
インフラストラクチャ分析
ネットワーク管理者にとって重要な目標は、NetScalerインスタンスを監視することです。ADCインスタンスは、それを通じてアクセスされるアプリケーションやデスクトップの使用状況とパフォーマンスに関する興味深い洞察を提供します。管理者はADCインスタンスを監視し、各ADCインスタンスによって処理されるアプリケーションフローを分析する必要があります。これにより、構成、セットアップ、接続、証明書など、アプリケーションの使用状況やパフォーマンスに影響を与える可能性のある問題を修正できます。たとえば、アプリケーショントラフィックパターンの突然の変化は、SSLプロトコルの無効化のようなSSL構成の変更が原因である可能性があります。管理者は、以下のことを確実にするために、これらのデータポイント間の相関関係を迅速に特定できる必要があります。
-
アプリケーションの可用性が最適な状態であること
-
リソース消費、ハードウェア、容量、または構成変更に関する問題がないこと
-
未使用のインベントリがないこと
-
有効期限切れの証明書がないこと
インフラストラクチャ分析機能は、複数のデータソースを関連付け、インスタンスの健全性を定義する測定可能なスコアに定量化することで、データ分析プロセスを簡素化します。この機能により、管理者は問題があるかどうか、問題の原因、および実行可能な修正策を理解するための単一の接点を得ることができます。
インフラストラクチャ分析
NetScaler Application Delivery Management (ADM) のインフラストラクチャ分析機能は、NetScalerインスタンスから収集されたすべてのデータを照合し、インスタンスの健全性を定義するインスタンススコアに定量化します。インスタンススコアは、表形式ビューまたはサークルパックの視覚化として要約されます。インフラストラクチャ分析機能は、インスタンスで問題を引き起こした、または引き起こす可能性のある要因を視覚化するのに役立ちます。この視覚化は、問題とその再発を防ぐために実行する必要があるアクションを決定するのにも役立ちます。
インスタンススコア
インスタンススコアは、ADCインスタンスの健全性を示します。スコアが100の場合、問題のない完全に健全なインスタンスであることを意味します。インスタンススコアは、インスタンス上のさまざまなレベルの潜在的な問題を捉えます。これはインスタンスの健全性を定量的に測定したものであり、複数の「健全性インジケーター」がスコアに貢献します。
健全性インジケーターはインスタンススコアの構成要素であり、スコアは、所定の「監視期間」について、その時間枠で検出されたすべてのインジケーターに基づいて定期的に計算されます。現在、インフラストラクチャ分析は、インスタンスから収集されたデータに基づいて、1時間ごとにインスタンススコアを計算します。 インジケーターは、インスタンス上の次のいずれかのカテゴリに属するアクティビティ(イベントまたは問題)として定義できます。
-
システムリソースインジケーター
-
重大イベントインジケーター
-
SSL構成インジケーター
-
構成偏差インジケーター
ヘルスインジケーター
-
システムリソースインジケーター以下は、NetScalerインスタンスで発生する可能性があり、NetScaler ADMによって監視される重要なシステムリソースの問題です。
-
高いCPU使用率。NetScalerインスタンスでCPU使用率が上限しきい値を超えました。
-
高いメモリ使用率。NetScalerインスタンスでメモリ使用率が上限しきい値を超えました。
-
高いディスク使用率。NetScalerインスタンスでディスク使用率が上限しきい値を超えました。
-
ディスクエラー。ADCインスタンスがインストールされているハイパーバイザーのハードディスク0またはハードディスク1にエラーがあります。
-
電源障害。ADCインスタンスの電源が故障したか、切断されました。
-
SSLカード障害。インスタンスにインストールされているSSLカードが故障しました。
-
フラッシュエラー。NetScalerインスタンスでコンパクトフラッシュエラーが検出されました。
-
NIC破棄。NetScalerインスタンスでNICカードによって破棄されたパケットが上限しきい値を超えました。
-
これらのシステムリソースエラーの詳細については、インスタンスダッシュボードを参照してください。
-
重大イベントインジケーター以下の重大イベントは、ADMのイベント管理機能で重大度「Critical」に設定されているイベントによって識別されます。
-
HA同期失敗。高可用性構成のADCインスタンス間の構成同期がセカンダリサーバーで失敗しました。
-
HAハートビートなし。高可用性構成のADCインスタンスのペアにおけるプライマリサーバーが、セカンダリサーバーからハートビートを受信していません。
-
HAセカンダリ状態不良。高可用性構成のADCインスタンスのペアにおけるセカンダリサーバーが、ダウン、不明、またはセカンダリ維持状態です。
-
HAバージョン不一致。高可用性構成のADCインスタンスのペアにインストールされているADCソフトウェアイメージのバージョンが一致しません。
-
クラスター同期失敗。クラスターモードのADCインスタンス間の構成同期が失敗しました。
-
クラスターバージョン不一致。クラスターモードのADCインスタンスにインストールされているADCソフトウェアイメージのバージョンが一致しません。
-
クラスター伝播失敗。クラスター内のすべてのインスタンスへの構成の伝播が失敗しました。注イベントの重大度レベルを変更することで、重要なSNMPイベントのリストを作成できます。重大度レベルの変更方法の詳細については、「NetScalerインスタンスで発生するイベントの報告された重大度を変更する」を参照してください。
NetScaler ADMのイベントの詳細については、「イベント」を参照してください。 -
-
SSL構成インジケーター
-
推奨されないキー強度。SSL証明書のキー強度がNetScaler®の標準に準拠していません。
-
推奨されない発行者。SSL証明書の発行者はCitrixによって推奨されていません。
-
SSL証明書の期限切れ。ADCインスタンスにインストールされているSSL証明書の期限が切れました。
-
SSL証明書の期限が間近。ADCインスタンスにインストールされているSSL証明書が、今後1週間以内に期限切れになります。
-
推奨されないアルゴリズム。ADCインスタンスにインストールされているSSL証明書の署名アルゴリズムがNetScalerの標準に準拠していません。
-
SSL証明書の詳細については、SSLダッシュボードを参照してください。
-
構成の逸脱インジケーター
-
構成ドリフトテンプレート。特定のインスタンスで監査したい特定の構成で作成した監査テンプレートから、構成にドリフト(未保存の変更)があります。
-
構成ドリフトのデフォルト。デフォルトの構成ファイルから、構成にドリフト(未保存の変更)があります。
-
構成の逸脱と、構成の逸脱を確認するための監査レポートの実行方法の詳細については、監査レポートの表示を参照してください。
ADC容量の問題を表示する
ADCインスタンスが利用可能な容量のほとんどを消費すると、クライアントトラフィックの処理中にパケットドロップが発生する可能性があります。この問題は、ADCインスタンスのパフォーマンス低下を引き起こします。このようなADC容量の問題を理解することで、ADCのパフォーマンスを安定させるために、追加のライセンスを事前に割り当てることができます。
ADC容量の問題を表示するには、,
-
インフラストラクチャ > インフラストラクチャ分析に移動します。
-
容量の問題を表示したいインスタンスを展開します。
ADMは、ADCインスタンスから5分ごとにこれらのイベントをポーリングし、パケットドロップまたはレート制限カウンターの増分が存在する場合は表示します。問題は、以下の容量パラメーターに基づいて分類されます。
-
スループット制限に到達 – スループット制限に到達した後にインスタンスでドロップされたパケットの数。
-
PE CPU制限に到達 - PE CPU制限に到達した後にすべてのNICでドロップされたパケットの数。
-
PPS制限に到達 – PPS制限に到達した後にインスタンスでドロップされたパケットの数。
-
SSLスループットレート制限 – SSLスループット制限に達した回数。
-
SSL TPSレート制限 – SSL TPS制限に達した回数。
ADMは、定義された容量しきい値に基づいてインスタンススコアを計算します。
-
低しきい値 – 1パケットのドロップまたはレート制限カウンターの増加
-
高しきい値 – 10000パケットのドロップまたはレート制限カウンターの増加
したがって、ADCインスタンスが容量しきい値を超えると、インスタンススコアに影響が及びます。
パケットがドロップしたり、レート制限カウンターが増加したりすると、
ADCCapacityBreachカテゴリでイベントが生成されます。これらのイベントを表示するには、アカウント > システムイベントに移動します。
健全性インジケーターの値
インジケーターは、その値に基づいて、高優先度インジケーターと低優先度インジケーターに次のように分類されます。
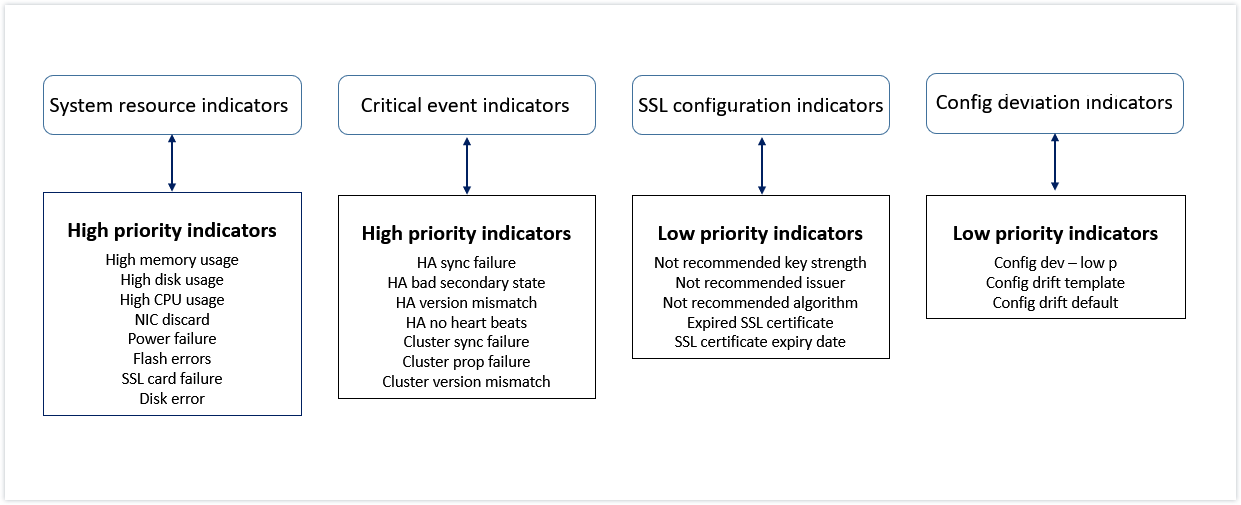
同じインジケーターグループ内の健全性インジケーターには、異なる重みが割り当てられています。あるインジケーターは、別のインジケーターよりもインスタンススコアの低下に大きく寄与する可能性があります。たとえば、メモリ使用量が高い場合、ディスク使用量が高い場合、CPU使用量が高い場合、NIC破棄よりもインスタンススコアを大きく低下させます。インスタンスで検出されるインジケーターの数が多いほど、インスタンススコアは低くなります。
インジケーターの値は、次のルールに基づいて計算されます。インジケーターは、次の3つのいずれかの方法で検出されたと見なされます。
-
アクティビティに基づく。たとえば、インスタンスで電源障害が発生するたびにシステムリソースインジケーターがトリガーされ、このインジケーターはインスタンススコアの値を低下させます。インジケーターがクリアされるとペナルティもクリアされ、インスタンススコアは増加します。
-
しきい値の違反に基づく。たとえば、NICカードがパケットを破棄し、しきい値レベルが違反されたときにシステムリソースインジケーターがトリガーされます。
-
低しきい値と高しきい値の違反に基づく。ここでは、インジケーターは2つの方法でトリガーできます。
-
インジケーターの値が低しきい値と高しきい値の間にある場合、インスタンススコアに部分的なペナルティが課せられます。
-
値が高しきい値を超えた場合、インスタンススコアに完全なペナルティが課せられます。
-
値が低しきい値を下回った場合、インスタンススコアにペナルティは課せられません。
-
たとえば、CPU使用率はシステムリソースインジケーターであり、使用値が低しきい値を超えたとき、および値が高しきい値を超えたときにトリガーされます。
インフラストラクチャ分析ダッシュボード
インフラストラクチャ > インフラストラクチャ分析に移動します。
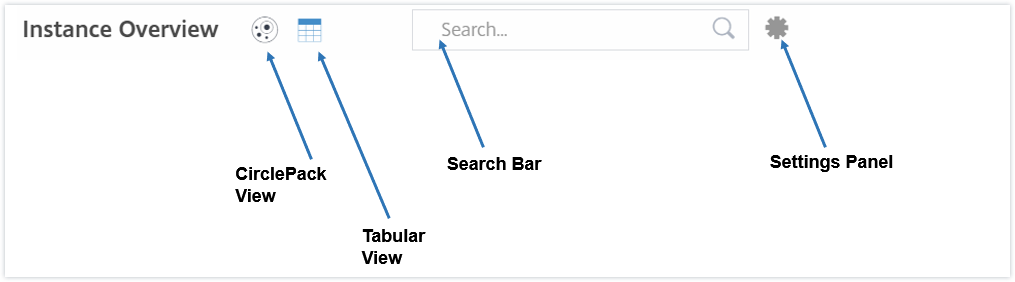
インフラストラクチャ分析は、サークルパック形式または表形式で表示できます。2つの形式を切り替えることができます。
-
表形式ビューでは、検索バーにホスト名またはIPアドレスを入力してインスタンスを検索できます。
-
デフォルトでは、インフラストラクチャ分析ページには、ページの右側にサマリーパネルが表示されます。
-
設定アイコンをクリックして、設定パネルを表示します。
-
どちらの表示形式でも、サマリーパネルにはネットワーク内のすべてのインスタンスの詳細が表示されます。
サークルパックビュー
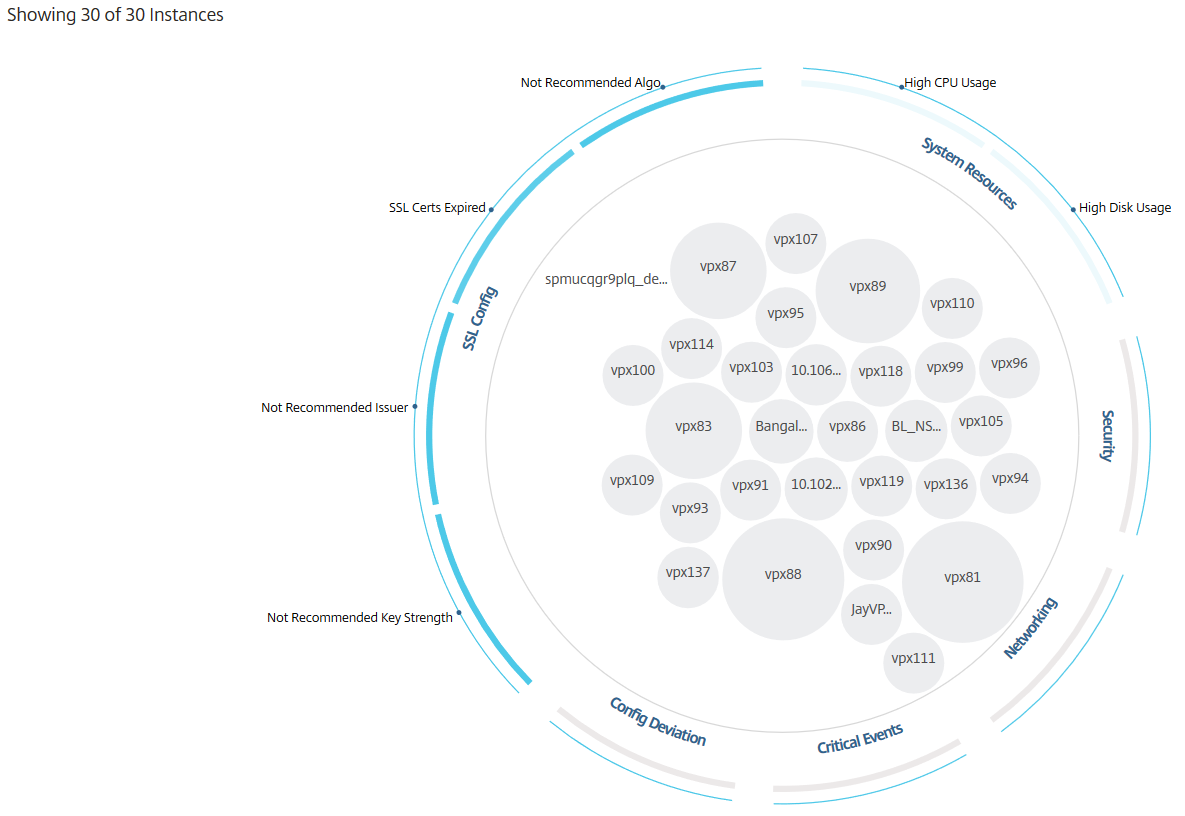
サークルパッキング図は、インスタンスグループを密接に組織された円として示します。これらは多くの場合、より小さなインスタンスグループが同じカテゴリの他のグループと類似した色で表示されるか、より大きなグループ内にネストされている階層を示します。サークルパックは階層データセットを表し、階層内の異なるレベルとそれらがどのように相互作用するかを示します。
インスタンスの円
色。各インスタンスは、サークルパックで色付きの円として表示されます。円の色は、そのインスタンスの健全性を示します。
-
緑 - インスタンススコアが100から80の間です。インスタンスは正常です。
-
黄 - インスタンススコアが80から50の間です。いくつかの問題が確認されており、レビューが必要です。
-
赤 - インスタンススコアが50未満です。そのインスタンスで複数の問題が確認されているため、インスタンスは危機的な状態にあります。
インスタンスの円(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-3-citrix.png)
サイズ。これらの色付きの円のサイズは、そのインスタンスに構成されている仮想サーバーの数を示します。円が大きいほど、仮想サーバーの数が多いことを示します。
各インスタンスの円(色付きの円)にマウスポインターを合わせると、概要が表示されます。ホバーツールチップには、インスタンスのホスト名、アクティブな仮想サーバーの数、およびそのインスタンスに構成されているアプリケーションの数が表示されます。
インスタンスの円(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-4-citrix.png)
グループ化されたインスタンスの円
サークルパックは、当初、以下の基準に基づいて、グループ化、ネスト化、または別の円の中にパックされたインスタンスの円で構成されています。
-
展開されているサイト
-
展開されているインスタンスのタイプ - VPX、MPX、SDX、およびCPX
-
ADCインスタンスの仮想モデルまたは物理モデル
-
インスタンスにインストールされているADCイメージバージョン
次の画像は、インスタンスが最初にデプロイされているサイトまたはデータセンターによってグループ化され、次にそのタイプ(VPXおよびMPX)に基づいてさらにグループ化されているサークルパックを示しています。
グループ化された円(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-5-citrix.png)
これらすべてのネストされた円は、2つの最も外側の円によって囲まれています。外側の2つの円は、NetScaler ADMによって監視されるイベントの4つのカテゴリ(システムリソース、クリティカルイベント、SSL構成、構成偏差)と、それに寄与する健全性インジケーターを表しています。
クラスター化されたインスタンスの円
NetScaler ADMは多くのインスタンスを監視します。これらのインスタンスの監視とメンテナンスを容易にするために、Infrastructure Analyticsでは2つのレベルでクラスター化できます。つまり、インスタンスのグループ化を別のグループ化の中にネストできます。
たとえば、BLRデータセンターには、VPXとMPXの2種類のADCインスタンスがデプロイされています。まずADCインスタンスをタイプ別にグループ化し、次にすべてのインスタンスをグループ化されているサイト別にグループ化できます。これにより、管理しているサイトに何種類のインスタンスがデプロイされているかを簡単に特定できます。
クラスター(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-6-citrix.png)
サークルパックの選択(/en-us/netscaler-application-delivery-management-software/media/circle-pack-select.png)
2レベルクラスタリングのその他の例をいくつか示します。
サイトとモデル:
サイト(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-7.png)
タイプとバージョン:
モデル(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-8.png)
サイトとバージョン:
バージョン(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-9.png)
Circle Pack の使い方
各色付きの円をクリックして、そのインスタンスを強調表示します。
Circle Pack の使い方(/en-us/netscaler-application-delivery-management-software/media/circle-pack-how-to.png)
そのインスタンスで発生したイベントに応じて、外側の円には、それらの健全性インジケーターのみが強調表示されます。たとえば、以下の2つのCircle Packの画像は、両方のインスタンスがクリティカル状態であるにもかかわらず、異なるリスクインジケーターのセットを表示しています。
サークルパック(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-10.png)
健全性インジケーターをクリックすると、そのリスクインジケーターを報告したインスタンスの数に関する詳細情報を取得できます。たとえば、
Not recommended Algoをクリックすると、そのリスクインジケーターの概要レポートが表示されます。
サークルパック(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-11.png)
表形式ビュー
表形式ビューには、インスタンスとそのインスタンスの詳細が表形式で表示されます。表示される詳細は次のとおりです。
-
インスタンスのホスト名
-
インスタンスのIPアドレス
-
インスタンスの状態
-
インスタンススコア
-
そのインスタンスで構成されている仮想サーバーの数
-
そのインスタンスで構成されているアプリケーションの数
-
リスク指標の総数
-
インスタンススコアの低下に大きく寄与しているイベント
危険な状態にあるインスタンスがテーブルの最上部に表示され、その後にレビューが必要なインスタンス、そして健全なインスタンスが続きます。
表形式ビュー(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-12.png)
表形式ビューでインスタンスのIPアドレスをクリックすると、そのインスタンスの詳細がダッシュボード表示として確認できます。インスタンスダッシュボードには、インスタンスのCPU、メモリ、ディスク使用量を確認できるインスタンスの概要が表示されます。また、SSL証明書管理、構成監査、ネットワーク機能、およびインスタンスの詳細なネットワーク使用状況を示すネットワークレポートに関連する詳細も確認できます。さらに下にスクロールすると、このインスタンスで有効になっている機能とモードのリストが表示されます。
表形式ビュー(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-20.png)
各行の先頭にある矢印をクリックして行を展開し、詳細を表示することもできます。
表形式ビュー(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-13.png)
展開されたテーブル行には、すべてのカテゴリでインスタンスに発生したエラーが表示されます。上記の例では、システムリソース、SSL構成、および構成ファイルの逸脱にエラーがあったことが確認できます。ただし、インスタンスから報告された重大なイベントはありません。
サマリーパネルの使用方法
サマリーパネルは、レビューが必要なインスタンスや危険な状態にあるインスタンスに効率的かつ迅速に焦点を当てるのに役立ちます。このパネルは、概要、インスタンス情報、トラフィックプロファイルの3つのタブに分かれています。このパネルで行った変更は、サークルパック形式と表形式ビューの両方の表示を変更します。以下のセクションでは、これらのタブについて詳しく説明します。以下のセクションの例は、インスタンスによって報告された問題を分析するために、さまざまな選択基準を効率的に使用するのに役立ちます。
概要:
概要タブでは、ハードウェアエラー、使用状況、期限切れの証明書、およびインスタンスで発生する可能性のある同様の指標に基づいてインスタンスを監視できます。ここで監視できる指標は次のとおりです。
-
CPU使用率
-
メモリ使用率
-
ディスク使用量
-
システム障害
-
重大なイベント
-
SSL証明書の有効期限切れ
以下の例は、エラーを報告しているインスタンスを分離するために、概要パネルを操作する方法を示しています。
例1: レビュー状態のインスタンスを表示する:
レビューチェックボックスを選択すると、重大なエラーを報告していないが、まだ注意が必要なインスタンスのみが表示されます。
概要パネルのヒストグラムは、高いCPU使用率、高いメモリ使用率、高いディスク使用率のイベントに基づいて集計されたインスタンスの数を表します。ヒストグラムは10%、20%、30%、40%、50%、60%、70%、80%、90%、100%で段階分けされています。棒グラフのいずれかにマウスポインターを合わせると、グラフの下部にある凡例に、使用範囲とその範囲内のインスタンス数が表示されます。棒グラフをクリックして、その範囲内のすべてのインスタンスを表示することもできます。
例2: 割り当てられたメモリの10%から20%を消費しているインスタンスを表示する:
メモリ使用量セクションで、棒グラフをクリックします。凡例には、選択された範囲が10~20%であり、その範囲で動作しているインスタンスが29個あることが示されます。
これらのヒストグラムでは、複数の範囲を選択することもできます。
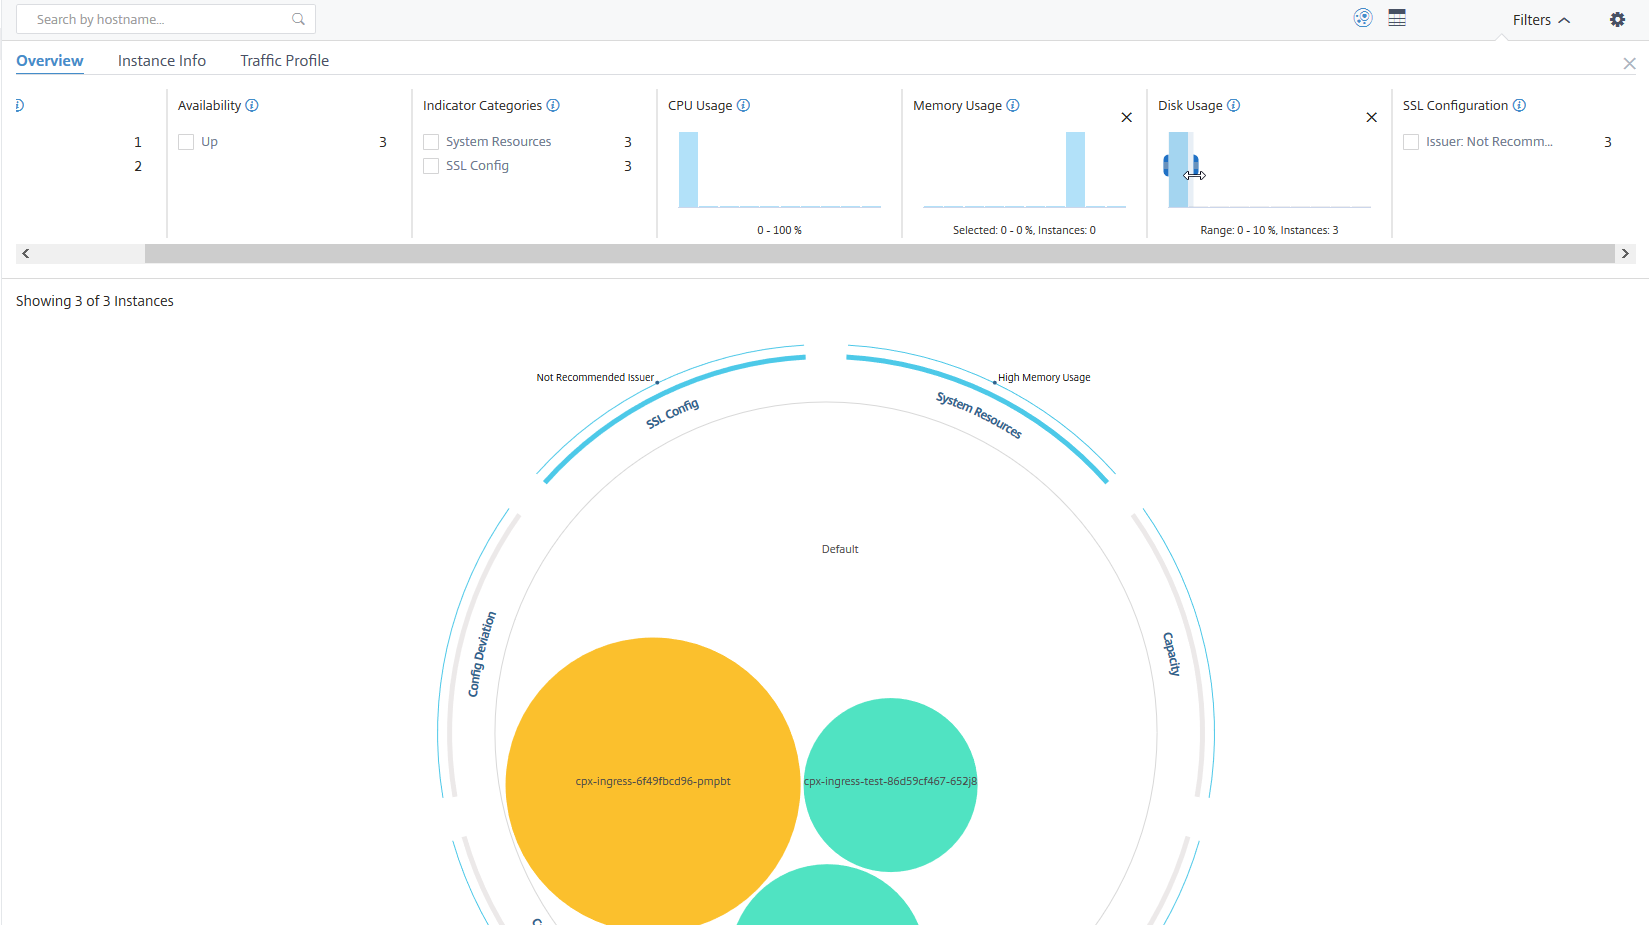
例3: 複数の範囲で高いディスク容量を消費しているインスタンスを表示する:
ディスク容量を0%から10%消費しているインスタンスを表示するには、マウスポインターを2つの範囲にドラッグします。
注
「X」をクリックして選択を解除します。複数の選択を解除するには、リセットをクリックすることもできます。
概要パネルの横棒グラフは、システムエラー、重大なイベント、およびSSL証明書の有効期限ステータスを報告するインスタンスの数を示します。これらのインスタンスを表示するには、チェックボックスを選択します。
例 4: 期限切れのSSL証明書のインスタンスを表示する:
SSL(/en-us/netscaler-application-delivery-management-software/media/infra-ssl.png)
1 - フィルターリストをクリックします。
2 - SSL証明書の有効期限セクションで、期限切れチェックボックスを選択してインスタンスを表示します。
インスタンス情報
インスタンス情報パネルでは、展開の種類、インスタンスの種類、モデル、およびソフトウェアバージョンに基づいてインスタンスを表示できます。複数のチェックボックスを選択して、選択範囲を絞り込むことができます。
例 5: 特定のビルド番号を持つNetScaler VPXインスタンスを表示する:
表示したいバージョンを選択します。
インスタンス情報(/en-us/netscaler-application-delivery-management-software/media/infra-instance-info.png)
トラフィックプロファイル
トラフィックプロファイルパネルのヒストグラムは、インスタンスのライセンススループット、インスタンスによって処理されるリクエスト数、接続数、トランザクション数に基づいて集計されたインスタンスの数を表します。その範囲のインスタンスを表示するには、棒グラフを選択します。
例 6: TCP接続をサポートするインスタンスを表示する:
次の図は、TCP接続をサポートするインスタンスの数を示しています。
「TCP」(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-17.png)
設定パネルの使用方法
設定パネルでは、インフラストラクチャ分析のデフォルトビューを設定できます。また、CPU使用率、ディスク使用率、メモリ使用率が高い場合の低しきい値と高しきい値を設定することもできます。設定パネルは、「表示」と「スコアしきい値」の2つのタブに分かれています。
表示
-
デフォルトビュー。分析ページのデフォルトビューとして、サークルパックまたは表形式を選択します。選択した形式は、NetScaler ADMでページにアクセスするたびに表示されるものです。
-
サークルパック - インスタンスサイズ。インスタンスサークルのサイズを、仮想サーバーの数またはアクティブな仮想サーバーの数のいずれかに設定できます。
-
サークルパック - クラスター化の基準。インスタンスサークルの2レベルクラスタリングを決定します。インスタンスクラスタリングの詳細については、「クラスター化されたインスタンスサークル」を参照してください。「設定パネル」(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-18.png)
スコアしきい値
組織のトラフィック要件に応じて、CPU、メモリ、ディスク使用率が高い場合の低しきい値と高しきい値を変更できます。各選択ヒストグラムのハンドルをドラッグして値を設定します。
「スコアしきい値」(/en-us/netscaler-application-delivery-management-software/media/infra-analytics-19.png)
注
これらの変更を適用するには、設定の適用をクリックするか、すべての変更を削除するにはリセットをクリックします。
ダッシュボードでのデータの視覚化方法
インフラストラクチャ分析を使用すると、ネットワーク管理者は、数秒以内に最も注意が必要なインスタンスを特定できるようになります。データ視覚化をより詳細に理解するために、ExampleCompanyのネットワーク管理者であるクリスの場合を考えてみましょう。
クリスは組織内で多数のNetScalerインスタンスを管理しています。いくつかのインスタンスは大量のトラフィックを処理するため、クリスはそれらを綿密に監視する必要があります。クリスは、いくつかの高トラフィックインスタンスが、それらを通過するトラフィック全体を処理しなくなっていることに気づきました。この減少を分析するために、以前はクリスはさまざまなソースから送られてくる複数のデータレポートを読み込む必要がありました。クリスは、データを手動で関連付けて、どのインスタンスが最適な状態ではなく注意が必要かを特定するために、より多くの時間を費やす必要がありました。
クリスは、インフラストラクチャ分析機能を使用して、すべてのインスタンスの健全性を視覚的に確認します。
次の2つの例は、インフラストラクチャ分析がクリスのメンテナンス作業にどのように役立つかを示しています。
例1 - SSLトラフィックの監視:
クリスは、サークルパックで、あるインスタンスのインスタンススコアが低く、そのインスタンスが「クリティカル」状態であることを確認します。クリスはそのインスタンスをクリックして、問題が何かを確認します。インスタンスの概要には、そのインスタンスでSSLカード障害が発生しており、インスタンスがSSLトラフィックを処理できないこと(SSLトラフィックが減少していること)が表示されます。クリスはその情報を抽出し、すぐに問題を調査するようチームにレポートを送信します。
例2 - 構成変更の監視:
クリスはまた、別のインスタンスが「レビュー」状態であり、最近構成の逸脱があったことにも気づきます。クリスが構成逸脱リスクインジケーターをクリックすると、RC4 Cipher、SSL v3、TLS 1.0、およびTLS 1.1に関連する構成変更が行われていることに気づきます。これはセキュリティ上の懸念が原因である可能性があります。クリスはまた、このインスタンスのSSLトランザクショントラフィックプロファイルが低下していることにも気づきます。クリスはこのレポートをエクスポートし、さらに調査するために管理者に送信します。