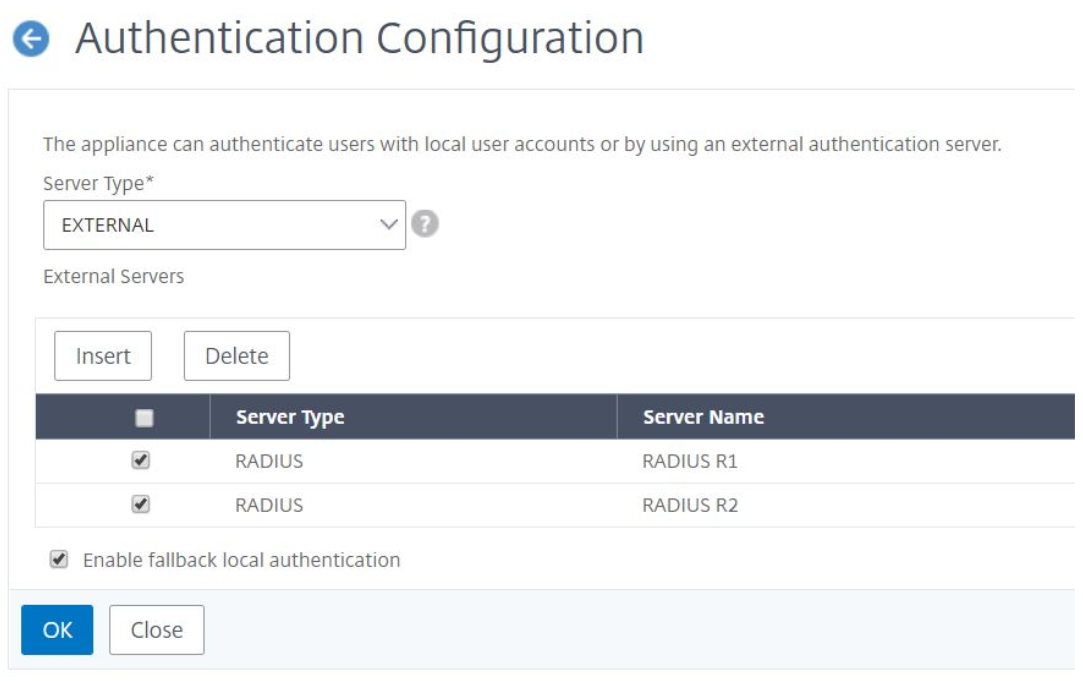
外部認証サーバーとフォールバックオプションの有効化
フォールバックオプションを使用すると、外部サーバー認証が失敗した場合にローカル認証が引き継ぐことができます。NetScaler ADMと外部認証サーバーの両方で構成されたユーザーは、構成された外部認証サーバーがダウンしているか到達不能な場合でも、NetScaler ADMにログオンできます。フォールバック認証が機能するためには、以下が必要です。
-
外部サーバーがダウンしているか到達不能な場合でも、nsroot以外のユーザーがNetScaler ADMにアクセスできること
-
少なくとも1つの外部サーバーを追加すること
NetScaler ADMは、ローカル認証とともに、認証、認可、アカウンティング(AAA)プロトコル(LDAP、RADIUS、TACACS)の統合システムもサポートしています。この統合サポートにより、システムにアクセスするすべてのユーザーと外部AAAクライアントを認証および認可するための共通インターフェイスが提供されます。
NetScaler ADMは、システムとの通信に使用する実際のプロトコルに関係なく、ユーザーを認証できます。外部認証サーバーをカスケード接続することで、外部ユーザーを認証および認可するための継続的で失敗しないプロセスが提供されます。最初の認証サーバーでの認証が失敗した場合、NetScaler ADMは2番目の外部認証サーバーを使用してユーザーを認証しようとします。カスケード認証を有効にするには、NetScaler ADMに外部認証サーバーを追加する必要があります。サポートされている任意の種類の外部認証サーバー(RADIUS、LDAP、TACACS)を追加できます。
たとえば、4つの外部認証サーバーを追加し、2つのRADIUSサーバー、1つのLDAPサーバー、および1つのTACACSサーバーを構成するとします。NetScaler ADMは、構成に基づいて外部サーバーで認証を試行します。このシナリオでは、NetScaler ADMは以下を試行します。
-
最初のRADIUSサーバーに接続
-
最初のRADIUSサーバーでの認証が失敗した場合、2番目のRADIUSサーバーに接続
-
両方のRADIUSサーバーでの認証が失敗した場合、LDAPサーバーに接続
-
両方のRADIUSサーバーとLDAPサーバーでの認証が失敗した場合、TACACSサーバーに接続
注記
NetScaler ADMでは、最大32台の外部認証サーバーを構成できます。
Related information