
ユーザーの構成
既定では、NetScaler® Application Delivery Management (ADM) には1人のユーザーがいます。
nsroot - ルートユーザー (nsroot) は、アプライアンスに対する完全な管理者権限を持っています。nsroot ユーザーは、NetScaler ADM のスーパー管理者です。
アカウントを設定することで、追加のユーザーを作成できます。NetScaler ADM に新しいユーザーを追加する際、適切なグループ、ロール、およびポリシーを割り当てることで、そのユーザーの権限を定義できます。
ユーザーをグループに割り当て、そのグループをロールにバインドできます。ユーザー、グループ、ロール、およびアクセスポリシー間で、1対1、1対多、または多対多の関係を定義できます。1人のユーザーを複数のグループに割り当てることができます。1つのグループは複数のロールを持つことができ、複数のグループが同じロールを持つことも可能です。
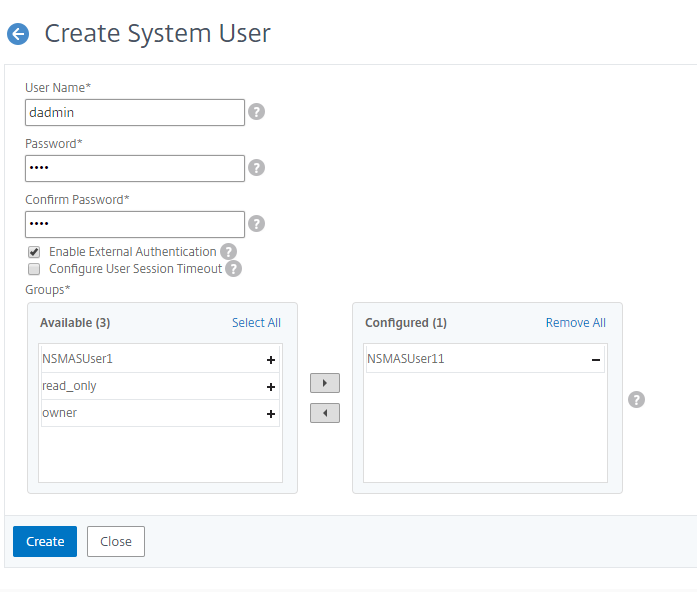
NetScaler ADM でユーザーを構成するには:
-
次の詳細を入力します。
-
ユーザー名。ユーザーの名前
-
パスワード。ユーザーがNetScaler ADMにログオンするためのパスワード
-
-
Related information