エンドツーエンド暗号化による SSL オフロードの設定
簡単な SSL オフロード設定により、SSL トラフィック (HTTPS) が終了し、SSL レコードが復号化され、クリアテキスト (HTTP) トラフィックがバックエンド Web サーバーに転送されます。クリアテキストトラフィックは、バックエンドのネットワークデバイスやウェブサーバーへのアクセスに成功した個人によって、なりすまされたり、読まれたり、盗まれたり、侵害されたりする恐れがあります。
そのため、クリアテキストデータを再暗号化し、セキュアな SSL セッションを使用してバックエンド Web サーバーと通信することで、エンドツーエンドのセキュリティを備えた SSL オフロードを構成できます。
アプライアンスが SSL セッション多重化を使用してバックエンド Web サーバとの既存の SSL セッションを再利用するように、バックエンド SSL トランザクションを設定します。これにより、CPU を集中的に使用するキー交換 (フルハンドシェイク) 操作を回避でき、サーバー上の SSL セッションの総数も削減されます。その結果、エンドツーエンドのセキュリティを維持しながら SSL トランザクションを高速化します。
エンドツーエンドの暗号化デプロイメントを設定するには、次の手順を実行します。
-
SSL サービスの作成
-
SSL 仮想サーバーの作成
-
証明書とキーのペアを追加します
-
証明書とキーのペアを SSL 仮想サーバーにバインドする
-
サービスを SSL 仮想サーバーにバインドする
サービス、仮想サーバー、証明書とキーのペアの追加については、 SSL オフロードの設定を参照してください。
構成で使用されるサンプル値は、表
| エンティティ | 名前 | IPアドレス | ポート |
|---|---|---|---|
| SSL サービス | service-ssl-1 | 198.51.100.5 | 443 |
| SSL サービス | service-ssl-2 | 198.51.100.10 | 443 |
| SSL仮想サーバー | vserver-ssl |
203.0.113.5 | 443 |
| SSL 証明書とキーのペア | certkey-1 | - | - |
例:
add service service-ssl-1 198.51.100.5 SSL 443

 add service service-ssl-2 198.51.100.10 SSL 443

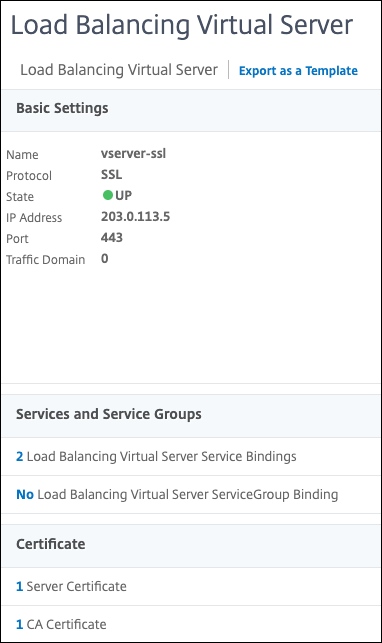
 add lb vserver vserver-ssl SSL 203.0.113.5 443

 add ssl certKey certkey-1 -cert server_rsa_1024.pem -key server_rsa_1024.ky

 bind ssl vserver vserver-ssl -certkeyName certkey-1

 bind lb vserver vserver-ssl service-ssl-1

 bind lb vserver vserver-ssl service-ssl-2
Related information
GUI を使用してエンドツーエンド暗号化による SSL オフロードを設定する
-
Traffic Management > Load Balancing > Services > Addに移動します。
-
service-ssl-1とservice-ssl-2の 2 つのサービスを追加します。 -
Traffic Management > SSL > Certificates > Installに移動します。
-
証明書とキーのペアを追加します。
certkey-1 -
Traffic Management > Load Balancing > Virtual Servers > Addに移動します。
-
仮想サーバーの追加:
vserver-ssl。 -
[OK] をクリックします。
-
負荷分散仮想サーバーサービスバインディング内をクリックします。
-
「サービスを選択」で、矢印をクリックします。
-
[Select] をクリックします。
-
[Bind] をクリックします。
-
[続行] をクリックします。
-
「 証明書 」セクションで、「 サーバー証明書」をクリックします。
-
「サーバー証明書の選択」で、矢印をクリックします。
-
[Select] をクリックします。
-
[Bind] をクリックします。
-
[続行] をクリックします。
-
[完了] をクリックします。