
NetScalerアプライアンスとフォーティネットのFortiGateアプライアンス間のCloudBridge Connector トンネルの設定
NetScalerアプライアンスとフォーティネットFortiGateアプライアンスの間にCloudBridge Connector トンネルを構成して、2つのデータセンターを接続したり、ネットワークをクラウドプロバイダーに拡張したりできます。NetScalerアプライアンスとFortiGateアプライアンスはCloudBridge Connector トンネルのエンドポイントを形成し、ピアと呼ばれます。
Related information
CloudBridge Connector のトンネル設定の例
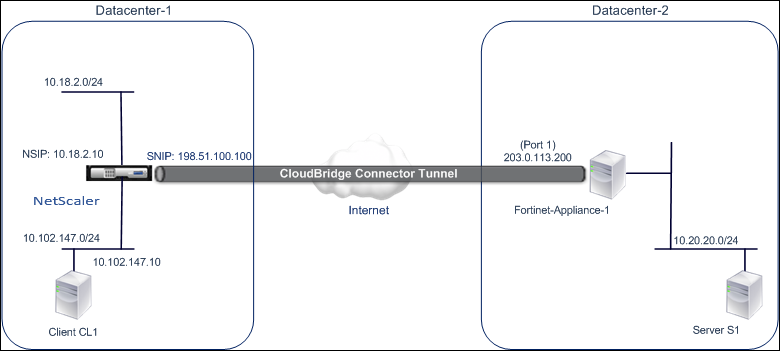
CloudBridge Connector トンネル内のトラフィックフローの図として、次のデバイス間にCloudBridge Connector トンネルが設定されている例を考えてみましょう。
-
データセンター1として指定されたデータセンターにあるNetScalerアプライアンスNS_Appliance-1
-
データセンター2として指定されたデータセンターにあるFortiGateアプライアンス FortiGateアプライアンス-1
NS_Appliance-1とFortiGate-Appliance-1は、CloudBridge Connector トンネルを介してデータセンター1とデータセンター2のプライベートネットワーク間の通信を可能にします。この例では、NS_Appliance-1とFortiGate-Appliance-1により、CloudBridge Connector トンネルを介してデータセンター1のクライアントCL1とデータセンター2のサーバーS1間の通信が可能になります。クライアント CL1 とサーバー S1 は、異なるプライベートネットワーク上にあります。
NS_Appliance-1では、CloudBridge Connectorのトンネル構成には、IPSecプロファイルエンティティ NS_Fortinet_IPSec_Profile、CloudBridge Connectorトンネルエンティティ NS_Fortinet_Tunnel、およびポリシーベースルーティング(PBR)エンティティ NS_Fortinet_PBR が含まれます。
詳細については、 CloudBridge Connector トンネル設定表 pdf を参照してください。
データセンター 2 の Fortinet FortiGate-Appliance-1 の設定については、 表を参照してください。
CloudBridge Connectorのトンネル設定について考慮すべきポイント
NetScaler ADCアプライアンスとFortiGateアプライアンスの間にCloudBridge Connectorトンネルを構成する前に、次の点を考慮してください。
-
以下のIPSec設定は、NetScaler ADCアプライアンスとFortiGateアプライアンス間のCloudBridge Connectorトンネルでサポートされています。
IPSec のプロパティ 設定 IPsec モード トンネルモード IKE バージョン バージョン1 IKE DHグループ DH グループ 2 (1024 ビット MODPアルゴリズム) IKE 認証方式 事前共有キー IKE 暗号化アルゴリズム AES IKE ハッシュアルゴリズム HMAC SHA1 ESP 暗号化アルゴリズム AES ESP ハッシュアルゴリズム HMAC SHA1 -
CloudBridge Connector の両端にあるNetScalerアプライアンスとFortiGateアプライアンスで同じIPsec設定を指定する必要があります。
-
NetScalerには、IKEハッシュアルゴリズムとESPハッシュアルゴリズムを指定するための共通パラメータ(IPSecプロファイル)が用意されています。また、IKE 暗号化アルゴリズムと ESP 暗号化アルゴリズムを指定するためのもう 1 つの共通パラメータも用意されています。 そのため、FortiGateアプライアンスでは、IKE(フェーズ1構成)とESP(フェーズ2構成)で同じハッシュアルゴリズムと同じ暗号化アルゴリズムを指定する必要があります。
-
次のことを許可するには、NetScaler側とFortiGate側でファイアウォールを構成する必要があります。
-
ポート 500 の任意の UDP パケット
-
ポート 4500 の任意の UDP パケット
-
任意の ESP(IP プロトコル番号 50)パケット
-
-
FortiGateアプライアンスは、ポリシーベースとルートベースの2種類のVPNトンネルをサポートしています。FortiGateアプライアンスとNetScalerアプライアンスの間では、ポリシーベースのVPNトンネルのみがサポートされています。
CloudBridge Connector トンネル用のFortiGateアプライアンスの設定
FortiGateアプライアンスでCloudBridge Connector トンネルを設定するには、FortiGateアプライアンスの構成、監視、保守を行うための主要なユーザーインターフェイスであるフォーティネットのWebベースのマネージャーを使用します。
FortiGateアプライアンスでCloudBridge Connector のトンネル構成を開始する前に、次のことを確認してください。
-
FortiGateアプライアンスの管理者認証情報を持つユーザーアカウントを持っています。
-
フォーティネットのWebベースマネージャーについてはよくご存知でしょう。
-
FortiGateアプライアンスは稼働中で、インターネットに接続されています。また、CloudBridge Connectorトンネルを介してトラフィックを保護するプライベートサブネットにも接続されています。
注
FortiGate アプライアンスで CloudBridge Connectorトンネルを設定する手順は、Fortinet のリリースサイクルによって時間が経つにつれ、変更されることがあります。 IPsec VPNトンネルの構成に関する公式のFortinet製品マニュアルに従うことをお勧めします。
NetScaler ADCアプライアンスとFortiGateアプライアンス間のCloudBridge Connectorトンネルを構成するには、Fortinetウェブベースのマネージャーを使用して、FortiGateアプライアンスで以下のタスクを実行します。
-
ポリシーベースの IPsec VPN 機能を有効にします。この機能を有効にすると、FortiGateアプライアンスでポリシーベースのVPNトンネルを作成できます。FortiGateアプライアンスとNetScalerアプライアンスの間では、ポリシーベースのVPNトンネルのみがサポートされています。FortiGateアプライアンスのポリシーベースのVPNトンネル構成には、フェーズ1の設定、フェーズ2の設定、およびIPsecセキュリティポリシーが含まれます。
-
**フェーズ 1 のパラメータを定義します。**フェーズ1のパラメーターは、NetScalerアプライアンスへの安全なトンネルを形成する前に、FortiGateアプライアンスによってIKE認証に使用されます。
-
フェーズ 2 のパラメータを定義します。FortiGateアプライアンスはフェーズ2のパラメーターを使用して、IKEセキュリティアソシエーション(SA)を確立することでNetScalerアプライアンスへの安全なトンネルを形成します。
-
プライベートサブネットを指定します。IPトラフィックがトンネルを介して転送されるFortiGate側とNetScaler側のプライベートサブネットを定義します。
-
**トンネルの IPsec セキュリティポリシーを定義します。**セキュリティポリシーにより、IPトラフィックがFortiGateアプライアンスのインターフェイス間を通過することが許可されます。IPSecセキュリティポリシーは、プライベートサブネットへのインターフェイスと、トンネルを介してNetScalerアプライアンスを接続するインターフェイスを指定します。
フォーティネットのWebベースマネージャーを使用してポリシーベースのIPsec VPN機能を有効にするには
フォーティネットのWebベースマネージャーを使用してフェーズ1のパラメータを定義するには
-
「 新規フェーズ 1 」ページで、次のパラメータを設定します。
-
名前:このフェーズ 1 構成の名前を入力します。
-
リモートゲートウェイ: 固定 IP アドレスを選択します。
-
モード: *メイン (ID 保護)*を選択します。
-
認証方法: 事前共有キーを選択します。
-
事前共有キー:事前共有キーを入力します。NetScalerアプライアンスでも同じ事前共有キーを構成する必要があります。
-
ピアオプション:NetScalerアプライアンスを認証するための次のIKEパラメーターを設定します。
-
IKE バージョン: 1を選択します。
-
モード設定:このオプションが選択されている場合はオフにします。
-
ローカルゲートウェイ IP: メインインターフェイス IPを選択します。
-
P1提案:NetScalerアプライアンスへの安全なトンネルを形成する前に、IKE認証用の暗号化および認証アルゴリズムを選択してください。
-
1-暗号化: AES128を選択します。
-
認証: SHA1を選択します。
-
キーライフ:フェーズ 1 のキーの有効期間の長さ (秒単位) を入力します。
-
DH グループ: 2を選択します。
-
-
X-Auth:「無効化」を選択します。
-
Deed Peer Detection: このオプションを選択してください。
-
-
-
[OK] をクリックします。
フォーティネットのWebベースマネージャーを使用してプライベートサブネットを指定するには
-
「 新規アドレス 」ページで、次のパラメータを設定します。
-
名前:FortiGate側のサブネットの名前を入力します。
-
タイプ:「 サブネット」を選択します。
-
サブネット/IP範囲:FortiGate側のサブネットのアドレスを入力します。
-
インターフェイス:このサブネットへのローカルインターフェイスを選択します。
-
-
[OK] をクリックします。
-
手順1~3を繰り返して、NetScaler側のサブネットを指定します。
フォーティネットのWebベースマネージャーを使用してフェーズ2のパラメータを定義するには
-
「 新規フェーズ 2 」ページで、次のパラメータを設定します。
-
名前:このフェーズ 2 構成の名前を入力します。
-
フェーズ 1: ドロップダウンリストからフェーズ 1 の構成を選択します。
-
-
「 詳細設定 」をクリックし、次のパラメータを設定します。
-
P2提案:NetScalerアプライアンスへの安全なトンネルを形成するための暗号化および認証アルゴリズムを選択してください。
-
1-暗号化: AES128を選択します。
-
認証: SHA1を選択します。
-
リプレイ検出を有効にする:このオプションを選択します。
-
Perfect Forward Secrecy (PFS) を有効にする:このオプションを選択します。
-
DH グループ: 2を選択します。
-
-
キーライフ:フェーズ 2 のキーの有効期間の長さ (秒単位) を入力します。
-
Autokey Keep Alive: Select this option.
-
オートネゴシエーション:このオプションを選択してください。
-
クイックモードセレクター:トラフィックがトンネルを通過するFortiGate側とNetScaler側のプライベートサブネットを指定します。
-
ソースアドレス:ドロップダウンリストからFortiGate側のサブネットを選択します。
-
送信元ポート: 0を入力します。
-
宛先アドレス:ドロップダウンリストからNetScaler側のサブネットを選択します。
-
宛先ポート: 0を入力します。
-
プロトコル: 0を入力します。
-
-
-
[OK] をクリックします。
フォーティネットのWebベースマネージャーを使用してIPsecセキュリティポリシーを定義するには
-
「 ポリシーの編集」 ページで、次のパラメータを設定します。
-
ポリシータイプ: VPNを選択します。
-
ポリシーサブタイプ: IPsecを選択します。
-
ローカルインターフェース:内部 (プライベート) ネットワークへのローカルインターフェースを選択します。
-
ローカル保護サブネット:トラフィックがトンネルを通過するFortiGate側のサブネットをドロップダウンリストから選択します。
-
発信 VPN インターフェイス:外部 (パブリック) ネットワークへのローカルインターフェイスを選択します。
-
リモート保護サブネット:トラフィックがトンネルを通過するNetScaler側のサブネットをドロップダウンリストから選択します。
-
スケジュール:特定の要件を満たすために変更が必要でない限り、デフォルト設定を (常に) そのまま使用してください。
-
サービス:特定の要件を満たすために変更が必要でない限り、デフォルト設定 (ANY) のままにしてください。
-
リモートサイトからのトラフィックの開始を許可:リモートネットワークからのトラフィックによるトンネルの開始を許可するかどうかを選択します。
-
-
[OK] をクリックします。
CloudBridge Connectorトンネル用のNetScaler ADCアプライアンスの構成
NetScalerアプライアンスとFortiGateアプライアンス間のCloudBridge Connector トンネルを構成するには、NetScalerアプライアンスで次のタスクを実行します。NetScalerコマンドラインまたはNetScalerグラフィカルユーザーインターフェイス(GUI)のいずれかを使用できます。
-
IPsec プロファイルを作成します。IPSecプロファイルエンティティは、IKEバージョン、暗号化アルゴリズム、ハッシュアルゴリズム、CloudBridge Connector トンネル内のIPsecプロトコルで使用される認証方法などのIPsecプロトコルパラメータを指定します。
-
IPsec プロトコルを使用する IP トンネルを作成し、IPsec プロファイルをそれに関連付けます。IPトンネルは、ローカルIPアドレス(NetScalerアプライアンス上で構成されたCloudBridge Connector のトンネルエンドポイントIPアドレス(SNIPタイプ))、リモートIPアドレス(FortiGateアプライアンス上で構成されたCloudBridge Connector のトンネルエンドポイントIPアドレス)、CloudBridge Connector トンネルのセットアップに使用されるプロトコル(IPsec)、およびIPsecプロファイルエンティティを指定します。作成された IP トンネルエンティティは、CloudBridge Connectorトンネルエンティティとも呼ばれます。
-
PBR ルールを作成して IP トンネルに関連付けます。PBR エンティティは、ルールセットと IP トンネル (CloudBridge Connector トンネル) エンティティを指定します。送信元 IP アドレス範囲と宛先 IP アドレス範囲は PBR エンティティの条件です。送信元IPアドレス範囲を設定してトラフィックをトンネルで保護するNetScaler側のサブネットを指定し、宛先IPアドレス範囲を設定してトラフィックをトンネルで保護するFortiGateアプライアンス側のサブネットを指定します。
NetScalerコマンドラインを使用してIPSECプロファイルを作成するには
コマンドプロンプトで入力します。
-
add ipsec profile <name> -psk <string> -ikeVersion v1-encAlgo AES -hashAlgo HMAC_SHA1 -perfectForwardSecrecy ENABLE -
show ipsec profile <name>
NetScalerコマンドラインを使用してIPSECトンネルを作成し、IPSECプロファイルをそのトンネルにバインドするには
コマンドプロンプトで入力します。
-
add ipTunnel <name> <remote> <remoteSubnetMask> <local> -protocol IPSEC –ipsecProfileName** <string> -
show ipTunnel <name>
NetScalerコマンドラインを使用してPBRルールを作成し、IPSECトンネルをそのルールにバインドするには
コマンドプロンプトで入力します。
-
add pbr <pbrName> ALLOW –srcIP <subnet-range> -destIP <subnet-range> -ipTunnel <tunnelName> -
apply pbrs -
show pbr <pbrName>
GUI を使用して IPSEC プロファイルを作成するには
-
IPsec プロファイルの追加ページで 、次のパラメータを設定します。
-
名前
-
暗号化アルゴリズム
-
ハッシュアルゴリズム
-
IKE プロトコルバージョン
-
Perfect Forward Secrecy (このパラメータを有効にする)
-
-
2 つの CloudBridge Connector トンネルピアが相互認証に使用する IPsec 認証方法を設定します。 事前共有キー認証方法を選択し、事前共有キーが存在するパラメータを設定します 。
GUI を使用して IP トンネルを作成し、IPSEC プロファイルをそのトンネルにバインドするには
-
「IPv4 トンネル」タブで、「追加」をクリックします。
-
IP トンネルの追加ページで 、次のパラメータを設定します。
-
名前
-
リモート IP
-
リモートマスク
-
ローカル IP タイプ (「ローカル IP タイプ」ドロップダウンリストで、「 サブネット IP」を選択します)。
-
ローカル IP(選択した IP タイプの設定済み IP アドレスがすべてローカル IP ドロップダウンリストに表示されます。リストから目的の IP を選択します。)
-
プロトコル
-
IPSec プロファイル
-
GUI を使用して PBR ルールを作成し、IPSEC トンネルをそのルールにバインドするには
-
「 PBR の作成 」ページで、次のパラメータを設定します。
-
名前
-
アクション
-
ネクストホップタイプ ( IP トンネルの選択)
-
IP トンネル名
-
送信元 IP アドレスが低い
-
ソース IP ハイ
-
デスティネーション IP フロー
-
デスティネーション IP ハイ
-
NetScalerアプライアンス上の対応する新しいCloudBridge Connector トンネル構成がGUIに表示されます。
CloudBridge Connector トンネルの現在のステータスは、設定済みのCloudBridge Connectorペインに表示されます。緑色のドットは、トンネルがアップしていることを示します。赤い点は、トンネルがダウンしていることを示します。
次のコマンドは、「CloudBridge Connector 構成の例」のNetScalerアプライアンスNS_Appliance-1の設定を作成します。
    >  add ipsec profile NS_Fortinet_IPSec_Profile -psk  examplepresharedkey -ikeVersion v1 –encAlgo AES –hashalgo HMAC_SHA1 –lifetime 315360 -perfectForwardSecrecy ENABLE

      Done
     >  add iptunnel NS_Fortinet_Tunnel 203.0.113.200 255.255.255.255 198.51.100.100 –protocol IPSEC –ipsecProfileName NS_Fortinet_IPSec_Profile

      Done
     > add pbr NS_Fortinet_Pbr -srcIP 10.102.147.0-10.102.147.255 –destIP 10.20.0.0-10.20.255.255 –ipTunnel NS_Fortinet_Tunnel

      Done
     > apply pbrs

      Done
CloudBridge Connector トンネルの監視
CloudBridge Connectorのトンネル統計カウンタを使用して、NetScaler ADCアプライアンス上のCloudBridge Connectorトンネルのパフォーマンスを監視できます。NetScalerアプライアンスでのCloudBridge Connector のトンネル統計の表示について詳しくは、「 CloudBridge Connector トンネルの監視」を参照してください。