
TCP最適化による利用者に応じたトラフィックステアリング
トラフィックステアリングは、加入者のトラフィックをある地点から別の地点に誘導します。サブスクライバーがネットワークに接続すると、パケットゲートウェイはIPアドレスをサブスクライバーに関連付け、データパケットをNetScalerアプライアンスに転送します。アプライアンスは Gx インターフェイスを介して PCRF サーバと通信し、サブスクライバポリシー情報を取得します。ポリシー情報に応じて、アプライアンスは次のいずれかのアクションを実行します。
-
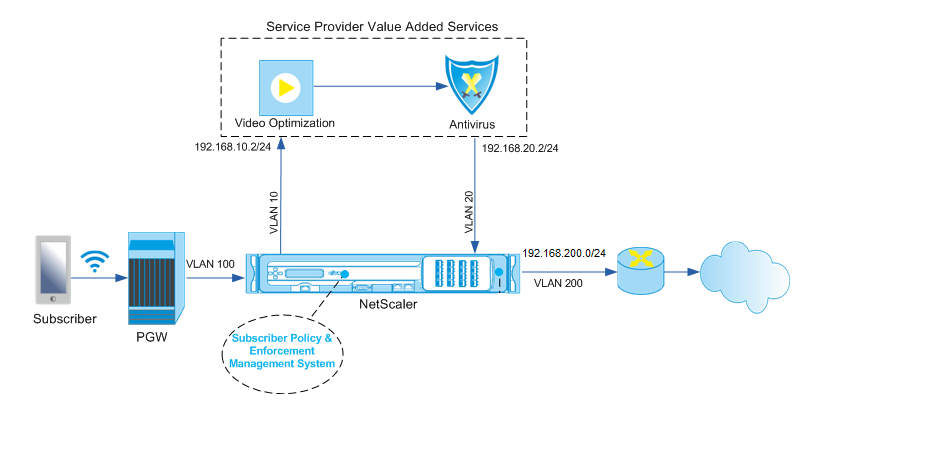
データパケットを別のサービスセットに転送します (次の図を参照)。
-
TCP 最適化のみを実行してください。
次の図に示されている値は、図に続く CLI プロシージャで設定されます。NetScalerアプライアンス上のコンテンツスイッチング仮想サーバーは、定義されたルールに応じて、付加価値サービスに要求を送信するか、要求をスキップしてTCP最適化を実行し、パケットをインターネットに送信します。
注
以下に示す設定のサポートは、リリース11.1ビルド50.10で導入されました。
CLIを使用して上記のデプロイメントのトラフィックステアリングを設定するには:
-
アプライアンスのサブネット IP (SNIP) アドレスを追加します。
add ns ip 192.168.10.1 255.255.255.0 -type snip

 add ns ip 192.168.20.1 255.255.255.0 -type snip

 add ns ip 192.168.100.1 255.255.255.0 -type snip

 add ns ip 192.168.200.1 255.255.255.0 -type snip

add ns ip 10.102.232.236 255.255.255.0 –type snip -
VLAN を追加します。VLAN は、アプライアンスがトラフィックの送信元を識別するのに役立ちます。VLAN をインターフェイスとサブネット IP アドレスにバインドします。
add vlan 10

 add vlan 20

 add vlan 100

 add vlan 200

 add vlan 102

 bind vlan 10 -ifnum 1/4 -tagged -IPAddress 192.168.10.1 255.255.255.0

 bind vlan 20 -ifnum 1/4 -tagged -IPAddress 192.168.20.1 255.255.255.0

 bind vlan 100 -ifnum 1/2 -tagged -IPAddress 192.168.100.1 255.255.255.0

 bind vlan 200 -ifnum 1/2 -tagged -IPAddress 192.168.200.1 255.255.255.0

bind vlan 102 –ifnum 1/1 –tagged –IPAddress 10.102.232.236 255.255.255.0 -
Diameter タイプのサービスと仮想サーバーを設定し、サービスを仮想サーバーにバインドします。PCRF レルムとサブスクライバ Gx インターフェイスパラメータの値を指定します。また、加入者セッション内でアプライアンスがサービスパス名を検索できる場所を示すサービスパス AVP も指定してください。PCEF の主な機能については、RADIUS リスナーサービスと RADIUS インターフェイスを設定し、インターフェイスタイプを「RADIUSandGX」と指定します。
add service sd1 10.102.232.200 DIAMETER 3868

 add lb vserver vdiam DIAMETER 0.0.0.0 0 -persistenceType DIAMETER -persistAVPno 263

 bind lb vserver vdiam sd1

 set ns diameter -identity netscaler.sc1.net -realm pcrf1.net

 set extendedmemoryparam -memLimit 2558

 set subscriber gxInterface -vServer vdiam -pcrfRealm pcrf1.net

 set subscriber gxinterface -servicepathAVP 1001 1005 -servicepathVendorid 10415

 add service srad1 10.102.232.236 RADIUSListener 1813

 set subscriber radiusInterface -listeningService srad1

set subscriber param -interfaceType RadiusAndGx -
次のいずれかに当てはまる場合に適用されるデフォルトのサブスクライバプロファイル (*) を指定します。
-
PCRF には加入者情報はありません。
-
加入者情報には、サービスパス AVP は含まれません。
-
アプライアンスは PCRF にクエリを実行できません。たとえば、PCRF を表すサービスは DOWN です。
add subscriber profile * -subscriberrules default_path -
-
VAS と TCP 最適化パスの TCP プロファイルをそれぞれ作成します。VAS に送られるトラフィックは、VAS を出る前も出た後も、TCP 最適化は行われません。そのため、VAS プロファイルの TCP モードは TRANSPARENT に設定し、TCP プロファイルの TCP モードは ENDPOT に設定する必要があります。TCP プロファイル VAS の追加 — TCP モードトランスペアレントadd ns tcpProfile TCPOpt -WS ENABLED -SACK ENABLED -WSVal 8 -mss 1460 -maxBurst 30 -initialCwnd 16 -oooQSize 15000 -minRTO 800 -bufferSize 4000000 -flavor BIC -dynamicReceiveBuffering ENABLED -KA ENABLED -sendBuffsize 4000000 -rstWindowAttenuate ENABLED -spoofSynDrop ENABLED -ecn ENABLED -frto ENABLED -maxcwnd 1000000 -fack ENABLED -rstMaxAck enABLED -tcpmode ENDPOINT
-
VAS サーバのロードバランシングを設定します。TCP タイプのアドレス指定不可の仮想サーバーを作成します。VAS サーバの IP アドレスを使用して TCP サービスを作成し、そのサービスを仮想サーバにバインドします。仮想サーバとサービスは、VAS パス用に作成されたトランスペアレントな TCP プロファイルを使用します。
add service vas1 192.168.10.2 TCP * -usip YES -useproxyport NO -TCPB NO -tcpProfileName VAS

 add service vas2 192.168.10.3 TCP * -usip YES -useproxyport NO -TCPB NO -tcpProfileName VAS

 add lb vserver vs1 TCP -m MAC -l2Conn ON –tcpProfileName VAS

 bind lb vserver vs1 vas1

bind lb vserver vs1 vas2 -
VAS 出力トラフィックをキャプチャするロードバランシング仮想サーバを追加します。この仮想サーバは VAS 出力 VLAN を監視し、トランスペアレントな TCP プロファイルを使用します。
add lb vserver vsint TCP * * -Listenpolicy "CLIENT.VLAN.ID.EQ(20)" –Listenpriority 30 –l2Conn ON –tcpProfileName VAS -
ワイヤレス側の VLAN 内のすべてのトラフィックを受信し、TCP 最適化パス用に作成されたエンドポイント TCP プロファイルを使用する TCP 最適化仮想サーバーを追加します。
add lb vserver vs-TcpOpt TCP * * -Listenpolicy "client.vlan.id.eq(100)" –Listenpriority 20 -l2Conn ON -tcpProfileName TCPOpt -
コンテンツスイッチング (CS) 構成を追加します。これには、仮想サーバー、ポリシー、およびそれらに関連するアクションが含まれます。CS 仮想サーバはトラフィックを受信し、定義された CS ポリシーに従って適切な負荷分散仮想サーバにリダイレクトします。ワイヤレス側 VLAN 内のトラフィックを最も優先して受信し、エンドポイントの TCP プロファイルを使用する CS TCP 仮想サーバを作成します。「vas」がサブスクライバルールの場合に TRUE と評価される CS ポリシーを作成し、トラフィックを VAS に誘導する CS アクションを指定します。TCP 最適化仮想サーバーをデフォルトの LB 仮想サーバーにします。ルールが「vas」以外のサブスクライバートラフィックは、デフォルトの LB 仮想サーバを経由します。
add cs vserver cs1 TCP * * -Listenpolicy "client.vlan.id.eq(100)" –Listenpriority 10 -l2Conn ON –tcpProfileName TCPOpt

 add cs action csact1 -targetLBVserver vs1

 add cs policy cspol1 -rule  SUBSCRIBER.RULE_ACTIVE("vas") && SYS.VSERVER("vs1").STATE.EQ(UP)" -action csact1

 bind cs vserver cs1 -policyName cspol1

bind cs vserver cs1 -lbvserver vs-TcpOpt -
静的ルートまたはポリシーベースのルートをインターネットに追加します。この構成では動的ルーティングもサポートされています。次の例では、ポリシーベースのルートを使用しています。
add ns pbr pbr-vlan100-to-vlan200 ALLOW -nextHop 192.168.200.10 -vlan 100 -priority 10

 add ns pbr pbr-vlan20-to-vlan200 ALLOW -nextHop 192.168.200.10 -vlan 20 -priority 11

 apply ns pbrs
注
-
CS ポリシーには、サブスクライバ表現に加えて IP アドレスとポート番号を含めることができます。たとえば、SUBSCRIBER.RULE_ACTIVE (「vas」) && && (CLIENT.TCP.DSTPORT.EQ (80) など) || CLIENT.TCP.DSTPORT.EQ(443). また、HTTP.REQ.HOSTNAME.DOMAIN.EQ (「somedomain.com」) など、HTTP ベースの表現を含めることもできます。この場合、TCP エンティティ (仮想サーバー、サービスなど) を HTTP に置き換えてください。TCP プロファイルの設定は変わりません。
-
IPv6 サブスクライバをサポートする IPv6 構成(アドレス、ルート、PBR)を追加します。Happy Eyeballsクライアントアプリケーションは、VASとTCPの最適化パスの両方でスムーズに動作します。
-
VLAN、IP アドレス、PBR、LB 仮想サーバを VAS(vs1、vs2 など)の前に追加すると、複数のサブスクライバフローをサポートできます。CS 仮想サーバ「cs1」と LB 仮想サーバ「vsint」のリッスンポリシーを変更して、追加の VLAN を含めてください。
Related information