
CloudBridge Connector の相互運用性 — F5 BIG-IP
NetScalerアプライアンスとF5 BIG-IPアプライアンスの間にCloudBridge Connectorトンネルを構成して、2つのデータセンターを接続したり、ネットワークをクラウドプロバイダーに拡張したりできます。NetScalerアプライアンスとF5 BIG-IPアプライアンスはCloudBridge Connector トンネルのエンドポイントを形成し、ピアと呼ばれます。
Related information
CloudBridge Connector のトンネル設定の例
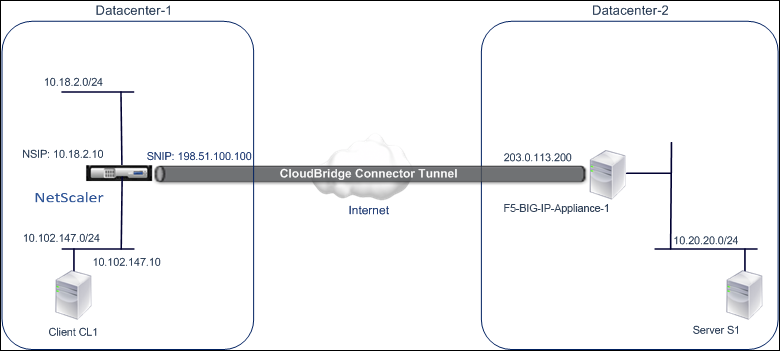
CloudBridge Connector トンネル内のトラフィックフローの図として、次のデバイス間にCloudBridge Connector トンネルが設定されている例を考えてみましょう。
-
データセンター1として指定されたデータセンターにあるNetScalerアプライアンスNS_Appliance-1
-
データセンター2として指定されたデータセンター内のF5 BIG-IPアプライアンス F5-BIG-IPアプライアンス-1
NS_Appliance-1とF5-BIG-IP-Appliance-1は、CloudBridge Connector トンネルを介してデータセンター1とデータセンター2のプライベートネットワーク間の通信を可能にします。この例では、NS_Appliance-1とF5-BIG-IP-Appliance-1により、CloudBridge Connector トンネルを介してデータセンター1のクライアントCL1とデータセンター2のサーバーS1間の通信が可能になります。クライアント CL1 とサーバー S1 は、異なるプライベートネットワーク上にあります。
NS_Appliance-1 では、CloudBridge Connector のトンネル設定には IPsec プロファイルエンティティ NS_F5-BIG-IP_IPSec_Profile、CloudBridge Connector トンネルエンティティ NS_F5-BIG-IP_Tunnel、およびポリシーベースルーティング (PBR) エンティティ NS_f5-BIG-IP_PBR が含まれます。
詳細については、 F5 big IP pdf を参照してください。
CloudBridge Connectorのトンネル設定について考慮すべきポイント
-
NetScalerアプライアンスは稼働中で、インターネットに接続されています。また、CloudBridge Connectorトンネルを介してトラフィックを保護するプライベートサブネットにも接続されています。
-
F5 BIG-IPアプライアンスは稼働中で、インターネットに接続されています。また、CloudBridge Connector トンネルを介してトラフィックを保護するプライベートサブネットにも接続されています。
-
NetScalerアプライアンスとF5 BIG-IPアプライアンスの間のCloudBridge Connector トンネルでは、次のIPsec設定がサポートされています。
-
IPsec モード:トンネルモード
-
IKE バージョン:バージョン 1
-
IKE 認証方法:事前共有キー
-
IKE 暗号化アルゴリズム:AES
-
IKE ハッシュアルゴリズム:HMAC SHA1
-
ESP 暗号化アルゴリズム:AES
-
ESP ハッシュアルゴリズム:HMAC SHA1
-
-
CloudBridge Connector トンネルの両端にあるNetScalerアプライアンスとF5 BIG-IPアプライアンスで同じIPsec設定を指定する必要があります。
-
NetScalerには、IKEハッシュアルゴリズムとESPハッシュアルゴリズムを指定するための共通パラメータ(IPSecプロファイル)が用意されています。また、IKE 暗号化アルゴリズムと ESP 暗号化アルゴリズムを指定するためのもう 1 つの共通パラメータも用意されています。 そのため、F5 BIG-IPアプライアンスでは、IKE(フェーズ1構成)とESP(フェーズ2構成)で同じハッシュアルゴリズムと同じ暗号化アルゴリズムを指定する必要があります。
-
次のことを許可するには、NetScaler側とF5 BIG-IP側のファイアウォールを構成する必要があります。
-
ポート 500 の任意の UDP パケット
-
ポート 4500 の任意の UDP パケット
-
任意の ESP(IP プロトコル番号 50)パケット
-
CloudBridge Connector トンネル用の F5 BIG-IP の設定
NetScalerアプライアンスとF5 BIG-IPアプライアンス間のCloudBridge Connector トンネルを構成するには、F5 BIG-IPアプライアンスで次のタスクを実行します。
-
IPSec 用の転送仮想サーバーを作成します。転送仮想サーバーは、IPsec トンネルの IP トラフィックをインターセプトします。
-
**IKE ピアを作成します。**IKE ピアは、ローカルとリモートの IPsec トンネルエンドポイントを指定します。また、IPSec IKE フェーズ 1 に使用するアルゴリズムと認証情報も指定しています。
-
**カスタム IPsec ポリシーを作成します。**ポリシーは、IPsec トンネルの形成に使用する IPsec プロトコル (ESP) とモード (トンネル) を指定します。また、IKE IPsec フェーズ 2 に使用するアルゴリズムとセキュリティパラメータも指定します。
-
双方向 IPsec トラフィックセレクターを作成します。トラフィックセレクターは、IPトラフィックがIPsecトンネルを通過するF5 BIG-IP側とNetScaler側のサブネットを指定します。
F5 BIG-IPアプライアンスでIPSec VPN(CloudBridge Connector トンネル)を設定する手順は、F5のリリースサイクルによっては、時間の経過とともに変わる可能性があります。Citrix では、次のURLにあるF5 BIG-IPの公式ドキュメントに従って、IPsec VPNトンネルを構成することをお勧めします。
<https://f5.com>
F5 BIG-IP GUIを使用してIPsec用の転送仮想サーバーを作成するには
-
「 新規仮想サーバーリスト 」画面で、次のパラメーターを設定します。
-
**Name:**仮想サーバーの一意の名前を入力します。
-
宛先アドレス。任意のトラフィックを受け入れるには、ワイルドカードネットワークアドレスを CIDR 形式で入力します。たとえば、IPv4 の場合は 0.0.0.0/0 です。
-
-
「 完了」をクリックします。
F5 BIG-IP GUIを使用してカスタムIPsecポリシーを作成するには
-
「 新規ポリシー 」画面で、次のパラメータを設定します。
-
**Name:**ポリシーの固有の名前を入力します。
-
IPsec プロトコル。デフォルトの選択である ESP のままにします。
-
トンネルのローカルアドレス。ローカルIPsecトンネルエンドポイントのIPアドレス(F5 BIG-IPアプライアンスで設定)を入力します。
-
トンネルリモートアドレス。リモートIPsecトンネルエンドポイントのIPアドレス(NetScalerアプライアンスで構成)を入力します。
-
-
IKE フェーズ 2 のパラメータについては、デフォルト値のままにするか、展開に適したオプションを選択してください。
-
「 完了」をクリックします。
F5 BIG-IP GUIを使用して双方向IPsecトラフィックセレクターを作成するには
-
「 新規トラフィックセレクター 」画面で、次のパラメータを設定します。
-
**Name:**トラフィックセレクターに固有の名前を入力します。
-
オーダー。デフォルト値 **(First)**のままにします。この設定では、トラフィックセレクターリスト画面にトラフィックセレクターが表示される順序を指定します。
-
-
「 構成 」リストから「 詳細」を選択し、次のパラメータを設定します。
-
送信元 IP アドレス。 ホストまたはネットワークをクリックし、 アドレスフィールドに 、IPsecトンネルでトラフィックを保護するF5 BIG-IP側サブネットのアドレスを入力します。
-
送信元ポート。 * すべてのポートを選択します。
-
宛先 IP アドレス。「 ホスト」をクリックし、「 アドレス 」フィールドに、IPsecトンネルでトラフィックを保護するNetScaler側サブネットのアドレスを入力します。
-
宛先ポート。 * すべてのポートを選択します。
-
IPsec ポリシー名。作成したカスタム IPsec ポリシーの名前を選択します。
-
-
「 完了」をクリックします。
CloudBridge Connectorトンネル用のNetScaler ADCアプライアンスの構成
NetScalerアプライアンスとF5 BIG-IPアプライアンス間のCloudBridge Connector トンネルを構成するには、NetScalerアプライアンスで次のタスクを実行します。NetScalerコマンドラインまたはNetScalerグラフィカルユーザーインターフェイス(GUI)のいずれかを使用できます。
-
IPsec プロファイルを作成します。IPSecプロファイルエンティティは、IKEバージョン、暗号化アルゴリズム、ハッシュアルゴリズム、CloudBridge Connector トンネル内のIPsecプロトコルで使用される認証方法などのIPsecプロトコルパラメータを指定します。
-
IPsec プロトコルを使用する IP トンネルを作成し、IPsec プロファイルをそれに関連付けます。IPトンネルは、ローカルIPアドレス(NetScalerアプライアンス上で構成されたCloudBridge Connector のトンネルエンドポイントIPアドレス(SNIPタイプ))、リモートIPアドレス(F5 BIG-IPアプライアンスで構成されたCloudBridge Connector のトンネルエンドポイントIPアドレス)、CloudBridge Connector トンネルのセットアップに使用されるプロトコル(IPsec)、およびIPsecプロファイルエンティティを指定します。作成された IP トンネルエンティティは、CloudBridge Connectorトンネルエンティティとも呼ばれます。
-
PBR ルールを作成して IP トンネルに関連付けます。PBR エンティティは、ルールセットと IP トンネル (CloudBridge Connector トンネル) エンティティを指定します。送信元 IP アドレス範囲と宛先 IP アドレス範囲は PBR エンティティの条件です。送信元IPアドレス範囲を設定してトラフィックをトンネルで保護するNetScaler側のサブネットを指定し、宛先IPアドレス範囲を設定してトラフィックをトンネルで保護するF5 BIG-IP側のサブネットを指定します。
NetScalerコマンドラインを使用してIPSECプロファイルを作成するには
コマンドプロンプトで入力します。
-
add ipsec profile <name> -psk <string> -ikeVersion v1 -encAlgo AES -hashAlgo HMAC_SHA1 -perfectForwardSecrecyENABLE -
show ipsec profile** <name>
NetScalerコマンドラインを使用してIPSECトンネルを作成し、IPSECプロファイルをそのトンネルにバインドするには
コマンドプロンプトで入力します。
-
add ipTunnel <name> <remote> <remoteSubnetMask> <local> -protocol IPSEC –ipsecProfileName <string> -
show ipTunnel <name>
NetScalerコマンドラインを使用してPBRルールを作成し、IPSECトンネルをそのルールにバインドするには
コマンドプロンプトで入力します。
-
add pbr <pbrName> ALLOW –srcIP <subnet-range> -destIP <subnet-range> -ipTunnel <tunnelName> -
apply pbrs -
show pbr <pbrName>
GUI を使用して IPSEC プロファイルを作成するには
-
IPsec プロファイルの追加ページで 、次のパラメータを設定します。
-
名前
-
暗号化アルゴリズム
-
ハッシュアルゴリズム
-
IKE プロトコルバージョン
-
-
2 つの CloudBridge Connector トンネルピアが相互認証に使用する IPSec 認証方法を設定します。 事前共有キー認証方法 を選択し、事前共有キーが存在 パラメータを設定します。
GUI を使用して IP トンネルを作成し、IPSEC プロファイルをそのトンネルにバインドするには
-
「IPv4 トンネル」タブで、「追加」をクリックします。
-
IP トンネルの追加ページで 、次のパラメータを設定します。
-
名前
-
リモート IP
-
リモートマスク
-
ローカル IP タイプ (「ローカル IP タイプ」ドロップダウンリストで、「 サブネット IP」を選択します)。
-
ローカル IP(選択した IP タイプの設定済み IP アドレスがすべてローカル IP ドロップダウンリストに表示されます。リストから目的の IP を選択します。)
-
プロトコル
-
IPSec プロファイル
-
GUI を使用して PBR ルールを作成し、IPSEC トンネルをそのルールにバインドするには
-
「 PBR の作成 」ページで、次のパラメータを設定します。
-
名前
-
アクション
-
ネクストホップタイプ ( IP トンネルの選択)
-
IP トンネル名
-
送信元 IP アドレスが低い
-
ソース IP ハイ
-
デスティネーション IP フロー
-
デスティネーション IP ハイ
-
NetScalerアプライアンス上の対応する新しいCloudBridge Connector トンネル構成がGUIに表示されます。CloudBridge Connector トンネルの現在のステータスは、設定済みのCloudBridge Connectorペインに表示されます。緑色のドットは、トンネルがアップしていることを示します。赤い点は、トンネルがダウンしていることを示します。
次のコマンドは、「CloudBridge Connector 構成の例」のNetScalerアプライアンスNS_Appliance-1の設定を作成します。:
    >  add ipsec profile NS_F5-BIG-IP_IPSec_Profile -psk  examplepresharedkey -ikeVersion v1 –encAlgo AES –hashalgo HMAC_SHA1 –lifetime 315360 -perfectForwardSecrecy ENABLE


     Done

     >  add iptunnel NS_F5-BIG-IP_Tunnel 203.0.113.200 255.255.255.255 198.51.100.100 –protocol IPSEC –ipsecProfileName NS_F5-BIG-IP_IPSec_Profile


     Done

     > add pbr NS_F5-BIG-IP_Pbr -srcIP 10.102.147.0-10.102.147.255 –destIP 10.20.0.0-10.20.255.255 –ipTunnel NS_F5-BIG-IP_Tunnel


     Done

     > apply pbrs


     Done
CloudBridge Connector トンネルの監視
CloudBridge Connectorのトンネル統計カウンタを使用して、NetScaler ADCアプライアンス上のCloudBridge Connectorトンネルのパフォーマンスを監視できます。NetScalerアプライアンスでのCloudBridge Connector のトンネル統計の表示について詳しくは、「 CloudBridge Connector トンネルの監視」を参照してください。