
AWS に NetScaler Web App Firewall を展開する
NetScaler Web App Firewall は、顧客のサーバーと顧客のユーザーの間で、通常は顧客企業のルーターまたはファイアウォールの背後で、レイヤー 3 ネットワークデバイスまたはレイヤー 2 ネットワークブリッジとしてインストールできます。NetScaler Web App Firewall は、Web サーバーと、ユーザーがそれらの Web サーバーにアクセスするハブまたはスイッチとの間のトラフィックを傍受できる場所にインストールする必要があります。ユーザーは、要求を Web サーバーに直接送信する代わりに Web Application Firewall に送信し、応答をユーザーに直接送信する代わりに Web Application Firewall に送信するようにネットワークを設定します。Web Application Firewall は、内部ルールセットとユーザーの追加および変更の両方を使用して、そのトラフィックを最終的な宛先に転送する前にフィルタリングします。有害であると検出したアクティビティをブロックまたは無害化し、残りのトラフィックを Web サーバーに転送します。前の図は、フィルタリングプロセスの概要を示しています。
詳細については、「NetScaler Web App Firewall の仕組み」を参照してください。
Related information
AWS 上の NetScaler Web App Firewall の本番展開用アーキテクチャ
この画像は、AWS クラウドに NetScaler Web App Firewall 環境を構築する、デフォルトパラメータを持つ仮想プライベートクラウド (VPC) を示しています。
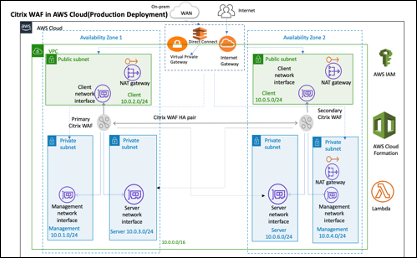
本番展開では、NetScaler Web App Firewall 環境に対して次のパラメータが設定されます。
-
このアーキテクチャは、AWS CloudFormation テンプレートの使用を前提としています。
-
AWS のベストプラクティスに従って、2 つのパブリックサブネットと 4 つのプライベートサブネットで構成された、2 つのアベイラビリティゾーンにまたがる VPC。これにより、/16 のクラスレスドメイン間ルーティング (CIDR) ブロック (65,536 個のプライベート IP アドレスを持つネットワーク) を持つ独自の仮想ネットワークが AWS 上に提供されます。
-
NetScaler Web App Firewall の 2 つのインスタンス (プライマリとセカンダリ) が、それぞれのアベイラビリティゾーンに 1 つずつ配置されます。
-
各ネットワークインターフェイス (管理、クライアント、サーバー) に 1 つずつ、関連するインスタンスのトラフィックを制御する仮想ファイアウォールとして機能する3 つのセキュリティグループ。
-
各インスタンスに3 つのサブネット - 管理用、クライアント用、バックエンドサーバー用。
-
VPC にアタッチされたインターネットゲートウェイと、インターネットへのアクセスを許可するためにパブリックサブネットに関連付けられたパブリックサブネットルートテーブル。このゲートウェイは、Web App Firewall ホストがトラフィックを送受信するために使用されます。インターネットゲートウェイの詳細については、「インターネットゲートウェイ」を参照してください。
-
5 つのルートテーブル - プライマリおよびセカンダリ Web App Firewall の両方のクライアントサブネットに関連付けられた 1 つのパブリックルートテーブル。残りの 4 つのルートテーブルは、4 つのプライベートサブネット (プライマリおよびセカンダリ Web App Firewall の管理サブネットとサーバー側サブネット) のそれぞれにリンクします。
-
Web App Firewall の AWS Lambda は、次の処理を行います。
-
HAモードの各アベイラビリティゾーンに2つのWeb App Firewallを設定する
-
サンプルのWeb App Firewallプロファイルを作成し、Web App Firewallに関するこの設定をプッシュする
-
-
ユーザーがAWSサービスとリソースへのアクセスを安全に制御するためのAWS Identity and Access Management (IAM)。デフォルトでは、CloudFormationテンプレート (CFT) が必要なIAMロールを作成します。ただし、ユーザーはNetScaler ADCインスタンスに独自のIAMロールを提供できます。
-
パブリックサブネットでは、パブリックサブネット内のリソースのアウトバウンドインターネットアクセスを許可するために、2つのマネージドネットワークアドレス変換 (NAT) ゲートウェイを使用します。
注:
既存のVPCにNetScaler Web App Firewallを展開するCFT Web App Firewallテンプレートは、アスタリスクでマークされたコンポーネントをスキップし、ユーザーに既存のVPC構成を求めます。
バックエンドサーバーはCFTによってデプロイされません。
コストとライセンス
ユーザーは、AWSデプロイメントの実行中に使用されるAWSサービスの費用に責任を負います。このデプロイメントに使用できるAWS CloudFormationテンプレートには、ユーザーが必要に応じてカスタマイズできる構成パラメーターが含まれています。インスタンスタイプなどの一部の設定は、デプロイメントのコストに影響します。コストの見積もりについては、ユーザーは使用している各AWSサービスの料金ページを参照してください。価格は変更される場合があります。
AWS上のNetScaler Web App Firewallにはライセンスが必要です。NetScaler Web App Firewallをライセンスするには、ユーザーはライセンスキーをS3バケットに配置し、デプロイメントを起動するときにその場所を指定する必要があります。
注:
ユーザーがBring your own license (BYOL) ライセンスモデルを選択する場合、AppFlow機能が有効になっていることを確認する必要があります。BYOLライセンスの詳細については、AWS Marketplace/Citrix VPX - Customer Licensedを参照してください。
AWSで実行されているCitrix® ADC Web App Firewallには、次のライセンスオプションがあります。ユーザーは、スループットなどの単一の要因に基づいてAMI (Amazon Machine Image) を選択できます。
-
ライセンスモデル: 従量課金制 (PAYG、本番ライセンスの場合) またはBring Your Own License (BYOL、顧客ライセンスAMI - Citrix ADC Pooled Capacityの場合)。Citrix ADC Pooled Capacityの詳細については、Citrix ADC Pooled Capacityを参照してください。
-
BYOLには、3つのライセンスモードがあります。
-
NetScaler Pooled Capacity の構成: (/ja-jp/citrix-application-delivery-management-software/current-release/license-server/adc-pooled-capacity/configuring-adc-pooled-capacity.html#configure-citrix-adm-as-a-license-server)
-
NetScaler VPX チェックインおよびチェックアウトライセンス (CICO): (/ja-jp/citrix-application-delivery-management-software/current-release/license-server/adc-vpx-check-in-check-out)
ヒント:ユーザーがVPX-200、VPX-1000、VPX-3000、VPX-5000、またはVPX-8000アプリケーションプラットフォームタイプでCICOライセンスを選択した場合、NetScaler Consoleライセンスサーバーに同じスループットライセンスが存在することを確認する必要があります。-
NetScaler 仮想 CPU ライセンス: (/ja-jp/citrix-application-delivery-management-software/13/license-server/adc-virtual-cpu-licensing.html)
-
-
注:
ユーザーがVPXインスタンスの帯域幅を動的に変更したい場合は、BYOLオプションを選択する必要があります。たとえば、NetScaler pooled capacityでは、NetScaler Consoleからライセンスを割り当てたり、インスタンスの最小および最大容量に応じてオンデマンドで再起動なしにNetScalerからライセンスをチェックアウトしたりできます。再起動が必要となるのは、ユーザーがライセンスエディションを変更したい場合のみです。
-
スループット: 200 Mbps または 1 Gbps
-
バンドル: Premium
展開オプション
この展開ガイドでは、2つの展開オプションを提供します。
-
最初のオプションは、クイックスタートガイド形式と以下のオプションを使用して展開することです。
-
NetScaler Web App Firewall を新しい VPC に展開する (エンドツーエンド展開)。このオプションは、VPC、サブネット、セキュリティグループ、その他のインフラストラクチャコンポーネントからなる新しいAWS環境を構築し、その新しいVPCにNetScaler Web App Firewallを展開します。
-
NetScaler Web App Firewall を既存の VPC に展開する。このオプションは、ユーザーの既存のAWSインフラストラクチャにNetScaler Web App Firewall をプロビジョニングします。
-
-
2番目のオプションは、NetScaler Console を使用して Web App Firewall StyleBook を使用して展開することです。
AWS クイックスタート
ステップ1:ユーザーのAWSアカウントにサインインする
-
AWSからAWSのユーザーアカウントに、Amazonアカウントを作成する(必要に応じて)またはAmazonアカウントにサインインするために必要な権限を持つIAM (Identity and Access Management) ユーザーロールを使用してサインインします。
-
ナビゲーションバーのリージョンセレクターを使用して、ユーザーがAWSアベイラビリティゾーン全体に高可用性をデプロイしたいAWSリージョンを選択します。
-
ユーザーのAWSアカウントが正しく設定されていることを確認してください。詳細については、このドキュメントの「技術要件」セクションを参照してください。
ステップ2:NetScaler Web App Firewall AMIをサブスクライブする
-
このデプロイには、AWS MarketplaceのNetScaler Web App Firewall用AMIのサブスクリプションが必要です。
-
ユーザーのAWSアカウントにサインインします。
-
次の表のいずれかのリンクを選択して、NetScaler Web App Firewallの提供ページを開きます。
-
ユーザーが以下のステップ3でNetScaler Web App Firewallをデプロイするためにクイックスタートガイドを起動する際、NetScaler Web App Firewall Imageパラメーターを使用して、AMIサブスクリプションに一致するバンドルとスループットオプションを選択します。以下にAMIオプションと対応するパラメーター設定を示します。VPX AMIインスタンスには、最低2つの仮想CPUと2GBのメモリが必要です。
-
注:
AMI IDを取得するには、GitHubのNetScaler Products on AWS MarketplaceページにあるAWS MarketplaceのCitrix製品を参照してください。
-
AWS マーケットプレイス AMI
-
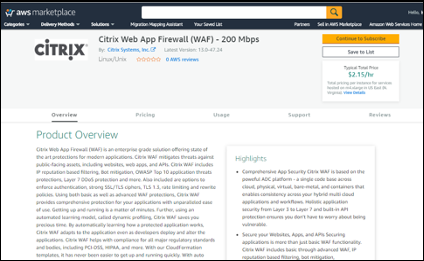
NetScaler Webアプリケーションファイアウォール (Web App Firewall) - 200 Mbps: Citrix Webアプリケーションファイアウォール (Web App Firewall) - 200 Mbps
-
NetScaler Webアプリケーションファイアウォール (Web App Firewall) - 1000 Mbps: Citrix Webアプリケーションファイアウォール (Web App Firewall) - 1000 Mbps
-
-
AMIページで、サブスクライブを続行を選択します。
-
ソフトウェア使用の利用規約を確認し、規約に同意を選択します。
 注:ユーザーは確認ページを受け取り、アカウント所有者にはメール確認が送信されます。詳細なサブスクリプション手順については、AWS Marketplace ドキュメントの「Getting Started」を参照してください: Getting Started。
-
サブスクリプションプロセスが完了したら、それ以上のアクションを行わずに AWS Marketplace を終了します。AWS Marketplace からソフトウェアをプロビジョニングしないでください。ユーザーはクイックスタートガイドを使用して AMI をデプロイします。
ステップ 3: AWS クイックスタートを起動する
-
ユーザーの AWS アカウントにサインインし、次のいずれかのオプションを選択して AWS CloudFormation テンプレートを起動します。オプションの選択については、このガイドの前のデプロイオプションを参照してください。
-
AWS 上の新しい VPC に NetScaler VPX をデプロイするには、ここにある AWS CloudFormation テンプレートのいずれかを使用します。
-
重要:
既存の VPC に NetScaler Web App Firewall をデプロイする場合、ユーザーは、VPC が 2 つのアベイラビリティゾーンにまたがり、各アベイラビリティゾーンにワークロードインスタンス用のパブリックサブネットが 1 つとプライベートサブネットが 2 つあり、サブネットが共有されていないことを確認する必要があります。このデプロイガイドは共有サブネットをサポートしていません。共有 VPC の操作については、「Working with Shared VPCs」を参照してください: Working with Shared VPCs。これらのサブネットには、インスタンスがインターネットに公開されることなくパッケージやソフトウェアをダウンロードできるように、ルートテーブルに NAT ゲートウェイが必要です。NAT ゲートウェイの詳細については、NAT Gateways を参照してください。サブネットが重複しないように設定してください。
また、ユーザーは、DHCP オプションのドメイン名オプションが、Amazon VPC ドキュメントの「DHCP Options Sets」で説明されているように構成されていることを確認する必要があります: DHCP Options Sets。クイックスタートガイドを起動すると、VPC 設定の入力を求められます。
-
各デプロイには約15分かかります。
-
ナビゲーションバーの右上隅に表示されているAWSリージョンを確認し、必要に応じて変更します。ここにCitrix Web App Firewallのネットワークインフラストラクチャが構築されます。テンプレートはデフォルトで米国東部 (オハイオ) リージョンで起動されます。
注:
このデプロイにはNetScaler Web App Firewallが含まれていますが、これは現在すべてのAWSリージョンでサポートされているわけではありません。サポートされているリージョンの最新リストについては、AWSサービスエンドポイント: AWSサービスエンドポイントを参照してください。
-
「テンプレートの選択」ページで、テンプレートURLのデフォルト設定を維持し、「次へ」を選択します。
-
「詳細の指定」ページで、ユーザーの都合に合わせてスタック名を指定します。テンプレートのパラメータを確認します。入力が必要なパラメータには値を指定します。その他のすべてのパラメータについては、デフォルト設定を確認し、必要に応じてカスタマイズします。
-
次の表では、パラメータはカテゴリ別にリストされ、デプロイオプションごとに個別に説明されています。
-
新規または既存のVPCにNetScaler Web App Firewallをデプロイするためのパラメータ (デプロイオプション1)
-
ユーザーがパラメータの確認とカスタマイズを終えたら、「次へ」を選択します。
新しいVPCにNetScaler Web App Firewallをデプロイするためのパラメータ
VPCネットワーク構成
| パラメータラベル (名前) | デフォルト | 説明 |
|---|---|---|
| プライマリ可用性ゾーン (PrimaryAvailabilityZone) | 入力が必要です | プライマリNetScaler Web App Firewallの展開用アベイラビリティゾーン |
| セカンダリアベイラビリティゾーン (SecondaryAvailabilityZone) | 入力が必要です | セカンダリNetScaler Web App Firewallの展開用アベイラビリティゾーン |
| VPC CIDR (VPCCIDR) | 10.0.0.0/16 | VPCのCIDRブロック。x.x.x.x/xの形式の有効なIP CIDR範囲である必要があります。 |
| リモートSSH CIDR IP (管理) (RestrictedSSHCIDR) | 入力が必要です | EC2インスタンスにSSH接続できるIPアドレス範囲 (ポート: 22)。 |
| 例えば、0.0.0.0/0を使用すると、すべてのIPアドレスがSSHまたはRDPを使用してユーザーインスタンスにアクセスできるようになります。注: 本番環境での使用は安全ではないため、ユーザーインスタンスへのアクセスは特定のIPアドレスまたはアドレス範囲のみを許可してください。 | ||
| リモートHTTP CIDR IP (クライアント) (RestrictedWebAppCIDR) | 0.0.0.0/0 | EC2インスタンスにHTTP接続できるIPアドレス範囲 (ポート: 80) |
| リモートHTTP CIDR IP(クライアント) (RestrictedWebAppCIDR) | 0.0.0.0/0 | EC2インスタンスにHTTP接続できるIPアドレス範囲 (ポート: 80) |
| プライマリ管理プライベートサブネットCIDR (PrimaryManagementPrivateSubnetCIDR) | 10.0.1.0/24 | アベイラビリティゾーン1に配置されているプライマリ管理サブネットのCIDRブロック。 |
| プライマリ管理プライベートIP (PrimaryManagementPrivateIP) | — | プライマリ管理サブネットCIDRから、プライマリ管理ENIに割り当てられるプライベートIP (最後のオクテットは5から254の間である必要があります)。 |
| プライマリクライアントパブリックサブネットCIDR (PrimaryClientPublicSubnetCIDR) | 10.0.2.0/24 | アベイラビリティゾーン1に配置されているプライマリクライアントサブネットのCIDRブロック。 |
| プライマリクライアントプライベートIP (PrimaryClientPrivateIP) | — | プライマリクライアントサブネットCIDRから、プライマリクライアントENIに割り当てられるプライベートIP (最後のオクテットは5から254の間である必要があります)。 |
| プライマリサーバープライベートサブネットCIDR (PrimaryServerPrivateSubnetCIDR) | 10.0.3.0/24 | アベイラビリティーゾーン1にあるプライマリサーバーのCIDRブロック。 |
| プライマリサーバープライベートIP (PrimaryServerPrivateIP) | — | プライマリサーバーサブネットCIDRから、プライマリサーバーENIに割り当てられたプライベートIP(最後のオクテットは5から254の間である必要があります)。 |
| セカンダリ管理プライベートサブネットCIDR (SecondaryManagementPrivateSubnetCIDR) | 10.0.4.0/24 | アベイラビリティーゾーン2にあるセカンダリ管理サブネットのCIDRブロック。 |
| セカンダリ管理プライベートIP (SecondaryManagementPrivateIP) | — | セカンダリ管理ENIに割り当てられたプライベートIP(最後のオクテットは5から254の間である必要があります)。セカンダリ管理サブネットCIDRからセカンダリ管理IPが割り当てられます。 |
| セカンダリクライアントパブリックサブネットCIDR (SecondaryClientPublicSubnetCIDR) | 10.0.5.0/24 | アベイラビリティーゾーン2にあるセカンダリクライアントサブネットのCIDRブロック。 |
| セカンダリクライアントプライベートIP (SecondaryClientPrivateIP) | — | セカンダリクライアントENIに割り当てられたプライベートIP(最後のオクテットは5から254の間である必要があります)。セカンダリクライアントサブネットCIDRからセカンダリクライアントIPを割り当てます。 |
| セカンダリサーバープライベートサブネットCIDR (SecondaryServerPrivateSubnetCIDR) | 10.0.6.0/24 | アベイラビリティゾーン2にあるセカンダリサーバーサブネットのCIDRブロック。 |
| セカンダリサーバープライベートIP (SecondaryServerPrivateIP) | — | セカンダリサーバーENIに割り当てられたプライベートIP(最後のオクテットは5から254の間である必要があります)。セカンダリサーバーサブネットCIDRからセカンダリサーバーIPを割り当てます。 |
VPCテナンシー属性 (VPCTenancy) |
デフォルト | VPCに起動されるインスタンスの許可されるテナンシー。単一の顧客専用のEC2インスタンスを起動するには、専用テナンシーを選択します。 |
踏み台ホストの設定
| パラメータラベル (名前) | デフォルト | 説明 |
|---|---|---|
| 踏み台ホストが必要 (LinuxBastionHostEIP) | いいえ | デフォルトでは、踏み台ホストは設定されません。ただし、ユーザーがサンドボックス展開を選択したい場合は、メニューからはいを選択してください。これにより、パブリックサブネットにEIPを持つLinux踏み台ホストが展開され、ユーザーはプライベートおよびパブリックサブネット内のコンポーネントにアクセスできるようになります。 |
NetScaler Web App Firewall の構成
| パラメータラベル (名前) | デフォルト | 説明 |
|---|---|---|
| キーペア名 (KeyPairName) | 入力が必要です | ユーザーインスタンスの起動後に、ユーザーが安全に接続できるようにする公開/秘密キーペア。これは、ユーザーが希望するAWSリージョンで作成したキーペアです。技術要件のセクションを参照してください。 |
| NetScaler インスタンスタイプ (CitrixADCInstanceType) | m4.xlarge | ADCインスタンスに使用するEC2インスタンスタイプ。選択したインスタンスタイプがAWSマーケットプレイスで利用可能なインスタンスタイプと一致していることを確認してください。そうでない場合、CFTが失敗する可能性があります。 |
| NetScaler ADC AMI ID (CitrixADCImageID) | — | NetScaler Web App Firewall の展開に使用する AWS Marketplace AMI。これは、ユーザーがステップ 2 でサブスクライブした AMI と一致する必要があります。 |
NetScaler ADC VPX IAM ロール (iam:GetRole) |
— | このテンプレート: AWS-Quickstart/Quickstart-Citrix-ADC-VPX/Templates は、NetScaler VPX に必要な IAM ロールとインスタンスプロファイルを作成します。空のままにした場合、CFT が必要な IAM ロールを作成します。 |
| クライアントパブリック IP (EIP) (ClientPublicEIP) | いいえ | ユーザーがパブリック EIP をユーザークライアントネットワークインターフェイスに割り当てたい場合は、「はい」を選択します。そうでない場合でも、展開後、必要に応じて後で割り当てるオプションがあります。 |
プールライセンス構成
| パラメータラベル (名前) | デフォルト | 説明 |
|---|---|---|
| NetScaler Console プールライセンス | いいえ | ライセンスに BYOL オプションを選択する場合は、リストから「はい」を選択します。これにより、ユーザーはすでに購入済みのライセンスをアップロードできます。開始する前に、NetScaler Console のプールライセンスが利用可能であることを確認するために、NetScaler ADC プール容量を構成する必要があります。詳細については、NetScaler プール容量の構成 を参照してください。 |
| 到達可能なNetScaler コンソール / NetScaler コンソールエージェント IP | 入力が必要です | 「顧客ライセンス」オプションの場合、ユーザーがNetScaler Consoleをオンプレミスに展開するか、クラウドにエージェントを展開するかにかかわらず、到達可能なNetScaler Console IPがあることを確認してください。これは入力パラメータとして使用されます。 |
| ライセンスモード | オプション | ユーザーは次の3つのライセンスモードから選択できます:* NetScalerプール容量を構成します。詳細については、Citrix ADCプール容量の構成を参照してください。* NetScaler VPXチェックイン/チェックアウトライセンス (CICO)。詳細については、Citrix ADC VPXチェックイン/チェックアウトライセンスを参照してください。* NetScaler仮想CPUライセンス。詳細については、Citrix ADC仮想CPUライセンスを参照してください。 |
| ライセンス帯域幅 (Mbps) | 0 エムビーピーエス | ライセンスモードがプールライセンスの場合にのみ、このフィールドが関連します。BYOL ADCが作成された後、割り当てられるライセンスの初期帯域幅(Mbps単位)を割り当てます。10 Mbpsの倍数である必要があります。 |
| ライセンスエディション | プレミアム | プールキャパシティライセンスモードのライセンスエディションはPremiumです。 |
| アプライアンスプラットフォームタイプ | オプション | ユーザーがCICOライセンスモードを選択した場合にのみ、必要なアプライアンスプラットフォームタイプを選択してください。ユーザーには、VPX-200、VPX-1000、VPX-3000、VPX-5000、VPX-8000のオプションが提示されます。 |
| ライセンスエディション | プレミアム | vCPUベースのライセンスのライセンスエディションはPremiumです。 |
AWS Quick Start の設定
注:
ユーザーが自身の展開プロジェクトのためにQuick Start Guideテンプレートをカスタマイズする場合を除き、以下の2つのパラメータのデフォルト設定を維持することをお勧めします。これらのパラメータの設定を変更すると、コード参照が新しいQuick Start Guideの場所に自動的に更新されます。詳細については、こちらにあるAWS Quick Start Guide Contributor’s Guideを参照してください: AWS Quick Starts/Option 1 - Adopt a Quick Start。
| パラメータラベル (名前) | デフォルト | 説明 |
|---|---|---|
| Quick Start ガイド S3 バケット名 (QSS3BucketName) | aws-quickstart |
ユーザーがQuick Start ガイドのアセットのコピー用に作成したS3バケット。ユーザーがQuick Start ガイドをカスタマイズまたは拡張して使用する場合に適用されます。バケット名には、数字、小文字、大文字、ハイフンを含めることができますが、ハイフンで開始または終了することはできません。 |
| Quick Start ガイド S3 キープレフィックス (QSS3KeyPrefix) | quickstart-citrix-adc-vpx/ | Object Key and Metadata: Object Key and Metadata からのS3キー名プレフィックスは、ユーザーがQuick Start ガイドをカスタマイズまたは拡張して使用する場合に、Quick Start ガイドアセットのユーザーコピー用のフォルダをシミュレートするために使用されます。このプレフィックスには、数字、小文字、大文字、ハイフン、スラッシュを含めることができます。 |
-
「オプション」ページで、ユーザーはスタック内のリソースに対してリソースタグまたはキーと値のペアを指定し、詳細オプションを設定できます。リソースタグの詳細については、リソースタグを参照してください。AWS CloudFormationスタックオプションの設定の詳細については、AWS CloudFormationスタックオプションの設定を参照してください。完了したら、「次へ」を選択します。
-
レビューページで、テンプレート設定を確認します。機能の下で、テンプレートがIAMリソースを作成すること、およびマクロを自動拡張する機能が必要になる場合があることを確認する2つのチェックボックスをオンにします。
-
作成を選択してスタックをデプロイします。
-
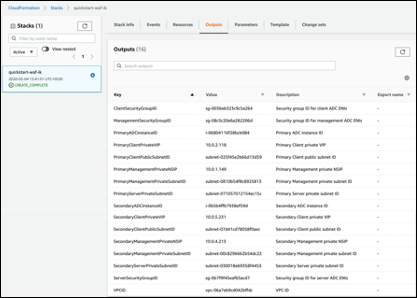
スタックのステータスを監視します。ステータスがCREATE_COMPLETEになったら、NetScaler Web App Firewallインスタンスの準備が完了です。
-
スタックの出力タブに表示されるURLを使用して、作成されたリソースを表示します。
ステップ 4: デプロイのテスト
このデプロイのインスタンスをプライマリとセカンダリと呼びます。各インスタンスには異なるIPアドレスが関連付けられています。Quick Startが正常にデプロイされると、アベイラビリティゾーン1に構成されたプライマリNetScaler Web App Firewallインスタンスを介してトラフィックが流れます。フェイルオーバー状態では、プライマリインスタンスがクライアント要求に応答しない場合、セカンダリWeb App Firewallインスタンスが引き継ぎます。
プライマリインスタンスの仮想IPアドレスのElastic IPアドレスは、新しいプライマリインスタンスとして引き継ぐセカンダリインスタンスに移行します。
フェイルオーバープロセスでは、NetScaler Web App Firewallは次のことを行います。
-
NetScaler Web App Firewallは、IPセットがアタッチされている仮想サーバーをチェックします。
-
NetScaler Web App Firewallは、仮想サーバーがリッスンしている2つのIPアドレス(仮想サーバーに直接アタッチされているものと、IPセットを介してアタッチされているもの)の中から、関連付けられたパブリックIPアドレスを持つIPアドレスを見つけます。
-
NetScaler Web App Firewallは、パブリックElastic IPアドレスを、新しいプライマリ仮想IPアドレスに属するプライベートIPアドレスに再関連付けします。
デプロイを検証するには、次の手順を実行します。
-
プライマリインスタンスに接続します
たとえば、プロキシサーバー、ジャンプホスト(AWSで実行されているLinux/Windows/FWインスタンス、または踏み台ホスト)、またはそのVPCに到達可能な別のデバイス、あるいはオンプレミス接続を扱う場合はDirect Connectを使用します。
-
トリガーアクションを実行してフェイルオーバーを強制し、セカンダリインスタンスが引き継ぐかどうかを確認します。
ヒント:
NetScaler Web App Firewallに関する構成をさらに検証するには、プライマリNetScaler Web App Firewallインスタンスに接続した後、次のコマンドを実行します。
Sh appfw profile QS-Profile
踏み台ホストを使用してNetScaler Web App Firewall HAペアに接続する
ユーザーがサンドボックスデプロイメントを選択している場合(例えば、CFTの一部として、ユーザーが踏み台ホストの設定を選択する場合)、パブリックサブネットにデプロイされたLinux踏み台ホストがWebアプリケーションファイアウォールのインターフェースにアクセスするように構成されます。
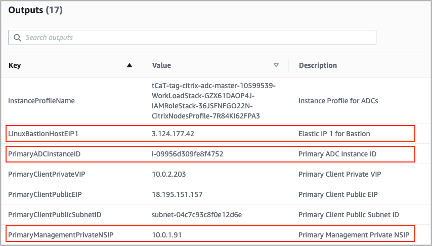
ここからサインインしてアクセスするAWS CloudFormationコンソールで:サインイン、マスタースタックを選択し、OutputsタブでLinuxBastionHostEIP1の値を検索します。
-
PrivateManagementPrivateNSIPとPrimaryADCInstanceIDキーの値は、後でADCにSSH接続するために使用します。
-
Servicesを選択します。
-
Computeタブで、EC2を選択します。
-
Resourcesの下で、Running Instancesを選択します。
-
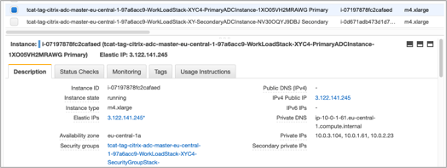
プライマリWebアプリケーションファイアウォールインスタンスのDescriptionタブで、IPv4 public IPアドレスをメモします。ユーザーはそのIPアドレスを使用してSSHコマンドを構築する必要があります。
-
-
キーをユーザーのキーチェーンに保存するには、コマンド
ssh-add -K [your-key-pair].pemを実行します。
Linuxでは、ユーザーは-Kフラグを省略する必要があるかもしれません。
-
ステップ1でメモしたLinuxBastionHostEIP1の値を使用して、以下のコマンドで踏み台ホストにログインします。
ssh -A ubuntu@[LinuxBastionHostEIP1]
-
踏み台ホストから、ユーザーはSSHを使用してプライマリWebアプリケーションファイアウォールインスタンスに接続できます。
ssh nsroot@[Primary Management Private NSIP]
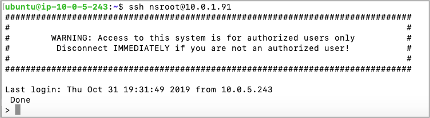
現在、ユーザーはプライマリNetScaler Web App Firewallインスタンスに接続されています。利用可能なコマンドを確認するには、helpコマンドを実行します。現在のHA構成を表示するには、show HA nodeコマンドを実行します。
NetScaler コンソール
NetScaler Application Delivery Management Serviceは、オンプレミスまたはクラウドに展開されているNetScaler MPX、NetScaler VPX、NetScaler Gateway、NetScaler Secure Web Gateway、NetScaler SDX、NetScaler ADC CPX、NetScaler SD-WANアプライアンスを含むNetScaler展開を管理するための、簡単でスケーラブルなソリューションを提供します。
NetScaler Console Serviceのドキュメントには、サービスの開始方法、サービスでサポートされている機能のリスト、およびこのサービスソリューションに固有の構成に関する情報が含まれています。
詳細については、NetScaler Consoleの概要を参照してください。
NetScaler Consoleを使用してAWSにNetScaler VPXインスタンスを展開する
顧客がアプリケーションをクラウドに移行すると、アプリケーションの一部であるコンポーネントが増加し、より分散され、動的に管理する必要が生じます。
詳細については、AWSでのNetScaler VPXインスタンスのプロビジョニングを参照してください。
NetScaler ウェブアプリファイアウォールと OWASP Top 10 – 2017
Open Web Application Security Project: OWASPは、Webアプリケーションセキュリティに関するOWASP Top 10 for 2017をリリースしました。このリストは、最も一般的なWebアプリケーションの脆弱性を文書化しており、Webセキュリティを評価するための優れた出発点となります。ここでは、これらの欠陥を軽減するためにNetScaler Web App Firewall (Web App Firewall) を構成する方法を詳しく説明します。Web App Firewallは、NetScaler (Premium Edition) の統合モジュールとして、またあらゆる種類のアプライアンスとして利用できます。
OWASP Top 10の完全なドキュメントは、OWASP Top Tenで入手できます。
シグネチャは、ユーザーがアプリケーションの保護を最適化するのに役立つ次の展開オプションを提供します。
-
ネガティブセキュリティモデル: ネガティブセキュリティモデルでは、ユーザーは豊富な事前設定されたシグネチャルールを使用して、パターンマッチングの力を適用し、攻撃を検出し、アプリケーションの脆弱性から保護します。ユーザーは不要なものだけをブロックし、残りを許可します。ユーザーは、アプリケーションの特定のセキュリティニーズに基づいて独自のシグネチャルールを追加し、独自のカスタマイズされたセキュリティソリューションを設計できます。
-
ハイブリッドセキュリティモデル: シグネチャの使用に加えて、ユーザーはポジティブセキュリティチェックを使用して、ユーザーアプリケーションに理想的に適した構成を作成できます。ユーザーが望まないものをブロックするためにシグネチャを使用し、許可されているものを強制するためにポジティブセキュリティチェックを使用します。
シグネチャを使用してユーザーアプリケーションを保護するには、ユーザーはシグネチャオブジェクトを使用するように1つ以上のプロファイルを構成する必要があります。ハイブリッドセキュリティ構成では、ユーザーシグネチャオブジェクト内のSQLインジェクションおよびクロスサイトスクリプティングパターン、およびSQL変換ルールは、シグネチャルールによって使用されるだけでなく、シグネチャオブジェクトを使用しているWeb Application Firewallプロファイルで構成されたポジティブセキュリティチェックによっても使用されます。
Web Application Firewallは、ユーザーが保護するWebサイトおよびWebサービスへのトラフィックを検査し、シグネチャに一致するトラフィックを検出します。ルール内のすべてのパターンがトラフィックに一致した場合にのみ、一致がトリガーされます。一致が発生すると、ルールに指定されたアクションが呼び出されます。リクエストがブロックされた場合、ユーザーはエラーページまたはエラーオブジェクトを表示できます。ログメッセージは、ユーザーアプリケーションに対して開始された攻撃を特定するのに役立ちます。ユーザーが統計を有効にすると、Web Application Firewallは、Web Application Firewallシグネチャまたはセキュリティチェックに一致するリクエストに関するデータを維持します。
トラフィックがシグネチャとポジティブセキュリティチェックの両方に一致する場合、2つのアクションのうち、より制限の厳しい方が適用されます。例えば、ブロックアクションが無効になっているシグネチャルールにリクエストが一致しても、そのリクエストが、アクションがブロックであるSQLインジェクションポジティブセキュリティチェックにも一致する場合、そのリクエストはブロックされます。この場合、リクエストはSQLインジェクションチェックによってブロックされますが、シグネチャ違反はとしてログに記録される可能性があります。
カスタマイズ: 必要に応じて、ユーザーは独自のルールをシグネチャオブジェクトに追加できます。ユーザーはSQL/XSSパターンをカスタマイズすることもできます。ユーザーアプリケーションの特定のセキュリティニーズに基づいて独自のシグネチャルールを追加するオプションは、ユーザーに独自のカスタマイズされたセキュリティソリューションを設計する柔軟性を提供します。ユーザーは望まないものだけをブロックし、残りを許可します。指定された場所の特定の高速一致パターンは、処理オーバーヘッドを大幅に削減し、パフォーマンスを最適化できます。ユーザーはSQLインジェクションおよびクロスサイトスクリプティングパターンを追加、変更、または削除できます。組み込みの正規表現および式エディターは、ユーザーがパターンを構成し、その正確性を検証するのに役立ちます。
NetScaler Webアプリケーションファイアウォール
Web App Firewallは、最新のアプリケーションに最先端の保護を提供するエンタープライズグレードのソリューションです。NetScaler Web App Firewallは、Webサイト、Webアプリケーション、APIなどの公開資産に対する脅威を軽減します。NetScaler Web App Firewallには、IPレピュテーションベースのフィルタリング、ボット軽減、OWASP Top 10アプリケーション脅威保護、レイヤー7 DDoS保護などが含まれています。また、認証、強力なSSL/TLS暗号、TLS 1.3、レート制限、および書き換えポリシーを適用するオプションも含まれています。基本的および高度なWeb App Firewall保護の両方を使用することで、NetScaler Web App Firewallは比類のない使いやすさでアプリケーションを包括的に保護します。数分で稼働を開始できます。さらに、動的プロファイリングと呼ばれる自動学習モデルを使用することで、NetScaler Web App Firewallはユーザーの貴重な時間を節約します。保護されたアプリケーションがどのように機能するかを自動的に学習することで、Web App Firewallは開発者がアプリケーションを展開および変更しても、アプリケーションに適応します。NetScaler Web App Firewallは、PCI-DSS、HIPAAなど、すべての主要な規制基準および機関への準拠を支援します。当社のCloudFormationテンプレートを使用すると、これまでになく簡単に迅速に稼働を開始できます。オートスケーリングにより、トラフィックが増加してもアプリケーションが保護されたままであることをユーザーは安心して確認できます。
Web App Firewallの展開戦略
Webアプリケーションファイアウォールを展開する最初のステップは、どのアプリケーションまたは特定のデータが最大のセキュリティ保護を必要とし、どれが脆弱性が低く、セキュリティ検査を安全にバイパスできるかを評価することです。これにより、ユーザーは最適な構成を考案し、トラフィックを分離するための適切なポリシーとバインドポイントを設計するのに役立ちます。例えば、ユーザーは画像、MP3ファイル、動画などの静的Webコンテンツのリクエストのセキュリティ検査をバイパスするポリシーを構成し、動的コンテンツのリクエストに高度なセキュリティチェックを適用する別のポリシーを構成したいと考えるかもしれません。ユーザーは、同じアプリケーションの異なるコンテンツを保護するために、複数のポリシーとプロファイルを使用できます。
次のステップは、展開のベースラインを設定することです。まず仮想サーバーを作成し、テストトラフィックを流して、ユーザーシステムを流れるトラフィックの速度と量を把握します。
次に、Web App Firewallを展開します。NetScalerコンソールとWeb App Firewall StyleBookを使用してWeb App Firewallを構成します。詳細については、このガイドの以下のStyleBookセクションを参照してください。
Web App Firewallが展開され、Web App Firewall StyleBookで構成された後、次の有用なステップは、NetScaler ADC Web App FirewallとOWASP Top 10を実装することです。
最後に、Web App Firewallの保護機能のうち3つは、一般的な種類のWeb攻撃に対して特に効果的であり、そのため、他のどの機能よりも一般的に使用されています。したがって、これらは初期展開で実装する必要があります。
NetScaler コンソール
NetScalerコンソールは、NetScaler ADC MPX、NetScaler ADC VPX、NetScaler Gateway、NetScaler Secure Web Gateway、NetScaler ADC SDX、NetScaler ADC CPX、およびオンプレミスまたはクラウドに展開されるNetScaler SD-WANアプライアンスを含むNetScaler ADC展開を管理するためのスケーラブルなソリューションを提供します。
NetScaler コンソール アプリケーション分析および管理機能
NetScaler コンソールでサポートされている機能は、App Security における NetScaler Console の役割にとって重要です。
機能の詳細については、「機能とソリューション」を参照してください。
前提条件
AWS で VPX インスタンスを作成する前に、ユーザーは前提条件が満たされていることを確認する必要があります。詳細については、「前提条件」を参照してください。
制限事項と使用ガイドライン
AWS に Citrix ADC VPX インスタンスを展開する場合、制限事項と使用ガイドライン で利用可能な制限事項と使用ガイドラインが適用されます。
技術要件
ユーザーが展開を開始するためにクイックスタートガイドを起動する前に、ユーザーアカウントは以下のリソース表に指定されているとおりに構成されている必要があります。そうしないと、展開が失敗する可能性があります。
リソース
必要に応じて、ユーザーの Amazon アカウントにサインインし、次のリソースのサービス制限の引き上げをここでリクエストしてください: AWS/サインイン。これは、これらのリソースを使用する既存の展開があり、この展開でデフォルトの制限を超える可能性があると考える場合に必要になることがあります。デフォルトの制限については、AWS ドキュメントの AWS Service Quotas を参照してください: AWS Service Quotas。
ここで確認できる AWS Trusted Advisor: AWS/サインイン は、一部のサービスのいくつかの側面における使用状況と制限を表示するサービス制限チェックを提供します。
| リソース | この展開で使用されるもの |
|---|---|
| VPC | 1 |
| Elastic IP アドレス | 0/1 (踏み台ホスト用) |
| IAM セキュリティグループ | 3 |
| IAM ロール | 1 |
| サブネット | 6 (3/アベイラビリティゾーン) |
| インターネットゲートウェイ | 1 |
| ルートテーブル | 5 |
| Web App Firewall VPX インスタンス | 2 |
| Bastionホスト | 0/1 |
| NATゲートウェイ | 2 |
リージョン
AWS上のNetScaler Web App Firewallは現在、すべてのAWSリージョンでサポートされているわけではありません。サポートされているリージョンの最新リストについては、AWSドキュメントのAWSサービスエンドポイントを参照してください: AWS Service Endpoints。
AWSリージョンとクラウドインフラストラクチャが重要である理由の詳細については、以下を参照してください: Global Infrastructure。
キーペア
クイックスタートガイドを使用してデプロイを計画しているリージョンのユーザーAWSアカウントに、少なくとも1つのAmazon EC2キーペアが存在することを確認してください。キーペア名をメモしてください。デプロイ中にこの情報の入力を求められます。キーペアを作成するには、AWSドキュメントのAmazon EC2キーペアとLinuxインスタンスの手順に従ってください: Amazon EC2 Key Pairs and Linux Instances。
ユーザーがテストまたは概念実証の目的でクイックスタートガイドをデプロイする場合、本番インスタンスですでに使用されているキーペアを指定するのではなく、新しいキーペアを作成することをお勧めします。