
Google Cloud VMware Engine に NetScaler VPX インスタンスをインストールする
Google Cloud VMware Engine (GCVE) は、専用のベアメタル Google Cloud Platform インフラストラクチャから構築された vSphere クラスターを含むプライベートクラウドを提供します。最小初期デプロイメントは3つのホストですが、追加のホストは一度に1つずつ追加できます。プロビジョニングされたすべてのプライベートクラウドには、vCenter Server、vSAN、vSphere、および NSX-T が含まれています。
GCVE を使用すると、Google Cloud Platform 上に、必要な数の ESX ホストを持つクラウドソフトウェア定義データセンター (SDDC) を作成できます。GCVE は NetScaler VPX のデプロイメントをサポートしています。GCVE はオンプレミスの vCenter と同じユーザーインターフェイスを提供します。ESX ベースの NetScaler VPX デプロイメントとまったく同じように機能します。
次の図は、管理者またはクライアントがインターネット経由でアクセスできる Google Cloud Platform 上の GCVE を示しています。管理者は GCVE を使用して、ワークロードまたはサーバー VM を作成、管理、構成できます。管理者は、OpenVPN 接続を使用して GCVE の Web ベースの vCenter および NSX-T Manager にアクセスできます。vCenter を使用して GCVE 内に NetScaler VPX インスタンス (スタンドアロンまたは HA ペア) とサーバー VM を作成し、NSX-T Manager を使用して対応するネットワークを管理できます。GCVE 上の NetScaler VPX インスタンスは、オンプレミスの VMware ホストクラスターと同様に機能します。GCVE は、管理インフラストラクチャへの OpenVPN 接続を使用して管理できます。
GCVE アーキテクチャ(/en-us/vpx/media/gcve-on-gcp-architechture.png)
Related information
前提条件
仮想アプライアンスのインストールを開始する前に、次の操作を行います。
-
Google Cloud VMware Engine とその前提条件の詳細については、Google Cloud VMware Engine ドキュメント を参照してください。
-
Google Cloud VMware Engine のデプロイの詳細については、Google Cloud VMware Engine プライベートクラウドのデプロイ を参照してください。
-
ポイントツーサイト VPN ゲートウェイを使用してプライベートクラウドに接続し、Google Cloud VMware Engine にアクセスして管理する方法の詳細については、Google Cloud VMware Engine プライベートクラウドへのアクセス を参照してください。
-
VPN クライアントマシンで、NetScaler VPX アプライアンスのセットアップファイルをダウンロードします。
-
仮想マシンが接続する VMware SDDC 上に適切な NSX-T ネットワークセグメントを作成します。詳細については、Google Cloud VMware Engine でネットワークセグメントを追加する を参照してください。
-
VPX ライセンスファイルを入手します。NetScaler VPX インスタンスライセンスの詳細については、ライセンスの概要 を参照してください。
-
GCVE プライベートクラウドに作成または移行された仮想マシン (VM) は、ネットワークセグメントに接続する必要があります。
VMware クラウドのハードウェア要件
以下の表は、VMware SDDCが各VPX nCore仮想アプライアンスに提供する必要がある仮想コンピューティングリソースを示しています。
表1. NetScaler VPXインスタンスの実行に必要な最小仮想コンピューティングリソース
| コンポーネント | 要件 |
|---|---|
| メモリ | 2 GB |
| 仮想CPU (vCPU) | 2 |
| 仮想ネットワークインターフェース | VMware SDDCでは、VPXハードウェアがバージョン7以降にアップグレードされている場合、最大10個の仮想ネットワークインターフェースをインストールできます。 |
| ディスク容量 | 20 GB |
注:
これは、ハイパーバイザーのディスク要件に加えて必要です。
VPX仮想アプライアンスを本番環境で使用する場合、メモリ割り当て全体を予約する必要があります。
OVF Tool 1.0 のシステム要件
OVF Tool は、Windows および Linux システムで実行できるクライアントアプリケーションです。次の表に、OVF Tool をインストールするための最小システム要件を示します。
表 2. OVF Tool のインストールに必要な最小システム要件
| コンポーネント | 要件 |
|---|---|
| オペレーティングシステム | VMware の詳細な要件については、<http://kb.vmware.com/> で「OVF Tool User Guide」PDF ファイルを検索してください。 |
| CPU | 750 MHz 以上 (1 GHz 以上を推奨) |
| RAM | 1 GB 以上 (2 GB を推奨) |
| NIC | 100 Mbps 以上の NIC |
OVF のインストールについては、
<http://kb.vmware.com/> で「OVF Tool User Guide」PDF ファイルを検索してください。
NetScaler VPX セットアップファイルのダウンロード
VMware ESX 用 NetScaler VPX インスタンスセットアップパッケージは、Open Virtual Machine (OVF) 形式標準に準拠しています。ファイルはCitrixのWebサイトからダウンロードできます。ログインするにはCitrixアカウントが必要です。Citrixアカウントをお持ちでない場合は、http://www.citrix.com のホームページにアクセスしてください。「New Users link」をクリックし、指示に従って新しいCitrixアカウントを作成してください。
ログイン後、Citrix® のホームページから次のパスに移動します。
Citrix.com > ダウンロード > NetScaler > 仮想アプライアンス。
ESXサーバーと同じネットワーク上のワークステーションに、次のファイルをコピーします。3つのファイルをすべて同じフォルダーにコピーします。
-
NSVPX-ESX-\<release number\>-\<build number\>-disk1.vmdk (例: NSVPX-ESX-13.0-79.64-disk1.vmdk)
-
NSVPX-ESX-\<release number\>-\<build number\>.ovf (例: NSVPX-ESX-13.0-79.64.ovf)
-
NSVPX-ESX-\<release number\>-\<build number\>.mf (例: NSVPX-ESX-13.0-79.64.mf)
Google Cloud VMware Engine を展開する
-
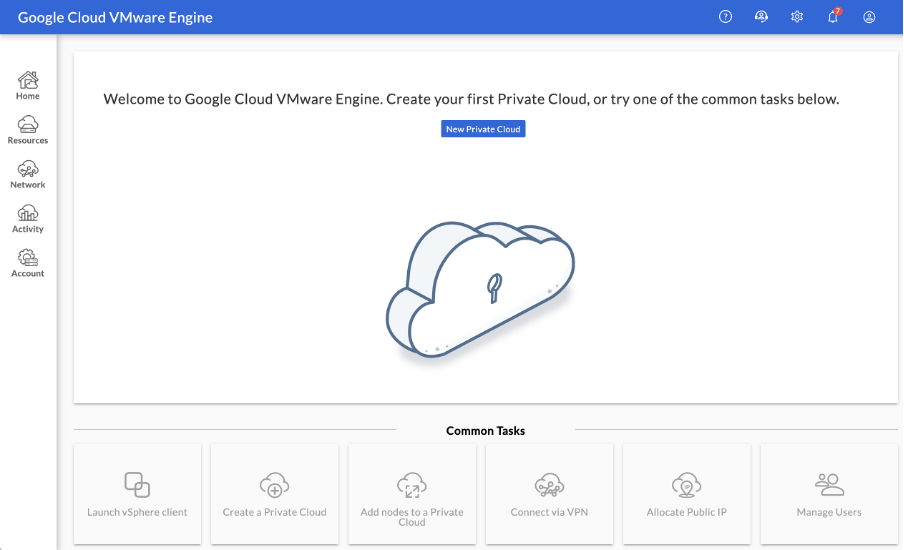
GCVE portal にログインし、ホームに移動します。
-
新しいプライベートクラウドページで、次の詳細を入力します。
-
プライベートクラウドのデフォルトクラスターを作成するには、少なくとも3つのESXiホストを選択します。
-
vSphere/vSan サブネットCIDR範囲フィールドには、/22アドレス空間を使用します。
-
HCX展開ネットワークCIDR範囲フィールドには、/26アドレス空間を使用します。
-
仮想ネットワークの場合、CIDR範囲がオンプレミスまたは他のGCPサブネット(仮想ネットワーク)と重複しないようにしてください。
「GCVEプライベートクラウド」(/en-us/vpx/media/gcve-private-cloud.png) -
-
「確認して作成」をクリックします。
-
設定を確認します。設定を変更する必要がある場合は、「戻る」をクリックします。「プライベートクラウド設定の確認」(/en-us/vpx/media/gcve-review-private-cloud-settings.png)
-
「作成」をクリックします。プライベートクラウドのプロビジョニングプロセスが開始されます。プライベートクラウドのプロビジョニングには最大2時間かかる場合があります。
-
作成されたプライベートクラウドを確認するには、「リソース」に移動します。「プライベートクラウドの作成に成功しました」(/en-us/vpx/media/gcve-successful-private-cloud.png)
-
このリソースにアクセスするには、ポイントツーサイトVPNを使用してGCVEに接続する必要があります。詳細については、以下のドキュメントを参照してください。
プライベートクラウドvCenterポータルにアクセスする
-
Google Cloud VMware Engineプライベートクラウドに移動します。「概要」タブの「vCenterログイン情報」で、「表示」をクリックします。「GCVEリソース」(/en-us/vpx/media/gcve-resources.png)
-
vCenterの認証情報をメモします。「GCVE vCenter認証情報」(/en-us/vpx/media/gcve-vcenter-credentials.png)
-
「LAUNCH VSPHERE CLIENT」をクリックしてvSphereクライアントを起動するか、「VSPHERE MANAGEMENT NETWORK」に移動して「vCenter Server Appliance」のFQDNをクリックします。vSphereクライアントを起動(/en-us/vpx/media/gcve-launch-vsphere-client.png)
-
この手順のステップ2でメモしたvCenterの認証情報を使用して、VMware vSphereにログインします。ヴイエムウェア vSphere(/en-us/vpx/media/gcve-vsphere-login.png)
-
vSphereクライアントで、GCVEポータルで作成したESXiホストを確認できます。ESXiホストを確認(/en-us/vpx/media/gcve-verify-esxi-hosts.png)
GCVE NSX-TポータルでNSX-Tセグメントを作成する
Google Cloud VMware EngineコンソールでNSX ManagerからNSX-Tセグメントを作成および構成できます。これらのセグメントはデフォルトのTier-1ゲートウェイに接続されており、これらのセグメント上のワークロードはEast-WestおよびNorth-South接続を取得します。セグメントを作成すると、vCenterに表示されます。
-
GCVEプライベートクラウドで、「Summary -> NSX-T login info」の下にある「View」を選択します。NSX-Tログイン情報(/en-us/vpx/media/gcve-nsxt-login-info.png)
-
NSX-Tの認証情報をメモします。NSX-T認証情報(/en-us/vpx/media/gcve-nsxt-credentials.png)
-
「VSPHERE MANAGEMENT NETWORK」に移動し、「NSX Manager」のFQDNをクリックしてNSX Managerを起動します。NSX マネージャー(/en-us/vpx/media/gcve-nsx-manager.png)
-
この手順のステップ2でメモした認証情報を使用して、NSX Managerにログインします。「NSX Manager 資格情報」(/en-us/vpx/media/gcve-nsx-manager-credentials.png)
-
新しいセグメントまたはサブネットのDHCPサービスを設定します。
-
サブネットを作成する前に、DHCPサービスを設定します。
-
NSX-Tで、ネットワーキング > DHCPに移動します。ネットワーキングダッシュボードには、サービスが1つのティア0と1つのティア1ゲートウェイを作成することが示されます。
-
DHCPサーバーのプロビジョニングを開始するには、DHCPプロファイルの追加をクリックします。
-
DHCP名フィールドに、クライアント管理プロファイルの名前を入力します。
-
プロファイルタイプとしてDHCPサーバーを選択します。
-
サーバーIPアドレス列に、DHCPサービスIPアドレス範囲を指定します。
-
エッジクラスターを選択します。
-
保存をクリックしてDHCPサービスを作成します。「DHCPサービス」(/en-us/vpx/media/gcve-dhcp-service.png)
-
サーバーDHCP範囲について、手順6から13を繰り返します。「サーバーDHCP範囲」(/en-us/vpx/media/gcve-server-dhcp-range.png)
-
2つの別々のセグメントを作成します。1つはクライアントおよび管理インターフェース用、もう1つはサーバーインターフェース用です。
-
NSX-Tで、ネットワーキング > セグメントに移動します。
-
「セグメントの追加」をクリックします。セグメントの追加(/en-us/vpx/media/gcve-add-segment.png)
-
「セグメント名」フィールドに、「クライアント管理」セグメントの名前を入力します。
-
「接続済みゲートウェイ」リストで、「Tier1」を選択してTier-1ゲートウェイに接続します。
-
「トランスポートゾーン」リストで、「TZ-OVERLAY | Overlay」を選択します。
-
「サブネット」列に、サブネット範囲を入力します。最後のオクテットとして
.1を使用してサブネット範囲を指定します。例: 10.12.2.1/24。セグメントの詳細(/en-us/vpx/media/gcve-segment-details.png) -
「DHCP構成の設定」をクリックし、「DHCP範囲」フィールドに値を入力します。DHCP構成の設定(/en-us/vpx/media/gcve-set-dhcp-config.png)
-
「適用」をクリックしてDHCP構成を保存します。
-
「保存」をクリックします。保存(/en-us/vpx/media/gcve-save.png)セグメントの作成に成功しました(/en-us/vpx/media/gcve-successful-segment.png)
-
サーバーセグメントについても同様に、手順17から24を繰り返します。
-
これで、VMを作成する際にvCenterでこれらのネットワークセグメントを選択できるようになります。
詳細については、「最初のサブネットの作成」を参照してください。
VMware Cloud に NetScaler VPX インスタンスをインストールする
GCVE にプライベートクラウドをインストールして構成したら、vCenter を使用して VMware Engine に仮想アプライアンスをインストールできます。インストールできる仮想アプライアンスの数は、プライベートクラウドで利用可能なリソースの量によって異なります。
プライベートクラウドに NetScaler VPX インスタンスをインストールするには、プライベートクラウドのポイントツーサイト VPN に接続されたデスクトップで次の手順を実行します。
-
NetScaler ダウンロードサイトから、ESXi ホスト用の NetScaler VPX インスタンスセットアップファイルをダウンロードします。
-
プライベートクラウドのポイントツーサイト VPN に接続されたブラウザで VMware vCenter を開きます。
-
ユーザー名とパスワードのフィールドに管理者資格情報を入力し、ログインをクリックします。
-
ファイルメニューで、OVF テンプレートのデプロイをクリックします。
-
OVF テンプレートのデプロイダイアログボックスのファイルからデプロイフィールドで、NetScaler VPX インスタンスセットアップファイルを保存した場所に移動し、.ovf ファイルを選択して次へをクリックします。注:デフォルトでは、NetScaler VPX インスタンスは E1000 ネットワークインターフェイスを使用します。VMXNET3 インターフェイスで ADC を展開するには、OVF を変更して E1000 の代わりに VMXNET3 インターフェイスを使用します。VMXNET3 インターフェイスの可用性は GCP インフラストラクチャによって制限されており、Google Cloud VMware Engine では利用できない場合があります。
-
仮想アプライアンスの OVF テンプレートに表示されているネットワークを、NSX-T Manager で構成したネットワークにマッピングします。OKをクリックします。
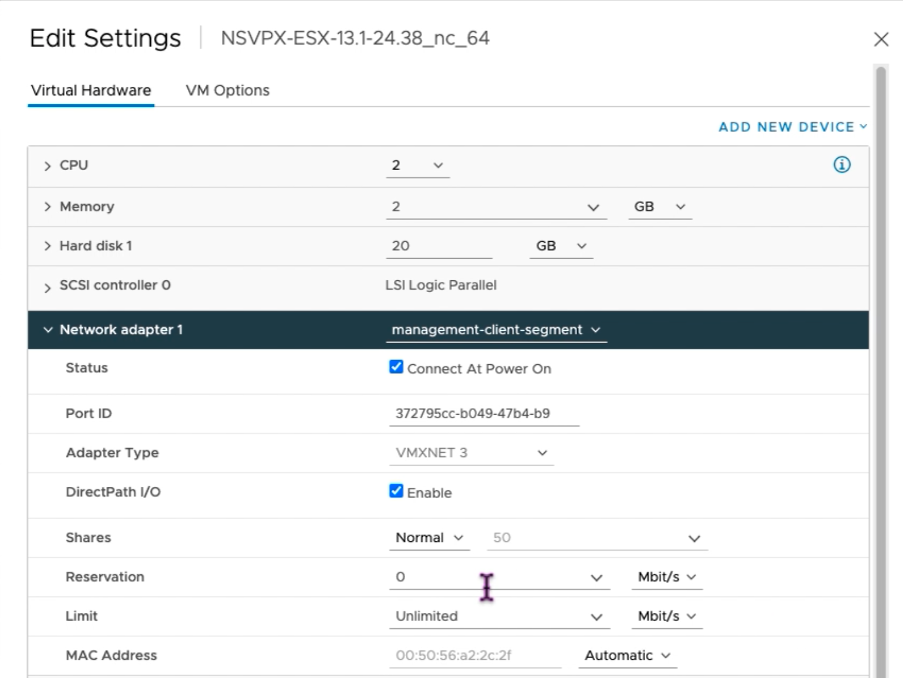
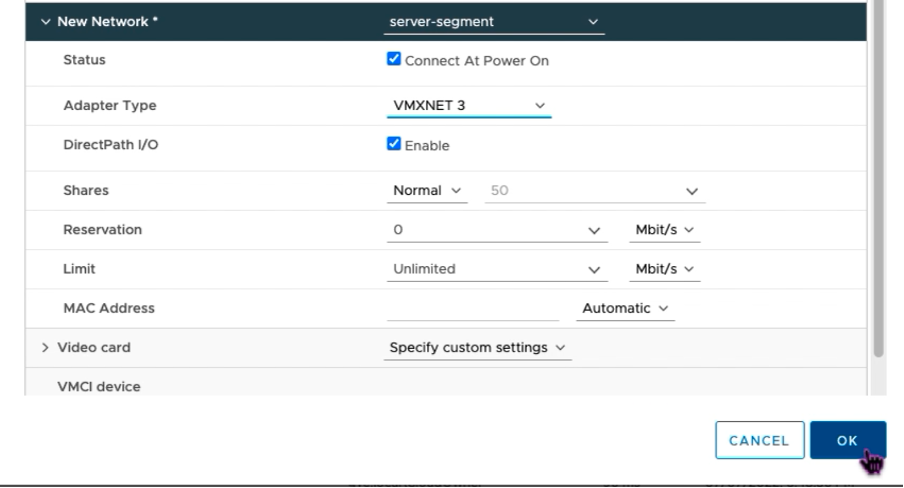
-
完了をクリックして、VMware Cloud への仮想アプライアンスのインストールを開始します。「OVFテンプレートのデプロイ」(/en-us/vpx/media/gcve-ovf-template.png)
-
NetScaler VPXインスタンスを起動する準備ができました。ナビゲーションペインで、インストールしたNetScaler VPXインスタンスを選択し、右クリックメニューからPower Onを選択します。Launch Web Consoleタブをクリックして、コンソールポートをエミュレートします。「VPXインスタンスの電源をオンにする」(/en-us/vpx/media/gcve-power-on-vpx-instance.png)
-
vSphereクライアントからNetScaler VMに接続されました。「NetScaler VMに接続」(/en-us/vpx/media/avs-adc-vm.png)
-
初回起動時に、ADCインスタンスの管理IPとゲートウェイを設定します。「管理IPとゲートウェイを設定」(/en-us/vpx/media/gcve-set-management-ip.png)
-
SSHキーを使用してNetScalerアプライアンスにアクセスするには、CLIで次のコマンドを入力します。
ssh nsroot@<management IP address>例:ssh nsroot@10.230.1.10 -
show ns ipコマンドを使用してADC構成を検証できます。「show nsipコマンドを使用して検証」(/en-us/vpx/media/avs-show-nsip.png)
VMwareクラウド上のNetScaler VPXインスタンスにパブリックIPアドレスを割り当てる
GCVEにNetScaler VPXインスタンスをインストールして構成したら、クライアントインターフェイスにパブリックIPアドレスを割り当てる必要があります。VMにパブリックIPアドレスを割り当てる前に、Google CloudリージョンでパブリックIPサービスが有効になっていることを確認してください。
新しいリージョンでパブリックIPサービスを有効にするには、次の手順に従います。
-
GCVEコンソールで、Network > REGIONAL SETTINGS > Add Regionに移動します。「GCVE の地域設定」(/en-us/vpx/media/gcve-regional-settings.png)
-
地域を選択し、インターネットアクセスとパブリック IP サービスを有効にします。
-
エッジサービス CIDR を割り当てます。CIDR 範囲がオンプレミスまたは他の GCP/GCVE サブネット (仮想ネットワーク) と重複しないようにしてください。「エッジサービスの割り当て」(/en-us/vpx/media/gcve-assign-edge-services.png)
-
パブリック IP サービスは、選択した地域で数分以内に有効になります。
GCVE 上の NetScaler VPX インスタンスのクライアントインターフェイスにパブリック IP を割り当てるには、GCVE ポータルで次の手順を実行します。
-
GCVE コンソールで、ネットワーク > パブリック IP > 割り当てに移動します。「GCVE パブリック IP」(/en-us/vpx/media/gcve-public-ips.png)
-
パブリック IP の名前を入力します。地域を選択し、IP が使用されるプライベートクラウドを選択します。
-
パブリック IP をマッピングするインターフェイスのプライベート IP を指定します。これは、クライアントインターフェイスのプライベート IP になります。
-
送信をクリックします。「パブリック IP の割り当て」(/en-us/vpx/media/gcve-allocate-public-ip.png)
-
パブリック IP は数分で使用可能になります。
-
パブリック IP を使用する前に、パブリック IP へのアクセスを許可するファイアウォールルールを追加する必要があります。詳細については、「ファイアウォールルール」を参照してください。