
AWS よくある質問
-
NetScaler VPXインスタンスはAWSの暗号化されたボリュームをサポートしていますか?暗号化と復号化はハイパーバイザーレベルで行われるため、どのインスタンスでもシームレスに動作します。暗号化されたボリュームの詳細については、以下のAWSドキュメントを参照してください。
<https://docs.aws.amazon.com/kms/latest/developerguide/services-ebs.html> -
AWSでNetScaler VPXインスタンスをプロビジョニングする最良の方法は何ですか?以下のいずれかの方法で、AWS上にNetScaler VPXインスタンスをプロビジョニングできます。
-
AWS MarketplaceのAWS CloudFormationテンプレート (CFT)
-
NetScaler ADM
-
AWS クイックスタート
-
GitHub上のシトリックス® AWS CFT
-
GitHubのCitrix Terraformスクリプト
-
GitHub上のシトリックスAnsible Playbook
-
AWS EC2起動ワークフロー
使用する自動化ツールに基づいて、リストされているいずれかのオプションを選択できます。オプションの詳細については、AWS上のNetScaler VPXを参照してください。 -
-
AWSでNetScaler VPXインスタンスをアップグレードする方法は?AWSでNetScaler VPXインスタンスをアップグレードするには、システムソフトウェアをアップグレードするか、Upgrade a NetScaler VPX instance on AWSの手順に従って新しいNetScaler VPX Amazon Machine Image (AMI)にアップグレードできます。NetScaler VPXインスタンスをアップグレードする推奨される方法は、Use jobs to upgrade NetScaler instancesの手順に従ってADMサービスを使用することです。
-
AWSにおけるNetScaler VPXのHAフェイルオーバー時間はどのくらいですか?
-
AWSアベイラビリティゾーン内でのNetScaler VPXのHAフェイルオーバーには約3秒かかります。
-
AWSアベイラビリティゾーン間でのNetScaler VPXのHAフェイルオーバーには約5秒かかります。
-
-
テクニカルサポートPINを提供するNetScaler VPXマーケットプレイスサブスクリプションのお客様には、どのレベルのサポートが提供されますか?デフォルトでは、テクニカルサポートPINを提供するお客様には「Select for Software」サービスが提供されます。
-
High availability across different zones using Elastic IP展開では、アプリケーションごとに複数のIPSetを作成する必要がありますか?はい。複数のEIPにマッピングされた複数のVIPを持つ複数のアプリケーションがある場合、複数のIPSetが必要です。したがって、HAフェイルオーバー中に、EIPのすべてのプライマリVIPマッピングはセカンダリ(新しいプライマリ)VIPに変更されます。
-
異なるゾーン展開での高可用性において、INCモードが有効になっているのはなぜですか?アベイラビリティゾーン間のHAペアは異なるネットワークにあります。HA同期のために、ネットワーク構成は同期されてはなりません。これは、HAペアでINCモードを有効にすることで実現されます。
-
同じVPC内にある場合、あるアベイラビリティゾーンのHAノードは、別の利用可能ゾーンのバックエンドサーバーと通信できますか?はい、同じVPC内の異なるアベイラビリティゾーンにあるサブネットは、SNIPを介してバックエンドサーバーサブネットを指す追加のルートを追加することで到達可能です。例えば、AZ1のADCのSNIPサブネットが192.168.3.0/24で、AZ2のバックエンドサーバーサブネットが192.168.6.0/24の場合、AZ1に存在するNetScalerアプライアンスに192.168.6.0 255.255.255.0 192.168.3.1としてルートを追加する必要があります。
-
Elastic IP を使用した異なるゾーン間での高可用性 と Private IP を使用した異なるゾーン間での高可用性 の展開は連携できますか?はい、両方の構成を同じHAペアに適用できます。
-
プライベートIPを使用した異なるゾーン間での高可用性デプロイメントにおいて、VPC内に複数のルートテーブルを持つ複数のサブネットがある場合、HAペアのセカンダリノードはHAフェイルオーバー中にチェックすべきルートテーブルをどのように認識しますか?セカンダリノードはプライマリNICを認識しており、VPC内のすべてのルートテーブルを検索します。
-
AWS上のVPXのデフォルトイメージを使用する場合、
/varパーティションのサイズはどのくらいですか?ディスク容量を増やすにはどうすればよいですか?ディスクイメージを小さく保つため、ルートディスクのサイズは20 GBに制限されています。/var/core/または/var/crash/ディレクトリの容量を増やしたい場合は、追加のディスクを接続してください。/varのサイズを増やすには、現在、追加のディスクを接続し、重要なコンテンツを新しいディスクにコピーした後、/varへのシンボリックリンクを作成する必要があります。 -
いくつのパケットエンジンがアクティブ化され、vCPUに割り当てられますか?パケットエンジン(PE)は、ライセンスされたvCPUの数によって制限されます。NetScalerデーモンは特定のvCPUに固定されておらず、PE以外の任意のvCPUで実行される可能性があります。AWSによると、C5.9xlargeは36vCPUインスタンスで72 GBのメモリを搭載しています。プールライセンスを使用すると、NetScaler VPXインスタンスは最大のPE数でデプロイされます。この場合、19個のPEがコア1~19で実行されます。ただし、ADC管理プロセスはCPU 20~31で実行されます。
-
ADCに適したAWSインスタンスを決定する方法は?
-
スループット、PPS、SSL要件、平均パケットサイズなど、ユースケースと要件を理解してください。
-
VPX帯域幅提供やvCPUベースのライセンスなど、要件を満たす適切なADC提供とライセンスを選択してください。
-
選択した提供内容に基づいて、AWSインスタンスを決定してください。
例:5 Gbpsライセンスは5つのデータパケットエンジンを有効にします。したがって、vCPU要件は6(管理用に5+1)です。しかし、6 vCPUインスタンスは利用できません。そのため、5 Gbpsの帯域幅をサポートするネットワークを選択すれば、8 vCPUでそのスループットに到達するのに十分です。例えば、5 Gbpsライセンスの最大PE割り当てを有効にするには、5 Gbps帯域幅ライセンス用にm5.2xlargeを選択する必要があります。しかし、スループットに制限されないvCPUライセンスを使用する場合、m5.xlargeインスタンス自体を使用して5 Gbpsのスループットを得られる可能性があります。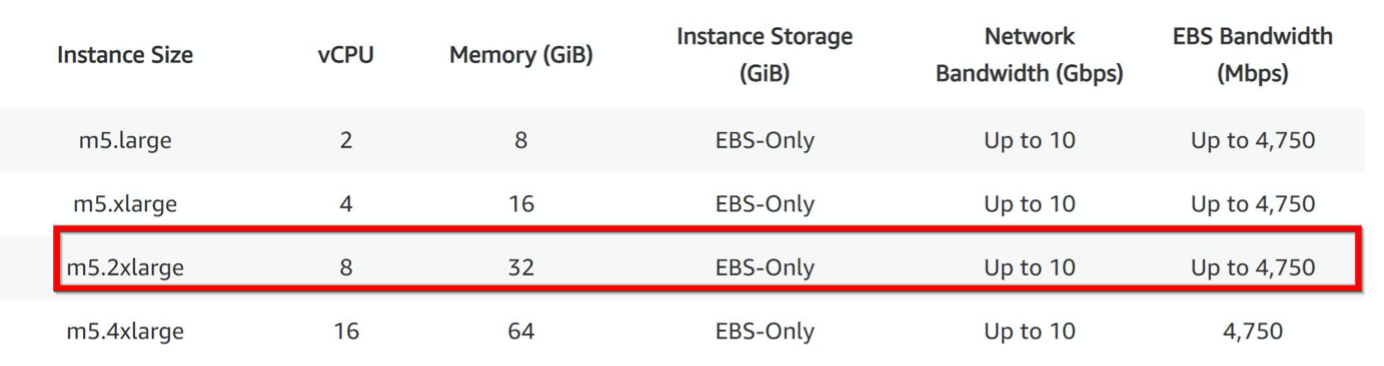
-
-
AWSにおけるADCのデプロイにおいて、3つのNICと3つのサブネットの構成は必須ですか?3つのNICと3つのサブネットの構成は推奨されるデプロイであり、それぞれ管理用、クライアント用、サーバー用ネットワークに1つずつ割り当てられます。このデプロイにより、トラフィックの分離が向上し、VPXのパフォーマンスが向上します。2つのNICと2つのサブネット、および1つのNICと1つのサブネットも利用可能なオプションです。AWSでは、2つのNICと1つのサブネットのデプロイのように、複数のNICが1つのサブネットを共有することは推奨されません。このシナリオは、非対称ルーティングのようなネットワークの問題を引き起こす可能性があります。詳細については、AWSでネットワークインターフェースを設定するためのベストプラクティスを参照してください。
-
AWS上のENAドライバーは、インスタンスのネットワーク機能に関わらず、常に1Gbps (1/1) のリンク速度を示すのはなぜですか?AWS Elastic Network Adapter (ENA) の報告される速度は、選択されたインスタンスタイプに関わらず、しばしば1Gbps (1/1) と表示されます。これは、示される速度が実際のネットワークパフォーマンスを直接反映するものではないためです。従来のネットワークインターフェースとは異なり、ENAの速度はインスタンスの要件とワークロードに基づいて動的にスケーリングできます。真のネットワークパフォーマンスは、主にインスタンスタイプとサイズによって決定されます。したがって、実際のネットワークスループットは、特定のインスタンスタイプと現在のネットワーク負荷に応じて大幅に異なる場合があります。
Related information