
AzureでセカンダリIP構成を使用してNetScaler VPX HAペアを展開する
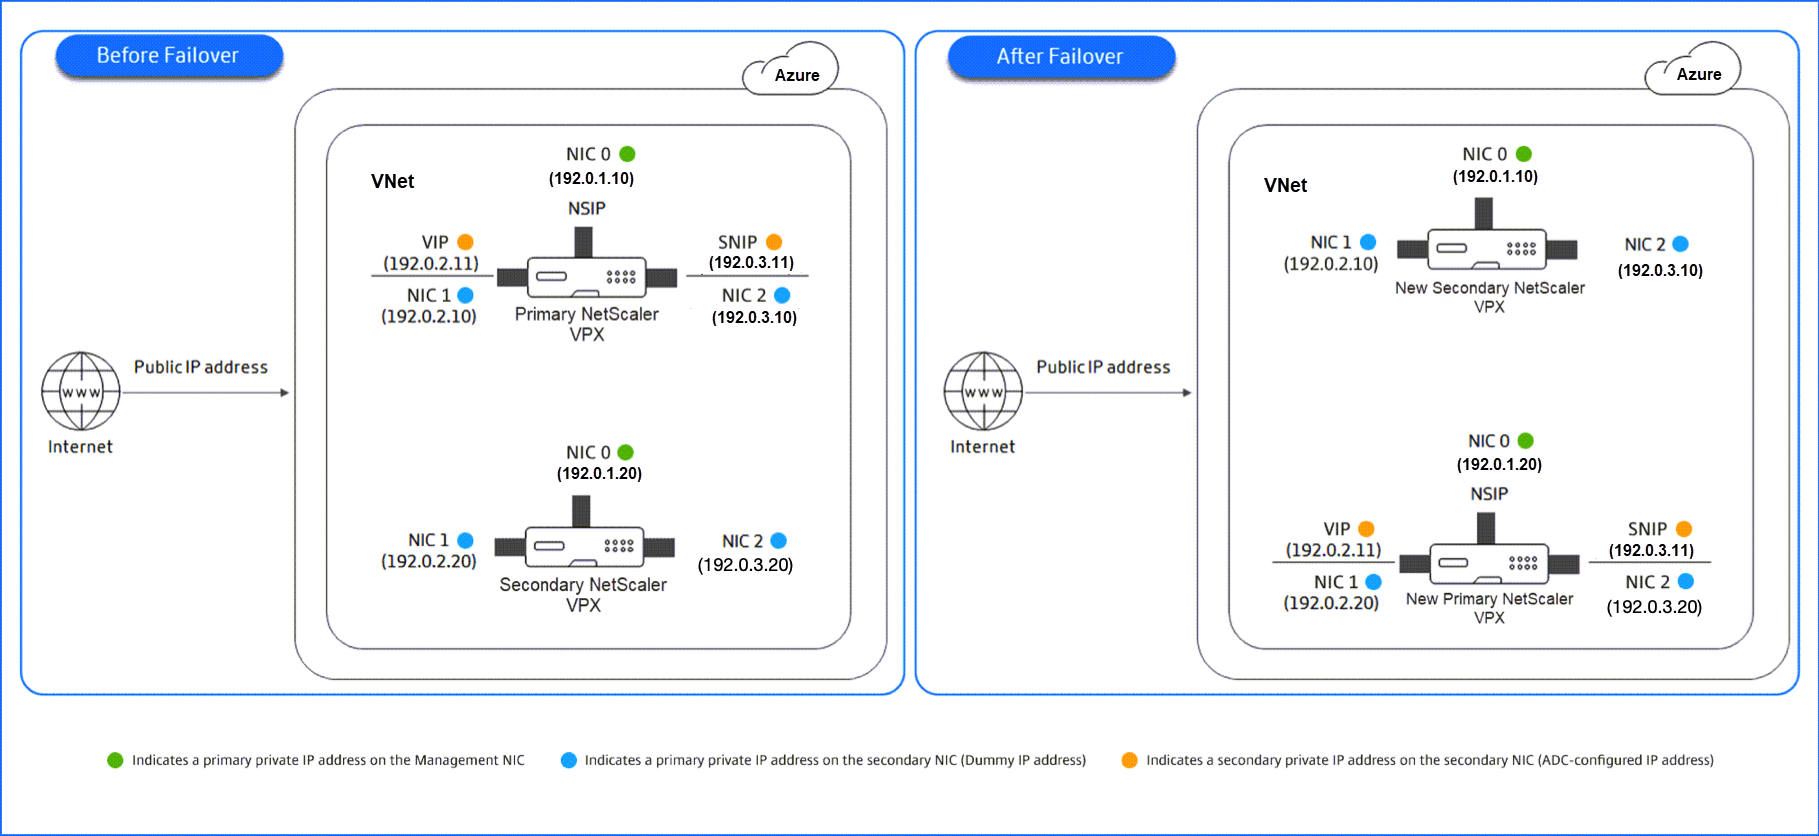
Azureでは、両方のNetScaler VPXインスタンスを同じ仮想ネットワーク (VNet) 上に配置し、ネットワークインターフェース (NIC) のセカンダリIP構成を使用して、NetScaler VPX高可用性ペアを展開できます。このHA展開により、Azure Load Balancer (ALB) は不要になります。フェイルオーバー中、プライマリノードのクライアント側およびサーバー側NICに割り当てられたセカンダリプライベートIPアドレスはセカンダリノードに移行されます。これらのセカンダリプライベートIPアドレスに関連付けられているすべてのパブリックIPアドレスも、それに応じて移動されます。
重要:
展開を開始する前に、セットアップ中の問題を回避するために、Azure環境が前提条件を満たしていることを確認してください。
セカンダリIP構成を使用する利点は次のとおりです。
-
簡素化されたフェイルオーバー: セカンダリIPアドレスにより、HAノード間で仮想IPアドレス (VIP) とサブネットIPアドレス (SNIP) の自動移行が可能になり、外部ロードバランシングなしでシームレスなフェイルオーバーが保証されます。
-
スケーラビリティ: 複数のIPアドレスを単一のNICに割り当てることができ、同じVM内で柔軟なトラフィックルーティングとサービスのスケーリングを可能にします。
-
回復力: ノード間でセカンダリプライベートIPアドレスを移動できるため、ネットワークの可用性が向上し、ノード障害発生時に迅速な回復が可能です。
-
コスト効率: ALBの必要性を排除することで、インフラストラクチャコストを削減しつつ、同じサブネット内で高可用性とトラフィック管理を維持できます。
次の図は、セカンダリプライベートIPアドレスを移行することによるHAフェイルオーバーシナリオを示しています。
Related information
AzureセカンダリIP構成を使用してNetScaler VPX™ HAペアを展開するための前提条件
-
NetScalerバージョン14.1–34.42以降を使用してください。
-
サブスクリプションで新しいAzureコントロールプレーンが有効になっていることを確認してください。
注:
新しいAzureコントロールプレーンがサブスクリプションで有効になっていない場合、高可用性デプロイではフェイルオーバー時間が長くなる可能性があります。そのような場合は、新しいコントロールプレーンを有効にするための支援についてAzureサポートにお問い合わせください。
AzureセカンダリIP構成を使用してNetScaler VPX HAペアをデプロイする方法
AzureでセカンダリIP構成を使用してNetScaler VPX HAペアをデプロイするには、次の手順に従います。
-
Azureに2つのNetScaler VPXインスタンスをデプロイします。それぞれ同じリソースグループとVNet内に3つのネットワークインターフェイスを持ちます。
-
両方のNetScaler VPXインスタンスにマネージドIDを割り当てます。
-
プライマリノードのクライアントおよびサーバーネットワークインターフェイスにAzureセカンダリIP構成を割り当てます。
-
セカンダリIP構成からのAzureプライベートIPアドレスを使用して、プライマリノードでVIPとSNIPを構成します。
-
プライマリノードで、プライマリおよびセカンダリNetScalerインスタンスの両方のサーバーネットワークインターフェイスのプライマリプライベートIPアドレスをVIPとして構成します。
-
両方のノードでHAを構成します。
ステップ1. 同じリソースグループとVNetに2つのNetScaler VPXインスタンス(プライマリノードとセカンダリノード)をデプロイします。各NetScaler VPXインスタンスに3つのNIC(Ethernet 0、Ethernet 1、Ethernet 2)があることを確認します。
詳細な手順については、「Azureに2つのVPXインスタンスをデプロイする」を参照してください。
ステップ2. システム割り当てまたはユーザー割り当てのマネージドIDを両方のNetScaler VPXインスタンスに適用します。
注:
この機能ではAzureサービスプリンシパルはサポートされていません。
詳細については、「AzureリソースのマネージドID」を参照してください。
NetScaler VPX でマネージド ID を構成する方法については、「仮想マシンでマネージド ID を構成する」を参照してください。
ステップ 3. NetScaler VPX インスタンスに関連付けられているマネージド ID に、次のいずれかの Azure ロール割り当てを追加します。
-
閲覧者とネットワーク共同作成者: Azure リソースへの読み取り専用アクセスと、ネットワーク リソースを管理するために必要なアクセス許可を付与します。
-
共同作成者: Azure リソースへのフルアクセスを提供します。
ステップ 4. プライマリ ノードで、イーサネット 1 (クライアント IP または VIP) とイーサネット 2 (バックエンド サーバー IP または SNIP) にプライベート IP アドレスを割り当てます。
Azure ポータルは、構成された NIC にプライマリ プライベート IP アドレスを自動的に割り当てます。VIP および SNIP ネットワーク インターフェイスにさらにプライベート IP アドレスを割り当てるには、セカンダリ IP 構成を使用します。
Azure のネットワーク インターフェイスにセカンダリ IP 構成を割り当てるには、次の手順に従います。
-
Azure Portal にログインし、Virtual Machines に移動します。
-
ネットワーク インターフェイスに関連付けられている仮想マシンを選択します。
-
仮想マシンの設定で、Network settings に移動し、セカンダリ プライベート IP アドレスを追加する NIC を選択します。
-
ネットワーク インターフェイスの設定で、IP configurations タブをクリックします。
-
Add をクリックして、種類が Secondary の IP 構成を割り当てます。
-
静的割り当て方法を選択した場合は、インスタンスのサブネット範囲内で特定の IPv4 アドレスを入力します。
-
動的割り当て方法を選択した場合、Azure は自動的に IP アドレスを割り当てます。
-
-
Add または Save をクリックして変更を適用します。
ステップ 5. プライマリノードで、セカンダリIP構成からのプライベートIPアドレスを使用してVIPとSNIPを構成します。
-
SSHを使用してプライマリノードにアクセスします。SSHクライアントを開き、次のコマンドを実行します。
ssh -i <location of your private key> nsroot@<public DNS of the instance> -
VIPおよびSNIPアドレスを構成します。VIPアドレスを構成するには、次のコマンドを実行します。
add ns ip <IPAddress> <netmask> -type VIP例:add ns ip 192.0.2.11 255.255.255.0 -type VIPSNIPアドレスを構成するには、次のコマンドを実行します。add ns ip <IPAddress> <netmask> -type SNIP例:add ns ip 192.0.3.11 255.255.255.0 -type SNIP -
save configコマンドを実行して構成を保存します。 -
次のコマンドを使用して、構成されたIPアドレスを確認します。
show ns ip
ステップ 6. プライマリノードで、プライマリおよびセカンダリの両方のNetScalerインスタンスのサーバーネットワークインターフェイスのプライマリプライベートIPアドレスをVIPとして構成します。
-
SSHを使用してプライマリノードにアクセスします。SSHクライアントを開き、次のコマンドを実行します。
ssh -i <location of your private key> nsroot@<public DNS of the instance>例:ssh -i ~/.ssh/mykey.pem nsroot@primary-instance.eastus.cloudapp.azure.com -
プライマリノードで、プライマリおよびセカンダリの両方のNetScalerインスタンスのEthernet 2 (バックエンドサーバーNIC) のプライマリプライベートIPアドレスをVIPとして構成します。
add ns ip <private IPaddress of primary instance> <netmask> -type VIP

add ns ip <private IPaddress of secondary instance> <netmask> -type VIP例:add ns ip 192.0.3.10 255.255.255.0 -type VIP
add ns ip 192.0.3.20 255.255.255.0 -type VIP
ステップ 7. 両方のノードでHAを構成します。
-
プライマリノードで、シェルクライアントを開き、次のコマンドを実行します。
add ha node <peer node id> <private IP address of the management NIC of the secondary node>例:add ha node 1 192.0.1.20 -
セカンダリノードで、次のコマンドを実行します。
add ha node <peer node id> <private IP address of the management NIC of the primary node>例:add ha node 1 192.0.1.10 -
save configコマンドを実行して、構成を保存します。 -
show ha nodeコマンドを実行して、構成されたHAノードを確認します。フェールオーバー中、VIPおよびSNIPネットワークインターフェースのセカンダリIP構成は、以前のプライマリノードから新しいプライマリノードに移動されます。
ソリューションテンプレートを使用してAzureにNetScaler VPX HAペアを展開する
Azureソリューションテンプレートは、NetScaler VPXの高可用性(HA)展開を自動化し、展開時間を短縮し、AzureとNetScalerの両方での手動構成を不要にします。顧客は、これらのソリューションテンプレートを使用して、最小限の労力で本番環境に対応したHAソリューションを展開できます。
このソリューションは、高可用性とフォールトトレランスのために、異なる可用性ゾーンまたは可用性セットに2つのNetScaler VPXインスタンスを展開します。
ソリューションテンプレートの詳細については、Microsoftドキュメントを参照してください。
NetScaler VPX Azureソリューション展開の主な機能
-
高可用性: 自動HA構成とピアノード検出により、2つのNetScaler VPXインスタンスを別々のAzure可用性ゾーンに展開します。
-
ネットワーク:
-
3-NIC展開: ネットワークセグメンテーションのために、専用の管理、クライアント、およびサーバーサブネットを利用します。
-
仮想ネットワークのサポート: 新規および既存の仮想ネットワークの両方で動作します。
-
パブリック IP アドレスの構成: 管理トラフィックとクライアントトラフィックの両方で、構成可能なパブリック IP アドレスを許可します。
-
高速ネットワーク: 高速ネットワークを有効または無効にするオプション。
-
-
セキュリティとコンプライアンス:
-
ネットワークセキュリティグループ (NSG): セキュリティを強化するためのカスタマイズ可能なインバウンドルールが含まれています。
-
RBAC 統合: システム割り当てマネージド ID を介した自動ロール割り当て。
-
前提条件
開始する前に、以下があることを確認してください。
-
管理者権限を持つアクティブな Azure サブスクリプション。
-
可用性ゾーンをサポートする Azure リージョン。
-
NetScaler ライセンスファイル (Bring Your Own License)。
マーケットプレイスのオファー情報 (Bring Your Own License - BYOL)
ソリューションテンプレートを使用して Azure に NetScaler VPX を展開する場合は、Bring Your Own License (BYOL) モデルを使用します。
-
オファー ID: netscalervpx-141
-
SKU/プラン アイディー: netscalerbyol
-
発行元: Citrix
ソリューションテンプレートを使用してAzureにNetScaler VPX HAペアを展開する
このセクションでは、Azure Marketplaceポータルを使用してNetScaler VPXを展開する方法について説明します。
ステップ1. Azure Marketplaceからデプロイする。
-
Azureポータルにサインインします。
-
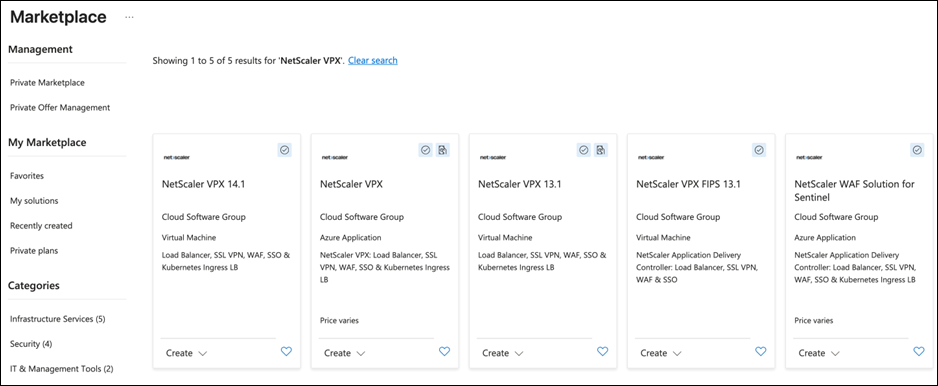
Azure MarketplaceでNetScaler VPXを検索し、デプロイオプションを見つけます。
ステップ2. デプロイプランを選択する。
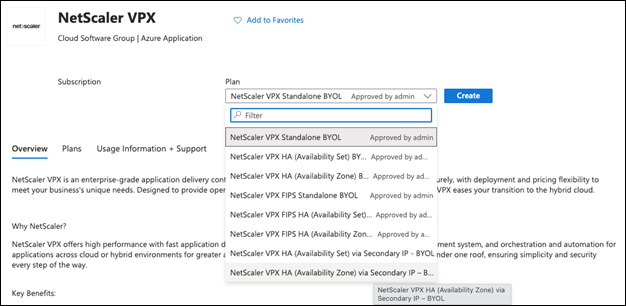
可用性要件に基づいて、以下のいずれかのプランを選択します。
-
NetScaler VPX HA (可用性ゾーン) セカンダリIP経由 - BYOL
-
NetScaler VPX HA (可用性セット) セカンダリIP経由 - BYOL
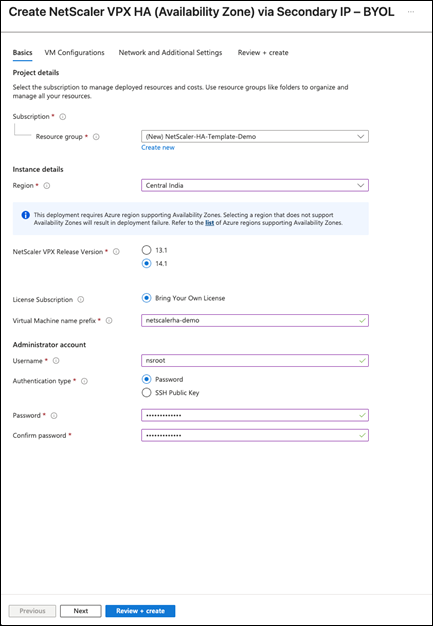
ステップ3. 基本設定と管理者資格情報を構成する。
-
サブスクリプション - Azureサブスクリプションを選択します。
-
リソースグループ - 新しいリソースグループを作成するか、既存のものを選択します。
-
リージョン - 可用性ゾーンまたは可用性セットをサポートするAzureリージョンを選択します。
-
VM名プレフィックス - NetScaler VPX仮想マシンインスタンスのプレフィックスを入力します。
-
リリースバージョン - 目的のNetScaler VPXバージョンを指定します(例:14.1)。
-
管理者ユーザー名 - 管理者ユーザー名を入力します。
-
認証タイプ - パスワードまたはSSH公開キーを選択します。
-
資格情報 - 選択した認証タイプに基づいて、パスワードまたはSSHキーを入力します。
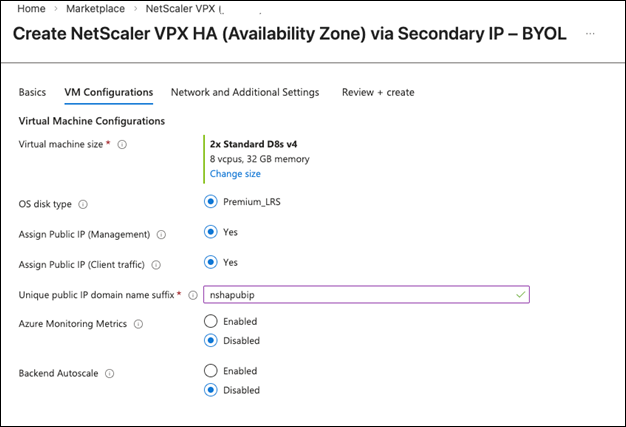
ステップ4. 仮想マシン設定を構成します。
-
VMサイズ - パフォーマンス要件を満たすサイズを選択します。
-
OSディスクタイプ - ストレージディスクタイプを選択します(例:Standard_LRSまたはPremium_LRS)。
-
監視メトリックの公開 - このオプションを有効にすると、NetScaler ADCのパフォーマンスメトリックがAzure Monitorに送信されます。
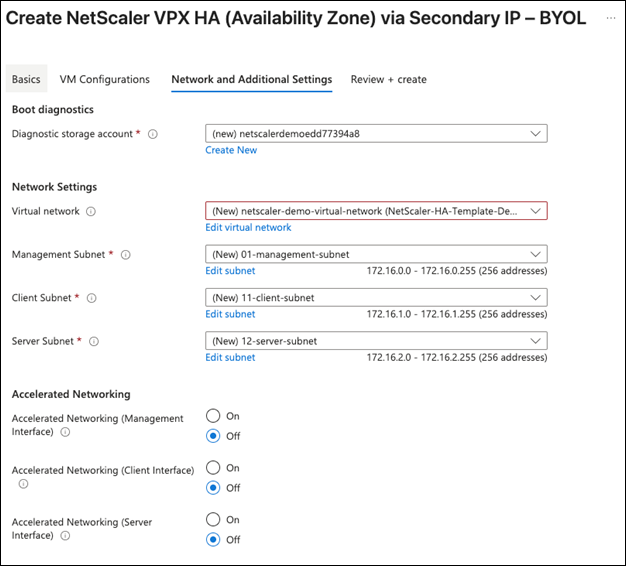
ステップ5. ネットワーク設定を構成します。
-
仮想ネットワーク - 新しい仮想ネットワークを作成するか、既存のものを選択します。
-
アドレス空間 - 新しい仮想ネットワークのCIDRブロックを指定します。
-
サブネット - 管理、クライアント、サーバーのサブネットを構成します。
-
高速ネットワーク - 主要なインターフェースでネットワークパフォーマンスを向上させるために有効にします。
-
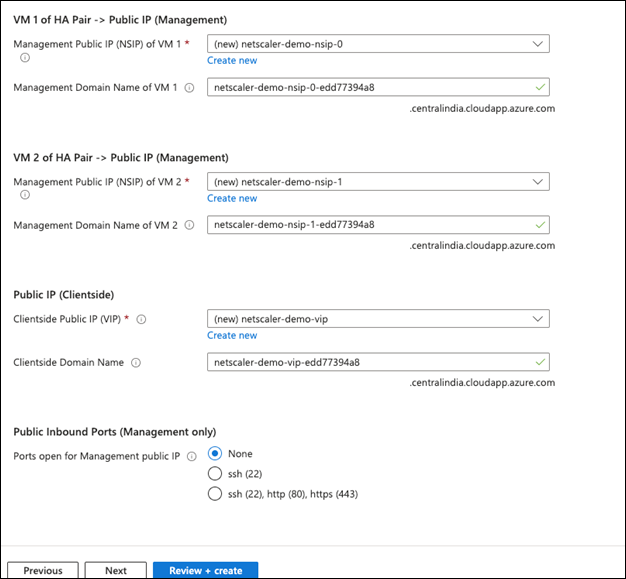
管理用パブリックIPアドレス - VM 1とVM 2にパブリックIPアドレスを割り当てます(推奨)。
-
クライアント用パブリックIPアドレス - 必要に応じて、クライアントアクセス用のパブリックIPアドレスを割り当てます。
-
DNSラベル - DNS解決が必要な場合は、一意のDNSラベルを追加します。
-
パブリックインバウンドポート - 必要なポートを許可します(例:SSH-22、HTTP-80、HTTPS-443)。
ステップ6. デプロイを確認して完了します。
-
選択したすべての構成パラメータを確認し、要件を満たしていることを確認します。
-
利用規約に同意します。
-
作成 を選択してデプロイを開始します。
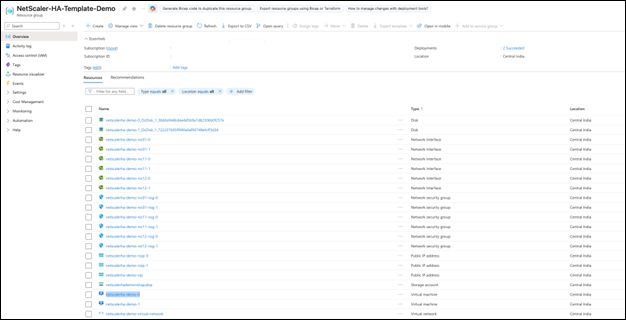
ステップ7. デプロイを検証します。
デプロイが完了したら、NetScaler HAペアが正しく構成され、期待どおりに動作していることを確認します。
-
HAノードのステータスを確認します。
-
SSHを使用してNetScalerインスタンスのいずれかに接続します。
-
HAノードのステータスを確認するには、
show ha nodeコマンドを実行します。 -
以下を確認します。
-
両方のノードが出力に表示されていること
-
同期 (Sync) ステータスが正常であること
-
INCモード (Independent Network Configuration) が正しく構成されていること
-
HAノードのステータスを確認する(/en-us/vpx/media/arm-verify-ha-node.png) -
-
IPアドレス構成を検証します。NetScalerインスタンスで
show ns ipコマンドを実行します。出力で、すべての仮想IPアドレス (VIP) とサブネットIPアドレス (SNIP) が存在し、正しく構成されていることを確認します。HAノードのステータスを確認する(/en-us/vpx/media/arm-validate-ip-config.png) -
高可用性フェイルオーバーテストを実行します。HAセットアップの回復性を検証するために、手動フェイルオーバーテストを実行することをお勧めします。
-
フェイルオーバーを開始するには、
force ha failover –forceコマンドを実行します。 -
以下を確認します。
-
フェイルオーバーが正常に完了します
-
すべてのセカンダリIP構成が新しいプライマリノードに転送されます
-
-