
Azure に NetScaler® Web App Firewall を展開する
NetScaler Web App Firewall は、最新のアプリケーションに最先端の保護を提供するエンタープライズグレードのソリューションです。これは、ウェブサイト、ウェブアプリケーション、API など、公開されている資産に対する脅威を軽減します。IPレピュテーションベースのフィルタリング、ボット対策、OWASP Top 10アプリケーション脅威保護、レイヤー7 DDoS保護などが含まれています。また、認証の強制、強力なSSL/TLS暗号、TLS 1.3、レート制限、および書き換えポリシーを適用するオプションも含まれています。基本的および高度なWAF保護の両方を使用することで、本製品は比類のない使いやすさでアプリケーションを包括的に保護します。数分で稼働可能です。さらに、動的プロファイリングと呼ばれる自動学習モデルを使用することで、ユーザーの貴重な時間を節約します。保護されたアプリケーションの動作を自動的に学習することで、開発者がアプリケーションを展開および変更しても、アプリケーションに適応します。PCI-DSS、HIPAAなど、すべての主要な規制基準および機関への準拠を支援します。当社のCloudFormationテンプレートを使用すると、これまでになく迅速に稼働させることができます。自動スケーリングにより、ユーザーはトラフィックが増加してもアプリケーションが保護されたままであることを確信できます。
NetScaler Web App Firewall は、レイヤー 3 ネットワークデバイスとして、または顧客サーバーと顧客ユーザー間のレイヤー 2 ネットワークブリッジとしてインストールできます。通常、顧客企業のルーターまたはファイアウォールの背後に配置されます。詳細については、「NetScaler Web App Firewall の概要」を参照してください。
Related information
NetScaler Web App Firewall の展開戦略
-
Web アプリケーションファイアウォールを展開する目的は、どのアプリケーションまたは特定のデータが最大のセキュリティ保護を必要とし、どのアプリケーションが脆弱性が低く、どのアプリケーションでセキュリティ検査を安全にバイパスできるかを評価することです。これにより、ユーザーは最適な構成を考案し、トラフィックを分離するための適切なポリシーとバインドポイントを設計するのに役立ちます。たとえば、ユーザーは静的 Web コンテンツ(画像、MP3 ファイル、動画など)に対するリクエストのセキュリティ検査をバイパスするポリシーを構成し、動的コンテンツに対するリクエストに高度なセキュリティチェックを適用する別のポリシーを構成したい場合があります。ユーザーは、同じアプリケーションの異なるコンテンツを保護するために、複数のポリシーとプロファイルを使用できます。
-
展開のベースラインを設定するには、仮想サーバーを作成し、テストトラフィックを流して、ユーザーシステムを流れるトラフィックの速度と量について把握します。
-
Web アプリケーションファイアウォールを展開します。NetScaler ADM と Web アプリケーションファイアウォール StyleBook を使用して、Web アプリケーションファイアウォールを構成します。詳細については、このガイドの以下の StyleBook セクションを参照してください。
-
NetScaler Web App Firewall と OWASP Top Ten を実装します。
Web アプリケーションファイアウォールの 3 つの保護機能は、一般的な種類の Web 攻撃に対して特に効果的であり、他のどの機能よりも一般的に使用されています。したがって、これらは初期展開で実装する必要があります。それらは次のとおりです。
-
HTML クロスサイトスクリプティング: スクリプトが配置されているウェブサイトとは異なるウェブサイト上のコンテンツにアクセスまたは変更しようとするスクリプトについて、リクエストとレスポンスを検査します。このチェックがそのようなスクリプトを検出すると、リクエストまたはレスポンスを宛先に転送する前にスクリプトを無害化するか、接続をブロックします。
-
HTML SQL インジェクション: フォームフィールドデータを含むリクエストを検査し、SQL コマンドを SQL データベースに挿入しようとする試みを検出します。このチェックが挿入された SQL コードを検出すると、リクエストをブロックするか、リクエストを Web サーバーに転送する前に挿入された SQL コードを無害化します。注:構成に以下の条件が適用されるように、Web App Firewall が正しく構成されていることを確認してください。
>-  If users enable the HTML Cross-Site Scripting check or the HTML SQL Injection check (or both).
 >
 >-  User protected websites accept file uploads or contain Web forms that can contain large POST body data.
このケースを処理するように Web アプリケーションファイアウォールを構成する方法の詳細については、「アプリケーションファイアウォールの構成: Web App Firewall の構成」を参照してください。
-
バッファオーバーフロー: Web サーバーでバッファオーバーフローを引き起こそうとする試みを検出するためにリクエストを検査します。
Webアプリケーションファイアウォールの構成
NetScaler Web App Firewallがすでに有効になっており、正しく機能していることを確認してください。Web Application Firewall StyleBookを使用してNetScaler Web App Firewallを構成することをお勧めします。ほとんどのユーザーは、Web Application Firewallを構成する最も簡単な方法であると考えており、間違いを防ぐように設計されています。GUIとコマンドラインインターフェイスの両方は、主に既存の構成を変更したり、高度なオプションを使用したりするための経験豊富なユーザー向けです。
SQLインジェクション
NetScaler Web App Firewall HTML SQLインジェクションチェックは、ユーザーアプリケーションのセキュリティを侵害する可能性のある不正なSQLコードのインジェクションに対する特別な防御を提供します。NetScaler Web App Firewallは、インジェクションされたSQLコードについて、リクエストペイロードの3つの場所(1) POSTボディ、2) ヘッダー、3) Cookie)を検査します。詳細については、HTML SQLインジェクションチェックを参照してください。
クロスサイトスクリプティング
HTMLクロスサイトスクリプティング(クロスサイトスクリプティング)チェックは、ユーザーリクエストのヘッダーとPOSTボディの両方を検査し、クロスサイトスクリプティング攻撃の可能性を検出します。クロスサイトスクリプトが検出された場合、攻撃を無害化するようにリクエストを変更(変換)するか、リクエストをブロックします。詳細については、HTMLクロスサイトスクリプティングチェックを参照してください。
バッファオーバーフローチェック
バッファオーバーフローチェックは、Webサーバーでバッファオーバーフローを引き起こそうとする試みを検出します。Web Application Firewallが、URL、Cookie、またはヘッダーが設定された長さよりも長いことを検出した場合、バッファオーバーフローを引き起こす可能性があるため、そのリクエストをブロックします。詳細については、バッファオーバーフローチェックを参照してください。
仮想パッチ/シグネチャ
シグネチャは、既知の攻撃からユーザーのWebサイトを保護するタスクを簡素化するための、特定の構成可能なルールを提供します。シグネチャは、オペレーティングシステム、Webサーバー、Webサイト、XMLベースのWebサービス、またはその他のリソースに対する既知の攻撃のコンポーネントであるパターンを表します。事前設定された豊富な組み込みまたはネイティブルールセットは、パターンマッチングの力を適用して攻撃を検出し、アプリケーションの脆弱性から保護する、使いやすいセキュリティソリューションを提供します。詳細については、シグネチャを参照してください。
NetScaler Web App Firewallは、シグネチャの自動および手動更新の両方をサポートしています。 シグネチャを最新の状態に保つために、自動更新を有効にすることもお勧めします。
これらのシグネチャファイルはAWS環境でホストされており、最新のシグネチャファイルを取得するために、ネットワークファイアウォールからNetScaler IPアドレスへのアウトバウンドアクセスを許可することが重要です。リアルタイムトラフィックの処理中にNetScalerにシグネチャを更新しても影響はありません。
アプリケーションセキュリティ分析
アプリケーションセキュリティダッシュボードは、ユーザーアプリケーションのセキュリティステータスの全体像を提供します。たとえば、セキュリティ違反、シグネチャ違反、脅威インデックスなどの主要なセキュリティメトリックが表示されます。アプリケーションセキュリティダッシュボードには、検出されたNetScalerに対するSYN攻撃、スモールウィンドウ攻撃、DNSフラッド攻撃などの攻撃関連情報も表示されます。
注:
アプリケーションセキュリティダッシュボードのメトリックを表示するには、ユーザーが監視したいNetScalerインスタンスでAppFlow for Security insightを有効にする必要があります。
アプリケーションセキュリティダッシュボードでNetScalerインスタンスのセキュリティメトリックを表示するには:
-
管理者資格情報を使用してNetScaler ADMにログインします。
-
Applications > App Security Dashboard に移動し、DevicesリストからインスタンスIPアドレスを選択します。
ユーザーは、グラフにプロットされたバブルをクリックすることで、Application Security Investigatorで報告された不一致をさらに詳しく調べることができます。
ADMでの集中学習
NetScaler Web App Firewallは、SQLインジェクションやクロスサイトスクリプティング(XSS)などの悪意のある攻撃からユーザーのWebアプリケーションを保護します。データ侵害を防ぎ、適切なセキュリティ保護を提供するために、ユーザーは脅威や攻撃に関するリアルタイムで実行可能なデータをトラフィックで監視する必要があります。報告された攻撃が誤検知である場合があり、それらは例外として提供される必要があります。
NetScaler ADMの集中学習は、WAFがユーザーのWebアプリケーションの動作(通常の活動)を学習できるようにする反復パターンフィルターです。監視に基づいて、エンジンはHTTPトラフィックに適用される各セキュリティチェックに対して、推奨されるルールまたは例外のリストを生成します。
学習エンジンを使用して緩和ルールを展開する方が、必要な緩和策として手動で展開するよりもはるかに簡単です。
学習機能を展開するには、ユーザーはまずユーザーのNetScalerでWebアプリケーションファイアウォールプロファイル(セキュリティ設定のセット)を設定する必要があります。詳細については、「Webアプリケーションファイアウォールプロファイルの作成」を参照してください。
NetScaler ADMは、各セキュリティチェックの例外(緩和策)のリストを生成します。管理者として、NetScaler ADMで例外のリストを確認し、展開するかスキップするかを決定できます。
NetScaler ADMのWAF学習機能を使用すると、次のことができます。
-
次のセキュリティチェックで学習プロファイルを構成します。
-
バッファオーバーフロー
-
HTMLクロスサイトスクリプティング注:ロケーションのクロスサイトスクリプトの制限はFormFieldのみです。
-
HTML SQLインジェクション注:HTML SQLインジェクションチェックの場合、ユーザーはNetScalerで
set -sqlinjectionTransformSpecialChars ONとset -sqlinjectiontype sqlspclcharorkeywordsを設定する必要があります。
-
-
NetScaler ADMで緩和ルールを確認し、必要なアクション(展開またはスキップ)を決定します。
-
メール、Slack、ServiceNowを通じて通知を受け取ります。
-
ダッシュボードを使用して緩和の詳細を表示します。
NetScaler ADMでWAF学習を使用するには:
-
学習プロファイルを構成します: 学習プロファイルの構成
-
緩和ルールを参照してください: 緩和ルールとアイドルルールを表示
-
WAF学習ダッシュボードを使用します: WAF学習ダッシュボードを表示
StyleBook
StyleBookは、ユーザーアプリケーションの複雑なNetScaler構成を管理するタスクを簡素化します。StyleBookは、ユーザーがNetScaler構成を作成および管理するために使用できるテンプレートです。ここでは、ユーザーは主にWebアプリケーションファイアウォールを展開するために使用されるStyleBookに関心があります。StyleBookの詳細については、StyleBookを参照してください。
セキュリティインサイト分析
インターネットに公開されているWebおよびWebサービスアプリケーションは、攻撃に対してますます脆弱になっています。アプリケーションを攻撃から保護するために、ユーザーは過去、現在、および差し迫った脅威の性質と範囲、攻撃に関するリアルタイムで実行可能なデータ、および対策に関する推奨事項を可視化する必要があります。Security Insightは、ユーザーがユーザーアプリケーションのセキュリティ状態を評価し、ユーザーアプリケーションを保護するための是正措置を講じるのに役立つ単一ペインソリューションを提供します。 詳細については、「Security Insight」を参照してください。
セキュリティ侵害に関する詳細情報の取得
ユーザーは、アプリケーションに対する攻撃のリストを表示し、攻撃の種類と重大度、ADCインスタンスによって実行されたアクション、要求されたリソース、および攻撃のソースに関する洞察を得たい場合があります。
たとえば、ユーザーはMicrosoft Lyncに対する攻撃がいくつブロックされたか、どのようなリソースが要求されたか、およびソースのIPアドレスを特定したい場合があります。
Security Insightダッシュボードで、Lync > Total Violationsをクリックします。テーブルで、Action Taken列ヘッダーのフィルターアイコンをクリックし、Blockedを選択します。
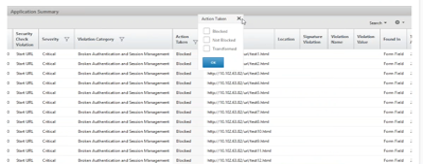
要求されたリソースに関する情報については、URL列を確認してください。攻撃のソースに関する情報については、Client IP列を確認してください。
ログ式の詳細を表示
NetScalerは、Application Firewallプロファイルで構成されたログ式を使用して、ユーザーエンタープライズ内のアプリケーションに対する攻撃に対処します。Security Insightでは、ユーザーはADCインスタンスが使用するログ式に対して返された値を表示できます。これらの値には、リクエストヘッダー、リクエストボディなどが含まれます。ログ式の値に加えて、ユーザーは、ADCインスタンスが攻撃に対処するために使用したApplication Firewallプロファイルで定義されているログ式の名前とコメントも表示できます。
前提条件:
ユーザーが以下を実行していることを確認します。
-
Application Firewallプロファイルでログ式を構成します。詳細については、「Application Firewall」を参照してください。
-
NetScaler ADMでログ式ベースのSecurity Insights設定を有効にします。次の手順を実行します。
-
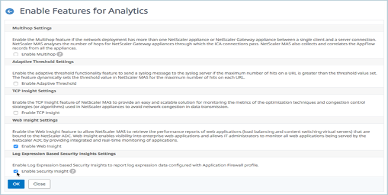
Analytics > Settingsに移動し、Enable Features for Analyticsをクリックします。
-
「分析機能の有効化」ページで、「ログ式ベースのセキュリティインサイト設定」セクションの下にある「セキュリティインサイトを有効にする」を選択し、「OK」をクリックします。
-
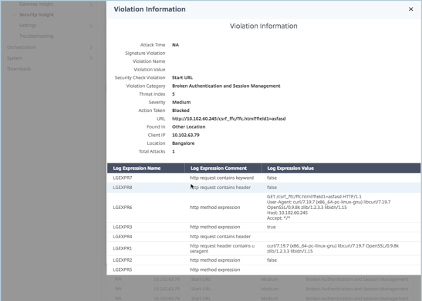
たとえば、ユーザー企業内の Microsoft Lync への攻撃に対して ADC インスタンスが実行したアクションによって返されたログ式の値を表示したい場合があります。
「セキュリティインサイトダッシュボード」で、「Lync」>「合計違反」に移動します。アプリケーションサマリーテーブルでURLをクリックすると、ログ式の名前、コメント、およびアクションに対してADCインスタンスによって返された値を含む、違反の完全な詳細が「違反情報」ページに表示されます。
設定を展開する前に、安全指数を決定します。セキュリティ侵害は、ユーザーがADCインスタンスにセキュリティ設定を展開した後に発生しますが、ユーザーは展開する前にセキュリティ設定の有効性を評価したい場合があります。
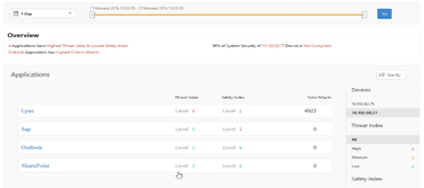
たとえば、ユーザーはIPアドレス10.102.60.27のADCインスタンス上のSAPアプリケーションの設定の安全指数を評価したい場合があります。
「セキュリティインサイトダッシュボード」の「デバイス」の下で、ユーザーが設定したADCインスタンスのIPアドレスをクリックします。脅威指数と攻撃の総数が両方とも0であることがわかります。脅威指数は、アプリケーションに対する攻撃の数と種類の直接的な反映です。攻撃がゼロであることは、アプリケーションが脅威にさらされていないことを示します。
「Sap」>「安全指数」>「SAP_Profile」をクリックし、表示される安全指数情報を評価します。
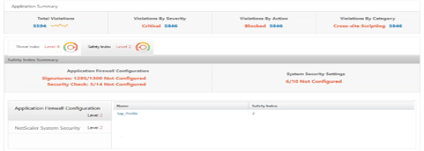
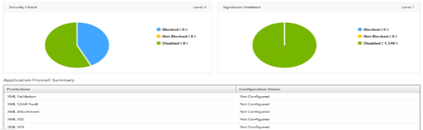
アプリケーションファイアウォールサマリーでは、ユーザーはさまざまな保護設定の構成ステータスを表示できます。設定がログに設定されている場合、または設定が構成されていない場合、アプリケーションには低い安全指数が割り当てられます。
セキュリティ違反
インターネットに公開されているWebアプリケーションは、攻撃に対して劇的に脆弱になっています。NetScaler ADMを使用すると、実行可能な違反の詳細を視覚化して、アプリケーションを攻撃から保護できます。
アプリケーションセキュリティ違反の詳細を表示
インターネットに公開されているWebアプリケーションは、攻撃に対して劇的に脆弱になっています。NetScaler ADMを使用すると、ユーザーは実用的な違反の詳細を視覚化して、アプリケーションを攻撃から保護できます。次の目的のために、Security > Security Violations に移動して、単一ペインソリューションを利用します。
-
Network、Bot、WAFなどのカテゴリに基づいてアプリケーションセキュリティ違反にアクセスする
-
アプリケーションを保護するための是正措置を講じる
NetScaler ADMでセキュリティ違反を表示するには、以下を確認してください。
-
ユーザーがNetScalerのプレミアムライセンスを持っていること(WAFおよびBOT違反の場合)。
-
ユーザーがロードバランシングまたはコンテンツスイッチング仮想サーバーにライセンスを適用していること(WAFおよびBOTの場合)。詳細については、「仮想サーバーでのライセンス管理」を参照してください。
-
ユーザーが追加の設定を有効にできること。詳細については、NetScaler製品ドキュメントの「設定」セクションにある手順を参照してください。設定。
違反カテゴリ
NetScaler ADMを使用すると、ユーザーはすべての違反で利用可能な違反を表示できます。
設定
違反については、Metrics Collector が有効になっていることを確認してください。デフォルトでは、NetScalerでMetrics Collector が有効になっています。詳細については、「インテリジェントアプリ分析の構成」を参照してください。
高度なセキュリティ分析を有効にする
-
Networks > Instances > NetScaler に移動し、インスタンスタイプを選択します。例:MPX。
-
NetScalerインスタンスを選択し、Select Action リストから Configure Analytics を選択します。
-
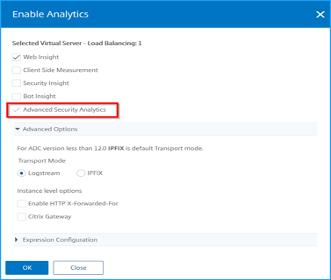
仮想サーバーを選択し、Enable Analyticsをクリックします。
-
Enable Analyticsウィンドウで:
-
Web Insightを選択します。ユーザーがWeb Insightを選択すると、読み取り専用のAdvanced Security Analyticsオプションが自動的に有効になります。
注:Advanced Security Analyticsオプションは、プレミアムライセンスのADCインスタンスにのみ表示されます。-
トランスポートモードとしてLogstreamを選択します
-
式はデフォルトでtrueです
-
OKをクリックします
-
Webトランザクション設定を有効にする
-
Analytics > Settingsに移動します。
Settingsページが表示されます。
-
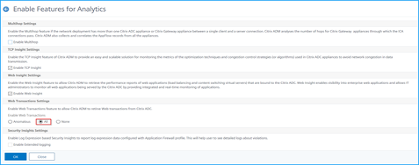
Enable Features for Analyticsをクリックします。
-
Web Transaction Settingsの下で、Allを選択します。
-
Okをクリックします。
セキュリティ違反ダッシュボード
セキュリティ違反ダッシュボードでは、ユーザーは以下を表示できます。
-
すべてのNetScalerとアプリケーションで発生した合計違反。合計違反は、選択された期間に基づいて表示されます。

-
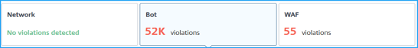
各カテゴリの合計違反。
-
影響を受けたADCの合計、影響を受けたアプリケーションの合計、および合計発生数と影響を受けたアプリケーションに基づく上位の違反。
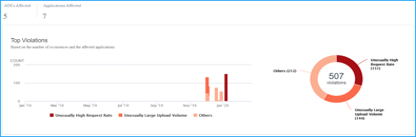
違反の詳細については、「すべての違反」(/ja-jp/citrix-application-delivery-management-software/current-release/analytics/security/all-violations.html#security-violations-dashboard.html)を参照してください。
ボットインサイト
NetScalerでBOTインサイトを設定します。詳細については、「ボット」(/ja-jp/citrix-application-delivery-management-service/analytics/bot-insight#configure-bot-security-violations-in-netscaler-adm.html)を参照してください。
ボットの表示
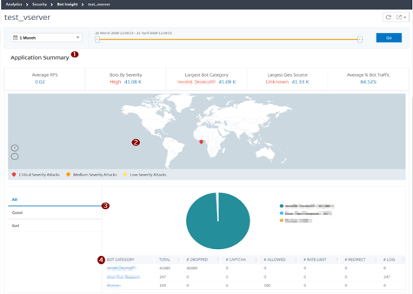
仮想サーバーをクリックして、アプリケーションサマリーを表示します
-
アプリケーションの概要詳細を以下のように提供します。
-
平均RPS – 仮想サーバーで受信した1秒あたりの平均ボットトランザクションリクエスト(RPS)を示します。
-
重大度別のボット – 重大度に基づいて最も多くのボットトランザクションが発生したことを示します。重大度は、緊急、高、中、低に分類されます。
たとえば、仮想サーバーに重大度「高」のボットが11770個、重大度「緊急」のボットが1550個ある場合、NetScaler ADMは重大度別のボットの下に緊急 1.55 Kと表示します。-
最大のボットカテゴリ – ボットカテゴリに基づいて最も多くのボット攻撃が発生したことを示します。
たとえば、仮想サーバーにブロックリストに登録されたボットが8000個、許可リストに登録されたボットが5000個、レート制限超過ボットが10000個ある場合、NetScaler ADMは最大のボットカテゴリの下にレート制限超過 10 Kと表示します。-
最大の地理的ソース – 地域に基づいて最も多くのボット攻撃が発生したことを示します。
たとえば、仮想サーバーでサンタクララで5000件、ロンドンで7000件、バンガロールで9000件のボット攻撃が発生した場合、NetScaler ADMは最大の地理的ソースの下にバンガロール 9 Kと表示します。-
平均ボットトラフィック率 – 人間とボットの比率を示します。
-
-
マップビューで場所に基づいてボット攻撃の重大度を表示します。
-
ボット攻撃の種類(良好、不良、すべて)を表示します。
-
設定された対応するアクションとともに、ボット攻撃の合計数を表示します。たとえば、次のように設定した場合:
-
IPアドレス範囲(192.140.14.9~192.140.14.254)をブロックリストボットとして設定し、これらのIPアドレス範囲のアクションとしてドロップを選択した場合
-
IP範囲(192.140.15.4~192.140.15.254)をブロックリストボットとして設定し、これらのIP範囲のアクションとしてログメッセージの作成を選択した場合このシナリオでは、NetScaler ADMは次のように表示します。
-
ブロックリストに登録されたボットの合計
-
ドロップ済みのボットの合計
-
ログのボットの合計
-
-
CAPTCHAボットの表示
ウェブページでは、CAPTCHAは、受信トラフィックが人間からのものか、自動化されたボットからのものかを識別するように設計されています。NetScaler ADMでCAPTCHAアクティビティを表示するには、ユーザーはNetScaler ADMインスタンスでIPレピュテーションおよびデバイスフィンガープリント検出技術のボットアクションとしてCAPTCHAを設定する必要があります。詳細については、「ボット管理の構成」を参照してください。
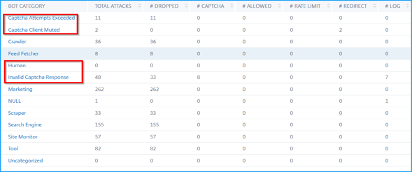
NetScaler ADMがボットインサイトに表示するCAPTCHAアクティビティは次のとおりです。
-
CAPTCHA試行回数超過 – ログイン失敗後に試行されたCAPTCHAの最大回数を示します
-
CAPTCHAクライアントミュート – これらのリクエストが以前にCAPTCHAチャレンジで悪質なボットとして検出されたため、ドロップまたはリダイレクトされたクライアントリクエストの数を示します
-
人間 – 人間ユーザーによって実行されたCAPTCHAエントリを示します
-
無効なCAPTCHA応答 – NetScalerがCAPTCHAチャレンジを送信したときに、ボットまたは人間から受信した不正なCAPTCHA応答の数を示します
ボットトラップの表示
NetScaler ADMでボットトラップを表示するには、NetScalerでボットトラップを設定する必要があります。詳細については、「ボット管理の構成」を参照してください。
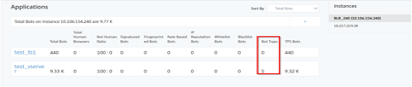
ボットトラップを識別するために、ウェブページでスクリプトが有効になります。このスクリプトは人間からは隠されていますが、ボットからは隠されていません。NetScaler ADMは、このスクリプトがボットによってアクセスされたときに、ボットトラップを識別して報告します。
仮想サーバーをクリックし、Zero Pixel Requestを選択します。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-53.png)
ボットの詳細を表示
詳細については、ボットカテゴリの下にあるボット攻撃タイプをクリックしてください。
選択したCAPTCHAカテゴリの攻撃時間やボット攻撃の総数などの詳細が表示されます。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-54.png)
ユーザーは、棒グラフをドラッグして、ボット攻撃とともに表示する特定の時間範囲を選択することもできます。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-55.png)
ボット攻撃の追加情報を取得するには、クリックして展開します。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-56.png)
-
インスタンスIP – NetScalerインスタンスのIPアドレスを示します。
-
合計ボット数 – その特定の時間に発生したボット攻撃の総数を示します。
-
HTTPリクエストURL – CAPTCHAレポート用に構成されているURLを示します。
-
国コード – ボット攻撃が発生した国を示します。
-
地域 – ボット攻撃が発生した地域を示します。
-
プロファイル名 – ユーザーが設定時に入力したプロファイル名を示します。
高度な検索
ユーザーは検索テキストボックスと期間リストも使用でき、そこでユーザーの要件に応じてボットの詳細を表示できます。ユーザーが検索ボックスをクリックすると、検索ボックスには次の検索候補のリストが表示されます。
-
インスタンスIP – NetScalerインスタンスのIPアドレス。
-
クライアントIP – クライアントのIPアドレス。
-
ボットタイプ – GoodまたはBadなどのボットタイプ。
-
深刻度 – ボット攻撃の深刻度。
-
実行されたアクション – ドロップ、アクションなし、リダイレクトなど、ボット攻撃後に実行されたアクション。
-
ボットカテゴリ – ブロックリスト、許可リスト、フィンガープリントなどのボット攻撃のカテゴリ。カテゴリに基づいて、ユーザーはボットアクションを関連付けることができます。
-
ボット検出 – ユーザーがNetScalerで設定したボット検出タイプ(ブロックリスト、許可リストなど)。
-
場所 – ボット攻撃が発生した地域/国
-
リクエストURL – 可能性のあるボット攻撃があるURL
ユーザーは、ユーザー検索クエリで演算子を使用して、ユーザー検索の焦点を絞り込むこともできます。たとえば、すべての悪質なボットを表示したい場合:
-
検索ボックスをクリックし、ボットタイプを選択します。
-
もう一度検索ボックスをクリックし、演算子 = を選択します。
-
検索ボックスをもう一度クリックし、「Bad」を選択します。
-
「Search」をクリックして結果を表示します。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-57.png)
異常に高いリクエストレート
ユーザーは、アプリケーションとの間で送受信されるトラフィックを制御できます。ボット攻撃は、異常に高いリクエストレートを実行する可能性があります。たとえば、ユーザーがアプリケーションを1分あたり100リクエストを許可するように設定し、350リクエストを観測した場合、それはボット攻撃である可能性があります。
「Unusually High Request Rate」インジケーターを使用すると、ユーザーはアプリケーションが受信した異常なリクエストレートを分析できます。
(/en-us/vpx/media/image-vpx-azure-appsecurity-deployment-65.png)
「Event Details」の下で、ユーザーは以下を表示できます。
-
影響を受けるアプリケーション。2つ以上のアプリケーションが違反の影響を受けている場合、ユーザーはリストからアプリケーションを選択することもできます。
-
すべての違反を示すグラフ
-
違反発生時刻
-
違反の検出メッセージ。受信した合計リクエスト数と、予想されるリクエスト数よりも過剰に受信したリクエストの割合を示します。
-
アプリケーションからの予想されるリクエストレートの許容範囲
ボット検出
NetScalerボット管理システムは、さまざまな技術を使用して、受信するボットトラフィックを検出します。これらの技術は、ボットの種類を検出するための検出ルールとして使用されます。
NetScaler GUI を使用したボット管理の構成
ユーザーは、アプライアンスで機能を有効にすることで、NetScaler ボット管理を構成できます。詳細については、「ボット検出」を参照してください。
IP レピュテーション
IP レピュテーションは、不要なリクエストを送信する IP アドレスを識別するツールです。IP レピュテーションリストを使用すると、評判の悪い IP アドレスからのリクエストを拒否できます。
NetScaler GUI を使用した IP レピュテーションの構成
この構成は、ボット IP レピュテーション機能の前提条件です。詳細については、「IP レピュテーション」を参照してください。
ボット署名の自動更新
ボット静的署名技術は、良好なボットと悪意のあるボットのリストを含む署名ルックアップテーブルを使用します。詳細については、「署名の自動更新」を参照してください。
NetScaler Web App Firewall と OWASP トップ10 – 2021
Open Web Application Security Project (OWAP) は、Web アプリケーションセキュリティに関する 2021 年版 OWASP Top 10 をリリースしました。このリストは、最も一般的な Web アプリケーションの脆弱性を文書化しており、Web セキュリティを評価するための優れた出発点となります。このセクションでは、これらの欠陥を軽減するために NetScaler Web App Firewall を構成する方法について説明します。WAF は、NetScaler (Premium Edition) の統合モジュールとして、またあらゆるアプライアンスで利用できます。
OWASP Top 10 の完全なドキュメントは、OWASP Top Ten で入手できます。
| OWASP Top 10 – 2021 | NetScaler Web App Firewall の機能 |
|---|---|
| A1:2021 アクセス制御の不備 | AAA、NetScaler の AAA モジュール内の認証セキュリティ機能、フォーム保護、Cookie 改ざん保護、StartURL、および ClosureURL |
| A2:2021 - 暗号化の失敗 | クレジットカード保護、セーフコマース、Cookieプロキシ、Cookie暗号化 |
| A3:2021 - インジェクション | インジェクション攻撃の防止(SQLまたはOSコマンドインジェクション、XPathインジェクション、LDAPインジェクションなどのカスタムインジェクション)、署名自動更新機能 |
| A5:2021 セキュリティ設定の不備 | この保護には、WSIチェック、XMLメッセージ検証、XML SOAPフォルトフィルタリングチェックが含まれます |
| A6:2021 - 脆弱性と古いコンポーネント | 脆弱性スキャンレポート、アプリケーションファイアウォールテンプレート、カスタム署名 |
| A7:2021 - 識別と認証の失敗 | AAA、Cookie改ざん防止、Cookieプロキシ、Cookie暗号化、CSRFタグ付け、SSLの使用 |
| A8:2021 – ソフトウェアとデータの整合性の失敗 | XMLセキュリティチェック、GWTコンテンツタイプ、カスタム署名、JSONおよびXMLのXPath |
| A9:2021 – セキュリティログと監視の失敗 | ユーザー設定可能なカスタムロギング、NetScaler Management and Analytics System |
A1:2021 不適切なアクセス制御
認証済みユーザーが許可されている操作に対する制限が、適切に適用されていないことがよくあります。攻撃者はこれらの欠陥を悪用して、他のユーザーのアカウントへのアクセス、機密ファイルの表示、他のユーザーのデータの変更、アクセス権の変更など、不正な機能やデータにアクセスできます。
NetScaler Web App Firewall の保護機能
-
すべてのアプリケーショントラフィックの認証、承認、監査をサポートするAAA機能により、サイト管理者はADCアプライアンスでアクセス制御を管理できます。
-
ADCアプライアンスのAAAモジュール内の承認セキュリティ機能により、アプライアンスは、保護されたサーバー上のどのコンテンツに各ユーザーがアクセスすることを許可すべきかを検証できます。
-
フォームフィールドの一貫性: オブジェクト参照がフォームの非表示フィールドとして保存されている場合、フォームフィールドの一貫性を使用すると、後続のリクエストでこれらのフィールドが改ざんされていないことを検証できます。
-
CookieプロキシとCookieの一貫性: Cookie値に保存されているオブジェクト参照は、これらの保護機能で検証できます。
-
URLクロージャによる開始URLチェック: 事前定義されたURLの許可リストへのユーザーアクセスを許可します。URLクロージャは、ユーザーセッション中に有効な応答で検出されたすべてのURLのリストを作成し、そのセッション中にそれらへのアクセスを自動的に許可します。
A2:2021 - 暗号化の失敗
多くのWebアプリケーションやAPIは、財務、医療、PIIなどの機密データを適切に保護していません。攻撃者は、このような保護が不十分なデータを盗んだり変更したりして、クレジットカード詐欺、個人情報盗難、その他の犯罪を行う可能性があります。機密データは、保存時または転送時の暗号化などの追加の保護なしに侵害される可能性があり、ブラウザと交換する際には特別な予防措置が必要です。
NetScaler Web App Firewall の保護機能
-
Web Application Firewall は、クレジットカードの詳細などの機密データが漏洩するのを防ぎます。
-
機密データは、露出を避けるためにSafe Commerce保護で安全なオブジェクトとして構成できます。
-
Cookie内の機密データは、CookieプロキシとCookie暗号化によって保護できます。
A3:2021 - インジェクション
SQL、NoSQL、OS、LDAPインジェクションなどのインジェクションの欠陥は、信頼できないデータがコマンドまたはクエリの一部としてインタープリターに送信されたときに発生します。攻撃者の悪意のあるデータは、インタープリターをだまして意図しないコマンドを実行させたり、適切な承認なしにデータにアクセスさせたりする可能性があります。
XSSの欠陥は、アプリケーションが新しいウェブページに信頼できないデータを適切な検証やエスケープなしに含める場合、またはHTMLやJavaScriptを作成できるブラウザAPIを使用してユーザー提供データで既存のウェブページを更新する場合に発生します。XSSにより、攻撃者は被害者のブラウザでスクリプトを実行し、ユーザーセッションを乗っ取ったり、ウェブサイトを改ざんしたり、ユーザーを悪意のあるサイトにリダイレクトしたりすることができます。
NetScaler Web App Firewallによる保護
-
SQLインジェクション防止機能は、一般的なインジェクション攻撃から保護します。XPathやLDAPを含むあらゆる種類のインジェクション攻撃から保護するために、カスタムインジェクションパターンをアップロードできます。これはHTMLペイロードとXMLペイロードの両方に適用されます。
-
自動更新シグネチャ機能により、インジェクションシグネチャが常に最新の状態に保たれます。
-
フィールド形式保護機能により、管理者は任意のユーザーパラメータを正規表現に制限できます。たとえば、郵便番号フィールドには整数のみ、または5桁の整数のみが含まれるように強制できます。
-
フォームフィールドの一貫性により、送信された各ユーザーフォームがユーザーセッションフォームシグネチャに対して検証され、すべてのフォーム要素の有効性が保証されます。
-
バッファオーバーフローチェックは、URL、ヘッダー、およびCookieが適切な制限内にあることを確認し、大規模なスクリプトやコードを挿入しようとする試みをブロックします。
-
XSS保護は、一般的なXSS攻撃から保護します。許可されるタグと属性のデフォルトリストを変更するために、カスタムXSSパターンをアップロードできます。ADC WAFは、許可されるHTML属性とタグのホワイトリストを使用してXSS攻撃を検出します。これはHTMLペイロードとXMLペイロードの両方に適用されます。
-
ADC WAFは、OWASP XSS Filter Evaluation Cheat Sheetに記載されているすべての攻撃をブロックします。
-
フィールド形式チェックは、攻撃者が不適切なWebフォームデータを送信するのを防ぎます。これは潜在的なXSS攻撃となる可能性があります。
-
フォームフィールドの一貫性。
A5:2021 - セキュリティ設定ミス
セキュリティ設定ミスは、最もよく見られる問題です。これは通常、安全でないデフォルト設定、不完全または場当たり的な設定、オープンなクラウドストレージ、誤って設定されたHTTPヘッダー、機密情報を含む詳細なエラーメッセージの結果として発生します。すべてのオペレーティングシステム、フレームワーク、ライブラリ、およびアプリケーションは、安全に構成されているだけでなく、タイムリーにパッチが適用され、アップグレードされる必要があります。
多くの古い、または不適切に構成されたXMLプロセッサは、XMLドキュメント内の外部エンティティ参照を評価します。外部エンティティは、ファイルURIハンドラを使用した内部ファイルの開示、内部ファイル共有、内部ポートスキャン、リモートコード実行、およびサービス拒否攻撃に使用される可能性があります。
NetScaler Web App Firewallによる保護
-
アプリケーションファイアウォールによって生成されたPCI-DSSレポートは、ファイアウォールデバイスのセキュリティ設定を文書化します。
-
スキャンツールからのレポートは、セキュリティの誤設定に対処するためにADC WAFシグネチャに変換されます。
-
NetScaler Web App Firewall Web Application Firewallは、Cenzic、IBM AppScan (EnterpriseおよびStandard)、Qualys、TrendMicro、WhiteHat、およびカスタム脆弱性スキャンレポートをサポートしています。
-
XMLベースのアプリケーションへの攻撃に適用できる一般的なアプリケーション脅威(クロスサイトスクリプティング、コマンドインジェクションなど)の検出とブロックに加えて。
-
NetScaler Web App Firewall Web Application Firewallには、XML固有の豊富なセキュリティ保護機能が含まれています。これらには、SOAPメッセージとXMLペイロードを徹底的に検証するためのスキーマ検証、および悪意のある実行可能ファイルやウイルスを含む添付ファイルをブロックするための強力なXML添付ファイルチェックが含まれます。
-
自動トラフィック検査方法は、アクセス取得を目的としたURLおよびフォームに対するXPathインジェクション攻撃をブロックします。
-
NetScaler Web App Firewall Web Application Firewallは、外部エンティティ参照、再帰的展開、過剰なネスト、および長すぎる、または多数の属性や要素を含む悪意のあるメッセージなど、さまざまなDoS攻撃も阻止します。
A6:2021 - 脆弱で古いコンポーネント
ライブラリ、フレームワーク、その他のソフトウェアモジュールなどのコンポーネントは、アプリケーションと同じ権限で実行されます。脆弱なコンポーネントが悪用された場合、そのような攻撃は深刻なデータ損失やサーバー乗っ取りを引き起こす可能性があります。既知の脆弱性を持つコンポーネントを使用するアプリケーションやAPIは、アプリケーションの防御を弱体化させ、さまざまな攻撃や影響を可能にする可能性があります。
NetScaler Web App Firewallの保護機能
-
サードパーティコンポーネントを最新の状態に保つことをお勧めします。
-
ADCシグネチャに変換された脆弱性スキャンレポートは、これらのコンポーネントを仮想的にパッチ適用するために使用できます。
-
これらの脆弱なコンポーネントで利用可能なアプリケーションファイアウォールテンプレートを使用できます。
-
これらのコンポーネントを保護するために、カスタムシグネチャをファイアウォールにバインドできます。
A7:2021–認証の不備
認証およびセッション管理に関連するアプリケーション機能は、しばしば不適切に実装されており、攻撃者がパスワード、キー、またはセッショントークンを侵害したり、他の実装上の欠陥を悪用して、一時的または永続的に他のユーザーのIDを乗っ取ったりすることを可能にします。
NetScaler Web App Firewall の保護機能
-
NetScaler AAAモジュールは、ユーザー認証を実行し、バックエンドアプリケーションにシングルサインオン機能を提供します。これはNetScaler AppExpertポリシーエンジンに統合されており、ユーザーおよびグループ情報に基づいたカスタムポリシーを可能にします。
-
SSLオフロードおよびURL変換機能を使用することで、ファイアウォールは、ネットワークスニッフィングによるセッショントークンの盗難を防ぐために、サイトが安全なトランスポート層プロトコルを使用するのを支援することもできます。
-
クッキープロキシとクッキー暗号化を使用することで、クッキーの盗難を完全に軽減できます。
A8:2021 - ソフトウェアとデータの整合性の不備
安全でないデシリアライゼーションは、しばしばリモートコード実行につながります。デシリアライゼーションの欠陥がリモートコード実行に至らない場合でも、リプレイ攻撃、インジェクション攻撃、権限昇格攻撃などの攻撃を実行するために使用される可能性があります。
NetScaler Web App Firewall の保護機能
-
カスタムシグネチャによるJSONペイロード検査。
-
XMLセキュリティ:XMLサービス拒否 (xDoS)、XML SQLおよびXpathインジェクション、クロスサイトスクリプティングからの保護、フォーマットチェック、WS-I基本プロファイル準拠、XML添付ファイルのチェック。
-
フィールドフォーマットチェック、クッキーの一貫性、フィールドの一貫性を使用できます。
A9:2021 - セキュリティログと監視の不備
不十分なロギングと監視は、インシデント対応との統合が欠如しているか非効果的であることと相まって、攻撃者がシステムをさらに攻撃し、永続性を維持し、より多くのシステムに侵入し、データを改ざん、抽出、または破壊することを可能にします。ほとんどの侵害調査では、侵害の検出にかかる時間は200日を超え、通常は内部プロセスや監視ではなく、外部の当事者によって検出されることが示されています。
NetScaler Web App Firewall の保護機能
-
セキュリティチェックまたはシグネチャに対してログアクションが有効になっている場合、生成されるログメッセージは、アプリケーションファイアウォールがウェブサイトとアプリケーションを保護している間に観測したリクエストとレスポンスに関する情報を提供します。
-
アプリケーションファイアウォールは、悪意のあるリクエストの発信元であるIPアドレスに対応する場所を特定するために、組み込みのADCデータベースを使用する利便性を提供します。
-
デフォルト形式 (PI) 式を使用すると、アプリケーションファイアウォールが生成するログメッセージにキャプチャする特定のデータを追加するオプションにより、ログに含まれる情報を柔軟にカスタマイズできます。
-
アプリケーションファイアウォールはCEFログをサポートしています。