
フローティングIP無効モードのALBを使用して、Azure上にNetScaler高可用性ペアを展開する
複数のNICを持つNetScaler VPXインスタンスのペアを、Azure上でアクティブ-パッシブ高可用性 (HA) セットアップとして展開できます。各NICには多数のIPアドレスを含めることができます。
アクティブ-パッシブ展開には以下が必要です。
-
HA独立ネットワーク構成 (INC)
-
Azure Load Balancer (ALB) と、以下の設定:
-
フローティングIP有効モードまたはDirect Server Return (DSR) モード
-
フローティングIP無効モード
-
ALBフローティングIPオプションの詳細については、Azureドキュメントを参照してください。
ALBフローティングIPが有効な状態で、Azure上にVPXペアをアクティブ-パッシブHAセットアップで展開する場合は、PowerShellコマンドを使用して複数のIPアドレスとNICを持つ高可用性セットアップを構成するを参照してください。
Related information
フローティングIP無効モードのALBを使用したHA展開アーキテクチャ
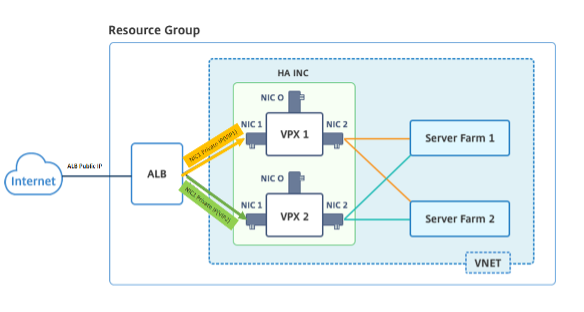
アクティブ-パッシブ展開では、各インスタンスのクライアントインターフェースのプライベートIPアドレスが、各VPXインスタンスにVIPアドレスとして追加されます。HA-INCモードで構成し、VIPアドレスはIPSetを使用して共有され、SNIPアドレスはインスタンス固有となります。すべてのトラフィックはプライマリインスタンスを経由します。セカンダリインスタンスは、プライマリインスタンスがフェイルオーバーするまでスタンバイモードになります。
図: アクティブ-パッシブ展開アーキテクチャの例
前提条件
Azure上にNetScaler VPXインスタンスを展開する前に、以下の情報に精通している必要があります。
-
Azure の用語とネットワークの詳細。詳細については、Azure の用語を参照してください。
-
NetScaler アプライアンスの動作。詳細については、NetScaler のドキュメントを参照してください。
-
NetScaler のネットワーク。詳細については、ADC Networkingを参照してください。
-
Azure ロードバランサーとロードバランシングルールの構成。詳細については、Azure ALB のドキュメントを参照してください。
ALB フローティング IP 無効モードで Azure に VPX HA ペアを展開する方法
HA および ALB 展開手順の概要を以下に示します。
-
Azure に 2 つの VPX インスタンス (プライマリインスタンスとセカンダリインスタンス) を展開します。
-
両方のインスタンスにクライアント NIC とサーバー NIC を追加します。
-
フローティング IP モードが無効になっているロードバランシングルールを持つ ALB を展開します。
-
NetScaler GUI を使用して、両方のインスタンスで HA 設定を構成します。
ステップ 1. Azure に 2 つの VPX インスタンスを展開します。
次の手順に従って、2 つの VPX インスタンスを作成します。
-
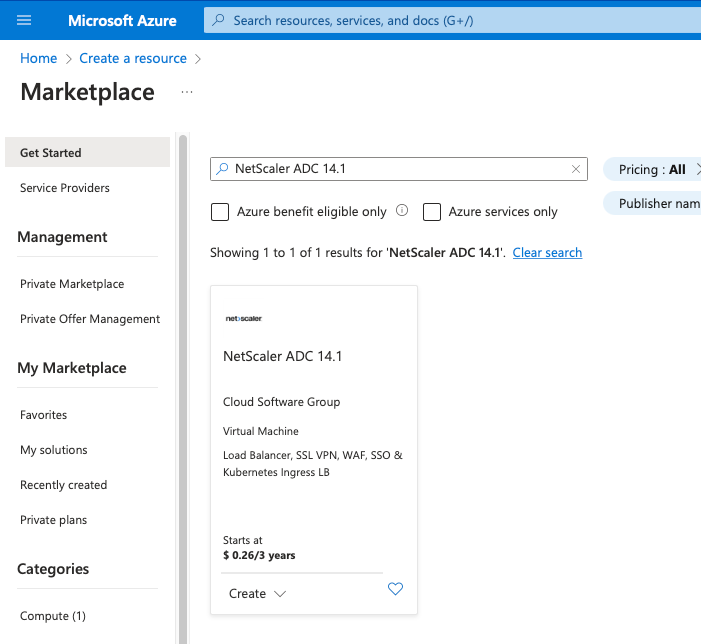
Azure Marketplace から NetScaler バージョンを選択します (この例では、NetScaler リリース 13.1 が使用されています)。
-
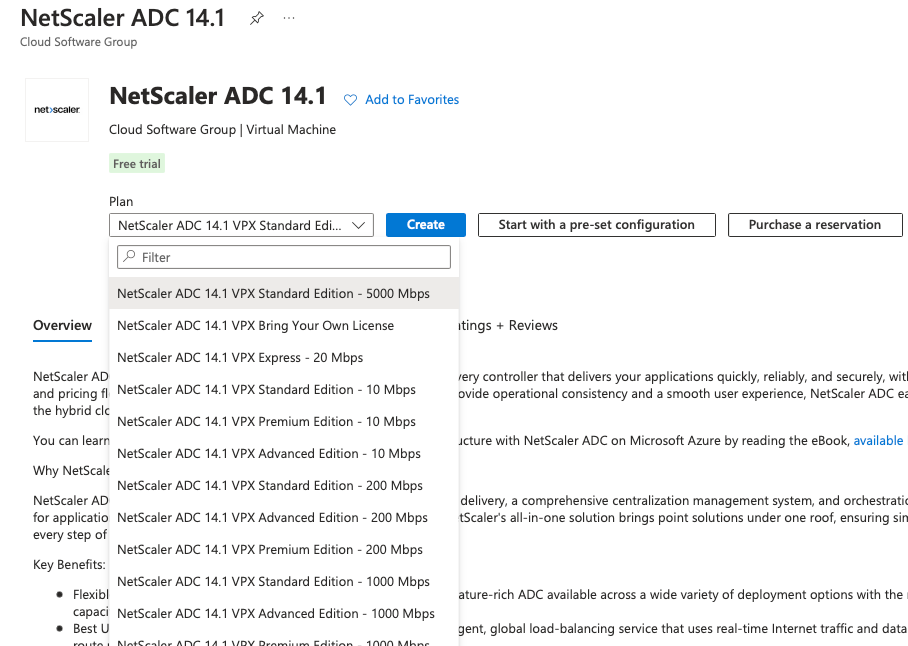
必要な ADC ライセンスモードを選択し、作成をクリックします。
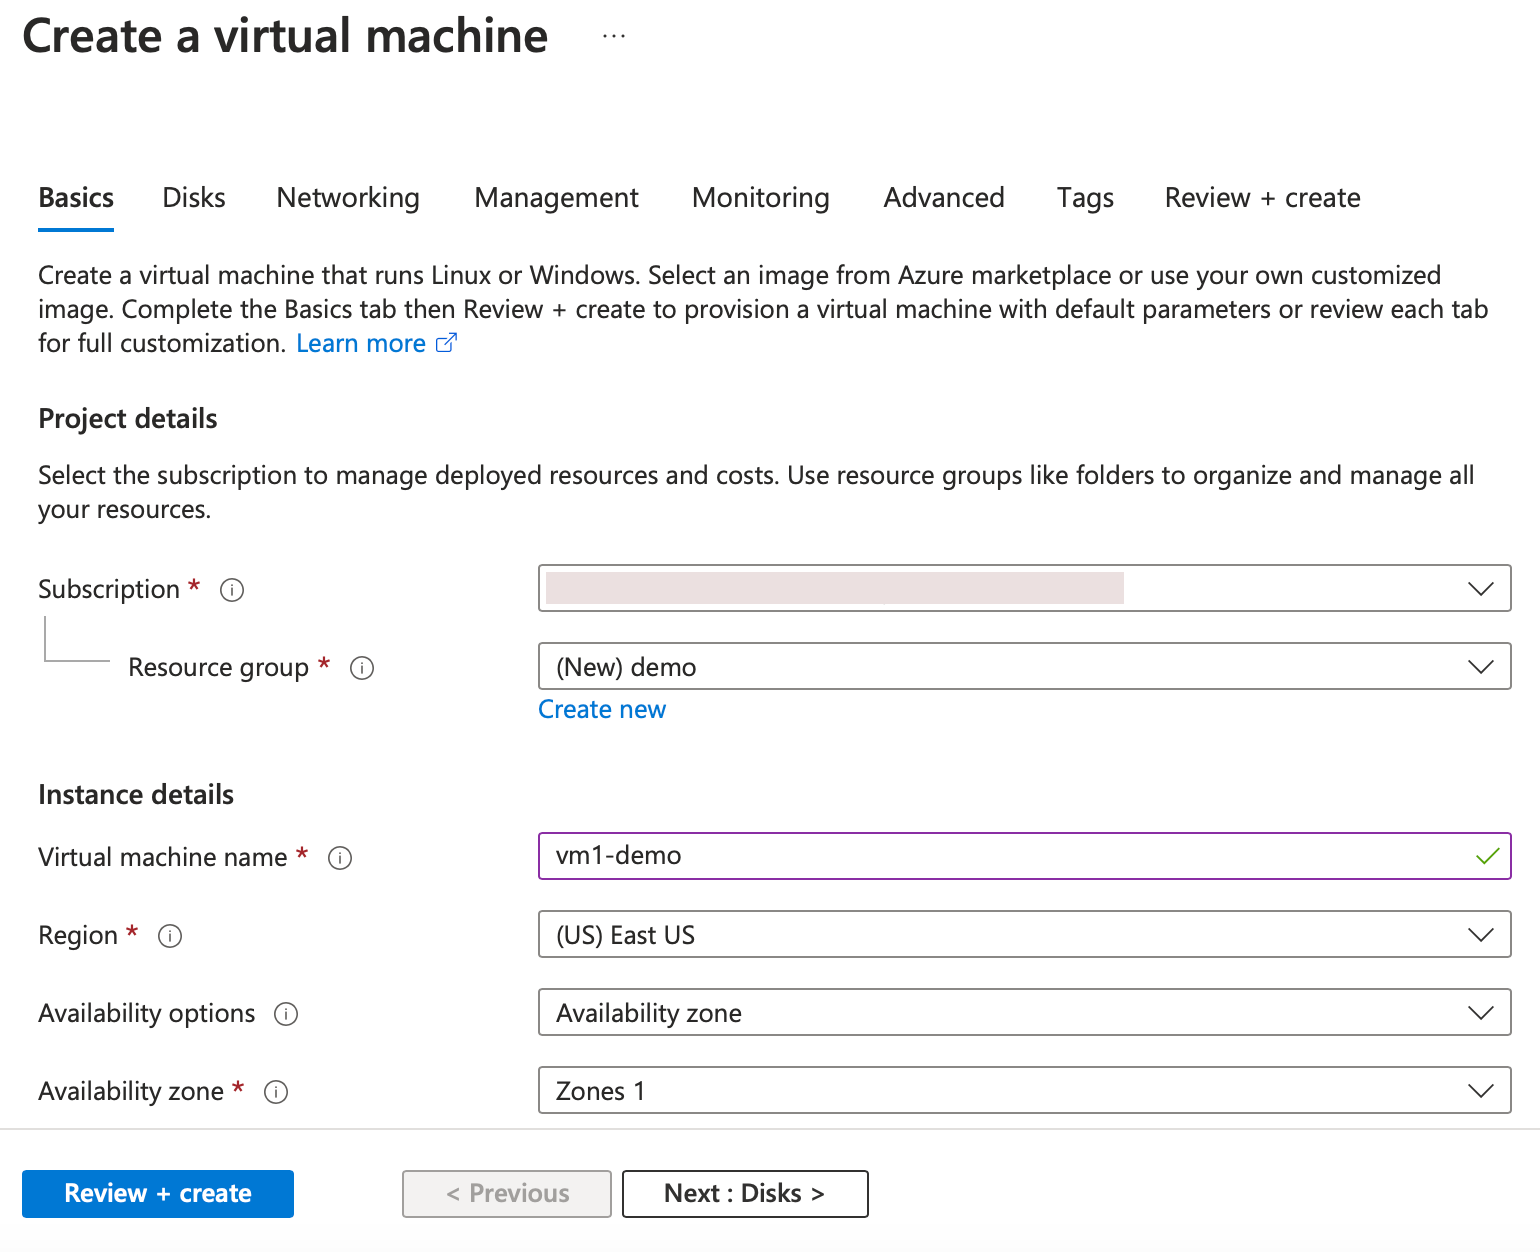
 「仮想マシンの作成」ページが開きます。
-
展開を成功させるために、各タブ(基本、ディスク、ネットワーク、管理、監視、詳細設定、タグ)で必要な詳細を完了します。
-
ネットワークタブで、管理、クライアント、サーバーの各NIC用にそれぞれ1つずつ、3つのサブネットを持つ新しい仮想ネットワークを作成します。または、既存の仮想ネットワークを使用することもできます。管理NICはVMの展開中に作成されます。クライアントNICとサーバーNICは、VMの作成後に作成され、アタッチされます。NICネットワークセキュリティグループについては、次のいずれかを実行できます。
-
詳細設定を選択し、要件に合った既存のネットワークセキュリティグループを使用します。
-
基本を選択し、必要なポートを選択します。
注:VMの展開が完了した後でも、ネットワークセキュリティグループの設定を変更できます。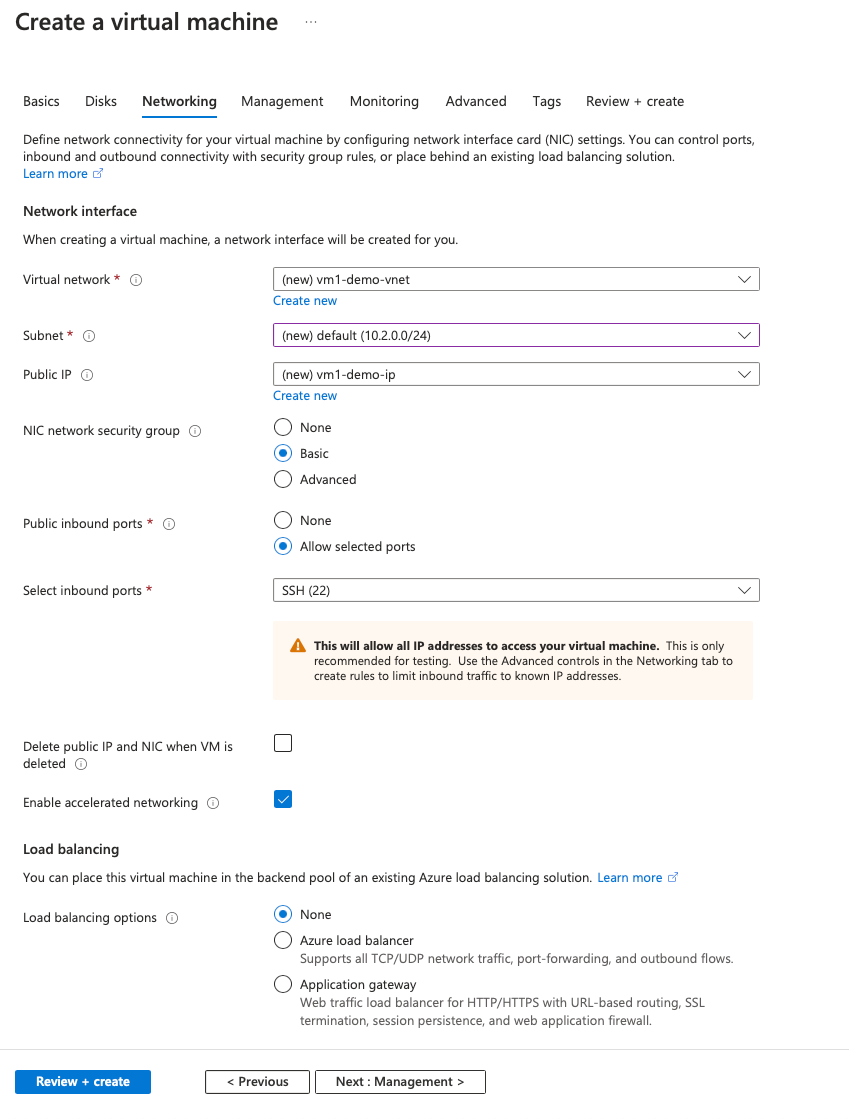
-
-
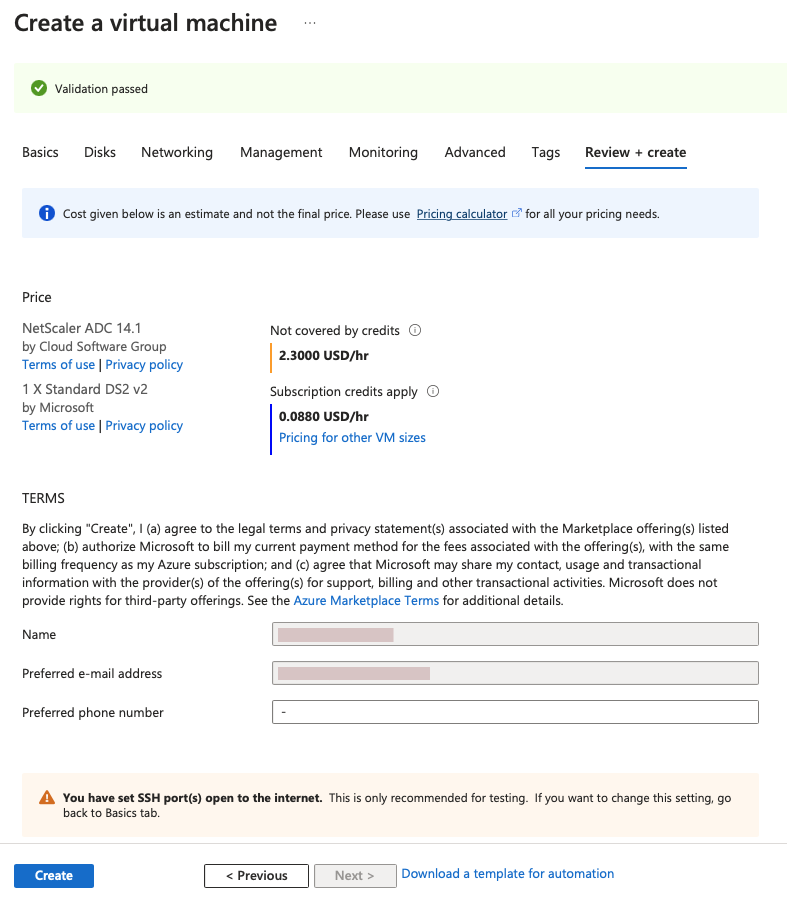
「次へ: 確認 + 作成 >」をクリックします。検証が成功したら、基本設定、VM構成、ネットワークと追加設定を確認し、「作成」をクリックします。
-
展開が完了したら、「リソースに移動」をクリックして構成の詳細を確認します。
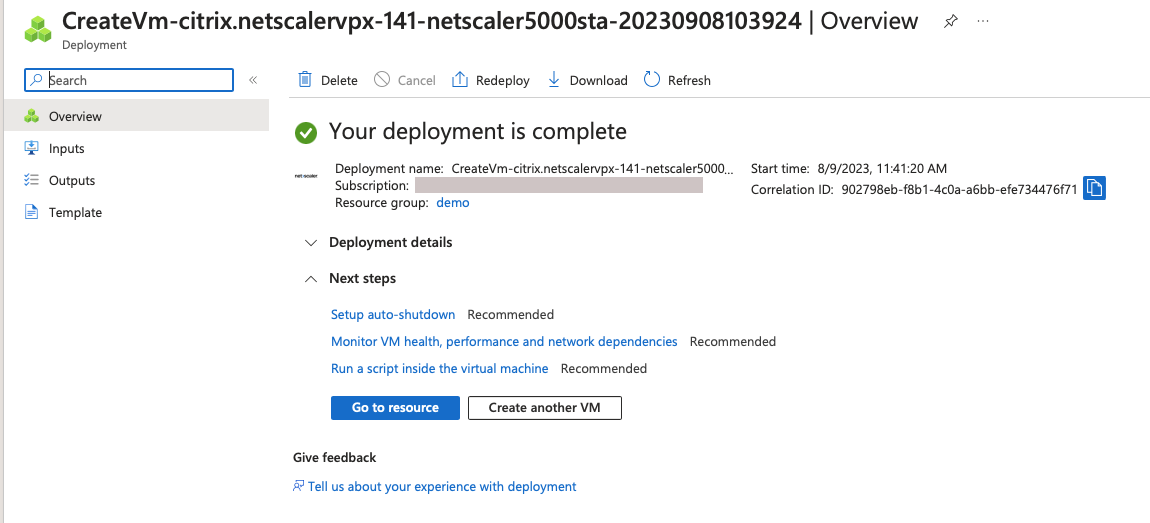 同様に、2番目のNetScaler VPXインスタンスを展開します。
ステップ2. 両方のインスタンスにクライアントNICとサーバーNICを追加します。
注:
NICを追加するには、まずVMを停止する必要があります。Azureポータルで、停止するVMを選択します。概要タブで、停止をクリックします。ステータスが停止済みと表示されるまで待ちます。
プライマリインスタンスにクライアントNICを追加するには、次の手順に従います。
-
ネットワーク > ネットワークインターフェイスの接続に移動します。既存のNICを選択するか、新しいインターフェイスを作成して接続できます。
-
NICネットワークセキュリティグループには、詳細設定を選択して既存のネットワークセキュリティグループを使用するか、基本を選択して新しいものを作成できます。クライアントNICの追加(/en-us/vpx/media/alb-floating-ip-add-client-nic.png)
サーバーNICを追加するには、クライアントNICを追加する場合と同じ手順に従います。
NetScaler VPXインスタンスには、3つのNIC(管理NIC、クライアントNIC、サーバーNIC)すべてが接続されています。
セカンダリインスタンスにNICを追加するには、上記の手順を繰り返します。
両方のインスタンスにNICを作成して接続したら、概要 > 開始に移動して両方のインスタンスを再起動します。
注:
クライアントNICのインバウンドルールでポートを介したトラフィックを許可する必要があります。これは、NetScaler VPXインスタンスを構成する際に、ロードバランシング仮想サーバーを作成するために後で使用されます。
ステップ 3. フローティング IP モードが無効になっているロードバランシングルールを持つ ALB を展開します。
ALB の構成を開始するには、次の手順に従います。
-
Load balancers ページに移動し、Create をクリックします。
-
Create load balancer ページで、必要に応じて詳細を入力します。次の例では、Standard SKU のリージョンパブリックロードバランサーを展開します。
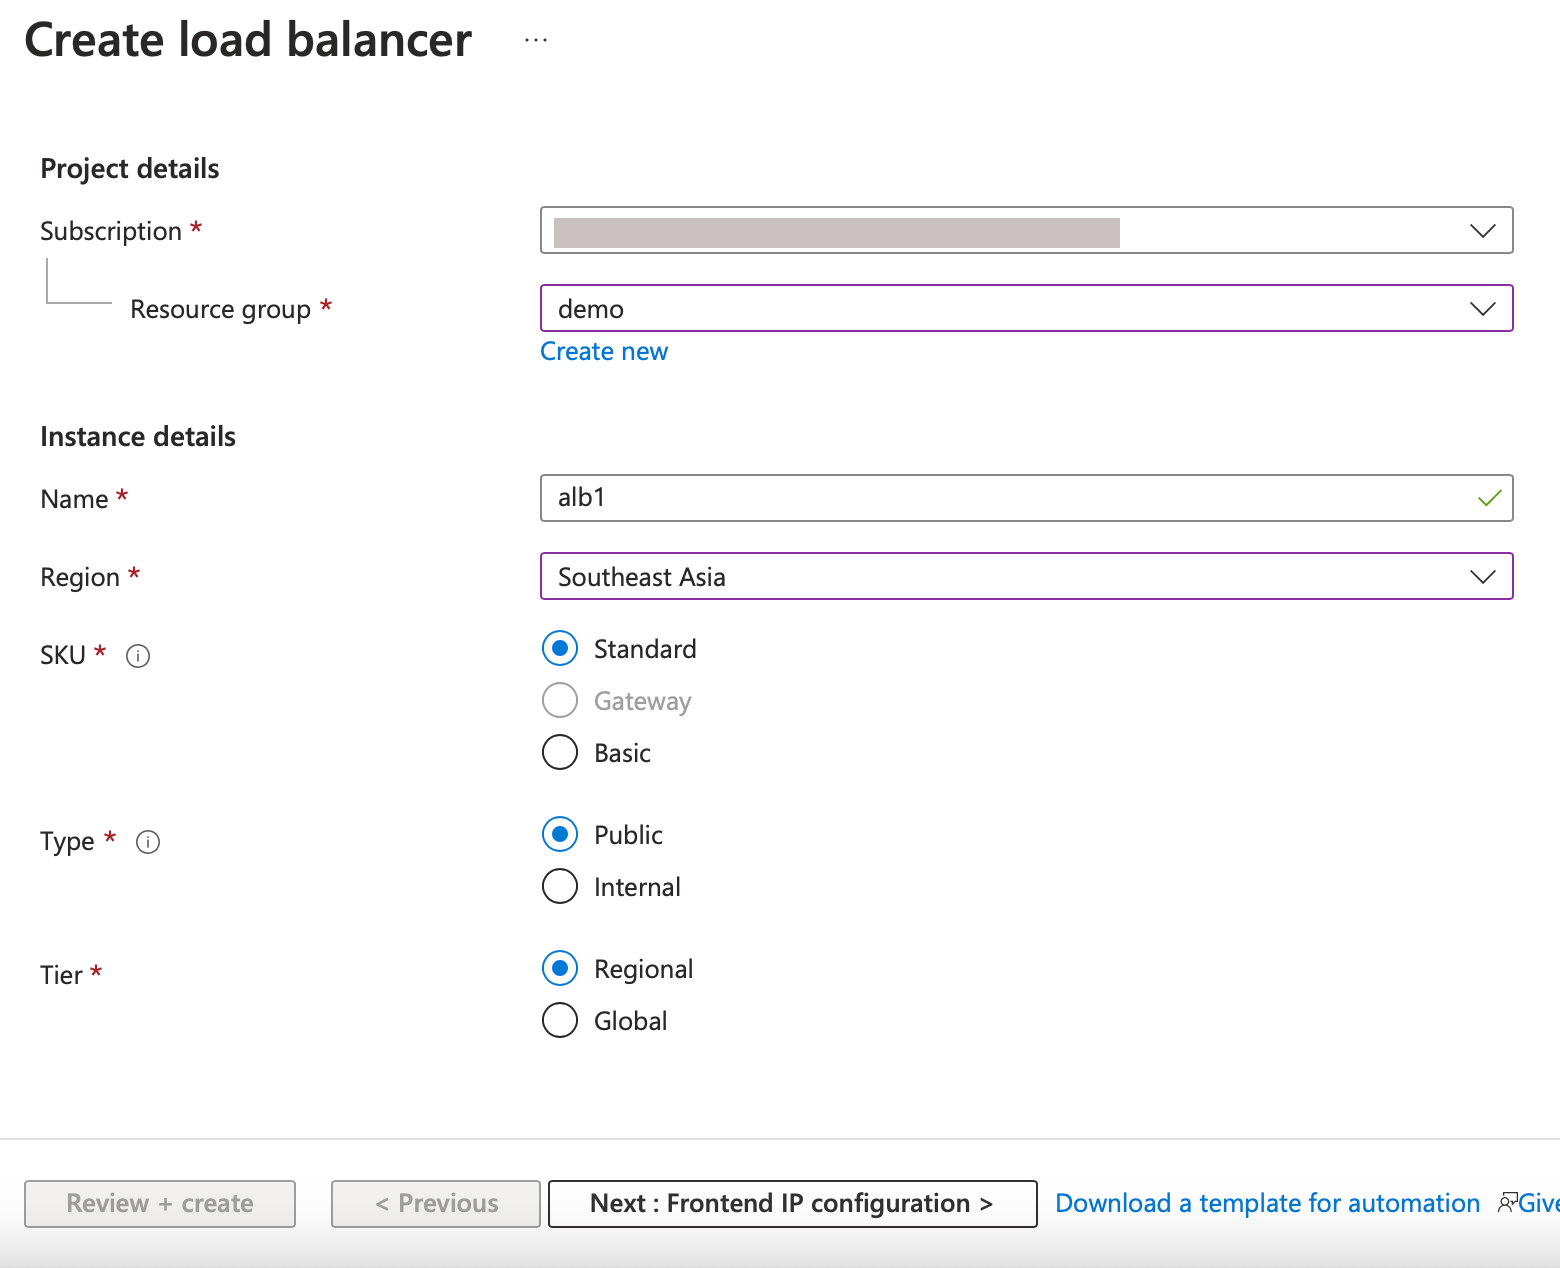 注:NetScaler VM にアタッチされているすべてのパブリック IP は、ALB と同じ SKU を持っている必要があります。ALB SKU の詳細については、Azure Load Balancer SKU のドキュメント を参照してください。
-
Frontend IP configuration タブで、IP アドレスを作成するか、既存の IP アドレスを使用します。
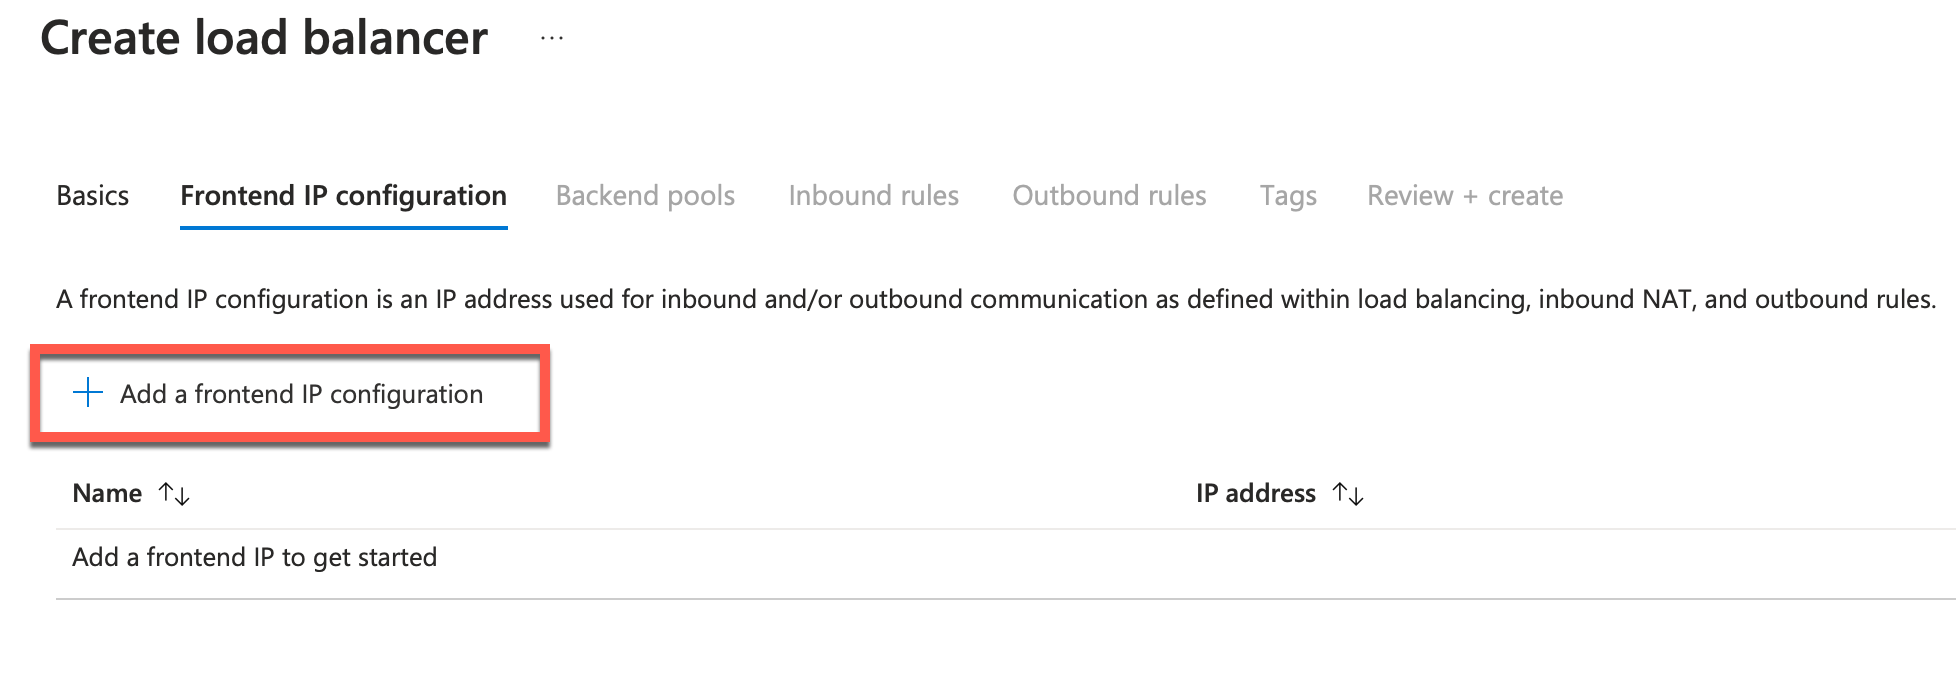
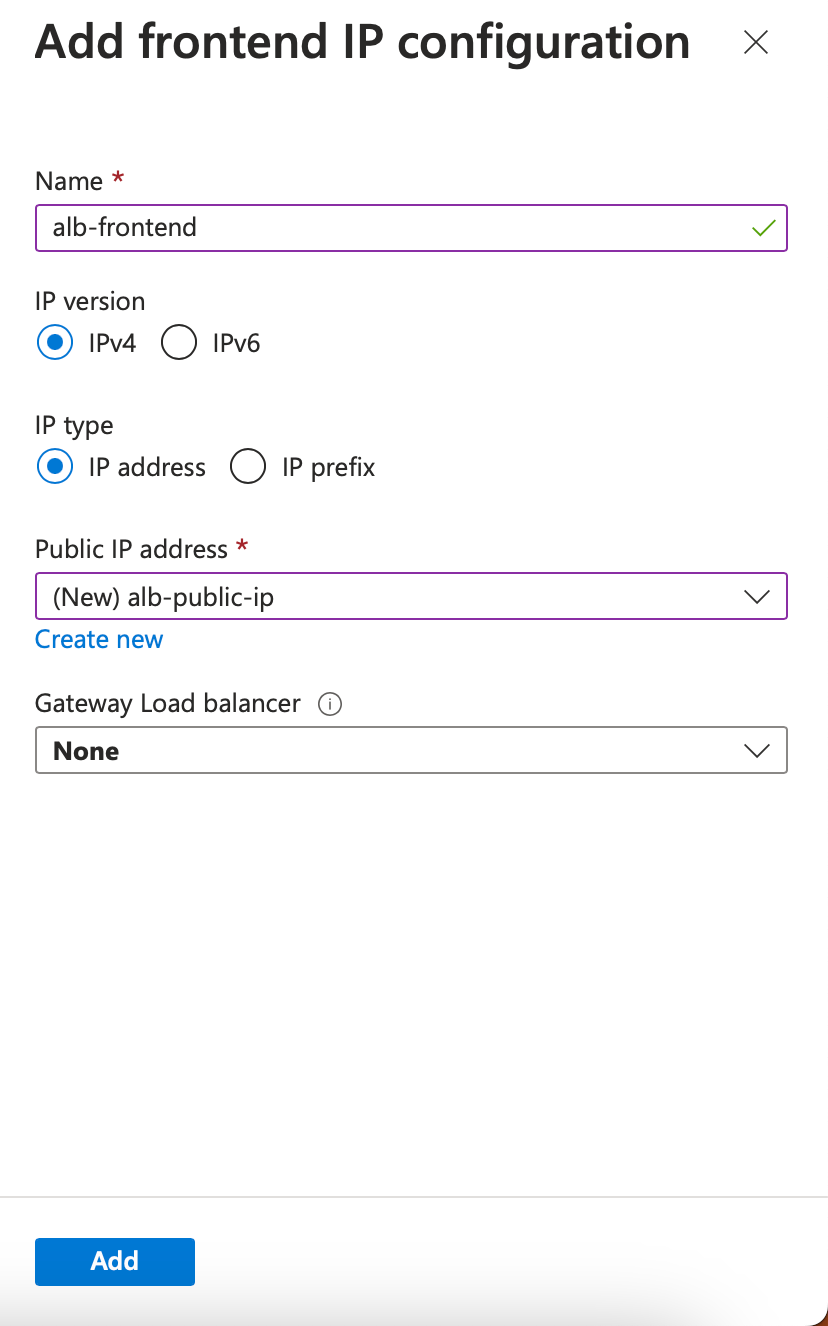
-
Backend pools タブで、NIC ベースのバックエンドプール構成を選択し、両方の NetScaler VM のクライアント NIC を追加します。
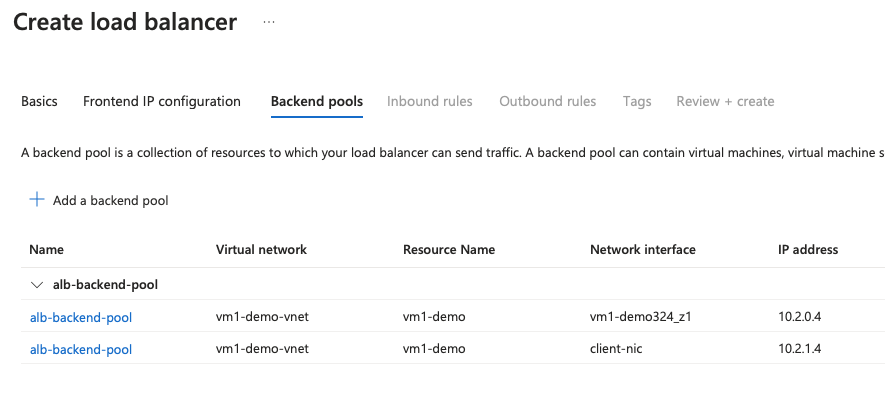
-
Inbound rules タブで、Add a Load balancing rule をクリックし、前の手順で作成したフロントエンド IP アドレスとバックエンドプールを指定します。要件に基づいてプロトコルとポートを選択します。既存のヘルスプローブを作成または使用します。フローティング IP オプションは Disabled に設定する必要があります。
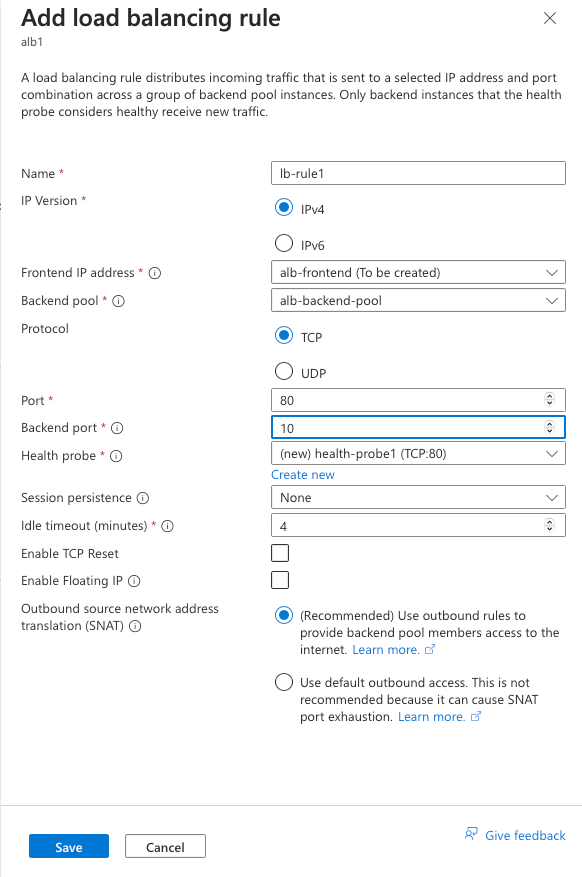
-
「確認と作成」をクリックします。検証が成功したら、「作成」をクリックします。ロードバランサーの検証が成功しました(/en-us/vpx/media/alb-floating-ip-lb-validation-passed.png)
ステップ 4. NetScaler GUI を使用して、両方の NetScaler VPX インスタンスで HA 設定を構成します。
Azure に NetScaler VPX インスタンスを作成したら、NetScaler GUI を使用して HA を構成できます。
ステップ 1. 両方のインスタンスで INC モードで高可用性を設定します。
プライマリインスタンスで、次の手順を実行します。
-
インスタンスの展開時に指定したユーザー名
nsrootとパスワードを使用してインスタンスにログオンします。 -
「Configuration > System > High Availability > Nodes」に移動し、「Add」をクリックします。
-
「Remote Node IP address」フィールドに、セカンダリインスタンスの管理 NIC のプライベート IP アドレスを入力します。例: 10.4.1.5。
-
「Turn on INC (Independent Network Configuration) mode on self node」チェックボックスをオンにします。
-
「Create」をクリックします。
高可用性プライマリインスタンス(/en-us/vpx/media/alb-floating-ip-ha-primary-node.png)
セカンダリインスタンスで、次の手順を実行します。
-
インスタンスの展開時に指定したユーザー名
nsrootとパスワードを使用してインスタンスにログオンします。 -
「Configuration > System > High Availability > Nodes」に移動し、「Add」をクリックします。
-
「リモートノードIPアドレス」フィールドに、プライマリインスタンスの管理NICのプライベートIPアドレスを入力します (例: 10.4.1.4)。
-
「自己ノードでINC (独立ネットワーク構成) モードを有効にする」チェックボックスをオンにします。
-
「作成」をクリックします。
高可用性セカンダリインスタンス(/en-us/vpx/media/alb-floating-ip-ha-secondary-node.png)
続行する前に、ノードページでセカンダリインスタンスの同期状態が成功と表示されていることを確認してください。
注:
これで、セカンダリインスタンスはプライマリインスタンスと同じログオン資格情報を持つことになります。
高可用性同期状態(/en-us/vpx/media/alb-floating-ip-ha-sync-state.png)
ステップ2. 両方のインスタンスに仮想IPアドレスとサブネットIPアドレスを追加します。
プライマリインスタンスで、次の手順を実行します。
-
システム > ネットワーク > IP > IPv4 に移動し、「追加」をクリックします。
-
次の手順に従って、プライマリVIPアドレスを追加します。
-
プライマリインスタンスのクライアントNICのプライベートIPアドレスと、VMインスタンスのクライアントサブネット用に構成されたネットマスクを入力します。
-
「IPタイプ」フィールドで、ドロップダウンメニューから「仮想IP」を選択します。
-
「作成」をクリックします。
-
-
次の手順に従って、プライマリSNIPアドレスを追加します。
-
プライマリインスタンスのサーバーNICの内部IPアドレスと、プライマリインスタンスのサーバーサブネット用に構成されたネットマスクを入力します。
-
IP Typeフィールドで、ドロップダウンメニューからSubnet IPを選択します。
-
Createをクリックします。
-
-
次の手順に従って、セカンダリVIPアドレスを追加します。
-
セカンダリインスタンスのクライアントNICの内部IPアドレスと、VMインスタンスのクライアントサブネット用に構成されたネットマスクを入力します。
-
IP Typeフィールドで、ドロップダウンメニューからVirtual IPを選択します。
-
Createをクリックします。
プライマリVIPとSNIPを追加(/en-us/vpx/media/alb-floating-ip-primary-vip-snip.png) -
セカンダリインスタンスで、次の手順を実行します。
-
System > Network > IPs > IPv4sに移動し、Addをクリックします。
-
次の手順に従って、セカンダリVIPアドレスを追加します。
-
セカンダリインスタンスのクライアントNICの内部IPアドレスと、VMインスタンスのクライアントサブネット用に構成されたネットマスクを入力します。
-
IP Typeフィールドで、ドロップダウンメニューからVirtual IPを選択します。
-
-
次の手順に従って、セカンダリSNIPアドレスを追加します。
-
セカンダリインスタンスのサーバーNICの内部IPアドレスと、セカンダリインスタンスのサーバーサブネット用に構成されたネットマスクを入力します。
-
「IP Type」フィールドで、ドロップダウンメニューから「Subnet IP」を選択します。
-
「Create」をクリックします。
セカンダリVIPとSNIPを追加(/en-us/vpx/media/alb-floating-ip-secondary-vip-snip.png) -
ステップ3. IPセットを追加し、両方のインスタンスでIPセットをセカンダリVIPにバインドします。
プライマリインスタンスで、次の手順を実行します。
-
「System > Network > IP Sets > Add」に移動します。
-
IPセット名を追加し、「Insert」をクリックします。
-
「IPV4s」ページで、仮想IP(セカンダリVIP)を選択し、「Insert」をクリックします。
-
「Create」をクリックしてIPセットを作成します。プライマリIPセットを作成(/en-us/vpx/media/alb-floating-ip-create-ip-set.png)
セカンダリインスタンスで、次の手順を実行します。
-
「System > Network > IP Sets > Add」に移動します。
-
IPセット名を追加し、「Insert」をクリックします。
-
「IPv4s」ページで、仮想IP(セカンダリVIP)を選択し、「Insert」をクリックします。
-
作成をクリックしてIPセットを作成します。セカンダリIPセットの作成(/en-us/vpx/media/alb-floating-ip-create-ip-set-secondary.png)
注:
IPセット名は、プライマリインスタンスとセカンダリインスタンスの両方で同じである必要があります。
ステップ4. プライマリインスタンスで負荷分散仮想サーバーを追加します。
-
構成 > トラフィック管理 > 負荷分散 > 仮想サーバー > 追加 に移動します。
-
名前、プロトコル、IPアドレスタイプ (IPアドレス)、IPアドレス (プライマリVIP)、ポートにそれぞれ必要な値を入力します。
-
その他をクリックします。IP Range IP Set Settings に移動し、ドロップダウンメニューから IPset を選択し、ステップ3で作成したIPsetを指定します。
-
OKをクリックして負荷分散仮想サーバーを作成します。
負荷分散仮想サーバーの作成(/en-us/vpx/media/alb-floating-ip-create-lb-vserver.png)
ステップ5. プライマリインスタンスでサービスまたはサービスグループを追加します。
-
構成 > トラフィック管理 > 負荷分散 > サービス > 追加 に移動します。
-
サービス名、IPアドレス、プロトコル、ポートにそれぞれ必要な値を入力し、OKをクリックします。
ステップ6. プライマリインスタンスでサービスまたはサービスグループを負荷分散仮想サーバーにバインドします。
-
構成 > トラフィック管理 > 負荷分散 > 仮想サーバー に移動します。
-
手順 4 で設定したロードバランシング仮想サーバーを選択し、編集をクリックします。
-
サービスとサービスグループタブで、ロードバランシング仮想サーバーサービスバインディングなしをクリックします。
-
手順 5 で設定したサービスを選択し、バインドをクリックします。
サービスをバインドする(/en-us/vpx/media/alb-floating-ip-service-binding.png)
手順 7. 構成を保存します。
そうしないと、再起動後、または即時再起動があった場合に、すべての構成が失われます。
手順 8. 構成を確認します。
フェイルオーバー後もALBフロントエンドIPアドレスに到達可能であることを確認してください。
-
ALBフロントエンドIPアドレスをコピーします。
-
ブラウザにIPアドレスを貼り付け、バックエンドサーバーに到達可能であることを確認します。
-
プライマリインスタンスで、フェイルオーバーを実行します。NetScaler GUIから、構成 > システム > 高可用性 > アクション > 強制フェイルオーバーに移動します。強制フェイルオーバー(/en-us/vpx/media/alb-floating-ip-force-failover.png)
-
フェイルオーバー後も、以前使用したALBフロントエンドIPを介してバックエンドサーバーに到達可能であることを確認してください。