
Configuration d'un tunnel CloudBridge Connector entre deux centres de données
Vous pouvez configurer un tunnel CloudBridge Connector entre deux centres de données différents pour étendre votre réseau sans le reconfigurer et tirer parti des fonctionnalités des deux centres de données. Un tunnel CloudBridge Connector entre les deux centres de données géographiquement séparés vous permet de mettre en œuvre la redondance et de protéger votre configuration contre les pannes. Le tunnel CloudBridge Connector permet d'optimiser l'utilisation de l'infrastructure et des ressources dans les centres de données. Les applications disponibles dans les deux centres de données apparaissent comme locales pour l'utilisateur.
Pour connecter un centre de données à un autre centre de données, vous devez configurer un tunnel CloudBridge Connector entre une appliance NetScaler dans un centre de données et une appliance NetScaler dans l'autre centre de données.
Pour illustrer le tunnel CloudBridge Connector entre des centres de données, prenons un exemple dans lequel un tunnel CloudBridge Connector est configuré entre l'appliance NetScaler NS_Appliance-1 dans le centre de données DC1 et l'appliance NetScaler NS_Appliance-2 dans le centre de données DC2.
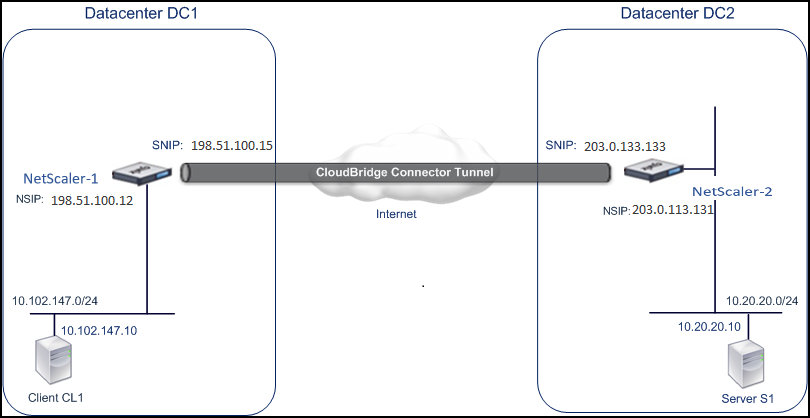
NS_Appliance-1 et NS_Appliance-2 fonctionnent en mode L2 et L3. Ils permettent la communication entre les réseaux privés dans les centres de données DC1 et DC2. En mode L3, NS_Appliance-1 et NS_Appliance-2 permettent la communication entre le client CL1 dans le centre de données DC1 et le serveur S1 dans le centre de données DC2 via le tunnel CloudBridge Connector. Le client CL1 et le serveur S1 se trouvent sur différents réseaux privés.
Comme le client CL1 et le serveur S1 se trouvent sur des réseaux privés différents, le mode L3 est activé sur NS_Appliance-1 et NS_Appliance-2, et les itinéraires sont mis à jour comme suit :
-
CL1 possède une route vers NS_Appliance-1 pour atteindre S1.
-
NS_Appliance-1 possède une route vers NS_Appliance-2 pour atteindre S1.
-
S1 possède une route vers NS_Appliance-2 pour atteindre CL1.
-
NS_Appliance-2 possède une route vers NS_Appliance-1 pour atteindre le CL1.
Le tableau suivant répertorie les paramètres de l'appliance NetScaler NS_Appliance-1 dans le centre de données DC1.
Le tableau suivant répertorie les paramètres de l'appliance NetScaler NS_Appliance-2 dans le centre de données DC2.
| Entité | Nom | Détails |
|---|---|---|
| L'adresse NSIP | 198.51.100.12 | |
| Adresse SNIP | 198.51.100.15 | |
| Tunnel CloudBridge Connector | Cloud_Connector_DC1-DC2 | 1. Adresse IP du point de terminaison local du tunnel CloudBridge Connector : 198.51.100.15, 2. Adresse IP du point de terminaison distant du tunnel CloudBridge Connector : 203.0.113.133. Nom des détails du tunnel GRE = Cloud_Connector_DC1-DC2, nom des détails du profil IPsec = Cloud_Connector_DC1-DC2, algorithme de chiffrement = AES, algorithme de hachage = HMAC SHA1 |
Related information
Points à prendre en compte pour configurer le tunnel CloudBridge Connector
Avant de configurer un tunnel CloudBridge Connector, vérifiez que les tâches suivantes ont été effectuées :
-
Déployez et configurez une appliance NetScaler dans chacun des deux centres de données.
-
Assurez-vous que les adresses IP des points de terminaison du tunnel CloudBridge Connector sont accessibles les unes aux autres.
Procédure de configuration
Pour configurer un tunnel CloudBridge Connector entre une appliance NetScaler résidant dans un centre de données et une autre appliance NetScaler résidant dans l'autre centre de données, utilisez l'interface graphique ou l'interface de ligne de commande de l'une des appliances NetScaler.
Lorsque vous utilisez l'interface graphique, la configuration du tunnel CloudBridge Connector créée sur la première appliance NetScaler est automatiquement transmise à l'autre point de terminaison (l'autre appliance NetScaler) du tunnel CloudBridge Connector. Par conséquent, vous n'avez pas besoin d'accéder à l'interface graphique de l'autre appliance NetScaler pour y créer la configuration de tunnel CloudBridge Connector correspondante.
La configuration du tunnel CloudBridge Connector sur chacune des appliances NetScaler comprend les entités suivantes :
-
Profil IPsec—Une entité de profil IPsec spécifie les paramètres du protocole IPsec, tels que la version IKE, l'algorithme de chiffrement, l'algorithme de hachage et le PSK, à utiliser par le protocole IPsec dans le tunnel CloudBridge Connector.
-
Tunnel GRE—Un tunnel IP spécifie l'adresse IP locale (une adresse SNIP publique configurée sur l'appliance NetScaler locale), l'adresse IP distante (une adresse SNIP publique configurée sur l'appliance NetScaler distante), le protocole (GRE) utilisé pour configurer le tunnel CloudBridge Connector et une entité de profil IPsec.
-
Créez une règle PBR et associez-y le tunnel IP : une entité PBR spécifie un ensemble de conditions et une entité de tunnel IP. La plage d'adresses IP source et la plage d'adresses IP de destination sont les conditions de l'entité PBR. Vous devez définir la plage d'adresses IP source et la plage d'adresses IP de destination pour spécifier le sous-réseau dont le trafic doit traverser le tunnel CloudBridge Connector. Prenons l'exemple d'un paquet de demande qui provient d'un client du sous-réseau du premier centre de données et qui est destiné à un serveur du sous-réseau du second centre de données. Si ce paquet correspond à la plage d'adresses IP source et de destination de l'entité PBR sur l'appliance NetScaler du premier centre de données, il est envoyé via le tunnel CloudBridge Connector associé à l'entité PBR.
Pour créer un profil IPSEC à l'aide de l'interface de ligne de commande
À l'invite de commandes, tapez :
-
add ipsec profile <name> [-ikeVersion ( V1 | V2 )] [-encAlgo ( AES | 3DES ) ...] [-hashAlgo <hashAlgo\> ...] [-lifetime <positive_integer>] (-psk | (-publickey<string> -privatekey <string>-peerPublicKey <string>))[-livenessCheckInterval <positive_intege>][-replayWindowSize \<positive_integer>] [-ikeRetryInterval <positive_integer>] [-retransmissiontime <positive_integer>] -
show ipsec profile <name>
Pour créer un tunnel IP et y lier le profil IPSEC à l'aide de l'interface de ligne de commande
À l'invite de commandes, tapez :
-
add ipTunnel <name> <remote><remoteSubnetMask> <local> [-protocol <protocol>] [-ipsecProfileName <string>] -
show ipTunnel <name>
Pour créer une règle PBR et y lier le tunnel IPSEC à l'aide de l'interface de ligne de commande
À l'invite de commandes, tapez :
-
add ns pbr <pbr_name> ALLOW -srcIP = <local_subnet_range> -destIP = <remote_subnet_range> -ipTunnel <tunnel_name> -
apply ns pbrs -
show ns pbr <pbr_name>
Exemple
 add ipsec profile Cloud_Connector_DC1-DC2  -encAlgo AES -hashAlgo HMAC_SHA1
     Done
     > add ipTunnel Cloud_Connector_DC1-DC2 203.0.113.133 255.255.255.255 198.51.100.15 -protocol GRE -ipsecProfileName Cloud_Connector_DC1-DC2

     Done
     > add ns pbr PBR-DC1-DC2 ALLOW -srcIP 198.51.100.15 -destIP 203.0.113.133 ipTunnel Cloud_Connector_DC1-DC2

     Done
     > apply ns pbrs

     Done
Pour configurer un tunnel CloudBridge Connector dans une appliance NetScaler à l'aide de l'interface graphique
-
Tapez l'adresse NSIP d'une appliance NetScaler dans la ligne d'adresse d'un navigateur Web.
-
Connectez-vous à l'interface graphique de l'appliance NetScaler à l'aide des informations d'identification de votre compte pour l'appliance.
-
Accédez à Système > CloudBridge Connector.
-
Dans le volet droit, sous Mise en route, cliquez sur Créer/Surveiller CloudBridge.La première fois que vous configurez un tunnel CloudBridge Connector sur l'appliance, un écran de bienvenue s'affiche.
-
Dans l'écran de bienvenue, cliquez sur Démarrer.
Remarque :
Si un tunnel CloudBridge Connector est déjà configuré sur l'appliance NetScaler, l'écran de bienvenue ne s'affiche pas. Vous ne devez donc pas cliquer sur Commencer.
-
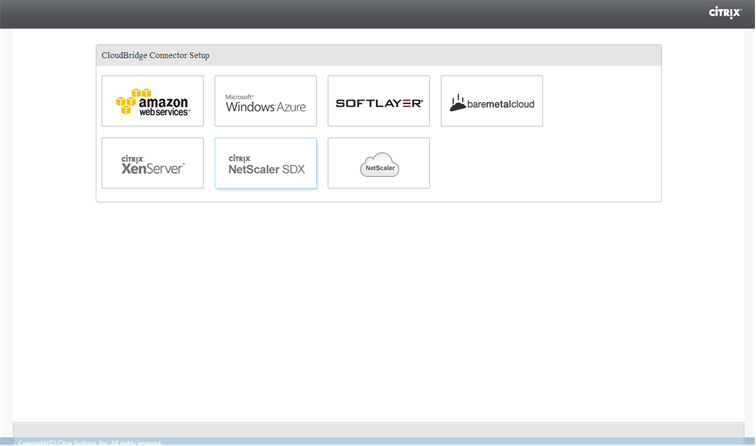
Dans le volet Configuration de CloudBridge Connector, cliquez sur NetScaler.
-
Dans le volet NetScaler, saisissez les informations d'identification de votre compte pour l'appliance NetScaler distante. Cliquez sur Continuer.
-
Dans le volet Paramètres de CloudBridge Connector, définissez le paramètre suivant :
-
Nomdu CloudBridge Connector : nomde la configuration du CloudBridge Connector sur l'appliance locale. Doit commencer par un caractère alphabétique ASCII ou un trait de soulignement (_) et ne doit contenir que des caractères alphanumériques ASCII, un trait de soulignement, un hachage (#), un point (.), un espace, deux points (:), à (@), égal (=) et un trait d'union (-). Ne peut pas être modifié après la création de la configuration du CloudBridge Connector.
-
-
Sous Paramètres locaux, définissez le paramètre suivant :
-
IP du sous-réseau : adresse IP du point de terminaison local du tunnel CloudBridge Connector.
-
-
Sous Réglage à distance, définissez le paramètre suivant :
-
IP du sous-réseau : adresse IP du point de terminaison homologue du tunnel CloudBridge Connector.
-
-
Sous Réglage PBR, définissez les paramètres suivants :
-
Opération—La valeur est égale à (=) ou n'est pas égale à (! =) opérateur logique.
-
IP source faible : adresse IP source la plus faible à comparer à l'adresse IP source d'un paquet IPv4 sortant.
-
IP source élevée : adresse IP source la plus élevée à comparer à l'adresse IP source d'un paquet IPv4 sortant.
-
Opération—La valeur est égale à (=) ou n'est pas égale à (! =) opérateur logique.
-
IP de destination faible* : adresse IP de destination la plus faible à comparer à l'adresse IP de destination d'un paquet IPv4 sortant.
-
AdresseIP de destination élevée—Adresse IP de destination la plus élevée à comparer à l'adresse IP de destination d'un paquet IPv4 sortant.
-
-
(Facultatif) Dans Paramètres de sécurité, définissez les paramètres de protocole IPsec suivants pour le tunnel CloudBridge Connector :
-
Algorithmede chiffrement : algorithme de chiffrement à utiliser par le protocole IPsec dans le tunnel CloudBridge.
-
Algorithmede hachage : algorithme de hachage à utiliser par le protocole IPsec dans le tunnel CloudBridge.
-
Clé : sélectionnez l'une des méthodes d'authentification IPsec suivantes à utiliser par les deux homologues pour s'authentifier mutuellement.
-
Clé générée automatiquement : authentification basée sur une chaîne de texte, appelée clé pré-partagée (PSK), générée automatiquement par l'appliance locale. Les clés PSK des homologues sont comparées les unes aux autres à des fins d'authentification.
-
Clé spécifique : authentification basée sur une PSK saisie manuellement. Les PSK des homologues sont comparés les uns aux autres à des fins d'authentification.
-
Clé de sécurité pré-partagée : chaîne de texte saisie pour l'authentification basée sur une clé pré-partagée.
-
-
Télécharger des certificats : authentification basée sur des certificats numériques.
-
Clé publique : certificat numérique local à utiliser pour authentifier l'appliance NetScaler locale auprès de l'homologue avant d'établir des associations de sécurité IPsec. Le même certificat doit être présent et défini pour le paramètre Peer Public Key dans l'homologue.
-
Clé privée : clé privée du certificat numérique local.
-
Clé publique homologue : certificat numérique du pair. Utilisé pour authentifier l'homologue auprès du point de terminaison local avant d'établir des associations de sécurité IPsec. Le même certificat doit être présent et défini pour le paramètre de clé publique dans l'homologue.
-
-
-
-
Cliquez sur Terminé.
La nouvelle configuration du tunnel CloudBridge Connector sur les deux appliances NetScaler apparaît dans l'onglet Accueil de l'interface graphique correspondante. L'état actuel du tunnel du connecteur CloudBridge est indiqué dans le volet Connecteurs CloudBridge configurés. Un point vert indique que le tunnel est actif. Un point rouge indique que le tunnel est arrêté.
Surveillance du tunnel CloudBridge Connector
Vous pouvez surveiller les performances des tunnels CloudBridge Connector sur une appliance NetScaler à l'aide des compteurs statistiques des tunnels CloudBridge Connector. Pour plus d'informations sur l'affichage des statistiques des tunnels CloudBridge Connector sur une appliance NetScaler, consultez la section Surveillance des tunnels CloudBridgeConnector.