
Interopérabilité du CloudBridge Connector — Cisco ASA
Vous pouvez configurer un tunnel CloudBridge Connector entre une appliance NetScaler et une appliance Cisco ASA pour connecter deux centres de données ou étendre votre réseau à un fournisseur de cloud. L'appliance NetScaler et l'appliance Cisco ASA constituent les points de terminaison du tunnel CloudBridge Connector et sont appelées homologues.
Related information
Exemple de configuration d'un tunnel CloudBridge Connector
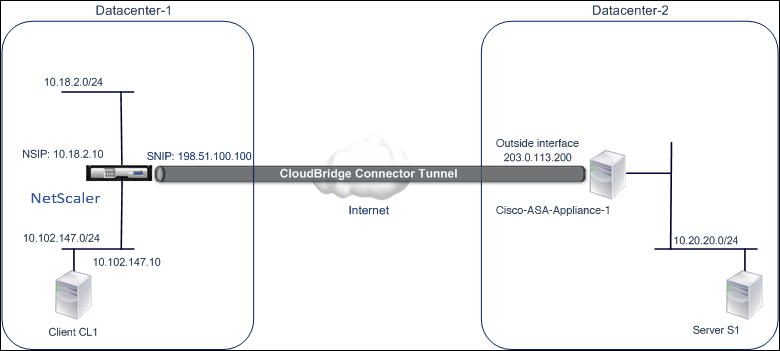
Pour illustrer le flux de trafic dans un tunnel CloudBridge Connector, prenons un exemple dans lequel un tunnel CloudBridge Connector est configuré entre les appliances suivantes :
-
Appliance NetScaler NS_Appliance-1 dans un centre de données désigné Datacenter-1
-
Appliance Cisco ASA Cisco-ASA-Appliance-1 dans un centre de données désigné Datacenter-2
NS_Appliance-1 et Cisco-ASA-Appliance-1 permettent la communication entre les réseaux privés du Datacenter-1 et du Datacenter-2 via le tunnel CloudBridge Connector. Dans l'exemple, NS_Appliance-1 et Cisco-ASA-Appliance-1 permettent la communication entre le client CL1 dans le Datacenter-1 et le serveur S1 dans le Datacenter-2 via le tunnel CloudBridge Connector. Le client CL1 et le serveur S1 se trouvent sur différents réseaux privés.
Sur NS_Appliance-1, la configuration du tunnel CloudBridge Connector inclut l'entité de profil IPsec NS_Cisco-ASA_IPSEC_Profile, l'entité de tunnel du CloudBridge Connector NS_Cisco-ASA_Tunnel et l'entité de routage basé sur des stratégies (PBR) NS_Cisco-ASA_PBR.
Points à considérer pour une configuration de tunnel CloudBridge Connector
Avant de commencer à configurer le tunnel du connecteur CloudBridge, assurez-vous que :
-
Les paramètres IPsec suivants sont pris en charge pour un tunnel CloudBridge Connector entre une appliance NetScaler et une appliance Cisco ASA.
| Propriétés IPSec | Paramètres |
|---|---|
| Mode IPSec | Mode tunnel |
| Version IKE | Version 1 |
| Méthode d'authentification IKE | Clé pré-partagée |
| Algorithme de chiffrement IKE | AES, 3DES |
| algorithme de hachage IKE | HMAC SHA1, HMAC MD5 |
| Algorithme de chiffrement ESP | AES, 3DES |
| Algorithme de hachage ESP | HMAC SHA1, HMAC MD5 |
-
Vous devez spécifier les mêmes paramètres IPsec sur l'appliance NetScaler et sur l'appliance Cisco ASA aux deux extrémités du tunnel CloudBridge Connector.
-
NetScaler fournit un paramètre commun (dans les profils IPsec) pour spécifier un algorithme de hachage IKE et un algorithme de hachage ESP. Il fournit également un autre paramètre commun pour spécifier un algorithme de chiffrement IKE et un algorithme de cryptage ESP. Par conséquent, dans l'appliance Cisco ASA, vous devez spécifier le même algorithme de hachage et le même algorithme de chiffrement dans IKE (configuration de phase 1) et ESP (configuration de phase 2).
-
Vous devez configurer le pare-feu côté NetScaler et côté Cisco ASA pour autoriser ce qui suit.
-
Tous les paquets UDP pour le port 500
-
Tous les paquets UDP pour le port 4500
-
Tous les paquets ESP (numéro de protocole IP 50)
-
Configuration de Cisco ASA pour le tunnel CloudBridge Connector
Pour configurer un tunnel CloudBridge Connector sur une appliance Cisco ASA, utilisez l'interface de ligne de commande Cisco ASA, qui est l'interface utilisateur principale pour la configuration, la surveillance et la maintenance des appliances Cisco ASA.
Avant de commencer la configuration du tunnel CloudBridge Connector sur une appliance Cisco ASA, assurez-vous que :
-
Vous avez un compte utilisateur avec des informations d'identification d'administrateur sur l'appliance Cisco ASA.
-
Vous connaissez l'interface de ligne de commande Cisco ASA.
-
L'appliance Cisco ASA est opérationnelle, est connectée à Internet et est également connectée aux sous-réseaux privés dont le trafic doit être protégé via le tunnel CloudBridge Connector.
Remarque
Les procédures de configuration du tunnel CloudBridge Connector sur une appliance Cisco ASA peuvent changer au fil du temps, en fonction du cycle de publication de Cisco. Citrix vous recommande de suivre la documentation officielle du produit Cisco ASA pour la configuration des tunnels VPN IPsec, à l'adresse suivante :
Pour configurer un tunnel de connecteur CloudBridge entre une appliance NetScaler et une appliance Cisco ASA, effectuez les tâches suivantes sur la ligne de commande de l'appliance Cisco ASA :
-
Créez une stratégie IKE. Une stratégie IKE définit une combinaison de paramètres de sécurité à utiliser pendant la négociation IKE (phase 1). Par exemple, les paramètres tels que l'algorithme de hachage, l'algorithme de chiffrement et la méthode d'authentification à utiliser dans la négociation IKE sont définis dans cette tâche.
-
Activez IKE sur l'interface externe. Activez IKE sur l'interface externe via laquelle le trafic du tunnel sera acheminé vers l'homologue du tunnel.
-
Créez un groupe de tunnels. Un groupe de tunnels spécifie le type de tunnel et la clé pré-partagée. Le type de tunnel doit être défini sur ipsec-l2l, qui signifie IPsec LAN to LAN. Une clé pré-partagée est une chaîne de texte que les homologues d'un tunnel CloudBridge Connector utilisent pour s'authentifier mutuellement. Les clés pré-partagées sont comparées les unes aux autres pour l'authentification IKE. Par conséquent, pour que l'authentification soit réussie, vous devez configurer la même clé pré-partagée sur l'appliance Cisco ASA et l'appliance NetScaler.
-
Définissez un jeu de transformations. Un ensemble de transformations définit une combinaison de paramètres de sécurité (phase 2) à utiliser lors de l'échange de données via le tunnel CloudBridge Connector une fois la négociation IKE réussie.
-
Créez une liste d'accès. Les listes d'accès cryptographiques sont utilisées pour définir les sous-réseaux dont le trafic IP sera protégé via le tunnel CloudBridge. Les paramètres source et destination de la liste d'accès spécifient les sous-réseaux côté appliance Cisco et côté NetScaler qui doivent être protégés via le tunnel CloudBridge Connector. La liste d'accès doit être configurée pour autoriser. Tout paquet de demande provenant d'une appliance du sous-réseau côté appliance Cisco et destiné à une appliance du sous-réseau côté NetScaler, et qui correspond aux paramètres source et destination de la liste d'accès, est envoyé via le tunnel CloudBridge Connector.
-
Créez une carte cryptographique. Les cartes cryptographiques définissent les paramètres IPsec pour les associations de sécurité (SA). Ils incluent les éléments suivants : une liste d'accès cryptographique pour identifier les sous-réseaux dont le trafic doit être protégé via le tunnel CloudBridge, une identification des homologues (NetScaler) par adresse IP et des transformations définies pour correspondre aux paramètres de sécurité des homologues.
-
Appliquez la carte cryptographique à l'interface externe. Dans cette tâche, vous allez appliquer la carte cryptographique à l'interface externe par laquelle le trafic du tunnel sera acheminé vers l'homologue du tunnel. L'application de la carte cryptographique à une interface indique à l'appliance Cisco ASA d'évaluer tout le trafic d'interface par rapport à la carte de chiffrement définie et d'utiliser la stratégie spécifiée lors des négociations de connexion ou d'association de sécurité.
Les exemples présentés dans les procédures suivantes créent les paramètres de l'appliance Cisco ASA Cisco-ASA-Appliance-1 utilisée dans Exemple de configuration et de flux de données du CloudBridge Connector.
Pour créer une stratégie IKE à l'aide de la ligne de commande Cisco ASA
À l'invite de commande de l'appliance Cisco ASA, tapez les commandes suivantes, en commençant par le mode de configuration globale, dans l'ordre indiqué :
| Commande | Exemple | Description de la commande |
|---|---|---|
| Priorité de la stratégie crypto ikev1 | Cisco-ASA-Appliance-1 (config) # crypto ikev1 policy 1 | Entrez en mode de configuration de stratégie IKE et identifiez la stratégie à créer. (Chaque stratégie est identifiée de manière unique par le numéro de priorité que vous attribuez.) Cet exemple montre comment configurer la stratégie 1. |
| cryptage (3des | aes) | Cisco-ASA-Appliance-1 (config-ikev1-policy) # cryptage 3des | Spécifiez l'algorithme de chiffrement. Cet exemple configure l'algorithme 3DES. |
| hachage (sha | md5) | Cisco-ASA-Appliance-1 (config- ikev1-policy) # hachage sha | Spécifiez l'algorithme de hachage. Cet exemple configure SHA. |
| authenticationpre-share | Cisco-ASA-Appliance-1 (config- ikev1-policy) # authentification préalable au partage | Spécifiez la méthode d'authentification préalable au partage. |
| groupe 2 | Cisco-ASA-Appliance-1 (config- ikev1-policy) # groupe 2 | Spécifiez l'identifiant de groupe Diffie-Hellman de 1024 bits (2). |
| durée de vie en secondes | Cisco-ASA-Appliance-1 (config- ikev1-policy) # durée de vie 28800 | Spécifiez la durée de vie de l'association de sécurité en secondes. Cet exemple configure 28 800 secondes, qui est la valeur par défaut de durée de vie dans une appliance NetScaler. |
Pour activer IKE sur l'interface externe à l'aide de la ligne de commande Cisco ASA
À l'invite de commande de l'appliance Cisco ASA, tapez les commandes suivantes, en commençant par le mode de configuration globale, dans l'ordre indiqué :
| Commande | Exemple | Description de la commande |
|---|---|---|
| Crypto ikev1 activé en extérieur | Cisco-ASA-Appliance-1 (config) # crypto ikev1 activé en extérieur | Activez IKEv1 sur l'interface via laquelle le trafic du tunnel circule vers l'homologue du tunnel. Cet exemple active IKEv1 sur l'interface nommée outside. |
Pour créer un groupe de tunnels à l'aide de la ligne de commande Cisco ASA
À l'invite de commandes de l'appliance Cisco ASA, tapez les commandes suivantes, en commençant en mode de configuration globale, comme indiqué dans le groupe de tunnels pdf joint à l'aide de la ligne de commande Cisco ASA :
Pour créer une liste d'accès crypto à l'aide de la ligne de commande Cisco ASA
À l'invite de commande de l'appliance Cisco ASA, tapez la commande suivante en mode de configuration globale, dans l'ordre indiqué :
| Commande | Exemple | Description de la commande |
|---|---|---|
| access-list access-list-number permit IP source source-wildcard destination destination-wildcard | Cisco-ASA-appliance-1(config)# access-list 111 permit ip 10.20.20.0 0.0.0.255 10.102.147.0 0.0.0.255 | Spécifiez les conditions permettant de déterminer les sous-réseaux dont le trafic IP doit être protégé via le tunnel CloudBridge Connector. Cet exemple configure la liste d'accès 111 pour protéger le trafic provenant des sous-réseaux 10.20.20.0/24 (côté Cisco-ASA-Appliance-1) et 10.102.147.0/24 (côté NS_Appliance-1). |
Pour définir un ensemble de transformations à l'aide de la ligne de commande Cisco ASA
À l'invite de commandes de l'appliance Cisco ASA, tapez les commandes suivantes, en commençant en mode de configuration globale. Voir Transform set using ASA Command line table pdf.
Pour créer une carte crypto à l'aide de la ligne de commande Cisco ASA
À l'invite de commande de l'appliance Cisco ASA, tapez les commandes suivantes en commençant en mode de configuration globale, dans l'ordre indiqué :
| Commande | Exemple | Description de la commande |
|---|---|---|
| crypto map map-name seq-num match address access-list-name | Cisco-ASA-Appliance-1 (config) # carte cryptographique NS-CISCO-CM 1 correspond à l'adresse 111 | Créez une carte cryptographique et spécifiez une liste d'accès à celle-ci. Cet exemple configure la carte cryptographique NS-CISCO-CM avec le numéro de séquence 1 et attribue la liste d'accès 111 à NS-CISCO-CM. |
| crypto map map-name seq-num set peer ip-address | Cisco-ASA-Appliance-1 (config) # carte cryptographique NS-CISCO-CM 1 set peer 198.51.100.100 | Spécifiez l'homologue (appliance NetScaler) par son adresse IP. Cet exemple indique 198.51.100.100, qui est l'adresse IP du point de terminaison du tunnel sur l'appliance NetScaler. |
| crypto map map-name seq-num set ikev1 transform-set transform-set-name | Cisco-ASA-Appliance-1 (config) # carte cryptographique NS-CISCO-CM 1 set de transformations ikev1 NS-CISCO-TS | Spécifiez quel jeu de transformations est autorisé pour cette entrée de carte cryptographique. Cet exemple spécifie le jeu de transformations NS-CISCO-TS. |
Pour appliquer une carte cryptographique à une interface à l'aide de la ligne de commande Cisco ASA
À l'invite de commande de l'appliance Cisco ASA, tapez les commandes suivantes en commençant en mode de configuration globale, dans l'ordre indiqué :
| Commande | Exemple | Description de la commande |
|---|---|---|
| nom de la carte cryptographique, nom de l'interface, nom de l'interface | Cisco-ASA-Appliance-1 (config) # interface NS-CISCO-CM extérieure | Appliquez la carte cryptographique à l'interface via laquelle le trafic du tunnel CloudBridge Connector circulera. Cet exemple applique la carte cryptographique NS-CISCO-CM à l'interface extérieure. |
Configuration de l'appliance NetScaler pour le tunnel CloudBridge Connector
Pour configurer un tunnel CloudBridge Connector entre une appliance NetScaler et une appliance Cisco ASA, effectuez les tâches suivantes sur l'appliance NetScaler. Vous pouvez utiliser la ligne de commande NetScaler ou l'interface utilisateur graphique (GUI) de NetScaler :
-
Créez un profil IPsec.
-
Créez un tunnel IP qui utilise le protocole IPsec et associez-y le profil IPsec.
-
Créez une règle PBR et associez-la au tunnel IP.
Pour créer un profil IPSEC à l'aide de la ligne de commande NetScaler, procédez comme suit :
À l'invite de commandes, tapez :
-
add ipsec profile <name> -psk <string> -ikeVersion v1 -encAlgo AES -hashAlgo HMAC_SHA1 -perfectForwardSecrecy ENABLE -
show ipsec profile <name>
Pour créer un tunnel IPSEC et y lier le profil IPSEC à l'aide de la ligne de commande NetScaler, procédez comme suit :
À l'invite de commandes, tapez :
-
add ipTunnel <name> <remote> <remoteSubnetMask> <local> -protocol IPSEC –ipsecProfileName <string> -
show ipTunnel <name>
Pour créer une règle PBR et y lier le tunnel IPSEC à l'aide de la ligne de commande NetScaler, procédez comme suit :
À l'invite de commandes, tapez :
-
**add pbr** <pbrName> **ALLOW** –**srcIP** <subnet-range> -**destIP** <subnet-range> -
**ipTunnel** <tunnelName> -
**apply pbrs** -
**show pbr** <pbrName>
Pour créer un profil IPSEC à l'aide de l'interface graphique :
-
Accédez à Système > CloudBridge Connector > Profil IPsec.
-
Dans le volet de détails, cliquez sur Ajouter.
-
Dans la page Ajouter un profil IPSec, définissez les paramètres suivants :
-
Nom
-
Algorithme de chiffrement
-
Algorithme de hachage
-
Version du protocole IKE
-
Perfect Forward Secrecy (Activer ce paramètre)
-
-
Configurez la méthode d'authentification IPsec à utiliser par les deux homologues du tunnel CloudBridge Connector pour s'authentifier mutuellement : sélectionnez la méthode d'authentification par clé pré-partagée et définissez le paramètre Pre-Shared KeyExists.
-
Cliquez sur Créer, puis sur Fermer.
Pour créer un tunnel IP et y lier le profil IPSEC à l'aide de l'interface graphique :
-
Accédez à Système > CloudBridge Connector > Tunnels IP.
-
Dans l' onglet Tunnels IPv4, cliquez sur Ajouter.
-
Dans la page Ajouter un tunnel IP, définissez les paramètres suivants :
-
Nom
-
IP distante
-
Masque à distance
-
Type d'adresse IP locale (Dans la liste déroulante Type d'adresse IP locale, sélectionnez Adresse IP du sous-réseau).
-
IP locale (Toutes les adresses IP configurées du type IP sélectionné figurent dans la liste déroulante IP locale. Sélectionnez l'adresse IP souhaitée dans la liste.)
-
Protocole
-
Profil IPSec
-
-
Cliquez sur Créer, puis sur Fermer.
Pour créer une règle PBR et y lier le tunnel IPSEC à l'aide de l'interface graphique :
-
Accédez à Système > Réseau > PBR.
-
Dans l'onglet PBR, cliquez sur Ajouter.
-
Dans la page Créer PBR, définissez les paramètres suivants :
-
Nom
-
Action
-
Type de saut suivant (sélectionnez le tunnel IP)
-
Nom du tunnel IP
-
IP de la source : faible
-
IP de la source : élevée
-
IP de destination faible
-
IP de destination : élevée
-
-
Cliquez sur Créer, puis sur Fermer.
La nouvelle configuration du tunnel CloudBridge Connector correspondante sur l'appliance NetScaler apparaît dans l'interface graphique. L'état actuel du tunnel du connecteur CloudBridge est affiché dans le volet Configuré du CloudBridge Connector. Un point vert indique que le tunnel est actif. Un point rouge indique que le tunnel est arrêté.
Les commandes suivantes créent les paramètres de l'appliance NetScaler NS_Appliance-1 dans « Exemple de configuration CloudBridge Connector ». « :
>  add ipsec profile NS_Cisco-ASA_IPSec_Profile -psk  examplepresharedkey -ikeVersion v1 –encAlgo AES –hashalgo HMAC_SHA1 –lifetime 315360 -perfectForwardSecrecy ENABLE

 Done

 >  add iptunnel NS_Cisco-ASA_Tunnel 203.0.113.200 255.255.255.255 198.51.100.100 –protocol IPSEC –ipsecProfileName NS_Cisco-ASA_IPSec_Profile


 Done

 > add pbr NS_Cisco-ASA_Pbr -srcIP 10.102.147.0-10.102.147.255 –destIP 10.20.0.0-10.20.255.255 –ipTunnel NS_Cisco-ASA_Tunnel


 Done

 > apply pbrs

 Done
Surveillance du tunnel CloudBridge Connector
Vous pouvez surveiller les performances des tunnels CloudBridge Connector sur une appliance NetScaler à l'aide des compteurs statistiques des tunnels CloudBridge Connector. Pour plus d'informations sur l'affichage des statistiques des tunnels CloudBridge Connector sur une appliance NetScaler, consultez la section Surveillance des tunnels CloudBridgeConnector.