
Cas d'utilisation 11 : Isolation du trafic réseau à l'aide de stratégies d'écoute
Remarque
La solution d'isolation du trafic utilisant des serveurs virtuels fictifs pour simuler l'isolation de plusieurs locataires n'est plus recommandée. Citrix vous recommande également d'utiliser la fonctionnalité NetScaler Admin Partitioning pour de tels déploiements. Pour plus d'informations, voir Partitionnement administrateur.
Une exigence de sécurité courante dans un centre de données consiste à maintenir l'isolement du chemin réseau entre le trafic de diverses applications ou locataires. Le trafic d'une application ou d'un locataire doit être isolé du trafic des autres applications ou locataires. Par exemple, une société de services financiers souhaiterait séparer le trafic des applications de son département des assurances de celui de ses applications de services financiers. Dans le passé, cela était facilement réalisable grâce à la séparation physique des dispositifs de service réseau tels que les pare-feux, les équilibreurs de charge et les IdP, ainsi qu'à la surveillance du réseau et à la séparation logique au sein de la structure de commutation.
À mesure que les architectures des centres de données évoluent vers des centres de données virtualisés multilocataires, les services réseau de la couche d'agrégation d'un centre de données sont consolidés. Cette évolution a fait de l'isolation des chemins réseau un élément essentiel pour les dispositifs de service réseau et impose aux ADC de pouvoir isoler le trafic aux niveaux L4 à L7. En outre, tout le trafic d'un locataire particulier doit passer par un pare-feu avant d'atteindre la couche de service.
Pour répondre à l'exigence d'isolation des chemins réseau, une appliance NetScaler identifie les domaines du réseau et contrôle le trafic entre les domaines. La solution NetScaler comporte deux composants principaux : les stratégies d'écoute et les serveurs virtuels fantômes.
Chaque chemin réseau à isoler se voit attribuer un serveur virtuel sur lequel une stratégie d'écoute est définie afin que le serveur virtuel écoute uniquement le trafic provenant d'un domaine réseau spécifié.
Pour isoler le trafic, les stratégies d'écoute peuvent être basées sur plusieurs paramètres client ou leurs combinaisons, et les stratégies peuvent se voir attribuer des priorités. Le tableau suivant répertorie les paramètres qui peuvent être utilisés dans les stratégies d'écoute pour identifier le trafic.
| Catégorie | Paramètres |
|---|---|
| Protocole Ethernet | Adresse MAC source, adresse MAC de destination |
| Interface réseau | ID réseau, débit de réception, débit d'envoi, débit de transmission |
| Protocole IP | Adresse IP source, adresse IP de destination |
| Protocole IPv6 | Adresse IPv6 source, adresse IPv6 de destination |
| Protocole TCP | Port source, port de destination, taille maximale du segment, charge utile et autres options |
| Protocole UDP | Port source, port de destination |
| VLAN | ID |
Tableau 1 Paramètres client utilisés pour définir des stratégies d'écoute
Sur l'appliance NetScaler, un serveur virtuel est configuré pour chaque domaine, avec une stratégie d'écoute spécifiant que le serveur virtuel doit écouter uniquement le trafic pour ce domaine. Un serveur virtuel d'équilibrage de charge parallèle, qui écoute le trafic destiné à n'importe quel domaine, est également configuré pour chaque domaine. Chacun des serveurs virtuels d'équilibrage de charge parallèle possède une adresse IP et un port génériques (*), et son type de service est défini sur ANY.
Dans chaque domaine, un pare-feu pour le domaine est lié en tant que service au serveur virtuel d'équilibrage de charge parallèle, qui transmet tout le trafic via le pare-feu. Le trafic local est transféré vers sa destination et le trafic destiné à un autre domaine est transféré vers le pare-feu de ce domaine. Les serveurs virtuels d'équilibrage de charge parallèle sont configurés pour la redirection en mode MAC.
Related information
Comment les chemins réseau sont isolés
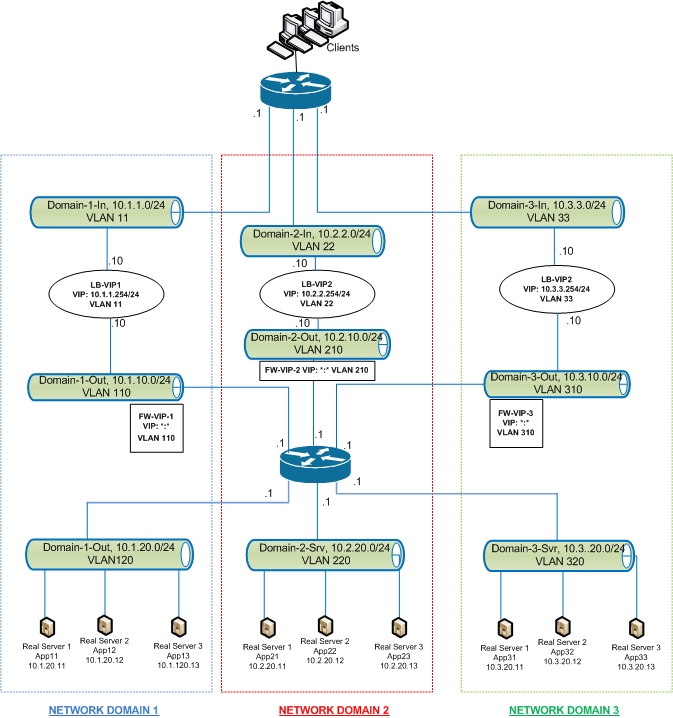
La figure suivante montre un flux de trafic typique entre les domaines. Examinez le flux de trafic au sein du domaine réseau 1 et entre le domaine réseau 1 et le domaine réseau 2.
Figure 1. Isolation du chemin réseau
Trafic au sein du domaine réseau 1
Le domaine réseau 1 possède trois VLAN : VLAN 11, VLAN110 et VLAN120. Les étapes suivantes décrivent le flux de trafic.
-
Un client du VLAN 11 envoie une demande pour un service disponible à partir du pool de services du VLAN 120.
-
Le serveur virtuel d'équilibrage de charge LB-VIP1, qui est configuré pour écouter le trafic provenant du VLAN 11, reçoit la demande et la transmet au VLAN 110. Le serveur virtuel du VLAN 110 transmet la demande au serveur virtuel d'équilibrage de charge parallèle FW-VIP-1.
-
Le FW-VIP-1, qui est configuré pour écouter le trafic provenant du VLAN 110, reçoit la demande et la transmet au VLAN 120.
-
Le serveur virtuel d'équilibrage de charge du VLAN 120 équilibre la charge de la demande vers l'un des serveurs physiques, App11, App12 ou App13.
-
La réponse envoyée par le serveur physique est renvoyée par le même chemin vers le client dans le VLAN 11.
Cette configuration garantit que le trafic est toujours séparé au sein de NetScaler pour tout le trafic provenant d'un client.
Trafic entre le domaine réseau 1 et le domaine réseau 2
Le domaine réseau 1 possède trois VLAN : VLAN 11, VLAN 110 et VLAN 120. Le domaine réseau 2 possède également trois VLAN : VLAN 22, VLAN 210 et VLAN 220. Les étapes suivantes décrivent le flux de trafic entre le VALN 11 et le VLAN 22.
-
Un client du VLAN 11, qui appartient au domaine réseau 1, envoie une demande pour un service disponible à partir du pool de services du VLAN 220, qui appartient au domaine réseau 2.
-
Dans le domaine réseau 1, le serveur virtuel d'équilibrage de charge LB-VIP1, qui est configuré pour écouter le trafic provenant du VLAN 11, reçoit la demande et la transmet au VLAN 110.
-
Le serveur virtuel d'équilibrage de charge parallèle FW-VIP-1, qui est configuré pour écouter le trafic VLAN 110 destiné à tout autre domaine, reçoit la demande et la transmet au serveur virtuel de pare-feu FW-VIP-2 car la demande est destinée à un serveur physique du domaine réseau 2.
-
Dans le domaine réseau 2, FW-VIP-2 transmet la demande au VLAN 220.
-
Le serveur virtuel d'équilibrage de charge du VLAN 220 équilibre la charge de la demande vers l'un des serveurs physiques, App21, App22 ou App23.
-
La réponse envoyée par le serveur physique revient par le même chemin à travers le pare-feu du domaine réseau 2, puis au domaine réseau 1 pour atteindre le client dans le VLAN 11.
Étapes de configuration
Pour configurer l'isolation des chemins réseau à l'aide de stratégies d'écoute, procédez comme suit :
-
Ajouter des expressions de stratégie d'écoute. Chaque expression spécifie un domaine auquel le trafic est destiné. Vous pouvez utiliser l'ID du VLAN ou d'autres paramètres pour identifier le trafic.
-
Pour chaque domaine réseau, configurez deux serveurs virtuels comme suit :
-
Créez un serveur virtuel d'équilibrage de charge pour lequel vous spécifiez une stratégie d'écoute qui identifie le trafic destiné à ce domaine. Vous pouvez spécifier le nom d'une expression créée précédemment ou vous pouvez créer une expression lors de la création du serveur virtuel.
-
Créez un autre serveur virtuel d'équilibrage de charge, appelé serveur virtuel instantané, pour lequel vous spécifiez une expression de stratégie d'écoute qui s'applique au trafic destiné à n'importe quel domaine. Sur ce serveur virtuel, définissez le type de service sur ANY et l'adresse IP et le port sur un astérisque (*). Activez le transfert basé sur Mac sur ce serveur virtuel.
-
Activez l'option de connexion L2 sur les deux serveurs virtuels.Généralement, pour identifier une connexion, l'appliance NetScaler utilise les quatre tuples suivants : adresse IP du client, port client, adresse IP de destination et port de destination. Lorsque vous activez l'option Connexion L2, les paramètres de couche 2 de la connexion (numéro de canal, adresse MAC et ID VLAN) sont utilisés en plus du 4-tuple normal.
-
-
Ajoutez des services représentant les pools de serveurs dans le domaine et liez-les au serveur virtuel.
-
Configurez le pare-feu pour chaque domaine en tant que service et liez tous les services de pare-feu au serveur virtuel Shadow.
Pour isoler le trafic réseau à l'aide de l'interface de ligne de commande
À l'invite de commandes, tapez les commandes suivantes :
add policy expression <expressionName> <listenPolicyExpression>

 add lb vserver <name> <serviceType> <ip> <port> -l2conn ON -listenPolicy <expressionName>
Ajoutez un serveur virtuel d'équilibrage de charge pour chaque domaine. Ce serveur virtuel est destiné au trafic du même domaine.
add lb vserver <name> ANY * * -l2conn ON -m MAC -listenPolicy <expressionName>
Ajoutez un serveur virtuel d'équilibrage de charge parallèle pour chaque domaine. Ce serveur virtuel est destiné au trafic d'autres domaines.
Exemple :
add policy expression e110 client.vlan.id==110
 add policy expression e210 client.vlan.id==210
 add policy expression e310 client.vlan.id==310
 add policy expression e11 client.vlan.id==11
 add policy expression e22 client.vlan.id==22
 add policy expression e33 client.vlan.id==33

 add lb vserver LB-VIP1 HTTP 10.1.1.254 80 -persistenceType NONE -listenPolicy e11
 -cltTimeout 180 -l2Conn ON

 add lb vserver LB-VIP2 HTTP 10.2.2.254 80 -persistenceType NONE - listenPolicy e22
 -cltTimeout 180 -l2Conn ON

 add lb vserver LB-VIP3 HTTP 10.3.3.254 80 -persistenceType NONE - listenPolicy e33
 -cltTimeout 180 -l2Conn ON


 add lb vserver FW-VIP-1 ANY * * -persistenceType NONE -lbMethod ROUNDROBIN - listenPolicy e110 -Listenpriority 1 -m MAC -cltTimeout 120

 add lb vserver FW-VIP-2 ANY * * -persistenceType NONE -lbMethod ROUNDROBIN - listenPolicy e210 -Listenpriority 2 -m MAC -cltTimeout 120

 add lb vserver FW-VIP-3 ANY * * -persistenceType NONE -lbMethod ROUNDROBIN - listenPolicy e310 -Listenpriority 3 -m MAC -cltTimeout 120


 add service RD-1 10.1.1.1 ANY * -gslb NONE -maxClient 0 -maxReq 0 -cip DISABLED
 -usip NO -useproxyport NO -sp ON -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO

 add service RD-2 10.2.2.1 ANY * -gslb NONE -maxClient 0 -maxReq 0 -cip DISABLED
 -usip NO -useproxyport NO -sp ON -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO

 add service RD-3 10.3.3.1 ANY * -gslb NONE -maxClient 0 -maxReq 0 -cip DISABLED
 -usip NO -useproxyport NO -sp ON -cltTimeout 120 -svrTimeout 120 -CKA NO -TCPB NO -CMP NO


 bind lb vserver FW-VIP-1 RD-1

 bind lb vserver FW-VIP-2 RD-2

 bind lb vserver FW-VIP-3 RD-3
Pour isoler le trafic réseau à l'aide de l'utilitaire de configuration
-
Ajoutez des services représentant les serveurs, comme décrit dans la section Création d'un service.
-
Ajoutez chaque pare-feu en tant que service :
-
Accédez à Traffic Management > Load Balancing > Services.
-
Créez un service en spécifiant le protocole comme ANY, le serveur comme adresse IP du pare-feu et le port comme 80.
-
-
Configurez un serveur virtuel d'équilibrage de charge.
-
Configurez le serveur virtuel d'équilibrage de charge parallèle.
-
Pour chaque domaine du réseau, répétez les étapes 3 et 4.
-
Dans le volet Serveurs virtuels d'équilibrage de charge, ouvrez les serveurs virtuels que vous avez créés et vérifiez les paramètres.