
Configuration du transfert sur Mac
Lorsque le transfert basé sur Mac (MBF) est activé, lorsqu'une demande parvient à l'appliance NetScaler, celle-ci mémorise l'adresse MAC source de la trame et l'utilise comme adresse MAC de destination pour les réponses qui en résultent. Le transfert basé sur MAC peut être utilisé pour éviter les recherches sur plusieurs routes/ARP et pour éviter les flux de paquets asymétriques. Le transfert basé sur Mac peut être requis lorsque NetScaler est connecté à plusieurs appareils statiques, tels que des VPN ou des pare-feux, car il garantit que le trafic de retour est envoyé vers le même appareil que celui d'où provient le trafic initial.
Le transfert basé sur Mac est utile lorsque vous utilisez des appareils VPN, car il garantit que tout le trafic passant par un VPN repasse par le même périphérique VPN.
Le diagramme de topologie suivant illustre le processus de transfert basé sur Mac.
Figure 1. Mode de transfert basé sur Mac
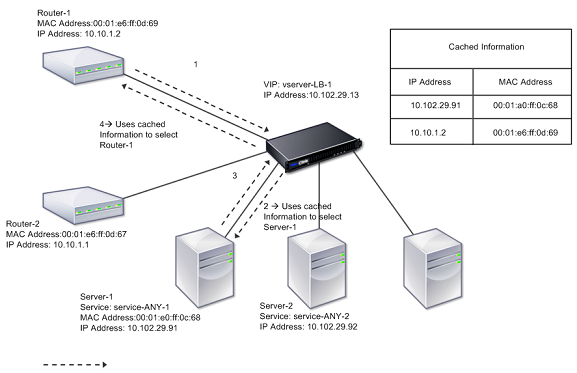
Lorsque le transfert basé sur MAC (MBF) est activé, NetScaler met en cache l'adresse MAC de :
-
La source (un périphérique de transmission tel qu'un routeur, un pare-feu ou un périphérique VPN) de la connexion entrante.
-
Le serveur qui répond aux demandes.
Lorsqu'un serveur répond via l'appliance NetScaler, l'appliance définit l'adresse MAC de destination du paquet de réponse sur l'adresse mise en cache, garantissant ainsi que le trafic circule de manière symétrique, puis transmet la réponse au client. Le processus contourne les fonctions de recherche de table de routage et de recherche ARP. Toutefois, lorsque NetScaler initie une connexion, il utilise la route et les tables ARP pour la fonction de recherche.
Pour plus d'informations sur les configurations de retour direct du serveur, voir Équilibrage de charge.
Certaines topologies de déploiement peuvent exiger que les chemins entrants et sortants passent par différents routeurs. Le transfert basé sur Mac romprait cette conception topologique.
MBF devrait être désactivé dans les situations suivantes :
-
Lorsqu' un serveur utilise l'association de cartes d'interface réseau (NIC) sans utiliser LACP (802.1ad Link Aggregation). Pour activer le transfert basé sur Mac dans ce cas, vous devez utiliser un périphérique de couche 3 entre NetScaler et le serveur. Remarque : Le MBF peut être activé lorsque le serveur utilise l'association NIC et LACP, car l'interface virtuelle utilise une adresse MAC unique.
-
Lorsque le clustering de pare-feu est utilisé. Le clustering du pare-feu suppose que l'ARP est utilisé pour résoudre l'adresse MAC du trafic entrant. Parfois, l'adresse MAC entrante peut être une adresse MAC non clusterisée et ne doit pas être utilisée pour le traitement des paquets entrants.
Lorsque le MBF est désactivé, l'appliance utilise la connectivité L2 ou L3 pour transmettre les réponses des serveurs aux clients. Selon la table de routage, les routeurs utilisés pour la connexion sortante et la connexion entrante peuvent être différents. En cas de trafic inverse (réponse du serveur) :
-
Si la source et la destination se trouvent sur des sous-réseaux IP différents, l'appliance utilise la recherche d'itinéraire pour localiser la destination.
-
Si la source se trouve sur le même sous-réseau que la destination, NetScaler consulte la table ARP pour localiser l'interface réseau et lui transmet le trafic. Si la table ARP n'existe pas, NetScaler demande les entrées ARP.
Pour activer ou désactiver le transfert basé sur Mac à l'aide de l'interface de ligne de commande :
À l'invite de commandes, tapez :
-
activer le mode ns MBF
-
désactiver le mode ns MBF
Pour activer ou désactiver le transfert sur Mac à l'aide de l'interface graphique :
-
Accédez à Système > Paramètres, puis dans le groupe Modes et fonctionnalités, cliquez sur Configurer les modes.
-
Sélectionnez ou désactivez l'option de transfert sur Mac .
Related information
Transfert basé sur MAC pour une configuration d'équilibrage de charge
Certaines configurations d'équilibrage de charge nécessitent que l'appliance NetScaler contourne le MBF global (s'il est activé) pour ces configurations et utilise à la place les recherches Route/ARP pour envoyer des paquets vers la destination.
Le paramètre MBF d'un profil réseau est utilisé pour activer ou désactiver le MBF pour une configuration d'équilibrage de charge spécifique. Le MBF peut être défini pour le côté client ainsi que pour le côté serveur d'une configuration d'équilibrage de charge en liant les profils réseau (MBF activé ou désactivé) au serveur virtuel et aux services.
Par exemple, si un profil réseau avec MBF désactivé est lié au serveur virtuel d'une configuration d'équilibrage de charge, l'appliance NetScaler contourne le MBF global (s'il est activé) et utilise à la place les recherches Route/ARP pour envoyer des paquets de réponse aux clients.
Avant de commencer
Avant de commencer à configurer MBF pour une configuration d'équilibrage de charge, notez les points suivants :
-
Dans une configuration d'équilibrage de charge, le côté client (serveur virtuel) et le côté serveur (service/groupes de services) peuvent avoir des paramètres MBF différents.
-
Une configuration d'équilibrage de charge hérite du paramètre MBF global si le MBF n'est pas défini explicitement dans les profils réseau liés au serveur virtuel et aux services.
-
Dans une configuration d'équilibrage de charge, le côté serveur (service) hérite du paramètre MBF côté client du profil réseau lié au serveur virtuel si aucun profil réseau n'est lié au service.
-
Dans une configuration d'équilibrage de charge avec mode retour direct au serveur, le côté client hérite du paramètre MBF du profil réseau lié au service.
-
Dans une configuration de commutation de contenu, le côté client prend le paramètre MBF du profil réseau lié au serveur virtuel de commutation de contenu plutôt que du serveur virtuel d'équilibrage de charge cible.
Limitations
Avant de commencer à configurer MBF pour une configuration d'équilibrage de charge, notez les limites suivantes :
-
Le paramètre MBF pour les configurations d'équilibrage de charge n'est pas pris en charge dans une configuration de cluster.
-
Pour un serveur virtuel d'équilibrage de charge avec mode MAC ou paramètres L2Conn, le MBF est activé quel que soit le paramètre MBF dans le profil réseau lié au serveur virtuel.
-
L'appliance NetScaler ne prend pas en charge la configuration du MBF pour les moniteurs d'équilibrage de charge utilisant le profil réseau. En d'autres termes, le paramètre MBF d'un profil réseau n'est pas appliqué aux écrans auxquels le profil réseau est lié. Le paramètre MBF global est appliqué aux moniteurs quel que soit le paramètre MBF du profil net lié.
Configurer MBF pour la configuration de l'équilibrage de charge
La configuration de MBF pour une configuration d'équilibrage de charge comprend les tâches suivantes :
-
Activez le paramètre MBF dans un profil réseau.
-
Liez le profil réseau à un serveur virtuel ou à des services d'équilibrage de charge.
Pour activer MBF dans un profil réseau à l'aide de l'interface de ligne de commande :
-
Pour activer MBF lors de l'ajout d'un profil réseau, à l'invite de commande, tapez :
-
add netProfile \<name> -MBF ( ENABLED | DISABLED )
-
show netprofile \<name>
-
-
Pour activer MBF dans un profil réseau existant, à l'invite de commande, tapez :
-
set netProfile \<name> -MBF ( ENABLED | DISABLED )
-
show netprofile \<name>
-
Pour activer MBF dans un profil réseau à l'aide de l'interface graphique**
-
Accédez à Système > Réseau > Profils réseau.
-
Activez le paramètre MBF lors de l'ajout ou de la modification d'un profil réseau.
Dans l'exemple de configuration suivant, le profil réseau NETPROFILE-MBF-LBVS a activé MBF et est lié au serveur virtuel d'équilibrage de charge LBVS-1. En outre, le profil net NETPROFILE-MBF-SVC a activé MBF et est lié à un service d'équilibrage de charge SVC-1.
> add netprofile NETPROFILE-MBF-LBVS -MBF ENABLED

 Done

 > add netprofile NETPROFILE-MBF-SVC -MBF ENABLED

 Done

 > set lb vserver LBVS-1 -netprofile NETPROFILE-MBF-LBVS

 Done

 > set service SVC-1 -netprofile NETPROFILE-MBF-SVC

 Done