
Details zu Anwendungs-Sicherheitsverletzungen anzeigen
Webanwendungen, die dem Internet ausgesetzt sind, sind drastisch anfälliger für Angriffe geworden. NetScaler Console ermöglicht es Ihnen, umsetzbare Verletzungsdetails zu visualisieren, um Anwendungen vor Angriffen zu schützen. Navigieren Sie zu Sicherheit > Sicherheitsverletzungen für eine Single-Pane-Lösung, um:
-
Anwendungen mit vollständiger Transparenz der Bedrohungsdetails in WAF-Einblicken und Bot-Einblicken visualisieren. Weitere Informationen finden Sie unter Einheitliches Sicherheits-Dashboard.
-
Auf die Anwendungs-Sicherheitsverletzungen basierend auf ihren Kategorien wie Netzwerk, Bot und WAF zugreifen.
-
Korrekturmaßnahmen ergreifen, um die Anwendungen zu sichern.
Die Seite Sicherheitsverletzungen bietet die folgenden Optionen:
-
Anwendungsübersicht – Zeigt eine Übersicht mit Anwendungen an, die Gesamtverletzungen, Gesamt-WAF- und Bot-Verletzungen, Verletzungen nach Land usw. aufweisen. Weitere Informationen finden Sie unter Anwendungsübersicht.
-
Alle Verletzungen – Zeigt die Details der Anwendungs-Sicherheitsverletzungen an. Weitere Informationen finden Sie unter Alle Verletzungen.
Related information
Einrichtung
Um die Verletzungen anzuzeigen, müssen Sie sicherstellen:
-
Um mit der Konfiguration von Schutzmaßnahmen und der Aktivierung von Analysen in Ihren Anwendungen zu beginnen. Weitere Informationen finden Sie unter Einheitliches Sicherheits-Dashboard.Wenn Sie Schutzmaßnahmen entweder über StyleBook oder direkt auf der NetScaler-Instanz konfiguriert haben, können Sie das Verfahren befolgen, um WAF-Sicherheitsverletzungen und Bot-Sicherheitsverletzungen zu aktivieren:
-
Navigieren Sie zu Infrastruktur > Instanzen > NetScaler und wählen Sie den Instanztyp aus. Zum Beispiel VPX.
-
Wählen Sie die Instanz aus und wählen Sie aus der Liste Aktion auswählen die Option Analysen konfigurieren.
-
Wählen Sie die virtuellen Server aus und klicken Sie auf Sicherheit & Analysen aktivieren.
-
Wählen Sie im Fenster Analytics aktivieren die Optionen WAF-Sicherheitsverletzungen und Bot-Sicherheitsverletzungen aus, und klicken Sie dann auf OK.
-
-
So konfigurieren Sie Detaillierte Web-Transaktionseinstellungen.
-
Wenn Metrics Collector aktiviert ist. Weitere Informationen finden Sie unter Intelligente App-Analysen konfigurieren.
Web-Transaktionseinstellungen aktivieren
-
Navigieren Sie zu Einstellungen > Analytics-Einstellungen.Die Seite Analytics-Einstellungen wird angezeigt.
-
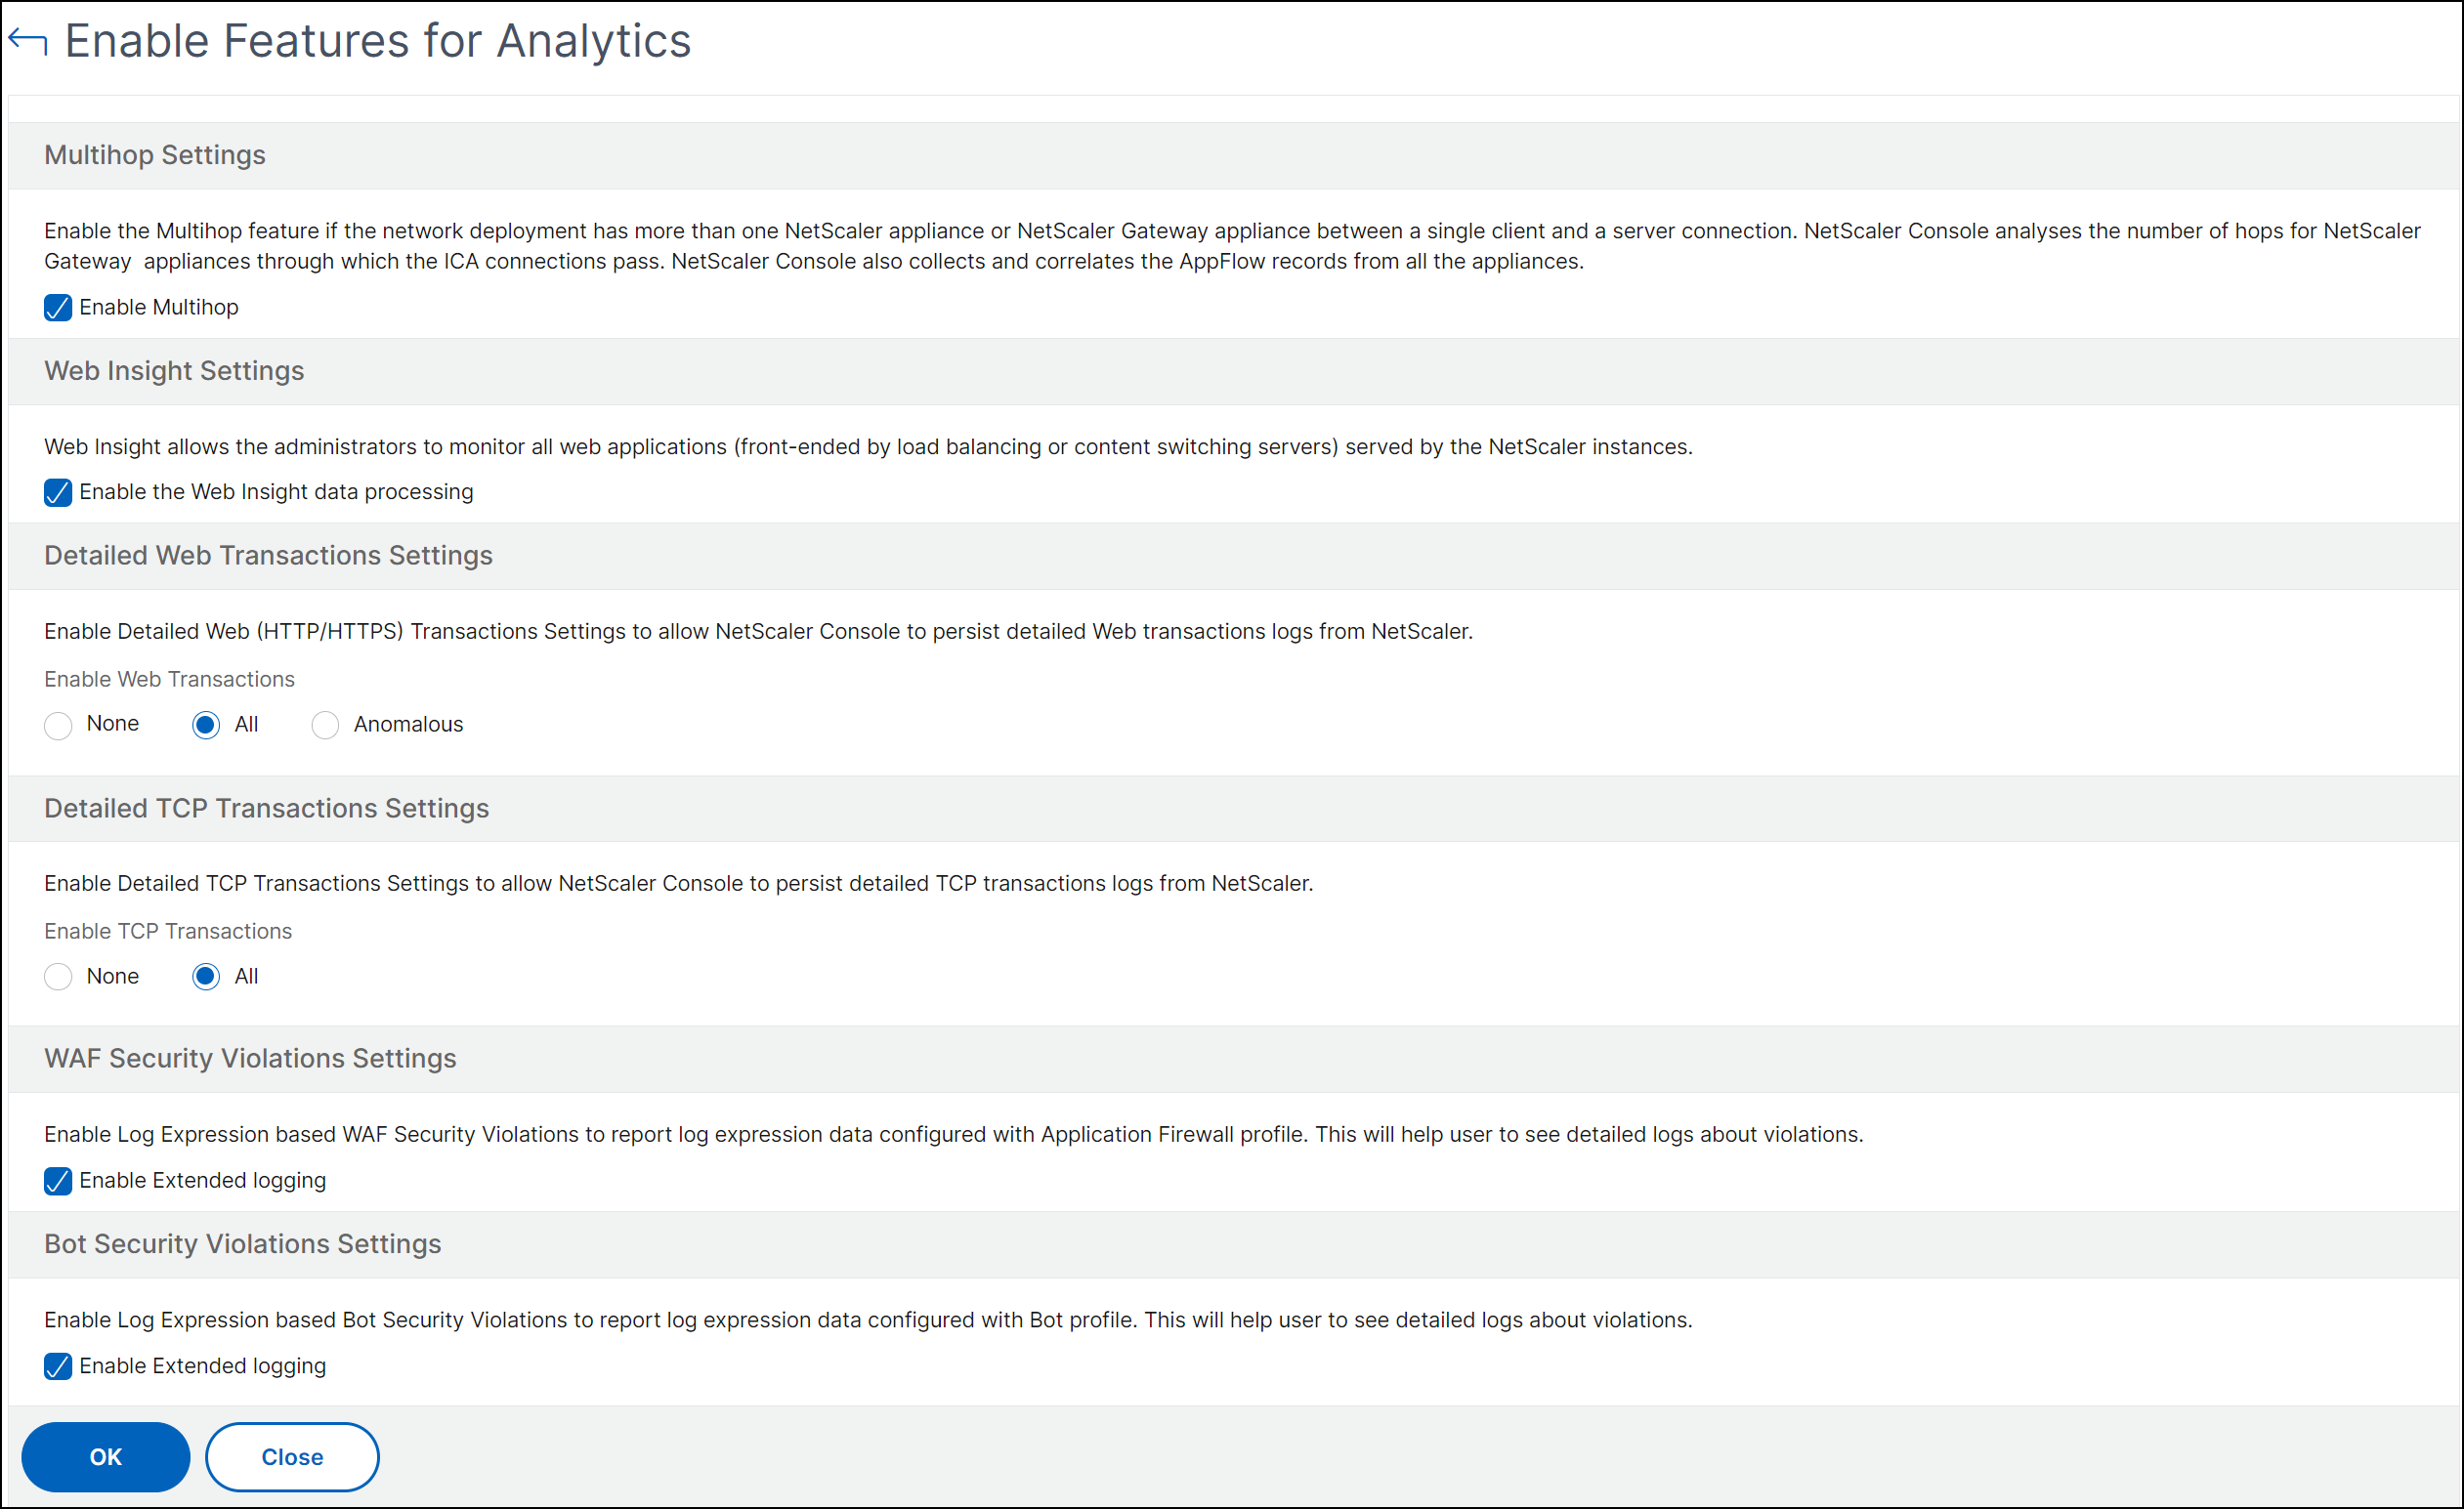
Klicken Sie auf Funktionen für Analytics aktivieren.
-
Wählen Sie unter Detaillierte Web-Transaktionseinstellungen die Option Alle aus.
-
Klicken Sie auf Ok.