
Verwalten des Kubernetes-Clusters für Service Graph
Kubernetes (K8s) ist eine Open-Source-Container-Orchestrierungsplattform, die die Bereitstellung, Skalierung und Verwaltung von Cloud-nativen Anwendungen automatisiert.
Hinweis
-
NetScaler Console unterstützt die Sichtbarkeit von Clustern für Service Graph mit Kubernetes Version 1.14–1.23.
Sie können die folgenden Aspekte der Kubernetes-Integration in NetScaler Console angeben:
-
Cluster – Sie können Kubernetes-Cluster registrieren oder die Registrierung aufheben, für die NetScaler Console alle Microservices überwacht und den Service Graph füllt. Wenn Sie einen Cluster in NetScaler Console registrieren, geben Sie die Kubernetes-API-Serverinformationen an. Wählen Sie dann einen Agenten aus, der den Kubernetes-Cluster erreichen kann.
Related information
Bevor Sie beginnen
Um Ihre Microservices auf Kubernetes-Clustern zu überwachen und zu visualisieren und mit Service Graph zu beginnen, stellen Sie sicher, dass Sie Folgendes haben:
-
Kubernetes-Cluster vorhanden.
-
Der Agent ist installiert und konfiguriert, um die Kommunikation zwischen NetScaler Console und Kubernetes-Cluster oder verwalteten Instanzen zu ermöglichen. Sie können die verwalteten Instanzen verwenden, die in Ihrem Rechenzentrum oder in der Cloud vorhanden sind.
-
Kubernetes-Cluster in NetScaler Console registriert.
NetScaler-Agent für die Registrierung beim Kubernetes-Cluster konfigurieren
Um die Kommunikation zwischen Kubernetes-Cluster und NetScaler Console zu ermöglichen, müssen Sie einen Agenten installieren und konfigurieren. Sie können einen Agenten auf den folgenden Plattformen bereitstellen:
-
Hypervisor (ESX, XenServer®, KVM, Hyper-V)
-
Öffentliche Cloud-Dienste (wie Microsoft Azure, AWS)
Befolgen Sie das Verfahren, um einen Agenten zu konfigurieren.
Hinweis
Sie können auch einen vorhandenen Agenten verwenden, falls bereits einer bereitgestellt wurde.
Konfigurieren Sie die NetScaler Console mit einem geheimen Token, um einen Kubernetes-Cluster zu verwalten
Damit NetScaler Console Ereignisse von Kubernetes empfangen kann, müssen Sie ein Dienstkonto in Kubernetes für NetScaler Console erstellen. Konfigurieren Sie außerdem das Dienstkonto mit den erforderlichen RBAC-Berechtigungen im Cluster.
-
Erstellen Sie ein Dienstkonto für NetScaler Console. Der Dienstkontoname kann beispielsweise
citrixadm-salauten. Informationen zum Erstellen eines Dienstkontos finden Sie unter Mehrere Dienstkonten verwenden. -
Verwenden Sie die Rolle
cluster-admin, um das NetScaler Console-Konto zu binden. Diese Bindung gewährt einem DienstkontoClusterRoleim gesamten Cluster. Im Folgenden finden Sie einen Beispielbefehl zum Binden einer Rollecluster-adminan das Dienstkonto.kubectl create clusterrolebinding citrixadm-sa-admin --clusterrole=cluster-admin --serviceaccount=default:citrixadm-saNachdem das NetScaler Console-Konto an die Rollecluster-admingebunden wurde, verfügt das Dienstkonto über den clusterweiten Zugriff. Weitere Informationen finden Sie unterkubectlerstellenclusterrolebinding. -
Rufen Sie das Token vom erstellten Dienstkonto ab.Führen Sie beispielsweise den folgenden Befehl aus, um das Token für das Dienstkonto
citrixadm-saanzuzeigen:kubectl describe sa citrixadm-sa -
Führen Sie den folgenden Befehl aus, um die geheime Zeichenfolge des Tokens abzurufen:
kubectl describe secret <token-name>
Hinzufügen des Kubernetes-Clusters in NetScaler Console
Nachdem Sie einen Agenten konfiguriert und statische Routen eingerichtet haben, müssen Sie den Kubernetes-Cluster in NetScaler Console registrieren.
So registrieren Sie den Kubernetes-Cluster:
-
Melden Sie sich mit Administratoranmeldeinformationen bei NetScaler Console an.
-
Navigieren Sie zu Orchestration > Kubernetes > Cluster. Die Seite „Cluster“ wird angezeigt.
-
Klicken Sie auf Hinzufügen.
-
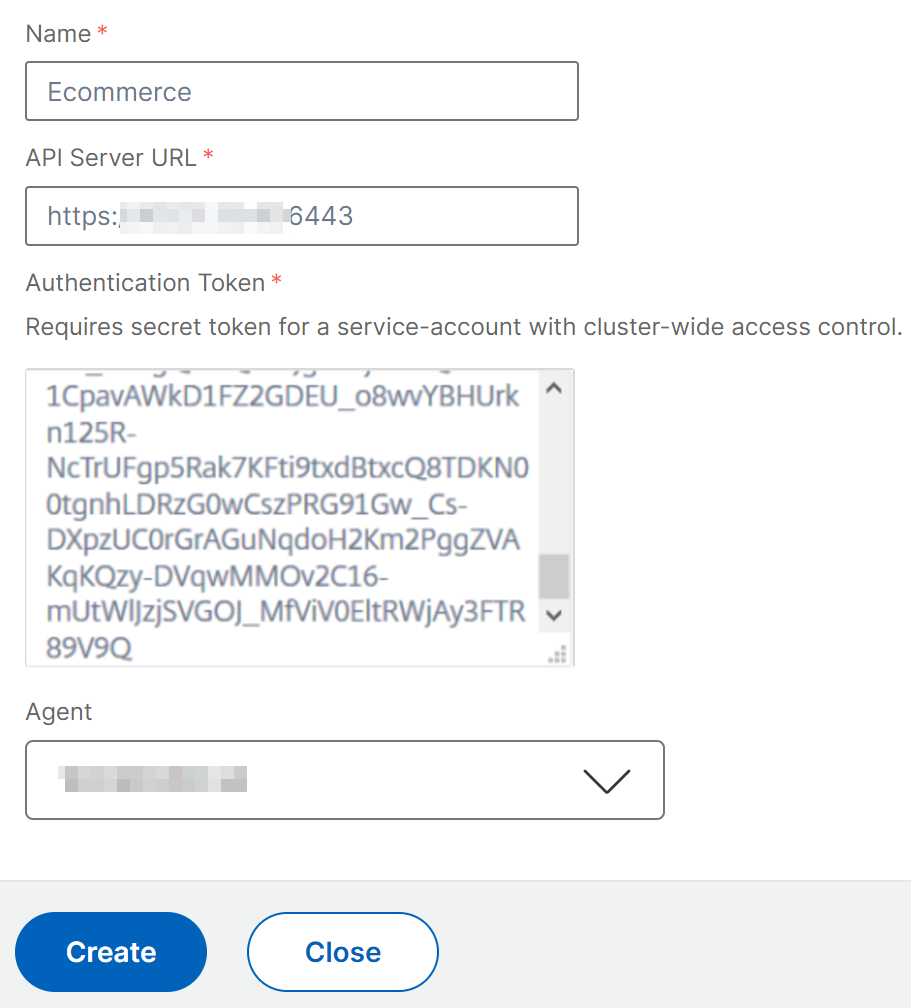
Geben Sie auf der Seite Cluster hinzufügen die folgenden Parameter an:
-
Name — Geben Sie einen Namen Ihrer Wahl an.
-
API-Server-URL — Sie können die Details der API-Server-URL vom Kubernetes-Masterknoten abrufen.
-
Führen Sie auf dem Kubernetes-Masterknoten den Befehl
kubectl cluster-infoaus.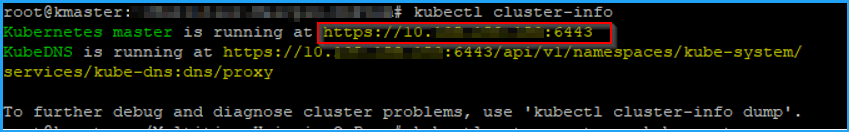
-
Geben Sie die URL ein, die für „Kubernetes master is running at.“ angezeigt wird.
-
-
Authentifizierungstoken — Geben Sie die Authentifizierungstokenzeichenfolge an, die Sie beim Konfigurieren von NetScaler Console zur Verwaltung eines Kubernetes-Clusters erhalten haben. Das Authentifizierungstoken ist erforderlich, um den Zugriff für die Kommunikation zwischen Kubernetes-Cluster und NetScaler Console zu validieren. So generieren Sie ein Authentifizierungstoken:
-
Führen Sie auf dem Kubernetes-Masterknoten die folgenden Befehle aus:
kubectl describe secret <token-name> -
Kopieren Sie das generierte Token und fügen Sie es als Authentifizierungstoken ein.Weitere Informationen finden Sie in der Kubernetes-Dokumentation.
-
-
Wählen Sie den Agenten aus der Liste aus.
-
Klicken Sie auf Erstellen.
-