
Management Service と NetScaler インスタンスが異なるネットワークにある場合の統合
特定のケースでは、アプライアンス管理者は、他の管理者が個々のインスタンスで管理タスクを実行することを許可する場合があります。これは、個々のインスタンス管理者にそのインスタンスへのログイン権限を与えることで安全に行うことができます。しかし、セキュリティ上の理由から、アプライアンス管理者は、インスタンスがManagement Serviceと同じネットワーク上にあることを許可したくない場合があります。これはサービスプロバイダー環境で一般的なシナリオであり、仮想化とクラウドアーキテクチャを採用する企業でもますます一般的になっています。
以下の例では、Management Service は 10.1.1.x ネットワークにあり、NetScaler インスタンスは 10.1.2.x ネットワークにあります。インターフェイス 0/1 と 0/2 は管理インターフェイスであり、1/1 から 1/8 は 1G データインターフェイス、10/1 から 10/4 は 10G データインターフェイスです。各インスタンスには、専用の管理者と専用の物理インターフェイスがあります。したがって、インスタンスの数は、アプライアンスで利用可能な物理インターフェイスの数に制限されます。各インスタンスには専用のインターフェイスがあるため、VLAN フィルタリングは必要ありません。オプションで、VLAN フィルタリングを無効にして、インスタンスあたり、インターフェイスあたり最大 4096 の VLAN を構成できます。この例では、インスタンスが物理インターフェイスを共有しておらず、タグ付き VLAN がないため、NSVLAN を構成する必要はありません。NSVLAN の詳細については、「NetScaler インスタンスの追加」を参照してください。
次の図は、前述のユースケースを示しています。
図 1. Management Service とインスタンスの NSIP が異なるネットワークにある SDX アプライアンスのネットワークトポロジ
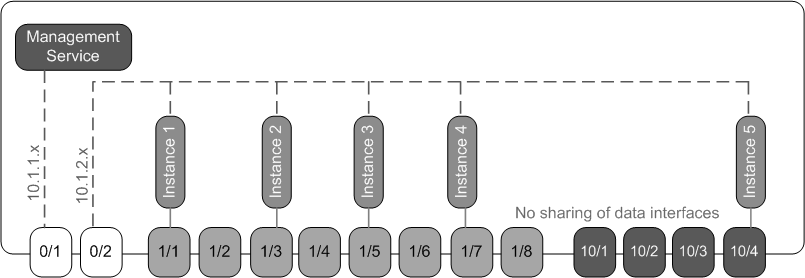
アプライアンス管理者として、Management Service と NSIP アドレス間のトラフィックを SDX アプライアンス上に保持できます。または、たとえば、トラフィックを外部ファイアウォールや他のセキュリティ仲介を介してアプライアンスに戻したい場合は、デバイスからトラフィックを強制的にオフにすることもできます。
次の表は、この例で NetScaler インスタンス 1 をプロビジョニングするために使用されるパラメータの名前と値を示しています。
| パラメータ名 | インスタンス 1 の値 |
|---|---|
| 名前 | vpx1 |
| IP アドレス | 10.1.2.2 |
| ネットマスク | 255.255.255.0 |
| ゲートウェイ | 10.1.2.1 |
| XVAファイル | NS-VPX-XEN-10.0-51.308.a_nc.xva |
| 機能ライセンス | プラチナ |
| 管理者プロファイル | ns_nsroot_profile |
| ユーザー名 | vpx1 |
| パスワード | Sdx1 |
| パスワードの確認 | Sdx1 |
| シェル/SFTP/SCPアクセス | 真 |
| 合計メモリ (MB) | 2048 |
| #SSLチップ | 1 |
| スループット (Mbps) | 1000 |
| 1秒あたりのパケット数 | 1000000 |
| CPU | 共有 |
| インターフェース | 0/2および1/1 |
Related information
この例に示すようにNetScalerインスタンス1をプロビジョニングするには
-
「Configuration」タブのナビゲーションペインで、「NetScaler Configuration」を展開し、「Instances」をクリックします。
-
NetScalerインスタンスペインで、「Add」をクリックします。
-
「Provision NetScaler Wizard」で、ウィザードの指示に従って、前の表に示されている値にパラメータを設定します。
-
「Create」をクリックし、次に「Close」をクリックします。プロビジョニングしたNetScalerインスタンスがNetScalerインスタンスペインに表示されます。