
NetScalerインスタンスのプロビジョニング
注:
NetScaler SDXアプライアンスをリリース13.1にインストールまたはアップグレードすると、Console Advisory Connectはデフォルトで有効になります。詳細については、「データガバナンスとConsole Advisory Connect」を参照してください。
Management Serviceを使用して、SDXアプライアンス上に1つ以上のNetScalerインスタンスをプロビジョニングできます。インストールできるインスタンスの数は、購入したライセンスによって異なります。追加されたインスタンスの数がライセンスで指定された数と等しい場合、Management Serviceはそれ以上のNetScalerインスタンスのプロビジョニングを許可しません。
注:
基盤となるハードウェアプラットフォームとは関係なく、1つのネットワークインターフェイスに最大20個のVPXインスタンスを設定できます。
SDXアプライアンスにNetScaler VPXインスタンスをプロビジョニングするには、次の手順を実行します。
-
NetScalerインスタンスにアタッチする管理者プロファイルを定義します。このプロファイルは、Management ServiceがADCインスタンスをプロビジョニングし、後でインスタンスと通信して構成データを取得するために使用するユーザー資格情報を指定します。デフォルトの管理者プロファイルを使用することもできます。
-
.xvaイメージファイルをManagement Serviceにアップロードします。
-
Management ServiceのNetScalerプロビジョニングウィザードを使用してNetScalerインスタンスを追加します。Management Serviceは、NetScalerインスタンスをSDXアプライアンスに暗黙的に展開し、インスタンスの構成の詳細をダウンロードします。
警告
インスタンスで直接変更を行うのではなく、Management Serviceを使用して、プロビジョニングされたインスタンスのネットワークインターフェイスまたはVLANを変更するようにしてください。
管理者プロファイルの作成
管理者プロファイルは、NetScalerインスタンスをプロビジョニングする際にManagement Serviceが使用するユーザー資格情報を指定します。これらの資格情報は、後でインスタンスと通信して構成データを取得する際に使用されます。管理者プロファイルで指定されたユーザー資格情報は、クライアントがCLIまたはGUIを介してNetScalerインスタンスにログオンする際にも使用されます。
管理者プロファイルを使用すると、Management ServiceとVPXインスタンスがセキュアチャネルまたはHTTPのみを介して相互に通信するように指定することもできます。
インスタンスのデフォルトの管理者プロファイルは、デフォルトの管理者ユーザー名を指定します。このプロファイルは変更または削除できません。ただし、インスタンスをプロビジョニングするときに、ユーザー定義の管理者プロファイルを作成してインスタンスにアタッチすることにより、デフォルトプロファイルを上書きする必要があります。Management Service管理者は、どのNetScalerインスタンスにもアタッチされていないユーザー定義の管理者プロファイルを削除できます。
重要
VPXインスタンスで直接パスワードを変更しないでください。そうすると、インスタンスはManagement Serviceから到達不能になります。パスワードを変更するには、まず管理者プロファイルを作成し、次にNetScalerインスタンスを変更して、管理者プロファイルリストからこのプロファイルを選択します。
高可用性セットアップでNetScalerインスタンスのパスワードを変更するには、まずセカンダリノードとして指定されたインスタンスでパスワードを変更します。次に、プライマリノードとして指定されたインスタンスでパスワードを変更します。パスワードはManagement Serviceを使用してのみ変更することを忘れないでください。
管理者プロファイルの作成
-
構成タブのナビゲーションペインで、NetScaler構成を展開し、管理者プロファイルをクリックします。
-
管理者プロファイルペインで、追加をクリックします。
-
管理者プロファイルの作成ダイアログボックスが表示されます。
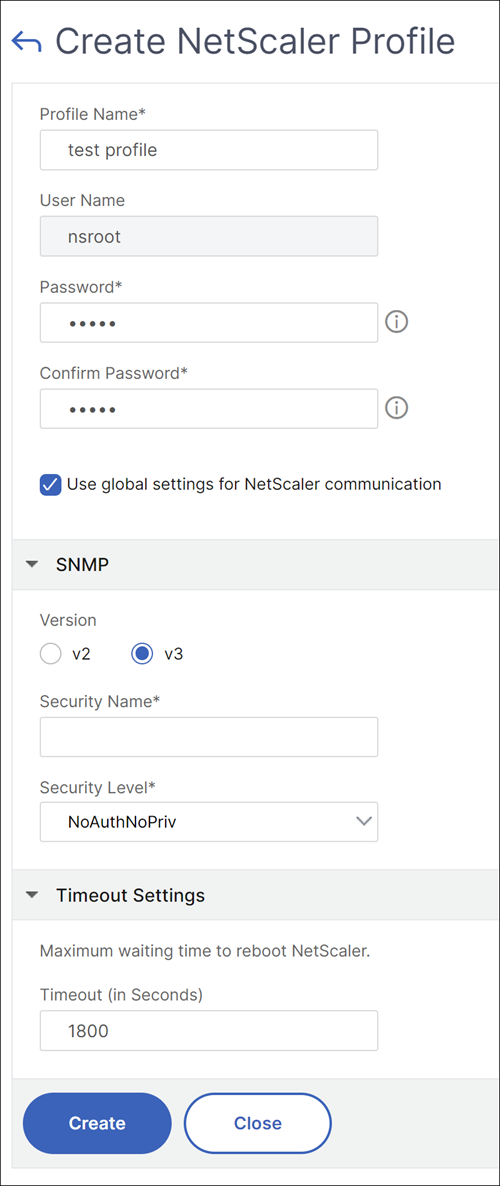
次のパラメーターを設定します。
-
プロファイル名: 管理者プロファイルの名前。デフォルトのプロファイル名は
nsrootです。ユーザー定義のプロファイル名を作成できます。 -
パスワード: NetScalerインスタンスにログオンするために使用されるパスワード。最大長: 31文字。
-
SSHポート: SSHポートを設定します。デフォルトのポートは22です。
-
NetScaler通信にグローバル設定を使用する: Management ServiceとNetScalerインスタンス間の通信設定をシステム設定で定義する場合は、これを選択します。このチェックボックスをオフにして、プロトコルをHTTPまたはHTTPSに変更できます。
-
Management ServiceとNetScalerインスタンス間の通信にHTTPプロトコルを使用するには、httpオプションを選択します。
-
「https」オプションを選択して、Management ServiceとNetScalerインスタンス間の通信にセキュアチャネルを使用します。
-
4\. SNMPでバージョンを選択します。v2を選択した場合は手順5に進みます。v3を選択した場合は手順6に進みます。
5\. SNMP v2で、SNMPのCommunity名を追加します。
6\. SNMP v3で、Security NameとSecurity Levelを追加します。
7\. Timeout Settingsで値を指定します。
8\. Createをクリックし、次にCloseをクリックします。作成した管理者プロファイルがAdmin Profilesペインに表示されます。
「Default」列の値がtrueの場合、デフォルトプロファイルが管理者プロファイルです。値がfalseの場合、ユーザー定義プロファイルが管理者プロファイルです。
ユーザー定義の管理者プロファイルを使用しない場合は、Management Serviceから削除できます。ユーザー定義の管理者プロファイルを削除するには、「Admin Profiles」ペインで削除するプロファイルを選択し、「Delete」をクリックします。
NetScaler .xvaイメージをアップロードする
NetScaler VPXインスタンスを追加するには、
.xvaファイルが必要です。
VPXインスタンスをプロビジョニングする前に、NetScaler SDX .xvaファイルをSDXアプライアンスにアップロードします。バックアップとして、
.xvaイメージファイルをローカルコンピューターにダウンロードすることもできます。.xvaイメージファイルの形式は次のとおりです: NSVPX-XEN-ReleaseNumber-BuildNumber_nc.xva。
「NetScaler XVA Files」ペインで、次の詳細を表示できます。
-
名前: .xvaイメージファイルの名前。ファイル名にはリリースとビルド番号が含まれます。たとえば、ファイル名
NSVPX-XEN-13.1-49.13_nc_64.xva.gzはリリース13.1ビルド49.13を指します。 -
最終変更日: .xvaイメージファイルが最後に変更された日付。
-
サイズ: .xvaイメージファイルのサイズ(MB)。
NetScaler .xva ファイルをアップロードするには
-
Configuration タブのナビゲーションペインで、NetScaler Configuration を展開し、XVA Files をクリックします。
-
NetScaler XVA Files ペインで、Upload をクリックします。
-
Upload NetScaler instance XVA ダイアログボックスで、Browse をクリックし、アップロードする XVA イメージファイルを選択します。
-
Upload をクリックします。アップロード後、XVA イメージファイルが NetScaler XVA Files ペインに表示されます。
NetScaler .xva ファイルをダウンロードしてバックアップを作成するには
-
NetScaler Build Files ペインで、ダウンロードするファイルを選択し、Download をクリックします。
-
File Download メッセージボックスで、Save をクリックします。
-
Save As メッセージボックスで、ファイルを保存する場所を参照し、Save をクリックします。
NetScaler インスタンスを追加する
Management Service から NetScaler インスタンスを追加する場合、いくつかのパラメータの値を指定する必要があります。Management Service は、これらの設定を NetScaler インスタンスに暗黙的に構成します。
SDX インスタンスの詳細(/en-us/sdx/media/sdx-instance-details.png)
-
名前: NetScaler インスタンスに名前を割り当てます。
-
SDX Management Service と VPX インスタンス間の独立した内部常時接続を有効にするには、Manage through internal network を選択します。この機能は、SDX アプライアンスで実行されている VPX インスタンスの 13.0-36.27 以降のバージョンでサポートされています。
-
管理目的で NetScaler VPX インスタンスにアクセスするために、IPv4 アドレス、IPv6 アドレス、または IPv4 と IPv6 の両方のアドレスを選択します。NetScaler インスタンスは、管理 IP (NSIP) を1つしか持つことができません。NSIP アドレスを削除することはできません。
-
IPアドレスにネットマスク、デフォルトゲートウェイ、および管理サービスへのネクストホップを割り当てます。
-
VPXがバージョン13.0–88.9または13.1–37.8以降でプロビジョニングされている場合、以下のいずれかの条件で、GatewayおよびNexthop to Management Serviceフィールドはオプションです。
-
内部ネットワーク経由で管理が有効になっている場合。
-
構成されたIPv4アドレスが、管理サービスのIPアドレスと同じサブネットにある場合。
-
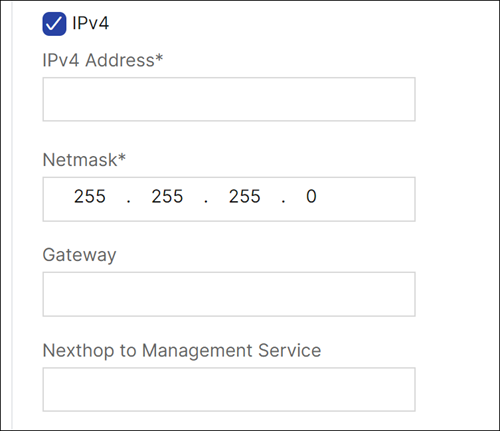
次に、XVAファイル、管理者プロファイル、およびインスタンスの説明を追加します。
注: 高可用性セットアップ(アクティブ-アクティブまたはアクティブ-スタンバイ)の場合、Citrixは2つのNetScaler VPXインスタンスを異なるSDXアプライアンスに構成することを推奨します。セットアップ内のインスタンスが、CPU、メモリ、インターフェイス、1秒あたりのパケット数(PPS)、スループットなどの同一のリソースを持つことを確認してください。
ライセンス割り当て
このセクションでは、NetScaler用に取得したライセンスを指定します。ライセンスはStandard、Enterprise、Platinumのいずれかです。
注: アスタリスクは必須フィールドを示します。
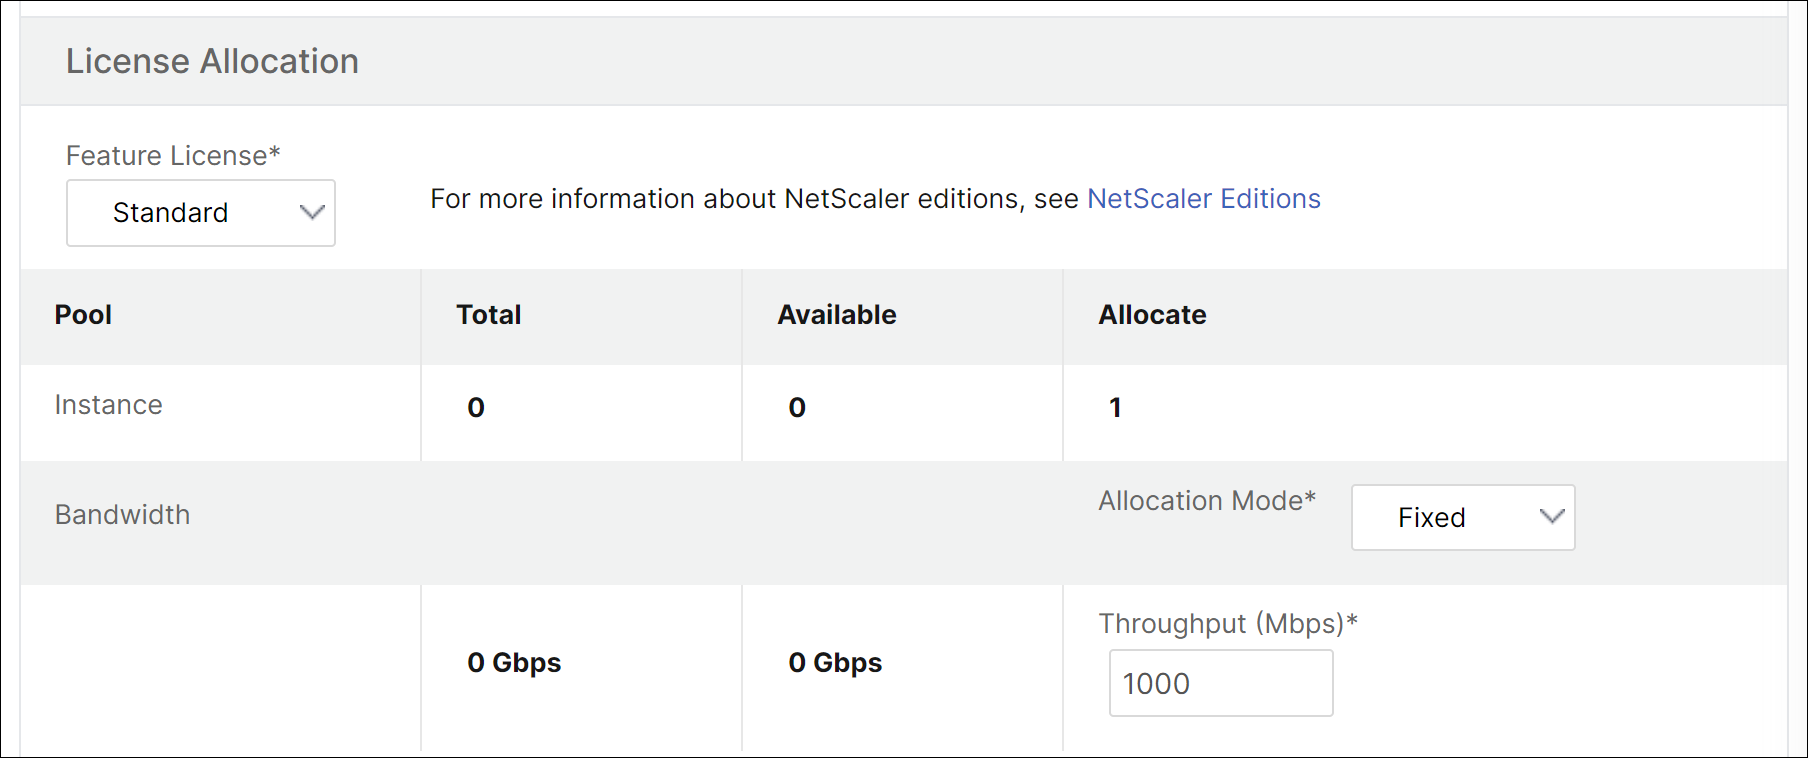
帯域幅バースト機能が必要な場合は、割り当てモードでバースト可能を選択します。詳細については、「SDXでの帯域幅メータリング」を参照してください。
暗号割り当て
リリース12.1 48.13以降、暗号容量を管理するインターフェイスが変更されました。詳細については、「暗号容量の管理」を参照してください。
リソース割り当て
SDXで実行されているVPXインスタンスの場合、デフォルトでは管理CPUは1つだけです。リリース14.1ビルド21.x以降では、専用コアが2つ以上ある場合、VPXインスタンスをプロビジョニングまたは編集する際に、管理CPUをもう1つ追加できます。この機能を使用するには、SDXとVPXの両方がソフトウェアバージョン14.1-21.x以降である必要があります。
リソース割り当てで、合計メモリ、1秒あたりのパケット数、およびCPUを割り当てます。
追加の管理CPUを追加するには:
-
CPUリストから**専用 (2コア)**以上を選択します。
-
追加の管理CPUを追加オプションを選択します。
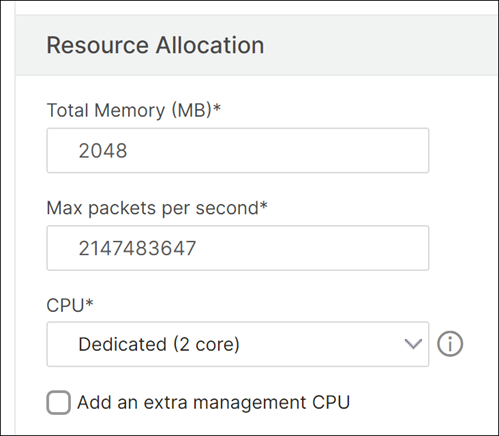 CPU: インスタンスに専用コアを割り当てるか、インスタンスが他のインスタンスとコアを共有するようにします。共有を選択した場合、1つのコアがインスタンスに割り当てられますが、リソースが不足している場合は、そのコアが他のインスタンスと共有される可能性があります。CPUコアが再割り当てされた場合は、影響を受けるインスタンスを再起動してください。パフォーマンスの低下を避けるため、CPUコアが再割り当てされたインスタンスを再起動してください。
注:
-
インスタンスの場合、設定できる最大スループットは180 Gbpsです。
-
最適なパフォーマンスを得るには、ライセンスに関係なく、パケットエンジン (PE) ごとに4 GBのメモリを割り当てることをお勧めします。たとえば、6つのPEを持つVPXには、24 GBのメモリが割り当てられている必要があります。
次の表に、サポートされているVPX、シングルバンドルイメージバージョン、およびインスタンスに割り当て可能なコアの数を示します。
| プラットフォーム名 | 合計コア数 | VPXプロビジョニングに利用可能な合計コア数 | 単一インスタンスに割り当て可能な最大コア数 |
|---|---|---|---|
| SDX 8015、SDX 8400、およびSDX 8600 | 4 | 3 | 3 |
| SDX 8900 | 8 | 7 | 7 |
| SDX 11500、SDX 13500、SDX 14500、SDX 16500、SDX 18500、およびSDX 20500 | 12 | 10 | 5 |
| SDX 11515、SDX 11520、SDX 11530、SDX 11540、およびSDX 11542 | 12 | 10 | 5 |
| SDX 17500、SDX 19500、およびSDX 21500 | 12 | 10 | 5 |
| SDX 17550、SDX 19550、SDX 20550、およびSDX 21550 | 12 | 10 | 5 |
| SDX 14020、SDX 14030、SDX 14040、SDX 14060、SDX 14080、およびSDX 14100 | 12 | 10 | 5 |
| SDX 22040、SDX 22060、SDX 22080、SDX 22100、およびSDX 22120 | 16 | 14 | 7 |
| SDX 24100 および SDX 24150 | 16 | 14 | 7 |
| SDX 14020 40G、SDX 14030 40G、SDX 14040 40G、SDX 14060 40G、SDX 14080 40G、および SDX 14100 40G | 12 | 10 | 10 |
| SDX 14020 FIPS、SDX 14030 FIPS、SDX 14040 FIPS、SDX 14060 FIPS、SDX 14080 FIPS、および SDX 14100 FIPS | 12 | 10 | 5 |
| SDX 14040 40S、SDX 14060 40S、SDX 14080 40S、および SDX 14100 40S | 12 | 10 | 10 |
| SDX 25100A, 25160A, 25200A | 20 | 18 | 9 |
| SDX 25100-40G, 25160-40G, 25200-40G | 20 | 18 | 16 |
| SDX 26100, 26160, 26200, 26250 | 28 | 26 | 16 |
| SDX 26100-50S, 26160-50S, 26200-50S, 26250-50S | 28 | 26 | 16 |
| SDX 26100-100G, 26160-100G, 26200-100G, 26250-100G | 28 | 26 | 25 |
| SDX 15000 | 16 | 14 | 14 |
| SDX 15000-50G | 16 | 14 | 14 |
| SDX 9100 | 10 | 9 | 9 |
| SDX 9200 | 24 | 23 | 23 |
| SDX 16000 | 32 | 30 | 16 |
| SDX 17000 | 48 | 46 | 24 |
注:
専用コアは、インスタンスで実行されているパケットエンジンの数に対応します。専用コアで作成されたVPXインスタンスの場合、管理用にCPUが追加で割り当てられます。
SDX上のNetScaler VPXで追加の管理CPUを有効にするための推奨事項
NetScaler SDX展開では、各VPXインスタンスはデータプレーン(パケット処理)と管理プレーン(制御および管理操作)の両方のワークロードを処理します。管理アクティビティが高い環境では、管理プレーンでCPU競合が発生し、構成変更、監視、API操作などのタスクの応答性に影響を与える可能性があります。
システムパフォーマンスと安定性を向上させるため、CitrixはSDXプラットフォームで実行されているNetScaler VPXインスタンス向けに、追加の管理CPU(追加の管理スレッドとも呼ばれます)を有効にすることを推奨します。
概要
デフォルトでは、管理プレーンの処理は、利用可能なハイパースレッド全体に分散され、パケットエンジン間でタイムシェアされます。NetScaler 14.1ビルド以降、SDXは、管理プレーンタスク専用の追加の管理ハイパースレッドの有効化をサポートしています。
注:
NetScalerバージョン14.1ビルド66.59以降、VPXインスタンスに2つ以上の専用コアを選択すると、追加の管理CPUがデフォルトで割り当てられます。
主な特徴は次のとおりです。
-
追加の管理CPUは、物理コアではなくハイパースレッドを使用して実装されます。
-
管理プレーン操作に専用の処理能力を提供します。
-
他のプラットフォームで使用されている従来の追加管理CPUの実装とは異なります。
利点:
-
管理プレーンの応答性の向上
-
CLI および API コマンドの実行速度向上。
-
構成変更のレイテンシの短縮。
-
GUI および自動化ワークフローの応答性の向上。
-
-
安定性の向上
-
負荷がかかった状態での管理プレーンの競合の可能性を低減します。
-
高い監視、ログ記録、または自動化アクティビティの影響を最小限に抑えます。
-
-
データプレーンのパフォーマンスへの影響なし
-
パケット処理コア(パケットエンジン)は削減されたり、影響を受けたりしません。
-
データプレーンのスループットは変更されません。
-
前提条件:
追加の管理 CPU を有効にする前に、次の前提条件が満たされていることを確認してください。
-
NetScaler バージョン: SDX および VPX インスタンスの両方で NetScaler 14.1-21.x 以降。
-
VPX プロビジョニング: 各 VPX インスタンスに少なくとも 2 つの CPU コアを割り当てる必要があります。
-
プラットフォーム要件: SDXプラットフォームでハイパースレッディングを有効にする必要があります。
追加の管理CPUを有効にするタイミング
Citrixは、お使いの環境で以下のいずれかの状況が見られる場合に、追加の管理CPUを有効にすることをお勧めします。
| 高い管理アクティビティ | パフォーマンスに関する懸念 |
|---|---|
| 継続的な監視とテレメトリ収集 | CLIまたはGUIの応答時間の遅延 |
| 頻繁な構成変更または自動化 | 構成適用時の遅延 |
| 高いAPIまたはオーケストレーションアクティビティ | 高い管理CPU使用率 |
注:
管理CPUに負荷がかかっている場合は、この機能を有効にしてください。
運用上の考慮事項:
-
追加の管理CPUを有効または無効にした後、VPXの再起動が必要です。
-
追加の管理CPUの動作は、ハイパーバイザー上のNetScaler MPXおよびNetScaler VPXとは異なります。
-
この機能は、SDX上で実行されているVPXインスタンスに特化して適用されます。
推奨事項の概要:
-
追加の管理CPUを有効にすることは、推奨される低リスクの構成です。
-
これにより、管理プレーンのパフォーマンスと信頼性が向上します。
-
データプレーンのスループットやパケットエンジンの割り当てには影響しません。
-
ほとんどのSDX展開において、ベストプラクティスと見なされています。
インスタンス管理
Instance Administrationの下にあるAdd Instance Administrationを選択することで、VPXインスタンスの管理者ユーザーを作成できます。
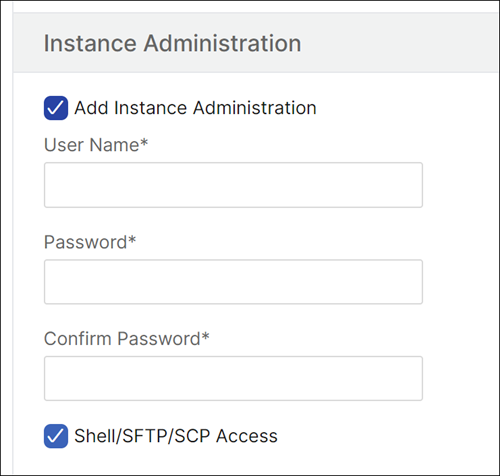
以下の詳細を追加します。
ユーザー名: NetScalerインスタンス管理者のユーザー名。このユーザーはスーパーユーザーアクセス権を持ちますが、VLANやインターフェイスを構成するためのネットワークコマンドへのアクセス権はありません。
パスワード: ユーザー名のパスワード。
Shell/Sftp/Scpアクセス: NetScalerインスタンス管理者に許可されるアクセス。このオプションはデフォルトで選択されています。
ネットワーク設定
-
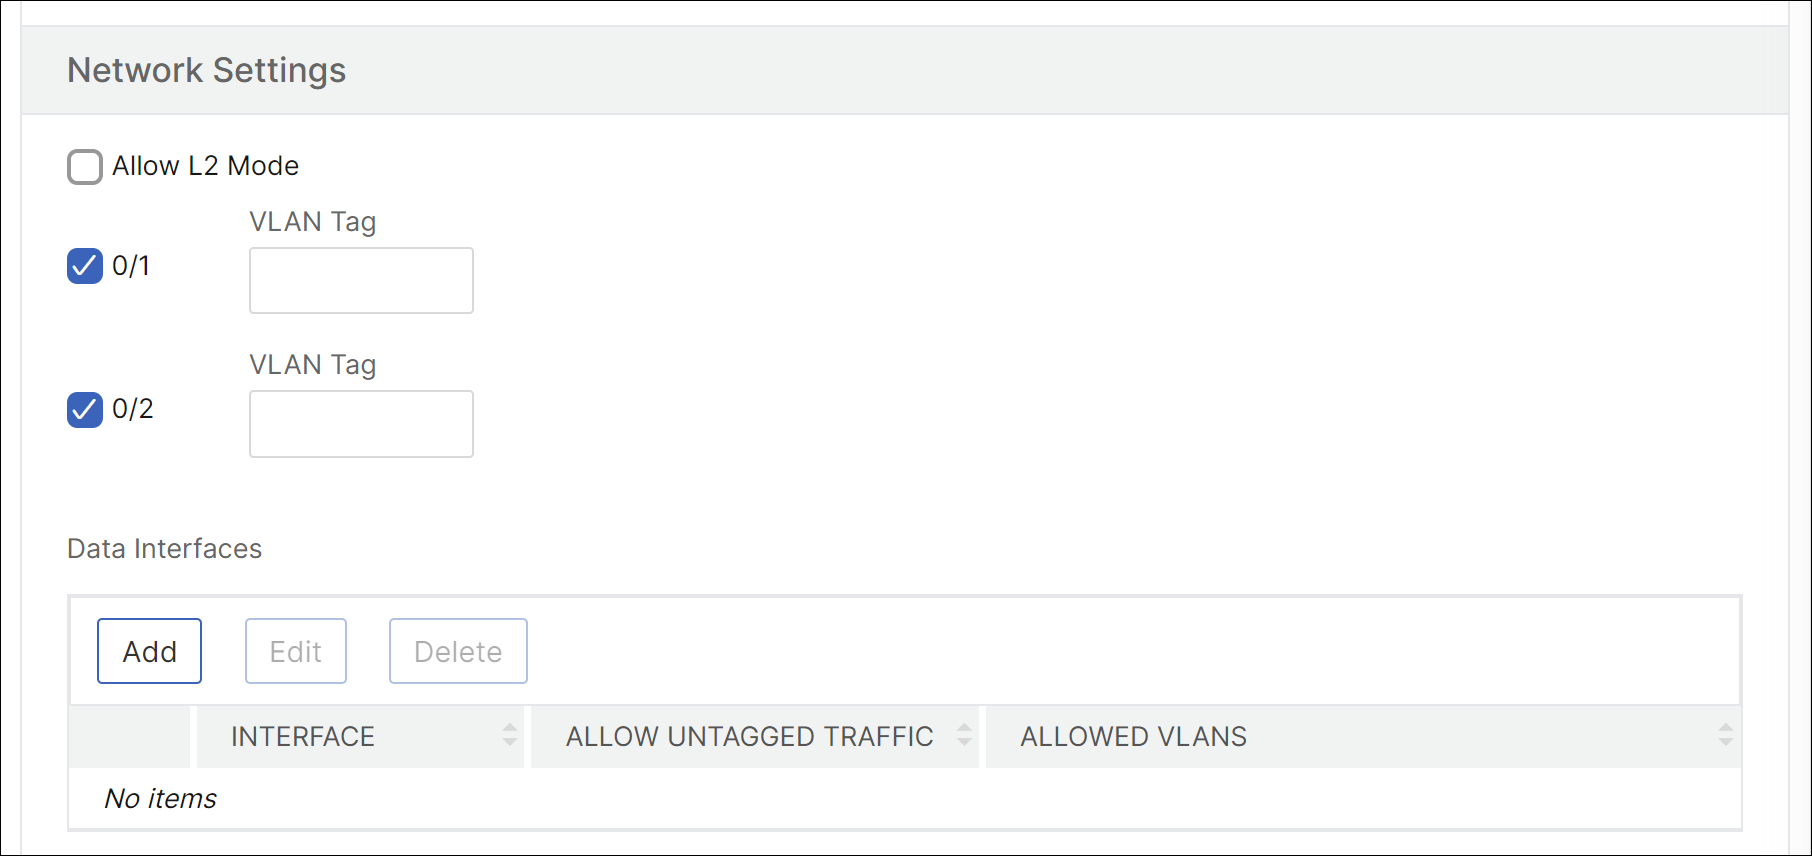
L2モードを許可: NetScalerインスタンスでL2モードを許可できます。ネットワーク設定でL2モードを許可を選択します。インスタンスにログオンしてL2モードを有効にする前に。詳細については、「NetScalerインスタンスでのL2モードの許可」を参照してください。
 注:
-
Management ServiceからインスタンスのL2モードを無効にする場合は、そのインスタンスにログオンしてL2モードを無効にする必要があります。そうしないと、インスタンスを再起動した後に他のすべてのNetScalerモードが無効になる可能性があります。
-
ADCインスタンスがSDXにプロビジョニングされた後、ADCインスタンスからインターフェイスまたはチャネルを削除することはできません。ただし、ADCインスタンスにインターフェイスまたはチャネルを追加することはできます。
-
-
インターフェイス0/1および0/2: デフォルトでは、インターフェイス0/1および0/2が管理LAに選択されています。
-
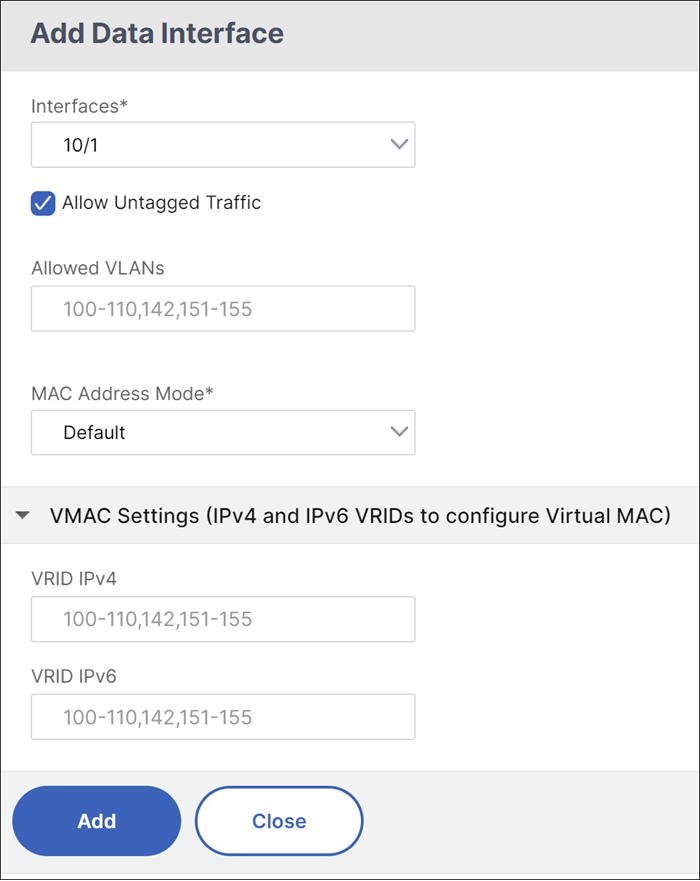
VLANタグ: 管理インターフェイスのVLAN IDを指定します。次に、データインターフェイスを追加します。注:インスタンスに追加するインターフェイスのインターフェイスIDは、SDXアプライアンスの物理インターフェイス番号と必ずしも一致しません。インスタンス1に関連付ける最初のインターフェイスがインターフェイス1/4の場合、インスタンスのインターフェイス設定を表示すると、インターフェイス1/1として表示されます。これは、インスタンス1に関連付けた最初のインターフェイスであるため、番号が変更されます。
-
タグなしトラフィックを許可: タグなしトラフィックを許可チェックボックスをオンにして、NetScalerインスタンスがタグなしトラフィックを処理できるようにします。注:SDXアプライアンスのバージョンが13.1-24.x以降で、NetScalerインスタンスのバージョンが13.1-24.xより前の場合は、タグなしトラフィックを許可チェックボックスがオフになっていても、ADCインスタンスはMellanoxインターフェイス上のタグなしトラフィックを処理します。
-
許可されたVLAN: NetScalerインスタンスに関連付けることができるVLAN IDのリストを指定します。
-
MACアドレスモード: MACアドレスを割り当てます。次のいずれかのオプションから選択します。
-
デフォルト: Citrix Hypervisor™ がMACアドレスを割り当てます。
-
カスタム: 生成されたMACアドレスを上書きするMACアドレスを指定するには、このモードを選択します。
-
生成済み: 以前に設定したベースMACアドレスを使用してMACアドレスを生成します。ベースMACアドレスの設定については、「インターフェイスへのMACアドレスの割り当て」を参照してください。
-
-
VMAC設定(仮想MACを構成するためのIPv4およびIPv6 VRID)
-
VRID IPv4: VMACを識別するIPv4 VRID。指定可能な値: 1~255。詳細については、「インターフェイスでのVMACの構成」を参照してください。
-
VRID IPv6: VMACを識別するIPv6 VRID。指定可能な値: 1~255。詳細については、「インターフェイスでのVMACの構成」を参照してください。
-
管理VLAN設定
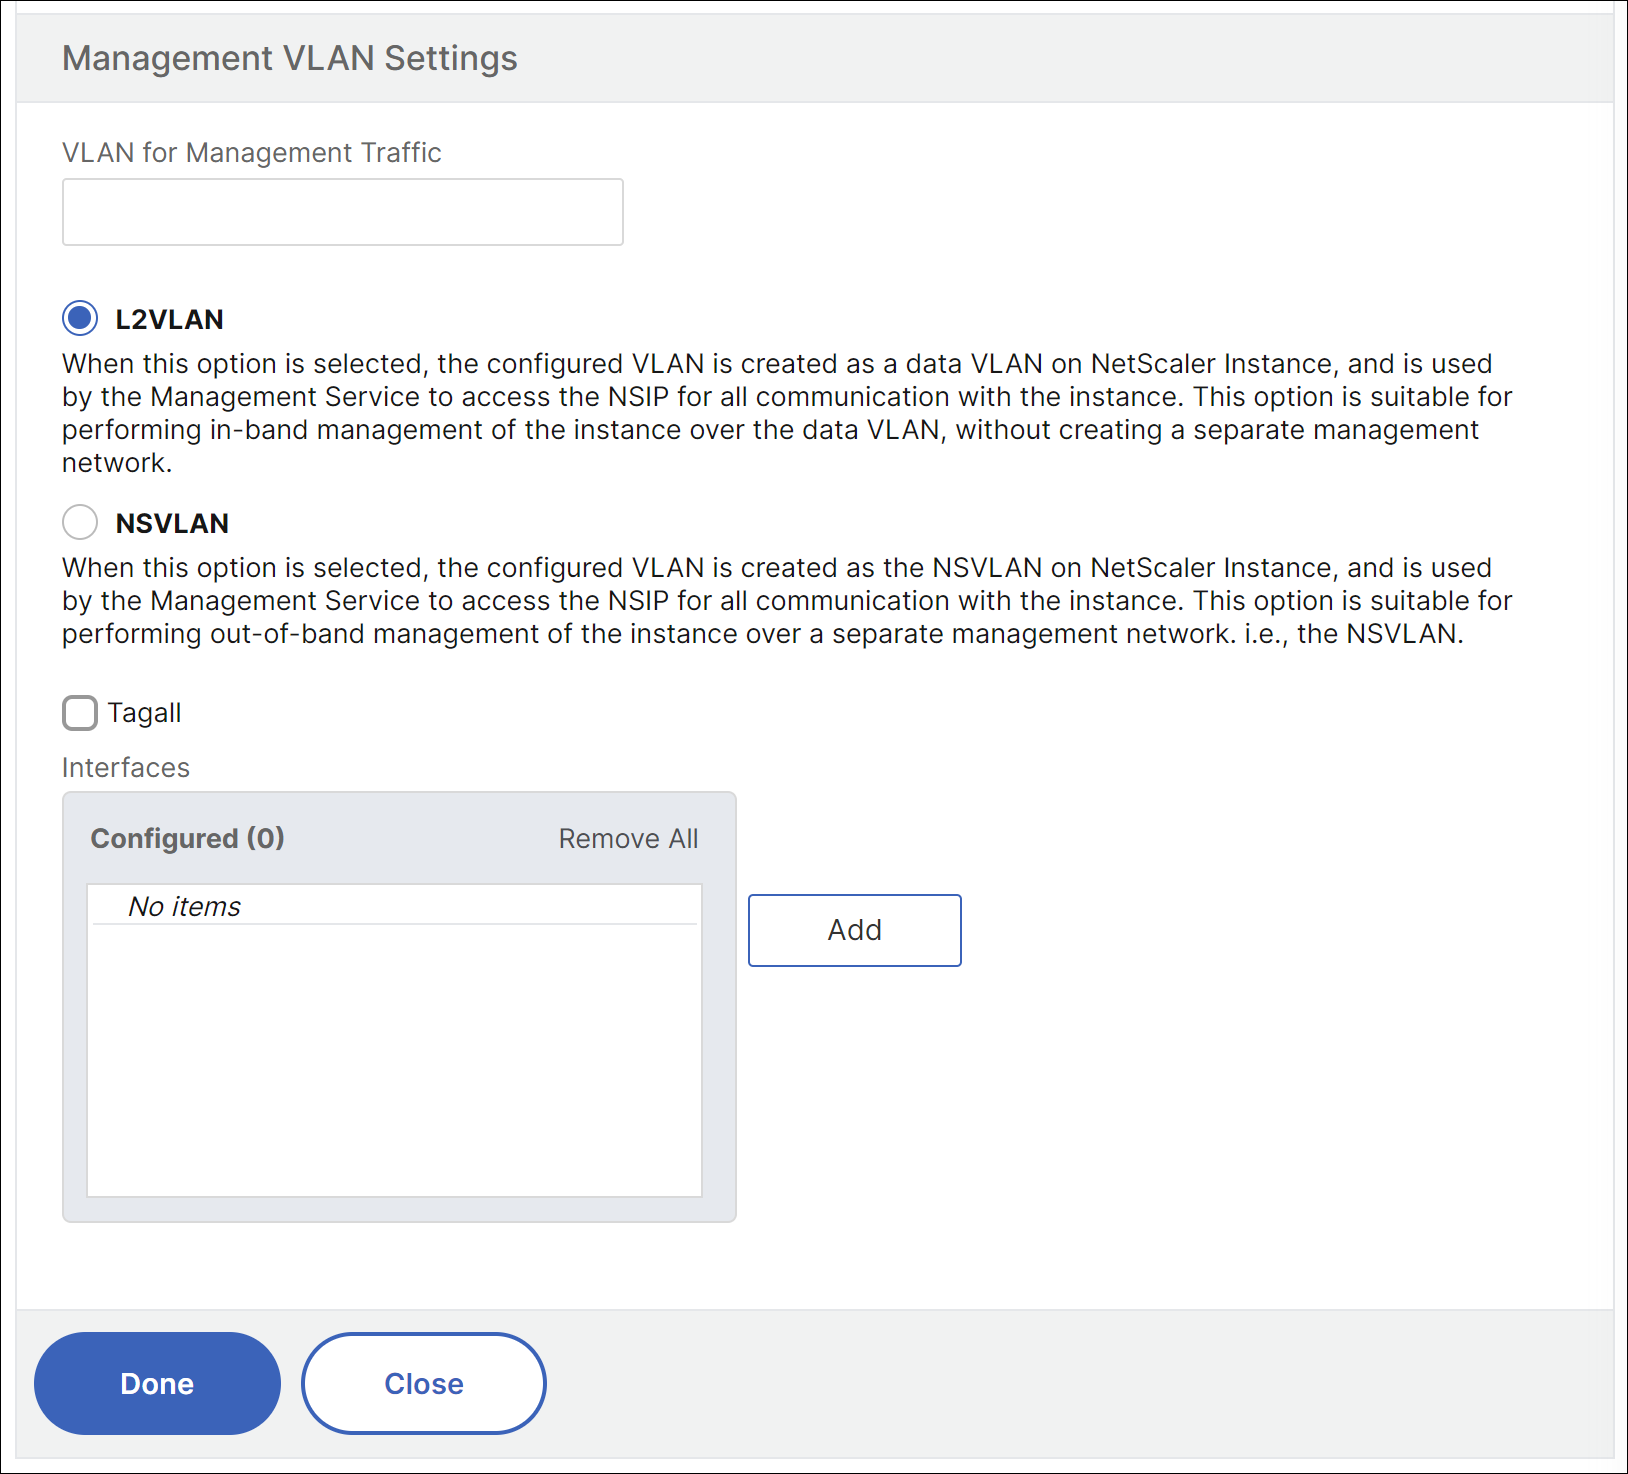
通常、管理サービスとVPXインスタンスの管理アドレス(NSIP)は同じサブネットワーク内にあり、通信は管理インターフェイスを介して行われます。ただし、管理サービスとインスタンスが異なるサブネットワークにある場合は、VPXインスタンスのプロビジョニング時にVLAN IDを指定する必要があります。このIDは、インスタンスが起動したときにネットワーク経由でアクセスできるようにするために必要です。デプロイで、NSIPがVPXインスタンスのプロビジョニング時に選択されたインターフェイスからのみアクセス可能である必要がある場合は、NSVLANオプションを選択します。
もしNSVLANオプションが選択されている場合、NetScalerインスタンスをプロビジョニングした後はこの設定を変更できません。
注:
-
HAハートビートは、NSVLANの一部であるインターフェイスでのみ送信されます。
重要: NSVLANが選択されていない場合、VPXインスタンスで「clear config full」コマンドを実行すると、VLAN構成が削除されます。
完了をクリックして、NetScaler VPXアプライアンスをプロビジョニングします。
NetScalerインスタンスの編集
プロビジョニングされたNetScalerインスタンスのパラメータ値を編集するには:
-
NetScaler > Instances に移動します。
-
編集するインスタンスを選択し、Edit をクリックします。
-
Configure NetScaler ページで、値を編集します。
NetScalerインスタンスのゲートウェイフィールドが空白の場合、以下のいずれかの条件でのみインスタンスを編集できます。
-
NetScalerインスタンスが管理サービスから到達可能な場合。
-
内部ネットワーク経由で管理 が有効になっている場合。
これらの条件は、編集操作中にNetScalerインスタンスが到達可能であることを保証するために課されます。
注:
-
VPXインスタンスを編集して管理CPUを1つ追加できるのは、専用コアが2つ以上あり、VPXとSDXの両方がリリース14.1およびビルド21.x以降である場合のみです。
-
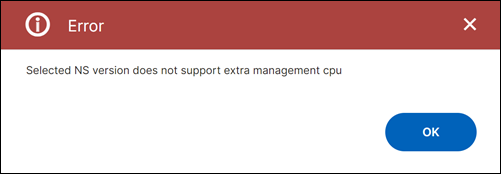
リリース14.1-21.xより前のVPXで 追加の管理CPUを追加 オプションを選択すると、エラーが発生します。この機能を使用するには、VPXインスタンスをリリース14.1-21.x以降にアップグレードしてください。
-
VPXインスタンスを14.1-21.xより前のビルドにダウングレードする前に、追加の管理CPUを追加 オプションを無効にする必要があります。そうしないと、VPXインスタンスのパフォーマンスに影響が出ます。
-
追加の管理CPUを追加 オプションが無効になっておらず、VPXインスタンスが14.1-21.xより前のバージョンにダウングレードされた場合、アラームが生成されます。
注意点:
-
SSLチップ数、インターフェース、メモリ、機能ライセンスなどのパラメータを変更すると、NetScalerインスタンスはこれらのパラメータを有効にするために暗黙的に停止して再起動します。
-
イメージおよびユーザー名のパラメータは変更できません。
-
インターフェースまたはチャネルをADCインスタンスから削除することはできません。ただし、新しいインターフェースまたはチャネルをADCインスタンスに追加することはできます。
-
SDXアプライアンスにプロビジョニングされたADCインスタンスを削除するには、NetScalerインスタンスペインで、削除するインスタンスを選択し、削除をクリックします。確認メッセージボックスで、はいをクリックしてNetScalerインスタンスを削除します。
VLANを特定の仮想インターフェースに制限する
SDXアプライアンスの管理者は、NetScalerインスタンスに関連付けられた仮想インターフェースに特定の802.1Q VLANを適用できます。この機能は、インスタンス管理者による802.1Q VLANの使用を制限するのに特に役立ちます。2つの異なる企業に属する2つのインスタンスがSDXアプライアンスでホストされている場合、両企業が同じVLAN IDを使用することを制限できます。これにより、一方の企業が他方の企業のトラフィックを見ることはありません。インスタンス管理者がインターフェースを802.1Q VLANに割り当てようとすると、指定されたVLAN IDが許可リストの一部であることを確認するための検証が実行されます。
デフォルトでは、任意のVLAN IDをインターフェースで使用できます。インターフェース上のタグ付きVLANを制限するには、NetScalerインスタンスのプロビジョニング時にネットワーク設定でVLAN IDを指定します。後でインスタンスを変更して指定することもできます。範囲を指定するには、ハイフンでIDを区切ります(例:10~12)。最初にいくつかのVLAN IDを指定したが、後で許可リストからすべて削除した場合、そのインターフェースで任意のVLAN IDを使用できます。事実上、デフォルト設定に戻したことになります。
許可されたVLANのリストを作成した後、SDX管理者はVLANを作成するためにインスタンスにログオンする必要はありません。管理者は、Management Serviceから特定のインスタンスのVLANを追加および削除できます。
重要:L2モードが有効になっている場合、管理者は異なるNetScalerインスタンス上のVLAN IDが重複しないように注意する必要があります。
許可されたVLAN IDを指定するには
-
ADCプロビジョニングウィザードまたはADC変更ウィザードのネットワーク設定ページで、許可されたVLANに、このインターフェースで許可される1つ以上のVLAN IDを指定します。範囲を指定するにはハイフンを使用します。例:2~4094。
-
ウィザードの指示に従います。
-
完了をクリックし、次に閉じるをクリックします。
Management ServiceからインスタンスのVLANを構成するには
-
構成タブで、NetScaler > インスタンスに移動します。
-
インスタンスを選択し、VLAN をクリックします。
-
詳細ペインで、追加 をクリックします。
-
NetScaler VLAN の作成 ダイアログボックスで、次のパラメータを指定します。
-
VLAN ID — 特定のフレームが属するVLANを一意に識別する整数。NetScalerは最大4094のVLANをサポートします。ID 1はデフォルトVLAN用に予約されています。
-
IPv6動的ルーティング — このVLANですべてのIPv6動的ルーティングプロトコルを有効にします。注: ENABLED 設定を機能させるには、インスタンスにログオンし、VTYSHコマンドラインからIPv6動的ルーティングプロトコルを設定する必要があります。
-
-
VLANの一部となる必要があるインターフェイスを選択します。
-
作成 をクリックし、閉じる をクリックします。