
複数のインスタンスによる物理ポートの共有を伴う統合
必要に応じて、インターフェイスでVLANフィルタリングを有効または無効にできます。たとえば、インスタンスで100を超えるVLANを設定するには、そのインスタンスに専用の物理インターフェイスを割り当て、そのインターフェイスでVLANフィルタリングを無効にします。物理インターフェイスを共有するインスタンスではVLANフィルタリングを有効にして、あるインスタンスが別のインスタンスのトラフィックを見ることができないようにします。
注: VLANフィルタリングはアプライアンスのグローバル設定ではありません。インターフェイスでVLANフィルタリングを有効または無効にすると、その設定はそのインターフェイスに関連付けられているすべてのインスタンスに適用されます。VLANフィルタリングが無効になっている場合、最大4096個のVLANを設定できます。VLANフィルタリングが有効になっている場合、10Gインターフェイスでは最大63個のタグ付きVLANを、1Gインターフェイスでは最大32個のタグ付きVLANを設定できます。
次の例では、インスタンスは複数のネットワークの一部です。
-
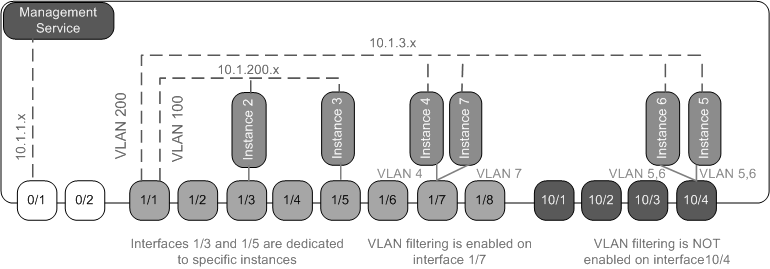
インターフェイス1/1は、すべてのインスタンスに管理インターフェイスとして割り当てられています。インターフェイス0/1は、内部10.1.1.xネットワークの一部である管理サービスに割り当てられています。
-
NetScalerインスタンス2と3は10.1.200.xネットワークにあり、インスタンス4、5、6、7は10.1.3.xネットワークにあります。インスタンス2と3はそれぞれ専用の物理インターフェイスを持っています。インスタンス4と7は物理インターフェイス1/7を共有し、インスタンス5と6は物理インターフェイス10/4を共有します。
-
インターフェイス1/7でVLANフィルタリングが有効になっています。インスタンス4のトラフィックはVLAN 4用にタグ付けされ、インスタンス7のトラフィックはVLAN 7用にタグ付けされます。その結果、インスタンス4のトラフィックはインスタンス7からは見えません。逆に、インスタンス7のトラフィックはインスタンス4からは見えません。インターフェイス1/7では最大32個のVLANを設定できます。
-
インターフェイス10/4ではVLANフィルタリングが無効になっているため、そのインターフェイスで最大4096個のVLANを設定できます。インスタンス5にはVLAN 500~599を、インスタンス6にはVLAN 600~699を設定します。インスタンス5はVLAN 600~699からのブロードキャストおよびマルチキャストトラフィックを見ることができますが、パケットはソフトウェアレベルで破棄されます。同様に、インスタンス6はVLAN 500~599からのブロードキャストおよびマルチキャストトラフィックを見ることができますが、パケットはソフトウェアレベルで破棄されます。
次の図は、上記のユースケースを示しています。
図1. 管理サービスとNetScalerインスタンスがネットワーク全体に分散されたSDXアプライアンスのネットワークトポロジ
次の表に、この例でNetScalerインスタンス7と4をプロビジョニングするために使用されるパラメータの名前と値を示します。
| パラメータ名 | インスタンス7の値 | インスタンス4の値 |
|---|---|---|
| 名前 | vpx7 | vpx4 |
| IPアドレス | 10.1.3.7 | 10.1.3.4 |
| ネットマスク | 255.255.255.0 | 255.255.255.240 |
| ゲートウェイ | 10.1.3.1 | 10.1.3.1 |
| XVAファイル | NS-VPX-XEN-10.0-51.308.a_nc.xva | NS-VPX-XEN-10.0-51.308.a_nc.xva |
| 機能ライセンス | プラチナ | プラチナ |
| 管理者プロファイル | ns_nsroot_profile | ns_nsroot_profile |
| ユーザー名 | vpx4 | vpx4 |
| パスワード | Sdx1 | Sdx1 |
| パスワードの確認 | Sdx1 | Sdx1 |
| シェル/SFTP/SCPアクセス | 真 | 真 |
| 合計メモリ (MB) | 2048 | 2048 |
| SSLチップ数 | 1 | 1 |
| スループット (Mbps) | 1000 | 1000 |
| 1秒あたりのパケット数 | 1000000 | 1000000 |
| CPU | 共有 | 共有 |
| インターフェイス | 1/1 および 1/7 | 1/1 および 1/7 |
| NSVLAN | 200 | 200 |
Related information
この例でNetScalerインスタンス7と4をプロビジョニングするには
-
Configurationタブのナビゲーションペインで、NetScaler Configurationを展開し、Instancesをクリックします。
-
NetScalerインスタンスペインで、Addをクリックします。
-
Provision NetScalerウィザードで、ウィザードの指示に従って、前の表に示されている値にパラメータを設定します。
-
Createをクリックし、次にCloseをクリックします。プロビジョニングしたNetScalerインスタンスがNetScalerインスタンスペインに表示されます。