
Konsolidierung, wenn sich der Management Service und die NetScaler-Instanzen in verschiedenen Netzwerken befinden
In bestimmten Fällen kann der Appliance-Administrator zulassen, dass andere Administratoren Verwaltungsaufgaben auf einzelnen Instanzen durchführen. Dies kann sicher erfolgen, indem einem Administrator einer einzelnen Instanz Anmeldeberechtigungen nur für diese Instanz erteilt werden. Aus Sicherheitsgründen möchte der Appliance-Administrator jedoch möglicherweise nicht zulassen, dass sich die Instanz im selben Netzwerk wie der Management Service befindet. Dies ist ein häufiges Szenario in Service-Provider-Umgebungen und wird zunehmend häufiger in Unternehmen, die Virtualisierungs- und Cloud-Architekturen einführen.
Im folgenden Beispiel befindet sich der Management Service im 10.1.1.x-Netzwerk und die NetScaler-Instanzen im 10.1.2.x-Netzwerk. Die Schnittstellen 0/1 und 0/2 sind die Verwaltungsschnittstellen, 1/1 bis 1/8 sind 1G-Datenschnittstellen und 10/1 bis 10/4 sind 10G-Datenschnittstellen. Jede Instanz hat ihren eigenen dedizierten Administrator und ihre eigene dedizierte physische Schnittstelle. Daher ist die Anzahl der Instanzen auf die Anzahl der auf der Appliance verfügbaren physischen Schnittstellen begrenzt. VLAN-Filterung ist nicht erforderlich, da jede Instanz ihre eigene dedizierte Schnittstelle hat. Optional können Sie die VLAN-Filterung deaktivieren, um bis zu 4096 VLANs pro Instanz pro Schnittstelle zu konfigurieren. In diesem Beispiel müssen Sie kein NSVLAN konfigurieren, da die Instanzen keine physische Schnittstelle gemeinsam nutzen und es keine getaggten VLANs gibt. Weitere Informationen zu NSVLANs finden Sie unter Hinzufügen einer NetScaler-Instanz
Die folgende Abbildung veranschaulicht den vorhergehenden Anwendungsfall.
Abbildung 1. Netzwerktopologie einer SDX-Appliance mit Management Service und NSIPs für Instanzen in verschiedenen Netzwerken
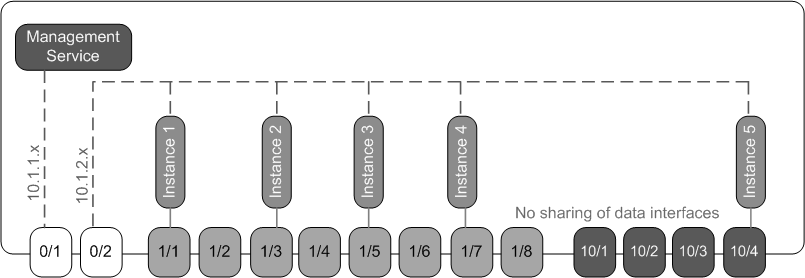
Als Appliance-Administrator können Sie den Datenverkehr zwischen dem Management Service und den NSIP-Adressen auf der SDX-Appliance halten. Oder Sie können den Datenverkehr vom Gerät erzwingen, wenn Sie beispielsweise möchten, dass der Datenverkehr über eine externe Firewall oder einen anderen Sicherheitsintermediär geleitet wird und dann zur Appliance zurückkehrt.
Die folgende Tabelle listet die Namen und Werte der Parameter auf, die in diesem Beispiel für die Bereitstellung von NetScaler-Instanz 1 verwendet werden.
| Parametername | Werte für Instanz 1 |
|---|---|
| Name | vpx1 |
| IP-Adresse | 10.1.2.2 |
| Netzmaske | 255.255.255.0 |
| Gateway | 10.1.2.1 |
| XVA-Datei | NS-VPX-XEN-10.0-51.308.a_nc.xva |
| Funktionslizenz | Platinum |
| Admin-Profil | ns_nsroot_profile |
| Benutzername | vpx1 |
| Passwort | Sdx1 |
| Passwort bestätigen | Sdx1 |
| Shell/Sftp/Scp-Zugriff | Wahr |
| Gesamtspeicher (MB) | 2048 |
| #SSL-Chips | 1 |
| Durchsatz (Mbps) | 1000 |
| Pakete pro Sekunde | 1000000 |
| CPU | Gemeinsam |
| Schnittstelle | 0/2 und 1/1 |
Related information
NetScaler-Instanz 1 wie in diesem Beispiel bereitstellen
-
Auf der Registerkarte Konfiguration im Navigationsbereich erweitern Sie NetScaler-Konfiguration und klicken Sie dann auf Instanzen.
-
Im Bereich NetScaler-Instanzen klicken Sie auf Hinzufügen.
-
Folgen Sie im Assistenten zum Bereitstellen von NetScaler den Anweisungen im Assistenten, um die Parameter auf die in der vorhergehenden Tabelle gezeigten Werte einzustellen.
-
Klicken Sie auf Erstellen und dann auf Schließen. Die von Ihnen bereitgestellte NetScaler-Instanz wird im Bereich NetScaler-Instanzen angezeigt.