
SDX アプライアンス上のジャンボフレーム
NetScaler SDXアプライアンスは、最大9216バイトのIPデータを含むジャンボフレームの送受信をサポートします。ジャンボフレームでは、標準のIP MTUサイズ(1500バイト)を使用するよりも効率的に大きなファイルを送信することができます。
NetScaler SDXアプライアンスは、以下の展開シナリオでジャンボフレームを使用できます。
-
ジャンボからジャンボ:アプライアンスはデータをジャンボフレームとして受信し、ジャンボフレームとして送信します。
-
Non-Jumbo to Jumbo:アプライアンスはデータを非ジャンボフレームとして受信し、ジャンボフレームとして送信します。
-
ジャンボから非ジャンボ:アプライアンスはデータをジャンボフレームとして受信し、非ジャンボフレームとして送信します。
SDXアプライアンスにプロビジョニングされたCitrix ADCインスタンスは、次のプロトコルの負荷分散構成でジャンボフレームをサポートします。
-
TCP
-
TCP 経由のその他のプロトコル
-
SIP
ジャンボフレームの詳細については、「ユースケース」を参照してください。
ユースケース:ジャンボからジャンボへのセットアップ
Citrix ADCインスタンスNS1で構成されたSIP負荷分散仮想サーバーLBVS-1を使用して、サーバーS1とS2間でSIPトラフィックを負荷分散するジャンボからジャンボへのセットアップの例を考えてみましょう。クライアント CL1 と NS1 間の接続、および NS1 とサーバ間の接続は、ジャンボフレームをサポートします。
NS1 のインターフェイス 10/1 は、クライアント CL1 との間でトラフィックを送受信します。NS1 のインターフェイス 10/2 は、サーバ S1 または S2 との間でトラフィックを送受信します。NS1 のインターフェイス 10/1 と 10/2 は、それぞれ VLAN 10 と VLAN 20 の一部です。
ジャンボフレームをサポートするために、インターフェイス 10/1、10/2、および VLAN 10、VLAN 20 の MTU は 9216 に設定されます。
このセットアップ例では、CL1、S1、S2 などの他のすべてのネットワークデバイスも、ジャンボフレームをサポートするように設定されています。
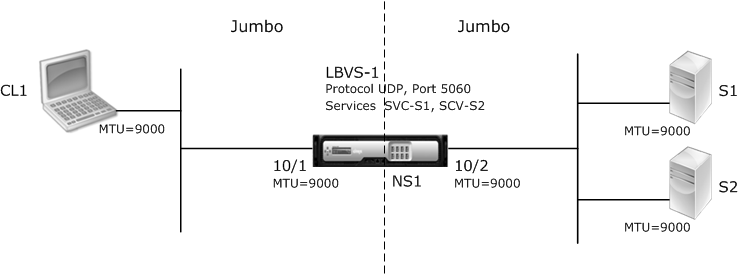
次の表は、例で使用される設定の一覧です。
|エンティティ|名前|詳細| |--|--|--| |クライアント CL1 の IP アドレス|CL1|192.0.2.10 |サーバの IP アドレス|S1|198.51.100.19 ||S2|198.51.100.20 |(管理サービスインターフェイスを使用して)インターフェイスと NS1 上の VLAN(CLI を使用)に指定された MTU。|10/1|9000 ||10/2|9000 ||VLAN 10|9000 ||VLAN 20|9000 |NS1 上のサーバを表すサービス|SVC-S1|IP アドレス:198.51.100.19、プロトコル:SIP、ポート:5060 |NS1 上のサーバを表すサービス|SVC-S2|IP アドレス:198.51.100.20、プロトコル:SIP、ポート:5060 |VLAN 10 上の負荷分散仮想サーバ|LBVS-1|IP アドレス:203.0.113.15、プロトコル:SIP、ポート:5060、SVC-S1、SVC-S2
CL1 から NS1 へのリクエストのトラフィックフローを次に示します。
-
CL1 は LBVS1 に対して 20000 バイトの SIP 要求を作成します。
-
CL1 は、IP フラグメント内の要求データを NS1 の LBVS1 に送信します。各 IP フラグメントのサイズは、CL1 がこれらのフラグメントを NS1 に送信するインターフェイスに設定された MTU(9000)以下になります。
-
最初の IP フラグメントのサイズ = \[IP ヘッダー + UDP ヘッダー + SIP データセグメント\] = \[20 + 8 + 8972\] = 9000
-
2 番目の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 8980\] = 9000
-
最後の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 2048\] = 2068
-
-
NS1 は、インターフェイス 10/1 で要求 IP フラグメントを受信します。NS1 はこれらのフラグメントを受け入れます。これは、各フラグメントのサイズがインターフェイス 10/1 の MTU(9000)以下であるためです。
-
NS1 はこれらの IP フラグメントを再構成して 27000 バイトの SIP 要求を形成します。NS1 はこの要求を処理します。
-
LBVS-1 の負荷分散アルゴリズムにより、サーバー S1 が選択されます。
-
NS1 は IP フラグメント内の要求データを S1 に送信します。各 IP フラグメントのサイズは、NS1 がこれらのフラグメントを S1 に送信するインターフェイス 10/2 の MTU(9000)と同じかそれ以下です。IP パケットは、NS1 の SNIP アドレスで発信されます。
-
最初の IP フラグメントのサイズ = \[IP ヘッダー + UDP ヘッダー + SIP データセグメント\] = \[20 + 8 + 8972\] = 9000
-
2 番目の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 8980\] = 9000
-
最後の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 2048\] = 2068
-
この例の CL1 に対する S1 の応答のトラフィックフローを次に示します。
-
サーバ S1 は 30000 バイトの SIP 応答を作成し、NS1 の SNIP アドレスに送信します。
-
S1 は IP フラグメント内の応答データを NS1 に送信します。各 IP フラグメントのサイズは、S1 がこれらのフラグメントを NS1 に送信するインターフェイスに設定されている MTU(9000)以下になります。
-
最初の IP フラグメントのサイズ = \[IP ヘッダー + UDP ヘッダー + SIP データセグメント\] = \[20 + 8 + 8972\] = 9000
-
2 番目と 3 番目の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 8980\] = 9000
-
最後の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 3068\] = 3088
-
-
NS1 は、インターフェイス 10/2 で応答 IP フラグメントを受信します。NS1 はこれらのフラグメントを受け入れます。これは、各フラグメントのサイズがインターフェイス 10/2 の MTU(9000)以下であるためです。
-
NS1 はこれらの IP フラグメントを再構成し、27000 バイトの SIP 応答を形成します。NS1 はこのレスポンスを処理します。
-
NS1 は IP フラグメント内の応答データを CL1 に送信します。各 IP フラグメントのサイズは、NS1 がこれらのフラグメントを CL1 に送信するインターフェイス 10/1 の MTU(9000)と等しいか、それより小さくなります。IP フラグメントは LBVS-1 の IP アドレスから発信されます。これらの IP パケットは LBVS-1 の IP アドレスから発信され、CL1 の IP アドレスを宛先とします。
-
最初の IP フラグメントのサイズ = \[IP ヘッダー + UDP ヘッダー + SIP データセグメント\] = \[20 + 8 + 8972\] = 9000
-
2 番目と 3 番目の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 8980\] = 9000
-
最後の IP フラグメントのサイズ = \[IP ヘッダー + SIP データセグメント\] = \[20 + 3068\] = 3088
設定タスク:
例:
インターフェイス 10/1 の MTU 値を 9000、インターフェイス 10/2 の MTU 値を 9000 に設定します。
Citrix ADCインスタンスにログオンし、NetScalerコマンドラインインターフェイスを使用して残りの構成手順を完了します。
次の表に、Citrix ADCインスタンスで必要な構成を作成するためのタスク、NetScalerコマンド、および例を示します。
| タスク | NetScalerコマンド構文 | 例 |
|---|---|---|
| VLAN を作成し、ジャンボフレームをサポートする VLAN の MTU を設定します。 | add vlan <id> -mtu <positive_integer> show vlan <id> |
add vlan 10 -mtu 9000; add vlan 20 -mtu 9000 |
| インターフェイスを VLAN にバインドします。 | bind vlan <id> -ifnum <interface_name>; show vlan <id> |
bind vlan 10 -ifnum 10/1; bind vlan 20 -ifnum 10/2 |
| SNIP アドレスを追加します。 | add ns ip <IPAddress> <netmask> -type SNIP; show ns ip |
add ns ip 198.51.100.18 255.255.255.0 -type SNIP |
| SIP サーバを表すサービスを作成します。 | add service <serviceName> <ip> SIP_UDP <port> ; show service <name> |
サービス追加 SVC-S1 198.51.100.19 SIP_UDP 5060; DD サービス SVC-S2 198.51.100.20 SIP_UDP 5060 |
| SIP 負荷分散仮想サーバを作成し、そのサーバにサービスをバインドする | add lb vserver <name> SIP_UDP <ip> <port>; bind lb vserver <vserverName> <serviceName>; show lb vserver <name> |
add lb vserver LBVS-1 SIP_UDP 203.0.113.15 5060; bind lb vserver LBVS-1 SVC-S1;bind lb vserver LBVS-1 SVC-S2 |
| bind lb vserver LBVS-1 SVC-S2 | save ns config; show ns config |
ユースケース:非ジャンボからジャンボへのセットアップ
Citrix ADCインスタンスNS1で構成された負荷分散仮想サーバーLBVS1を使用して、サーバーS1とS2間でトラフィックを負荷分散する非ジャンボからジャンボへのセットアップの例を考えてみましょう。クライアント CL1 と NS1 間の接続は非ジャンボフレームをサポートし、NS1 とサーバ間の接続はジャンボフレームをサポートします。
NS1 のインターフェイス 10/1 は、クライアント CL1 との間でトラフィックを送受信します。NS1 のインターフェイス 10/2 は、サーバ S1 または S2 との間でトラフィックを送受信します。
NS1 のインターフェイス 10/1 と 10/2 は、それぞれ VLAN 10 と VLAN 20 の一部です。CL1 と NS1 の間の非ジャンボフレームだけをサポートするために、MTU はインターフェイス 10/1 と VLAN 10 の両方でデフォルト値の 1500 に設定されます。
NS1 とサーバ間のジャンボフレームをサポートするために、インターフェイス 10/2 と VLAN 20 の MTU は 9000 に設定されます。
NS1とサーバ間のサーバおよびその他すべてのネットワーク・デバイスも、ジャンボ・フレームをサポートするように構成されています。HTTP トラフィックは TCP に基づいているため、ジャンボフレームをサポートするために、各エンドポイントで MSS が適切に設定されます。
-
CL1 と NS1 の仮想サーバ LBVS1 の間の接続では、NS1 上の MSS が TCP プロファイルに設定され、それが LBVS1 にバインドされます。
-
NS1 と S1 の SNIP アドレス間の接続では、NS1 上の MSS が TCP プロファイルに設定され、NS1 上の S1 を表すサービス (SVC-S1) にバインドされます。
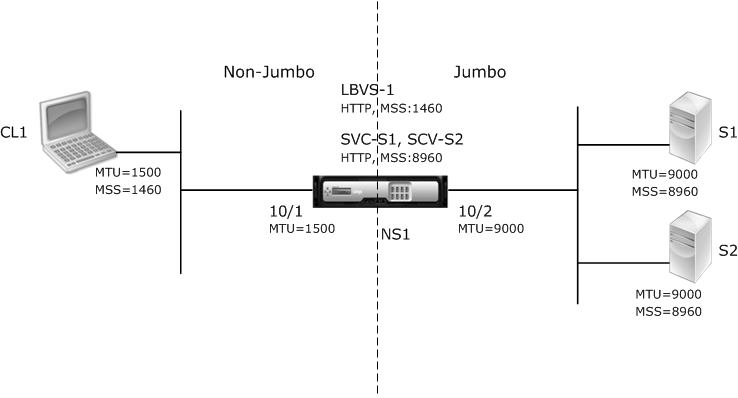
次の表に、この例で使用されている設定の一覧を示します。
| エンティティ | 名前 | 詳細 |
|---|---|---|
| クライアント CL1 の IP アドレス | CL1 | 192.0.2.10 |
| サーバの IP アドレス | S1 | 198.51.100.19 |
| S2 | 198.51.100.20 | |
| インターフェイス 10/1 の MTU(管理サービスインターフェイスを使用) | 1500 | |
| インターフェイス 10/2 の MTU セット (管理サービスインターフェイスを使用)。 | 9000 | |
| NS1上のVLAN 10のMTU(NetScalerコマンドラインインターフェイスを使用) | 1500 | |
| NS1のVLAN 20にMTUが設定されました(NetScalerコマンドラインインターフェイスを使用)。 | 9000 | |
| NS1 上のサーバを表すサービス | SVC-S1 | IP アドレス:198.51.100.19、プロトコル:HTTP、ポート:80、MSS: 8960 |
| SVC-S2 | IP アドレス:198.51.100.20、プロトコル:HTTP、ポート:80、MSS: 8960 | |
| VLAN 10 上の負荷分散仮想サーバ | LBVS-1 | IP アドレス:203.0.113.15、プロトコル:HTTP、ポート:80、バインドされたサービス:SVC-S1、SVC-S2、MSS: 1460 |
この例では、CL1 が S1 に要求するトラフィックフローを次に示します。
-
クライアント CL1 は、NS1 の仮想サーバー LBVS-1 に送信する 200 バイトの HTTP 要求を作成します。
-
CL1 は NS1 の LBVS-1 への接続をオープンします。CL1 と NS1 は、接続の確立中にそれぞれの TCP MSS 値を交換します。
-
NS1 の MSS は HTTP 要求よりも大きいため、CL1 は要求データを 1 つの IP パケットで NS1 に送信します。 1。
<div id="concept_57AEA1C9D3DA47948B6D834341388D29__d978e142">

 Size of the request packet = \[IP Header + TCP Header + TCP Request\] = \[20 + 20 + 200\] = 240

</div> -
NS1 は、インターフェイス 10/1 で要求パケットを受信し、パケット内の HTTP 要求データを処理します。
-
LBVS-1 の負荷分散アルゴリズムはサーバー S1 を選択し、NS1 はその SNIP アドレスの 1 つと S1 の間の接続を開きます。NS1 と CL1 は、接続の確立中にそれぞれの TCP MSS 値を交換します。
-
S1 の MSS は HTTP 要求よりも大きいので、NS1 は 1 つの IP パケットで要求データを S1 に送信します。
-
要求パケットのサイズ = \[IP ヘッダー + TCP ヘッダー + \[TCP 要求\] = \[20 + 20 + 200\] = 240
-
この例の CL1 に対する S1 の応答のトラフィックフローを次に示します。
-
サーバー S1 は、NS1 の SNIP アドレスに送信する 18000 バイトの HTTP 応答を作成します。
-
S1 は応答データを NS1 の MSS の倍数に分割し、これらのセグメントを IP パケットとして NS1 に送信します。これらの IP パケットは、S1 の IP アドレスから送信され、NS1 の SNIP アドレスを宛先とします。
-
最初の 2 つのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (TCP セグメント = NS1 の MSS サイズ)\] = \[20 + 20 + 8960\] = 9000
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 2080\] = 2120
-
-
NS1 は、インターフェイス 10/2 で応答パケットを受信します。
-
NS1 は、これらの IP パケットからすべての TCP セグメントを組み立てて、18000 バイトの HTTP 応答データを形成します。NS1 はこのレスポンスを処理します。
-
NS1 は、応答データを CL1 の MSS の倍数にセグメント化し、これらのセグメントを IP パケットとして、インターフェイス 10/1 から CL1 に送信します。これらの IP パケットは LBVS-1 の IP アドレスから発信され、CL1 の IP アドレスを宛先とします。
-
最後のパケットを除くすべてのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (TCP ペイロード = CL1 の MSS サイズ)\] = \[20 + 20 + 1460\] = 1500
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 480\] = 520
-
設定タスク:
例:
次の MTU 値を設定します。
-
10/1 インターフェイスの場合は 1500
-
10/2 インターフェイスの場合は 9000
Citrix ADCインスタンスにログオンし、NetScalerコマンドラインインターフェイスを使用して残りの構成手順を完了します。
次の表に、Citrix ADCインスタンスで必要な構成を作成するためのタスク、NetScalerコマンド、および例を示します。
| タスク | NetScalerコマンドライン構文 | 例 |
|---|---|---|
| VLAN を作成し、ジャンボフレームをサポートする VLAN の MTU を設定します。 | add vlan <id> -mtu <positive_integer>; show vlan <id> |
add vlan 10 -mtu 1500; add vlan 20 -mtu 9000 |
| インターフェイスを VLAN にバインドします。 | bind vlan <id> -ifnum <interface_name>; show vlan <id> |
bind vlan 10 -ifnum 10/1; bind vlan 20 -ifnum 10/2 |
| SNIP アドレスを追加します。 | add ns ip <IPAddress> <netmask> -type SNIP; show ns ip |
add ns ip 198.51.100.18 255.255.255.0 -type SNIP |
| HTTP サーバを表すサービスを作成する | add service <serviceName> <ip> HTTP <port>; show service <name> |
add service SVC-S1 198.51.100.19 http 80; add service SVC-S2 198.51.100.20 http 80 |
| HTTP 負荷分散仮想サーバーを作成し、サービスをバインドします。 | add lb vserver <name> HTTP <ip> <port>; bind lb vserver <vserverName> <serviceName>; show lb vserver <name> |
add lb vserver LBVS-1 http 203.0.113.15 80; bind lb vserver LBVS-1 SVC-S1 |
| カスタム TCP プロファイルを作成し、ジャンボフレームをサポートするための MSS を設定します。 | add tcpProfile <name> -mss <positive_integer>; show tcpProfile <name> |
add tcpprofile NS1-SERVERS-JUMBO -mss 8960 |
| カスタム TCP プロファイルを目的のサービスにバインドします。 | set service <Name> -tcpProfileName <string>; show service <name> |
set service SVC-S1 -tcpProfileName NS1- SERVERS-JUMBO; set service SVC-S2 -tcpProfileName NS1- SERVERS-JUMBO |
\|設定の保存\|ns config の保存、ns config の表示\|
ユースケース:同じインターフェイスセットでのジャンボフローと非ジャンボフローの共存
Citrix ADCインスタンスNS1に負荷分散仮想サーバーLBVS1とLBVS2が構成されている例を考えてみましょう。LBVS1 はサーバー S1 と S2 間での HTTP トラフィックの負荷分散に使用され、global はサーバー S3 と S4 間でトラフィックの負荷分散に使用されます。
CL1 は VLAN 10 に、S1 と S2 は VLAN 20 に、CL2 はVLAN 30 に、S3 と S4 はVLAN 40 上にあります。VLAN 10 と VLAN 20 はジャンボフレームをサポートし、VLAN 30 と VLAN 40 は非ジャンボフレームだけをサポートします。
つまり、CL1 と NS1 間の接続、および NS1 とサーバ S1 または S2 の間の接続は、ジャンボフレームをサポートします。CL2 と NS1 間の接続、および NS1 とサーバ S3 または S4 の間の接続では、非ジャンボフレームのみがサポートされます。
NS1 のインターフェイス 10/1 は、クライアントとの間でトラフィックを送受信します。NS1 のインターフェイス 10/2 は、サーバとの間でトラフィックを送受信します。
インターフェイス 10/1 はタグ付きインターフェイスとして VLAN 10 と VLAN 20 の両方にバインドされ、インターフェイス 10/2 はタグ付きインターフェイスとして VLAN 30 と VLAN 40 の両方にバインドされます。
ジャンボフレームをサポートするために、インターフェイス 10/1 および 10/2 の MTU は 9216 に設定されます。
NS1 では、ジャンボフレームをサポートするために VLAN 10 と VLAN 30 の MTU が 9000 に設定され、VLAN 20 の MTU が 1500、非ジャンボフレームだけをサポートする VLAN 40 の MTU がデフォルト値の 1500 に設定されています。
NetScalerインターフェイスでのVLANタグ付きパケットの有効なMTUは、インターフェイスのMTUまたはVLANのMTUのどちらか小さい方になります。例:
-
インターフェイス 10/1 の MTU は 9216 です。VLAN 10 の MTU は 9000 です。インターフェイス 10/1 では、VLAN 10 タグ付きパケットの MTU は 9000 です。
-
インターフェイス 10/2 の MTU は 9216 です。VLAN 20 の MTU は 9000 です。インターフェイス 10/2 では、VLAN 20 タグ付きパケットの MTU は 9000 です。
-
インターフェイス 10/1 の MTU は 9216 です。VLAN 30 の MTU は 1500 です。インターフェイス 10/1 では、VLAN 30 のタグ付きパケットの MTU は 1500 です。
-
インターフェイス 10/2 の MTU は 9216 です。VLAN 40 の MTU は 1500 です。インターフェイス 10/2 では、VLAN 40 タグ付きパケットの MTU は 9000 です。
CL1、S1、S2、および CL1 と S1 または S2 の間にあるすべてのネットワークデバイスが、ジャンボフレーム用に設定されます。
HTTP トラフィックは TCP に基づいているため、ジャンボフレームをサポートするために、各エンドポイントで MSS が適切に設定されます。
-
CL1 と NS1 の仮想サーバー LBVS-1 の間の接続では、NS1 上の MSS が TCP プロファイルに設定され、それが LBVS1 にバインドされます。
-
NS1 と S1 の SNIP アドレス間の接続では、NS1 上の MSS が TCP プロファイルに設定され、NS1 上の S1 を表すサービス (SVC-S1) にバインドされます。
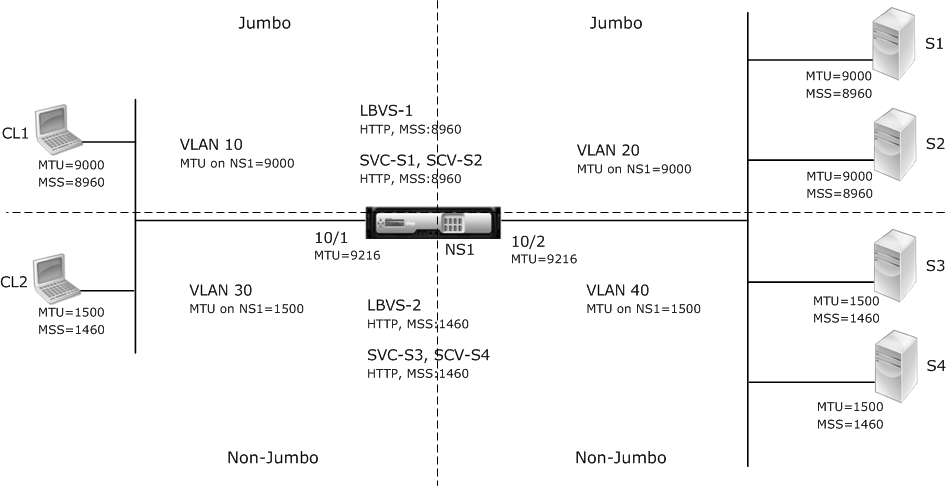
次の表に、この例で使用されている設定の一覧を示します。
|エンティティ|名前|詳細| |--|--|--| |クライアントの IP アドレス|CL1|192.0.2.10 ||CL2|192.0.2.20 |サーバの IP アドレス|S1|198.51.100.19 ||S2|198.51.100.20 ||S3|198.51.101.19 ||S4|198.51.101.20 |NS1 の SNIP アドレス||198.51.100.18; 198.51.101.18 |NS1 のインターフェイスと VLAN に指定された MTU|10/1|9216 ||10/2|9216 \|VLAN 10\|9000 \|VLAN 20\|9000 \|VLAN 30\|9000 \|VLAN 40\|1500 \|デフォルト TCP プロファイル\|nstcp_default_profile\|MSS: 1460 \|カスタム TCP プロファイル \|すべてジャンボ \|MSS: 8960 \|NS1 上のサーバを表すサービス \|SVC-S1 \|IP アドレス:198.51.100.19; プロトコル:HTTP; ポート:80;TCP プロファイル:オールジャンボ (MSS: 8960) \|\|SVC-S2\|IP アドレス:198.51.100.20; プロトコル:HTTP; ポート:80; TCP プロファイル:オールジャンボ (MSS: 8960) \|\|SVC-S3\|IP アドレス:198.51.101.19; プロトコル:HTTP; ポート:80; TCP プロファイル:nstcp_default_profile (MSTCP_default_profile (MSTCP_default_profile) SVC: 1460) \|\|SVC-S4\|IP アドレス:198.51.101.20;プロトコル:HTTP; ポート:80; TCP プロファイル:nstcp_default_profile (MSS: 1460) \|NS1 上の負荷分散仮想サーバー\|LBVS-1 \|IP アドレス = 203.0.113.15; プロトコル:HTTP; ポート:80; バインドされたサービス:SVC-S1、SVC-S2; TCP プロファイル:オールジャンボ (MSS: 8960) \|\|LBVS-2 \|IP アドレス = 203.0.114.15; プロトコル:HTTP;ポート:80、バインドされたサービス:SVC-S3、SVC-S4、TCP プロファイル:nstcp_default_profile (MSS: 1460)
次に、CL1 が S1 に要求した場合のトラフィックフローを示します。
-
クライアント CL1 は、NS1 の仮想サーバ LBVS-1 に送信する 20000 バイトの HTTP 要求を作成します。
-
CL1 は NS1 の LBVS-1 への接続をオープンします。CL1 と NS1 は、接続の確立中に TCP MSS 値を交換します。
-
NS1 の MSS 値は HTTP 要求よりも小さいので、CL1 は要求データを NS1 の MSS の倍数に分割し、VLAN 10 としてタグ付けされた IP パケットでこれらのセグメントを NS1 に送信します。
-
最初の 2 つのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (TCP セグメント = NS1 MSS)\] = \[20 + 20 + 8960\] = 9000
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 2080\] = 2120
-
-
NS1は、これらのパケットをインタフェース10/1で受信します。NS1 はこれらのパケットを受け入れるのは、これらのパケットのサイズが VLAN 10 タグ付きパケットのインターフェイス 10/1 の実効 MTU(9000)以下であるためです。
-
NS1 は IP パケットからすべての TCP セグメントをアセンブルし、20000 バイトの HTTP 要求を形成します。NS1 はこの要求を処理します。
-
LBVS-1 の負荷分散アルゴリズムはサーバー S1 を選択し、NS1 はその SNIP アドレスの 1 つと S1 の間の接続を開きます。NS1 と CL1 は、接続の確立中にそれぞれの TCP MSS 値を交換します。
-
NS1は、要求データをS1のMSSの倍数に分割し、これらのセグメントをVLAN 20とタグ付けされたIPパケットでS1に送信します。
-
最初の 2 つのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (TCP ペイロード = S1 MSS)\] = \[20 + 20 + 8960\] = 9000
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 2080\] = 2120
-
CL1 に対する S1 の応答のトラフィックフローを次に示します。
-
サーバ S1 は 30000 バイトの HTTP 応答を作成し、NS1 の SNIP アドレスに送信します。
-
S1 は応答データを NS1 の MSS の倍数に分割し、これらのセグメントを VLAN 20 としてタグ付けされた IP パケットで NS1 に送信します。これらの IP パケットは、S1 の IP アドレスから送信され、NS1 の SNIP アドレスを宛先とします。
-
最初の 3 つのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (TCP セグメント = NS1 の MSS サイズ)\] = \[20 + 20 + 8960\] = 9000
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 3120\] = 3160
-
-
NS1 は、インターフェイス 10/2 で応答パケットを受信します。NS1 はこれらのパケットを受け入れます。これは、そのサイズが VLAN 20 タグ付きパケットのインターフェイス 10/2 の実効 MTU 値(9000)以下であるためです。
-
NS1 は、これらの IP パケットからすべての TCP セグメントを組み立てて、30000 バイトの HTTP 応答を形成します。NS1 はこのレスポンスを処理します。
-
NS1 は、応答データを CL1 の MSS の倍数にセグメント化し、これらのセグメントを VLAN 10 としてタグ付けされた IP パケットで、インターフェイス 10/1 から CL1 に送信します。これらの IP パケットは LBVS の IP アドレスから発信され、CL1 の IP アドレスを宛先とします。
-
最初の 3 つのパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + \[(TCP ペイロード = CL1 の MSS サイズ)\] = \[20 + 20 + 8960\] = 9000
-
最後のパケットのサイズ = \[IP ヘッダー + TCP ヘッダー + (残りの TCP セグメント)\] = \[20 + 20 + 3120\] = 3160
-
設定タスク:
例:
次の MTU 値を設定します。
-
10/1 インターフェイスの場合は 9216
-
10/2 インターフェイスの場合は 9216
Citrix ADCインスタンスにログオンし、NetScalerコマンドラインインターフェイスを使用して残りの構成手順を完了します。
次の表に、Citrix ADCインスタンスで必要な構成を作成するためのタスク、NetScalerコマンド、および例を示します。
| タスク | 構文 | 例 |
|---|---|---|
| VLAN を作成し、ジャンボフレームをサポートする VLAN の MTU を設定します。 | VLAN を追加 <id> -mtu <positive_integer>; VLAN を表示 <id> |
VLAN 10-mtu 9000 の追加、VLAN 20 の追加-mtu 9000、VLAN 30 の追加-mtu 1500、VLAN 40 の追加-mtu 1500 |
| インターフェイスを VLAN にバインドします。 | bind vlan <id> -ifnum <interface_name>; show vlan <id> |
bind vlan 10 -ifnum 10/1 -tagged; bind vlan 20 -ifnum 10/2 -tagged; bind vlan 30 -ifnum 10/1 -tagged; bind vlan 40 -ifnum 10/2 -tagged |
| SNIP アドレスを追加します。 | add ns ip <IPAddress> <netmask> -type SNIP; show ns ip |
add ns ip 198.51.100.18 255.255.255.0 -type SNIP; add ns ip 198.51.101.18 255.255.255.0 -type SNIP |
| HTTP サーバを表すサービスを作成します。 | add service <serviceName> <ip> HTTP <port>; show service <name> |
add service SVC-S1 198.51.100.19 http 80; add service SVC-S2 198.51.100.20 http 80; add service SVC-S3 198.51.101.19 http 80; add service SVC-S4 198.51.101.20 http 80 |
| HTTP 負荷分散仮想サーバーを作成し、サービスをバインドします。 | add lb vserver <name> HTTP <ip> <port>; bind lb vserver <vserverName> <serviceName>; show lb vserver <name> |
add lb vserver LBVS-1 http 203.0.113.15 80; bind lb vserver LBVS-1 SVC-S1; bind lb vserver LBVS-1 SVC-S2 |
| add lb vserver LBVS-2 http 203.0.114.15 80; bind lb vserver LBVS-2 SVC-S3; bind lb vserver LBVS-2 SVC-S4 | ||
| カスタム TCP プロファイルを作成し、ジャンボフレームをサポートするための MSS を設定します。 | add tcpProfile <name> -mss <positive_integer>; show tcpProfile <name> |
add tcpprofile ALL-JUMBO -mss 8960 |
| カスタム TCP プロファイルを、必要な負荷分散仮想サーバとサービスにバインドします。 | set service <Name> -tcpProfileName <string>; show service <name> |
set lb vserver LBVS-1 - tcpProfileName ALL-JUMBO; set service SVC-S1 - tcpProfileName ALL-JUMBO; set service SVC-S2 - tcpProfileName ALL-JUMBO |
\|設定の保存\|ns config の保存、ns config の表示\|