
認証および認可の設定
NetScaler SDX管理サービスによる認証は、ローカルでも外部でも可能です。外部認証では、管理サービスは外部サーバーからの応答に基づいてユーザーアクセスを許可します。管理サービスは、次の外部認証プロトコルをサポートしています。
-
リモート認証ダイヤルインユーザーサービス (RADIUS)
-
ターミナルアクセスコントローラアクセスコントロールシステム (TACACS)
-
ライトウェイトディレクトリアクセスプロトコル(LDAP)
管理サービスは SSH からの認証要求もサポートしています。SSH 認証では、キーボード対話型認証要求のみがサポートされます。SSH ユーザの許可は admin 権限のみに制限されます。読み取り専用権限を持つユーザは SSH 経由でログオンできません。
認証を設定するには、認証タイプを指定し、認証サーバを設定します。
管理サービスによる承認はローカルで行われます。管理サービスでは、2 つのレベルの認証がサポートされています。管理者権限を持つユーザは、管理サービスに対してあらゆるアクションを実行できます。読み取り専用権限を持つユーザーは、読み取り操作のみを実行できます。SSH ユーザの許可は admin 権限のみに制限されます。読み取り専用権限を持つユーザは SSH 経由でログオンできません。
RADIUS および LDAP の認可は、グループ抽出によってサポートされています。グループ抽出属性は、管理サービス上の RADIUS または LDAP サーバの設定中に設定できます。抽出されたグループ名は、管理サービス上のグループ名と照合され、ユーザーに付与される権限が決定されます。ユーザーは複数のグループに所属できます。その場合、ユーザーが所属するグループに管理者権限がある場合、そのユーザーには管理者権限が付与されます。デフォルト認証グループ属性は、設定時に設定できます。このグループは、抽出されたグループとともに承認対象として考慮されます。
TACACS 許可の場合、TACACS サーバ管理者は admin 権限を持つユーザに対して特別なコマンド admin を許可し、読み取り専用権限を持つユーザにはこのコマンドを拒否する必要があります。ユーザーが SDX アプライアンスにログオンすると、Management Service はユーザーにこのコマンドを実行する権限があるかどうかをチェックし、権限がある場合は管理者権限が割り当てられ、それ以外の場合は読み取り専用権限が割り当てられます。
Related information
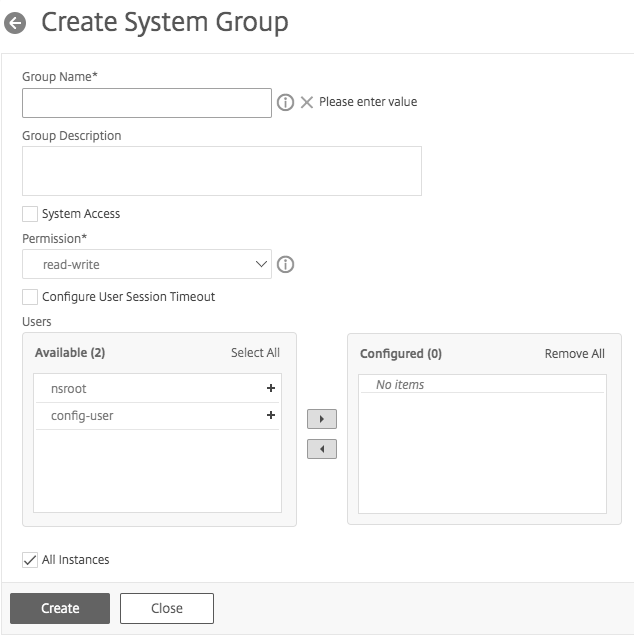
ユーザーグループを追加する
グループは、共通の情報にアクセスしたり、同様の種類のタスクを実行したりする必要のある論理的なユーザーの集合です。ユーザは、一連の一般的な操作によって定義されるグループに編成できます。個々のユーザーではなくグループに特定の権限を付与することで、ユーザーを作成する時間を節約できます。
認証に外部認証サーバーを使用している場合、SDX 内のグループは、認証サーバーで構成されたグループと一致するように構成できます。認証サーバー上のグループと名前が一致するグループに属するユーザーがログオンして認証されると、そのユーザーはSDXアプライアンスのグループの設定を継承します。
ユーザーグループを追加するには
ユーザアカウントの設定
ユーザーが SDX アプライアンスにログオンして、アプライアンス管理タスクを実行します。ユーザーがアプライアンスにアクセスできるようにするには、そのユーザーのユーザーアカウントを SDX アプライアンスに作成する必要があります。ユーザーはアプライアンス上でローカルに認証されます。
重要: パスワードはSDXアプライアンス、管理サービス、およびCitrix Hypervisorに適用されます。Citrix Hypervisorで直接パスワードを変更しないでください。
ユーザーアカウントを設定するには
-
-
-
-
admin:管理サービスに関連するすべての管理タスクを実行できます。
-
read-only:ユーザはシステムを監視し、アカウントのパスワードを変更することしかできません。 デフォルト:admin。
-
-
*必須パラメータ
ユーザーアカウントを削除するには
認証タイプの設定
認証タイプを設定するには
基本認証を有効または無効にする
基本認証を使用して、管理サービスの NITRO インターフェイスに対して認証できます。デフォルトでは、SDX アプライアンスでは基本認証が有効になっています。管理サービスインターフェイスを使用して基本認証を無効にするには、次の手順を実行します。