
外部認証サーバの設定
NetScaler SDX Management Serviceは、ローカルユーザーアカウントまたは外部認証サーバーを使用してユーザーを認証できます。アプライアンスでは、次の認証タイプがサポートされています。
-
RADIUS:外部 RADIUS 認証サーバに対して認証します。
-
TACACS:外部ターミナルアクセスコントローラアクセスコントロールシステム(TACACS)認証サーバに対して認証します。
外部認証を設定するには、認証タイプを指定し、認証サーバを設定します。
Related information
RADIUS サーバの追加
RADIUS 認証を設定するには、認証タイプを RADIUS として指定し、RADIUS 認証サーバを設定します。
管理サービスは、RADIUS 仕様に従って RADIUS チャレンジレスポンス認証をサポートします。RADIUS ユーザは、RADIUS サーバ上でワンタイムパスワードを使用して設定できます。ユーザーが SDX アプライアンスにログオンすると、このワンタイムパスワードを指定するよう求められます。
RADIUS サーバを追加するには
-
-
サーバ名/ IP アドレス*:FQDN またはサーバ IP アドレス。 注: DNS は指定 された完全修飾ドメイン名 (FQDN) を IP アドレスに変換できる必要があり、FQDN の解決にはプライマリ DNS のみが使用されます。プライマリ DNS を手動で設定するには、「FQDN 名前解決用のプライマリ DNS の追加」の項を参照してください。
-
Port*:RADIUS サーバが稼働しているポート。デフォルト値は 1812 です。
-
Timeout*:システムが RADIUS サーバからの応答を待機する秒数。デフォルト値:3。
-
NAS IP アドレス抽出の有効化:有効にすると、RADIUS プロトコルに従って、システムの IP アドレス(管理サービス IP)が「nasip」としてサーバに送信されます。
-
nasid:設定されている場合、この文字列は RADIUS プロトコルに従って「nasid」として RADIUS サーバに送信されます。
-
IP アドレスベンダー ID:イントラネット IP を示す RADIUS 内の属性のベンダー ID。値 0 は、属性がベンダーエンコードされていないことを示します。
-
IP アドレス属性タイプ:RADIUS 応答内のリモート IP アドレス属性の属性タイプ。
-
パスワードベンダー ID:RADIUS 応答に含まれるパスワードのベンダー ID。ユーザーパスワードの抽出に使用されます。
-
パスワード属性タイプ:RADIUS 応答に含まれるパスワード属性の属性タイプ。
-
アカウンティング:管理サービスが RADIUS サーバで監査情報を記録できるようにします。
LDAP 認証サーバの追加
LDAP 認証を設定するには、認証タイプを LDAP として指定し、LDAP 認証サーバを設定します。
LDAP サーバを追加するには
-
-
サーバ名/ IP アドレス*:FQDN またはサーバ IP アドレス。 注:DNS は、指定された FQDN を IP アドレスに解決できる必要があり、FQDN の解決にはプライマリ DNS のみが使用されます。プライマリ DNS を手動で設定するには、「FQDN 名前解決用のプライマリ DNS の追加」の項を参照してください。
-
Port*— LDAP サーバが稼働しているポート。デフォルト値:389。
-
Timeout*:システムが LDAP サーバからの応答を待機する秒数。
-
Base DN:LDAP 検索を開始するベース、またはノード。
-
管理バインド DN:LDAP サーバにバインドするために使用される完全識別名。
-
管理パスワード:LDAP サーバにバインドするために使用するパスワード。
-
LDAP ホスト名:LDAP サーバのホスト名。validateServerCert パラメーターが有効な場合、このパラメーターは LDAP サーバーからの証明書のホスト名を指定します。ホスト名が一致しないと、接続に失敗します。
-
サーバログオン名属性:外部 LDAP サーバまたは Active Directory を照会するためにシステムによって使用される名前属性。
-
PLAINTEXT: 暗号化は不要です。TLS: TLS プロトコルを使用して通信します。SSL: SSL プロトコルを使用した通信
-
ネストされたグループの抽出を有効にする-ネストされたグループの抽出機能を有効にします。
-
グループ名識別子:LDAP サーバ内のグループを一意に識別する名前。
-
グループサーチ属性:LDAP グループサーチ属性。グループがどのグループに属しているかを判断するのに使用されます。
-
グループ検索サブ属性:LDAP グループ検索サブ属性。グループがどのグループに属しているかを判断するのに使用されます。
-
[Create] をクリックしてから、[Close] をクリックします。
LDAP ユーザに対する SSH 公開キー認証のサポート
SDX アプライアンスは、ログオン用の SSH 公開キー認証によって LDAP ユーザーを認証できるようになりました。公開鍵のリストは、LDAP サーバーのユーザーオブジェクトに保存されます。認証中、SSH は LDAP サーバから SSH 公開鍵を抽出します。取得した公開鍵のいずれかが SSH で動作する場合、ログオンは成功します。
抽出された公開鍵の同じ属性名が、LDAPサーバーとNetScaler SDXアプライアンスの両方に存在する必要があります。
重要:
鍵ベースの認証では、 以下の点で
*/etc/sshd\_config*ファイルの*Authorizedkeysfile*の値を設定して、公開鍵の場所を指定する必要があります。
AuthorizedKeysFile .ssh/authorized_keys
システムユーザー。 /etc/sshd_config**ファイルで Authorizedkeysfile の値を設定することで、任意のシステムユーザーのパブリックキーの場所を指定できます。
**LDAP ユーザ。**取得した公開鍵は、
*/var/pubkey/\<user\_name\>/tmp\_authorized\_keys-\<pid\>.*に保存されます。\<pid\>は同じユーザーからの同時 SSH 要求を区別するために追加される一意の番号です。これは、認証プロセス中に公開鍵を保持するための一時的な場所です。認証が完了すると、公開鍵はシステムから削除されます。
ユーザでログインするには、シェルプロンプトから次のコマンドを実行します。
$ ssh –i \<private key\> \<username\>@\<IPAddress\>
GUI を使用して LDAP サーバを設定するには、次の手順を実行します。
-
**[System]>[Authentication]>[LDAP]**の順に選択します。
-
使用可能な LDAP サーバのいずれかをクリックします。
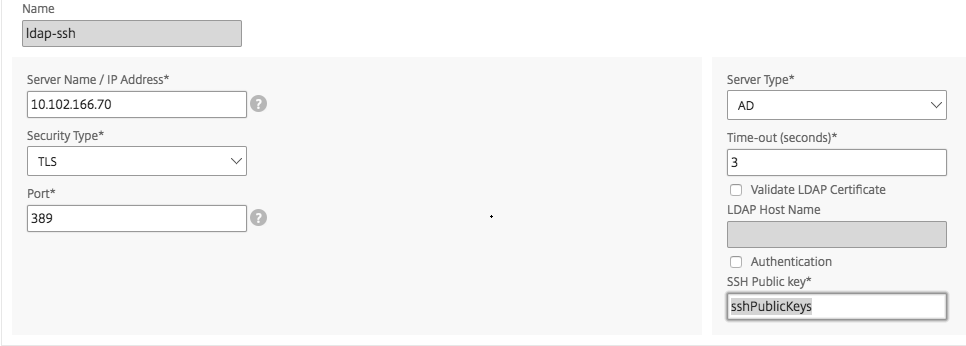
注:
FQDN 名前解決用のプライマリ DNS の追加
IP アドレスではなくサーバの FQDN を使用して RADIUS または LDAP サーバを定義する場合は、GUI または CLI を使用して、サーバ名を解決するようにプライマリ DNS を手動で設定する必要があります。
CLI を使用してプライマリ DNS を設定するには、次の手順に従います。
-
セキュアシェル (SSH) コンソールを開きます。
-
nsroot/nsroot認証情報を使用してNetScaler SDXアプライアンスにログオンします。
-
networkconfig コマンドを実行します。
-
適切なメニューを選択して DNS IPv4 アドレスを更新し、変更を保存します。
networkconfig コマンドをもう一度実行すると、更新された DNS アドレスが表示されます。
TACACS サーバの追加
TACACS 認証を設定するには、認証タイプを TACACS として指定し、TACACS 認証サーバを設定します。
TACACS サーバを追加するには
-
-
IP アドレス:TACACS サーバの IP アドレス
-
Timeout:システムが TACACS サーバからの応答を待機する最大秒数
-
TACACS Key:クライアントとサーバ間で共有されるキー。この情報は、システムが TACACS サーバと通信するために必要です。
-
アカウンティング:管理サービスが TACACAS サーバで監査情報を記録できるようにします。