
Partition d'administration
Une appliance NetScaler peut être partitionnée en entités logiques appelées partitions d'administration. Chaque partition peut être configurée et utilisée comme une appliance NetScaler distincte. La figure suivante montre les partitions d'un NetScaler utilisées par différents clients et services :
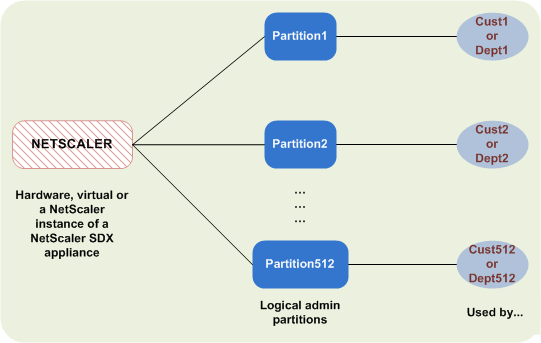
Une appliance NetScaler partitionnée possède une seule partition par défaut et une ou plusieurs partitions d'administration. Le tableau suivant fournit des informations supplémentaires sur les deux types de partitions :
Remarque
Dans une appliance partitionnée, le mode BridgeBPDU ne peut être activé que dans la partition par défaut et non dans les partitions administratives.
Disponibilité :
L'appliance NetScaler est livrée avec une seule partition, appelée partition par défaut. La partition par défaut est conservée même après le partitionnement de l'appliance NetScaler.
Doit être créé explicitement comme décrit dans Configurer les partitions d'administration.
Nombre de partitions :
Un
Une appliance NetScaler peut comporter une ou plusieurs partitions d'administration (512 au maximum).
Accès et rôles des utilisateurs :
Tous les utilisateurs de NetScaler, qui ne sont pas associés à une politique de commande spécifique à une partition, peuvent accéder à la partition par défaut et la configurer. Comme toujours, la politique de commande associée restreint les opérations qu'un utilisateur peut effectuer.
L'accès et les rôles des utilisateurs sont créés par les superutilisateurs de NetScaler qui spécifient également les utilisateurs pour cette partition. Seuls les superutilisateurs et les utilisateurs associés de la partition peuvent accéder à la partition d'administration et la configurer.
Remarque
Les utilisateurs de partitions n'ont pas accès au shell.
Structure du fichier :
Tous les fichiers d'une partition par défaut sont stockés dans la structure de fichiers NetScaler par défaut.
Par exemple, le répertoire /nsconfig stocke le fichier de configuration NetScaler et le répertoire /var/log/ stocke les journaux NetScaler.
Tous les fichiers d'une partition d'administration sont stockés dans des chemins de répertoire portant le nom de la partition d'administration.
Par exemple, le fichier de configuration NetScaler (ns.conf) est stocké dans le répertoire.
/nsconfig/partitions/<partitionName> Les autres fichiers spécifiques à la partition sont stockés dans les /var/partitions/<partitionName> répertoires.
Quelques autres chemins dans une partition d'administration :
-
Fichiers téléchargés :
/var/partitions/<partitionName>/download/ -
Fichiers journaux :
/var/partitions/<partitionName>/log/
Remarque
Actuellement, la journalisation n'est pas prise en charge au niveau de la partition. Par conséquent, ce répertoire est vide et tous les journaux y sont stockés.
/var/log/
-
Fichiers relatifs au certificat SSL CRL :
/var/partitions/<partitionName>/netscaler/ssl
Ressources disponibles :
Toutes les ressources NetScaler.
Ressources NetScaler qui sont explicitement attribuées à la partition d'administration.
Related information
Prise en charge des configurations NetScaler dans la partition d'administrationConfiguration des partitions d'administrationConfiguration VLAN pour les partitions d'administrationPrise en charge de VXLAN pour les partitions d'administrationPrise en charge SNMP des partitions d'administrationPrise en charge du journal d'audit des partitions d'administrationAfficher les adresses PMAC configurées pour la configuration de VLAN partagé
Accès et rôles des utilisateurs
Lors de l'authentification et de l'autorisation d'une appliance NetScaler partitionnée, un administrateur root peut affecter un administrateur de partition à une ou plusieurs partitions. L'administrateur de partition peut autoriser les utilisateurs à accéder à cette partition sans affecter les autres partitions. Les utilisateurs de la partition sont autorisés à accéder uniquement à cette partition à l'aide de l'adresse SNIP. L'administrateur root et l'administrateur de partition peuvent configurer l'accès basé sur les rôles (RBA) en autorisant les utilisateurs à accéder à différentes applications.
Les rôles des administrateurs et des utilisateurs peuvent être décrits comme suit :
Administrateur root. Accède à l'appliance partitionnée via son adresse NSIP et peut accorder à l'utilisateur l'accès à une ou plusieurs partitions. L'administrateur peut également affecter des administrateurs de partition à une ou plusieurs partitions. L'administrateur peut créer un administrateur de partition à partir de la partition par défaut à l'aide d'une adresse NSIP ou passer à une partition, puis créer un utilisateur et attribuer un accès administrateur de partition à l'aide d'une adresse SNIP.
Administrateur de partition. Accède à la partition spécifiée via une adresse NSIP attribuée par l'administrateur root. L'administrateur peut attribuer un accès basé sur les rôles à l'accès utilisateur de la partition à cette partition et également configurer l'authentification du serveur externe à l'aide d'une configuration spécifique à la partition.
Utilisateur du système. Accède aux partitions via l'adresse NSIP. A accès aux partitions et aux ressources spécifiées par l'administrateur root.
Utilisateur de la partition. Accède à une partition via une adresse SNIP. Le compte utilisateur est créé par l'administrateur de la partition et l'utilisateur a accès aux ressources, uniquement au sein de la partition.
Points à retenir
Voici quelques points à retenir lorsque vous fournissez un accès basé sur les rôles à une partition.
-
Les utilisateurs de NetScaler accédant à l'interface graphique via l'adresse NSIP utilisent la configuration d'authentification de partition par défaut pour se connecter à l'appliance.
-
Les utilisateurs du système de partition accédant à l'interface graphique via une adresse SNIP de partition utilisent une configuration d'authentification spécifique à la partition pour se connecter à l'appliance.
-
L'utilisateur de la partition créé dans une partition ne peut pas se connecter à l'aide de l'adresse NSIP.
-
L'utilisateur NetScaler lié à une partition ne peut pas se connecter à l'aide de l'adresse SNIP de la partition.
-
Les utilisateurs du système qui s'authentifient via un serveur d'authentification externe (par exemple, LDAP, RADIUS, TACACS) doivent accéder à une partition via une adresse SNIP.
Cas d'utilisation pour la gestion de l'accès basé sur les rôles dans une configuration partitionnée
Imaginons un scénario dans lequel une entreprise, www.example.com, possède plusieurs unités commerciales et un administrateur centralisé qui gère toutes les instances de son réseau. Cependant, ils souhaitent fournir des privilèges utilisateur et un environnement exclusifs pour chaque unité commerciale.
Vous trouverez ci-dessous les administrateurs et les utilisateurs gérés par la configuration d'authentification de partition par défaut et la configuration spécifique à la partition dans une appliance partitionnée.
John : administrateur root
George : administrateur de partition
Adam : utilisateur du système
Jane : utilisateur de la partition
John est l'administrateur root d'une appliance NetScaler partitionnée. John gère tous les comptes utilisateurs et les comptes utilisateurs administratifs sur les partitions (par exemple, P1, P2, P3, P4 et P5) au sein de l'appliance. John fournit un accès granulaire basé sur les rôles aux entités depuis la partition par défaut de l'appliance. John crée des comptes utilisateurs et attribue un accès aux partitions à chaque compte. En tant qu'ingénieur réseau au sein de l'organisation, George préfère avoir un accès basé sur les rôles à quelques applications exécutées sur la partition P2. Sur la base de la gestion des utilisateurs, John crée un rôle d'administrateur de partition pour George et associe son compte utilisateur à une politique de commande partition-admin dans la partition P2. Adam étant un autre ingénieur réseau, il préfère accéder à une application s'exécutant sur P2. John crée un compte utilisateur système pour Adam et associe son compte utilisateur à une partition P2. Une fois le compte créé, Adam peut se connecter à l'appliance pour accéder à l'interface de gestion NetScaler via l'adresse NSIP et peut basculer vers la partition P2 en fonction de la liaison utilisateur/groupe.
Supposons que Jane, une autre ingénieure réseau, souhaite accéder directement à une application exécutée uniquement sur la partition P2. George (administrateur de partition) peut créer un compte utilisateur de partition pour elle et associer son compte à des politiques de commande pour les privilèges d'autorisation. Le compte utilisateur de Jane créé dans la partition est désormais directement associé à P2. Jane peut désormais accéder à l'interface de gestion NetScaler via l'adresse SNIP et ne peut passer à aucune autre partition.
Remarque
Si le compte utilisateur de Jane est créé par un administrateur de partition dans la partition P2, l'administrateur peut accéder à l'interface de gestion NetScaler uniquement via l'adresse SNIP (créée dans la partition). L'administrateur n'est pas autorisé à accéder à l'interface via l'adresse NSIP. De même, si le compte utilisateur d'Adam est créé par un administrateur root dans la partition par défaut et est lié à une partition P2. L'administrateur peut accéder à l'interface de gestion NetScaler uniquement via l'adresse NSIP ou l'adresse SNIP créée dans la partition par défaut (avec l'accès à la gestion activé). Et il n'est pas autorisé à accéder à l'interface de partition via l'adresse SNIP créée dans la partition administrative.
Configurer les rôles et les responsabilités des administrateurs de partition
Voici les configurations effectuées par un administrateur root dans une partition par défaut.
Création de partitions administratives et d'utilisateurs système : un administrateur root crée des partitions administratives et des utilisateurs système dans la partition par défaut de l'appliance. L'administrateur associe ensuite les utilisateurs à différentes partitions. Si vous êtes lié à une ou plusieurs partitions, vous pouvez passer d'une partition à l'autre en fonction des liaisons utilisateur. De plus, votre accès à une ou plusieurs partitions liées n'est autorisé que par l'administrateur root.
Autorisation de l'utilisateur système en tant qu'administrateur de partition pour une partition spécifique — Une fois qu'un compte utilisateur est créé, l'administrateur root bascule vers une partition spécifique et autorise l'utilisateur en tant qu'administrateur de partition. Cela se fait en attribuant la politique de commande partition-admin au compte utilisateur. L'utilisateur peut désormais accéder à la partition en tant qu'administrateur de partition et gérer les entités de la partition.
Voici les configurations effectuées par un administrateur de partition dans une partition administrative.
Configuration de l'adresse SNIP dans une partition administrative : l'administrateur de la partition se connecte à la partition, crée une adresse SNIP et fournit un accès de gestion à cette adresse.
Création et association d'un utilisateur du système de partition à la politique de commande de partition : l'administrateur de partition crée des utilisateurs de partition et définit l'étendue de l'accès des utilisateurs. Cela se fait en liant le compte utilisateur aux politiques de commande de partition.
Création et association de groupes d'utilisateurs d'un système de partition avec la politique de commande de partition - L'administrateur de partition crée des groupes d'utilisateurs de partition et définit l'étendue de l'accès aux groupes d'utilisateurs. Cela se fait en liant le compte du groupe d'utilisateurs aux politiques de commande de partition.
Configuration de l'authentification du serveur externe pour les utilisateurs externes (facultatif) - Cette configuration est effectuée pour authentifier les utilisateurs TACACS externes accédant à la partition à l'aide de l'adresse SNIP.
Les tâches suivantes sont effectuées lors de la configuration de l'accès basé sur les rôles pour les utilisateurs d'une partition administrative.
-
Création d'une partition administrative : avant de créer des utilisateurs dans une partition administrative, vous devez d'abord créer la partition. En tant qu'administrateur root, vous pouvez créer une partition à partir de la partition par défaut à l'aide de l'utilitaire de configuration ou d'une interface de ligne de commande.
-
Changement de l'accès utilisateur de la partition par défaut vers la partition P2 — Si vous êtes un administrateur de partition accédant à l'appliance depuis la partition par défaut, vous pouvez passer de la partition par défaut à une partition spécifique. Par exemple, partitionnez P2 en fonction de la liaison utilisateur.
-
Ajouter une adresse SNIP au compte utilisateur de la partition avec l'accès à la gestion activé : une fois que vous avez transféré votre accès à une partition d'administration. Vous créez une adresse SNIP et vous fournissez un accès de gestion à cette adresse.
-
Création et association d'un utilisateur du système de partition à l'aide d'une politique de commande de partitionSi vous êtes administrateur de partition, vous pouvez créer des utilisateurs de partition et définir l'étendue de l'accès des utilisateurs. Cela se fait en liant le compte utilisateur aux politiques de commande de partition.
-
Création et association d'un groupe d'utilisateurs de partition à la politique de commande de partition : si vous êtes administrateur de partition, vous pouvez créer des groupes d'utilisateurs de partition et définir l'étendue du contrôle d'accès des utilisateurs. Cela se fait en liant le compte du groupe d'utilisateurs aux politiques de commande de partition.
Configuration de l'authentification du serveur externe pour les utilisateurs externes (facultatif) - Cette configuration est effectuée pour authentifier les utilisateurs TACACS externes accédant à la partition à l'aide d'une adresse SNIP.
Avantages de l'utilisation de partitions d'administration
Vous pouvez bénéficier des avantages suivants en utilisant des partitions d'administration pour votre déploiement :
-
Permet de déléguer la propriété administrative d'une application au client.
-
Réduit le coût de possession d'un ADC sans compromettre les performances et la facilité d'utilisation.
-
Protège contre les modifications de configuration injustifiées. Dans une appliance NetScaler non partitionnée, les utilisateurs autorisés de l'autre application peuvent modifier intentionnellement ou non les configurations requises pour votre application. Cela peut entraîner un comportement indésirable. Cette possibilité est réduite dans une appliance NetScaler partitionnée.
-
Isole le trafic entre différentes applications en utilisant des VLAN dédiés pour chaque partition.
-
Accélère et permet l'évolutivité des déploiements d'applications.
-
Permet une gestion et des rapports au niveau de l'application ou localisés.
Laissez-nous analyser quelques cas pour comprendre les scénarios dans lesquels vous pouvez utiliser des partitions d'administration.
Cas utilisateur 1 : Comment la partition d'administration est utilisée dans un réseau d'entreprise
Considérons un scénario auquel est confrontée une société nommée Foo.com.
-
Foo.com possède un seul NetScaler.
-
Il existe cinq départements et chaque département possède une application qui doit être déployée avec NetScaler.
-
Chaque application doit être gérée indépendamment par un ensemble différent d'utilisateurs ou d'administrateurs.
-
Les autres utilisateurs doivent être empêchés d'accéder aux configurations.
-
L'application ou le back-end doit être en mesure de partager des ressources telles que des adresses IP.
-
Le service informatique mondial doit être en mesure de contrôler les paramètres de niveau NetScaler qui doivent être communs à toutes les partitions.
-
Les applications doivent être indépendantes les unes des autres. Une erreur dans la configuration d'une application ne doit pas affecter l'autre.
Un NetScaler non partitionné ne serait pas en mesure de répondre à ces exigences. Toutefois, vous pouvez satisfaire à toutes ces exigences en partitionnant un NetScaler.
Il suffit de créer une partition pour chacune des applications, d'attribuer les utilisateurs requis aux partitions, de spécifier un VLAN pour chaque partition et de définir les paramètres globaux sur la partition par défaut.
Cas d'utilisation 2 : comment une partition d'administration est utilisée par un fournisseur de services
Considérons un scénario auquel est confronté un fournisseur de services nommé BigProvider :
-
BigProvider compte 5 clients : 3 petites entreprises et 2 grandes entreprises.
-
SmallBiz, SmallerBiz etStartupBiz**** n'ont besoin que des fonctionnalités NetScaler les plus élémentaires.
-
BigBiz et LargeBiz sont de grandes entreprises dont les applications attirent un trafic important. Ils souhaiteraient utiliser certaines des fonctionnalités les plus complexes de NetScaler.
Dans une approche non partitionnée, l'administrateur NetScaler utilise généralement une appliance NetScaler SDX et provisionner une instance NetScaler pour chaque client.
La solution convient à BigBiz etLargeBiz**** car leurs applications ont besoin de la puissance intacte de l'ensemble de l'appliance NetScaler non partitionnée. Toutefois, cette solution n'est peut-être pas aussi rentable pour la maintenance de SmallBiz, SmallerBiz****et StartupBiz.
BigProvider opte donc pour la solution suivante :
-
Utilisation d'une appliance NetScaler SDX pour créer des instances NetScaler dédiées pour BigBiz et LargeBiz.
-
Utilisation d'un seul NetScaler partitionné en trois partitions, une pourSmallBiz, SmallerBizet StartupBiz**.**
L'administrateur NetScaler (superutilisateur) crée une partition d'administration pour chacun de ces clients et indique les utilisateurs des partitions. Il spécifie également les ressources NetScaler pour les partitions et le VLAN à utiliser par le trafic destiné à chacune des partitions.