
Utilisez l'option de sous-réseau client EDNS0 pour l'équilibrage global de la charge du serveur
Le sous-réseau client EDNS (ECS) est une extension d'en-tête du serveur de noms de domaine (DNS) qui fournit les détails du sous-réseau client. Vous pouvez utiliser ces informations pour améliorer la précision de NetScaler Global Server Load Balancing (GSLB) en utilisant l'emplacement réseau du client plutôt que l'emplacement du résolveur DNS pour déterminer la proximité topologique du client.
Remarque
NetScaler prend uniquement en charge EDNS0.
Important :
Assurez-vous que le serveur de noms de domaine local (LDNS) de votre déploiement prend en charge le sous-réseau client EDNS0 afin que les requêtes DNS entrantes contiennent l'option de sous-réseau client EDNS0 et que l'appliance NetScaler utilise l'adresse ECS lors du traitement de la requête DNS.
L'appliance NetScaler utilise l'adresse IP LDNS pour déterminer la proximité topologique du client et exécute le GSLB, donc lorsque vous utilisez des méthodes d'équilibrage de charge basées sur la proximité, telles que la proximité statique ou le temps aller-retour dynamique (RTT). Cela se produit dans le cadre d'un déploiement GSLB classique. Mais lorsqu'un résolveur DNS centralisé, tel que Google DNS ou OpenDNS, est impliqué dans le déploiement, l'appliance NetScaler envoie la demande DNS à un centre de données proche du résolveur DNS centralisé, qui n'est peut-être pas proche du client. Par exemple, dans un déploiement NetScaler GSLB classique utilisant la méthode d'équilibrage de charge de proximité statique, une demande d'utilisateur final en provenance du Japon est envoyée à un centre de données au Japon et une demande d'utilisateur final en provenance de Californie est envoyée à un centre de données en Californie. Mais si un résolveur DNS centralisé est impliqué, l'appliance NetScaler peut envoyer une demande depuis le Japon vers un centre de données en Californie.
Vous pouvez utiliser l'option ECS dans les déploiements qui incluent l'appliance NetScaler configurée en tant que serveur DNS officiel (ADNS) pour un domaine GSLB. Si vous utilisez la proximité statique comme méthode d'équilibrage de charge, vous pouvez utiliser le sous-réseau IP dans l'en-tête EDNS au lieu de l'adresse IP LDNS. Cela permet de déterminer la proximité géographique du client. Lors du déploiement en mode proxy, l'appliance NetScaler transmet telle quelle une requête DNS compatible ECS aux serveurs principaux. L'appliance ne met pas en cache les réponses DNS compatibles ECS.
Remarque
L'option ECS ne s'applique pas à tous les autres modes de déploiement, tels que le mode ADNS pour les domaines non GSLB, le mode résolveur et le mode redirecteur. L'option ECS est ignorée par l'appliance NetScaler dans les modes mentionnés ci-dessus. De plus, par défaut, ECS est désactivé pour le déploiement du GSLB.
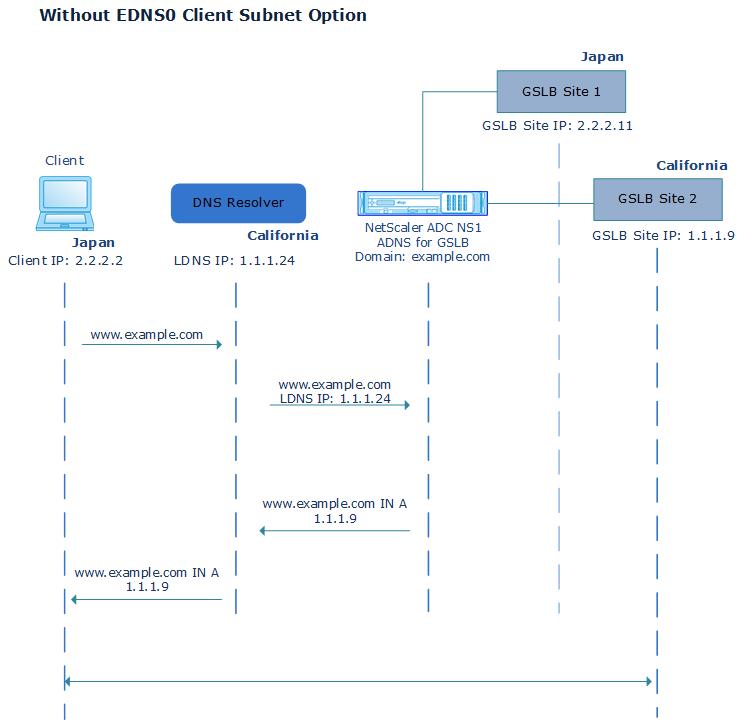
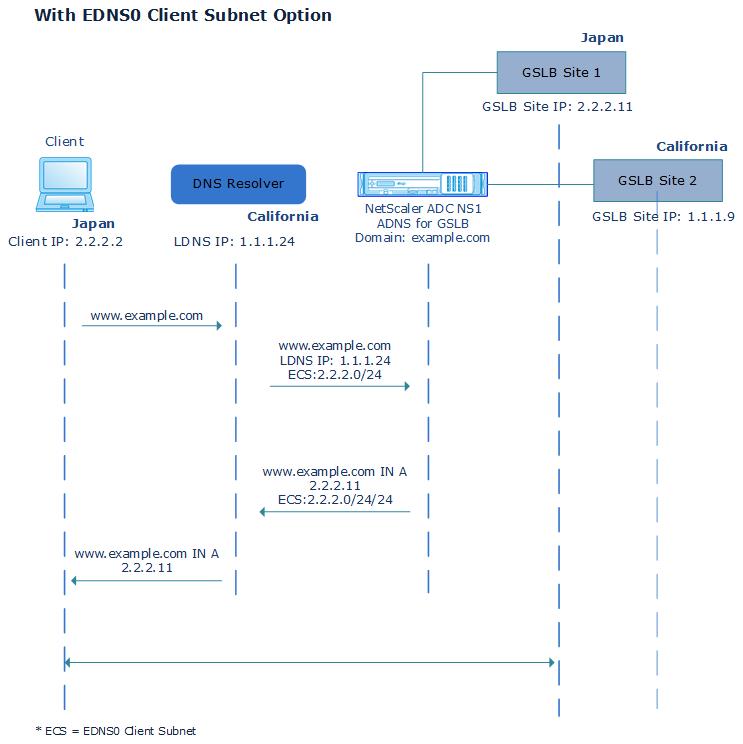
Pour activer l'option de sous-réseau client EDNS0 à l'aide de l'interface de ligne de commande :
À l'invite de commande, tapez :
set gslb vserver <vserver_name> **-ECS ENABLED

 set gslb vserver vserver-GSLB-1 -ECS ENABLED
Related information
Validation d'adresse
Vous pouvez configurer un serveur virtuel GSLB pour vérifier que l'adresse renvoyée par l'option EDNS0 Client Subnet (ECS) de la requête DNS n'est pas une adresse IP privée ou non routable. Lorsque la validation d'adresse est activée, l'appliance NetScaler ignore l'adresse ECS dans la requête DNS si elle est répertoriée dans le tableau suivant et utilise à la place l'adresse IP LDNS pour l'équilibrage de charge global du serveur.
Remarque
Par défaut, la validation des adresses est désactivée.
| Type d'adresse | Adresse | Description |
|---|---|---|
| IPV4 | 10,0.0.0/8 | Pour un usage privé |
| 172.16.0.0/12 | Pour un usage privé | |
| 192.168.0.0/16 | Pour un usage privé | |
| 0,0,0,0/8 | Fait référence à l'hôte sur le réseau | |
| 100,64,0,0/10 | Espace d'adressage partagé | |
| 127,0.0.0/8 | Adresse de bouclage | |
| 169,254,0,0/16 | Adresse IPv4 locale du lien telle que définie dans la RFC 3927 | |
| 192.0.0.0/24 | Utilisé pour les attributions de protocoles IETF, inclut l'espace privé 192.168.0.0/16 | |
| 192.0.2.0/24 | Utilisé à des fins de documentation | |
| 192.88.99.0/24 | Utilisé pour 6to4 Relay Anycast | |
| 198.18,0,0/15 | Utilisé dans les tests de performance des appareils | |
| 198.51.100,0/24 | Utilisé à des fins de documentation | |
| 203,0.113,0/24 | Utilisé à des fins de documentation | |
| 240,0.0.0/4 | Utilisé comme réservé | |
| 255.255.255.255/32 | Utilisé pour la diffusion | |
| IPv6 | ::1/128 | adresse de bouclage |
| ::/128 | adresse non spécifiée | |
| ::ffff:0:0/96 | Adresse mappée IPv4 | |
| 100::/64 | bloc d'adresses à supprimer uniquement | |
| 2001::/23 | Utilisé pour les attributions de protocoles IETF | |
| 2001::/32 | TEREDO | |
| 2001:2::/48 | Utilisé pour l'analyse comparative | |
| 2001:db8::/32 | Utilisé à des fins de documentation | |
| 2001:10::/28 | ORCHIDÉE | |
| 2002::/16 | Utilisé pour 6to4 Relay Anycast | |
| fc00::/7 | Unique-local | |
| fe80::/10 | Adresses Unicast locales du lien |
Pour activer la validation des adresses à l'aide de l'interface de ligne de commande
À l'invite de commande, tapez :
set gslb vserver <vserver_name> -ecsAddrValidation ENABLED

 set gslb vserver vserver-GSLB-1 -ecsAddrValidation ENABLED