
アクセス制御リスト
アクセス制御リスト (ACL) は、IP トラフィックをフィルタリングし、不正アクセスからアプライアンスを保護するために、ネットワークアプライアンスに適用できる一連の条件です。
NetScaler SDX Management Service GUI で ACL を構成して、アプライアンスへのアクセスを制限および制御できます。
注:
SDX アプライアンスの ACL は、リリース 12.0 57.19 以降でサポートされています。
このトピックには、以下のセクションが含まれています。
-
使用ガイドライン
-
ACL の構成方法
-
ACL ルールに対するその他のアクション
-
トラブルシューティング
Related information
使用ガイドライン
アプライアンスで ACL を作成する際は、以下の点に留意してください。
-
SDX アプライアンスをリリース 11.0 57.19 にアップグレードすると、ACL 機能はデフォルトで無効になります。
-
SDX 管理者は、SDX アプライアンス上の ACL を介して受信パケットのみを制御できます。
-
NetScaler® Application Delivery Management を使用して SDX アプライアンスを管理する場合、MAS と SDX Management Service 間の通信を許可するために、適切な ACL ルールを作成する必要があります。
-
VPXのプロビジョニングまたは削除、外部サーバーの追加/削除、SNMP管理など、SDXアプライアンス上のその他の構成では、既存のACL構成を変更する必要はありません。これらのエンティティとの通信は、管理サービスによって処理されます。
ACLを構成する方法
ACLの構成には、次の手順が含まれます。
-
ACL機能を有効にする
-
ACLルールを作成する
-
ACLルールを有効にする
注:
ACL機能を有効にせずにACLルールを作成できます。ただし、機能が有効になっていない場合、作成後にACLルールを有効にすることはできません。
ACL機能を有効にする
-
ACL機能を有効にするには、SDX管理サービスGUIにログオンし、構成 > システム > ACLに移動します。
-
トグルボタンを使用して、ACL機能をオンにします。ACLルール(/en-us/sdx/media/sdx-acl-1-citrix.png)
ACLルールを作成する
-
ACLページで、ルールの作成をクリックします。
-
ルールの作成ウィンドウが開きます。次の表に記載されている詳細を追加します。|プロパティ|説明| |--|--| |名前|名前を追加します。| |プロトコル|メニューからプロトコルを選択します。デフォルトでは、TCPが選択されています。すべてのプロトコルを許可するには、ANYを選択できます。| |送信元IPアドレス/サブネット|ルールが適用される送信元IPアドレスまたは送信元サブネットを指定します。すべての受信トラフィックにルールを適用する必要がある場合は、ANYを選択します。| |宛先IP|SDX管理サービスのIPアドレスは、宛先IPとして自動入力されます。このフィールドは編集できません。| |宛先ポート|ルールが適用される宛先ポートを指定します。すべての宛先ポートにルールを適用する場合は、ANYを選択します。| |アクション|ルールのアクション(許可または拒否)を選択します。| |優先度|ルールが評価される順序を指定するために優先順位を割り当てます。優先順位番号は、受信パケットとACLルールが照合される順序を決定します。優先順位番号が小さいほど、優先順位が高くなります。例えば、優先順位番号1は優先順位番号1よりも優先順位が高くなります。受信パケットと一致するルールがない場合、そのパケットはブロックされます。|
-
「OK」をクリックしてルールを作成します。図: ACLルールの例SDX ACLルール(/en-us/sdx/media/example-sdx-acl-rule-citrix.png)ルールが作成された後、無効状態になります。ルールを有効にするには、ルールを有効にする必要があります。注:ルールを有効にするには、ACL機能が有効になっている必要があります。この機能が無効になっている状態でACLルールを有効にしようとすると、「ACL is not running」というメッセージが表示されます。
ACLルールを有効にする
-
有効にしたいルールにマウスを重ね、3つの点がある円をクリックします。
-
メニューから「有効にする」を選択します。
-
または、そのルールのラジオボタンを選択し、「有効にする」タブをクリックします。
-
プロンプトで「はい」をクリックして確認します。
ACLルールのその他のアクション
ACLルールに次のアクションを適用できます。
-
ACLルールを無効にする
-
ACLルールを編集する
-
ACLルールを削除する
-
ACLルールの優先順位を振り直す
ACLルールを無効にする
-
無効にしたいルールにマウスを重ね、3つの点がある円を選択します。
-
リストから無効にするをクリックします。
-
または、そのルールのラジオボタンを選択し、無効にするタブをクリックします。
-
確認のため、はいをクリックします。
注:
ルールを無効にすると、そのルールは受信トラフィックに適用されなくなります。ただし、ルールの設定はACL設定に残ります。
ACLルールを編集する
-
編集したいルールにマウスを重ね、3つの点がある円を選択します。
-
リストからルールの編集をクリックします。ルールの変更ウィンドウが開きます。
-
または、そのルールのラジオボタンを選択し、ルールの編集タブをクリックします。ルールの変更ウィンドウが開きます。
-
編集を行い、OKをクリックします。
注:
ルールは有効状態でも無効状態でも編集できます。すでに有効になっているルールを編集した場合、変更はすぐに適用されます。無効状態のルールの場合、変更はルールを有効にしたときに適用されます。
ACLルールを削除する
-
ルールが無効状態であることを確認します。
-
削除するルールにマウスカーソルを合わせ、3つの点がある円を選択します。リストからDelete Ruleをクリックします。
-
または、そのルールのラジオボタンを選択し、Delete Ruleタブをクリックします。
-
Yesをクリックして確認します。
注:
有効状態のルールは削除できません。
ACLルールの優先順位を振り直す
-
優先順位を振り直したいルールにマウスカーソルを合わせ、3つの点がある円を選択します。リストから**Renumber Priority(s)**をクリックします。
-
または、そのルールのラジオボタンを選択し、Select Actionタブをクリックします。
-
**Renumber Priority(s)**を選択します。
-
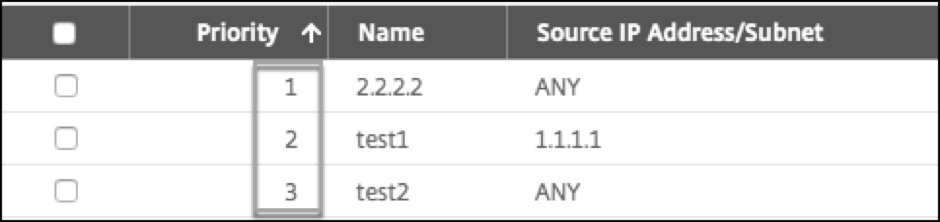
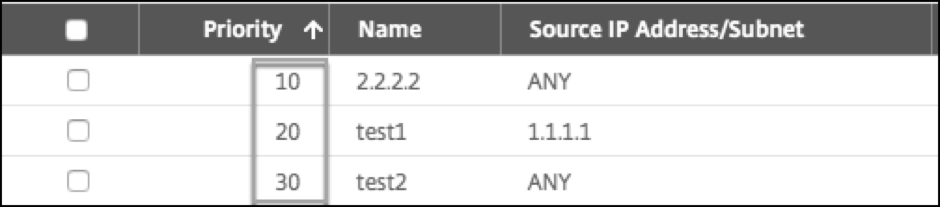
SDX Management Serviceは、既存のすべてのルールに10の倍数である新しい優先順位番号を自動的に割り当てます。
-
要件に応じて優先順位番号を割り当てるためにルールを編集します。ルールの編集方法の詳細については、「ACLルールを編集するには」セクションを参照してください。
図。既存の優先度番号の例
図。優先度が再番号付けされた後、10の倍数になった優先度番号の例
トラブルシューティング
ACLルールが不適切に設定されている場合、すべてのユーザーアカウントがアクセスを拒否される可能性があります。不適切なACL設定により、誤ってSDX Management Serviceへのすべてのネットワークアクセスを失った場合は、以下の手順に従ってアクセスを回復してください。
-
SSHと「root」アカウントを使用して、Citrix Hypervisor™管理IPアドレスにログオンします。
-
管理者権限を使用して、管理サービスVMのコンソールにログオンします。
-
コマンド
pfctl –dを実行します。 -
GUIを介して管理サービスにログオンし、それに応じてACLを再構成します。