Beispiel-Dashboards auf Splunk
NetScaler bietet Beispiel-Dashboards auf Splunk.
Related information
Sehen Sie sich ein Beispiel-Dashboard auf Splunk an
Gehen Sie wie folgt vor, um Beispiel-Dashboards auf Splunk anzuzeigen:
Voraussetzung: Stellen Sie sicher, dass Sie die erforderlichen Konfigurationen für den Export von Metriken von NetScaler nach Splunk abgeschlossen haben. Weitere Informationen finden Sie unter Metriken direkt von NetScaler nach Splunk exportieren.
-
Starten Sie Splunk und navigieren Sie zu Dashboards.
-
Klicken Sie auf Neues Dashboard erstellen.
-
Geben Sie einen Namen für das Dashboard ein.
-
Wählen Sie eine der folgenden Optionen und klicken Sie auf Erstellen:
-
Dashboard Studio: Wählen Sie diese Option, wenn Sie eine JSON-Datei importieren. Wählen Sie Absolutes Layout aus.
-
Klassisches Dashboard: Wählen Sie diese Option, wenn Sie eine XML-Datei importieren.
-
-
Klicken Sie auf das Quellsymbol und entfernen Sie die Standardeinträge (falls vorhanden).
-
Kopieren Sie den Inhalt der JSON- oder XML-Datei, der dem erforderlichen Dashboard entspricht, und fügen Sie ihn auf der Quellseite ein. Eine Liste der unterstützten Dashboards und den entsprechenden JSON- oder XML-Dateinamen finden Sie unter Liste der Beispiel-Dashboards.
-
Führen Sie je nach Ihrer Auswahl eine der folgenden Aktionen aus:
-
Wenn Sie JSON-Dateiinhalte eingefügt haben, klicken Sie auf Zurück und dann auf Speichern.
-
Wenn Sie XML-Dateiinhalte eingefügt haben, klicken Sie auf Speichern.
-
-
Navigieren Sie zu Dashboards und klicken Sie auf das neu erstellte Dashboard. Wählen Sie die erforderlichen Filter wie Index, Zeit aus, um die Metriken anzuzeigen.
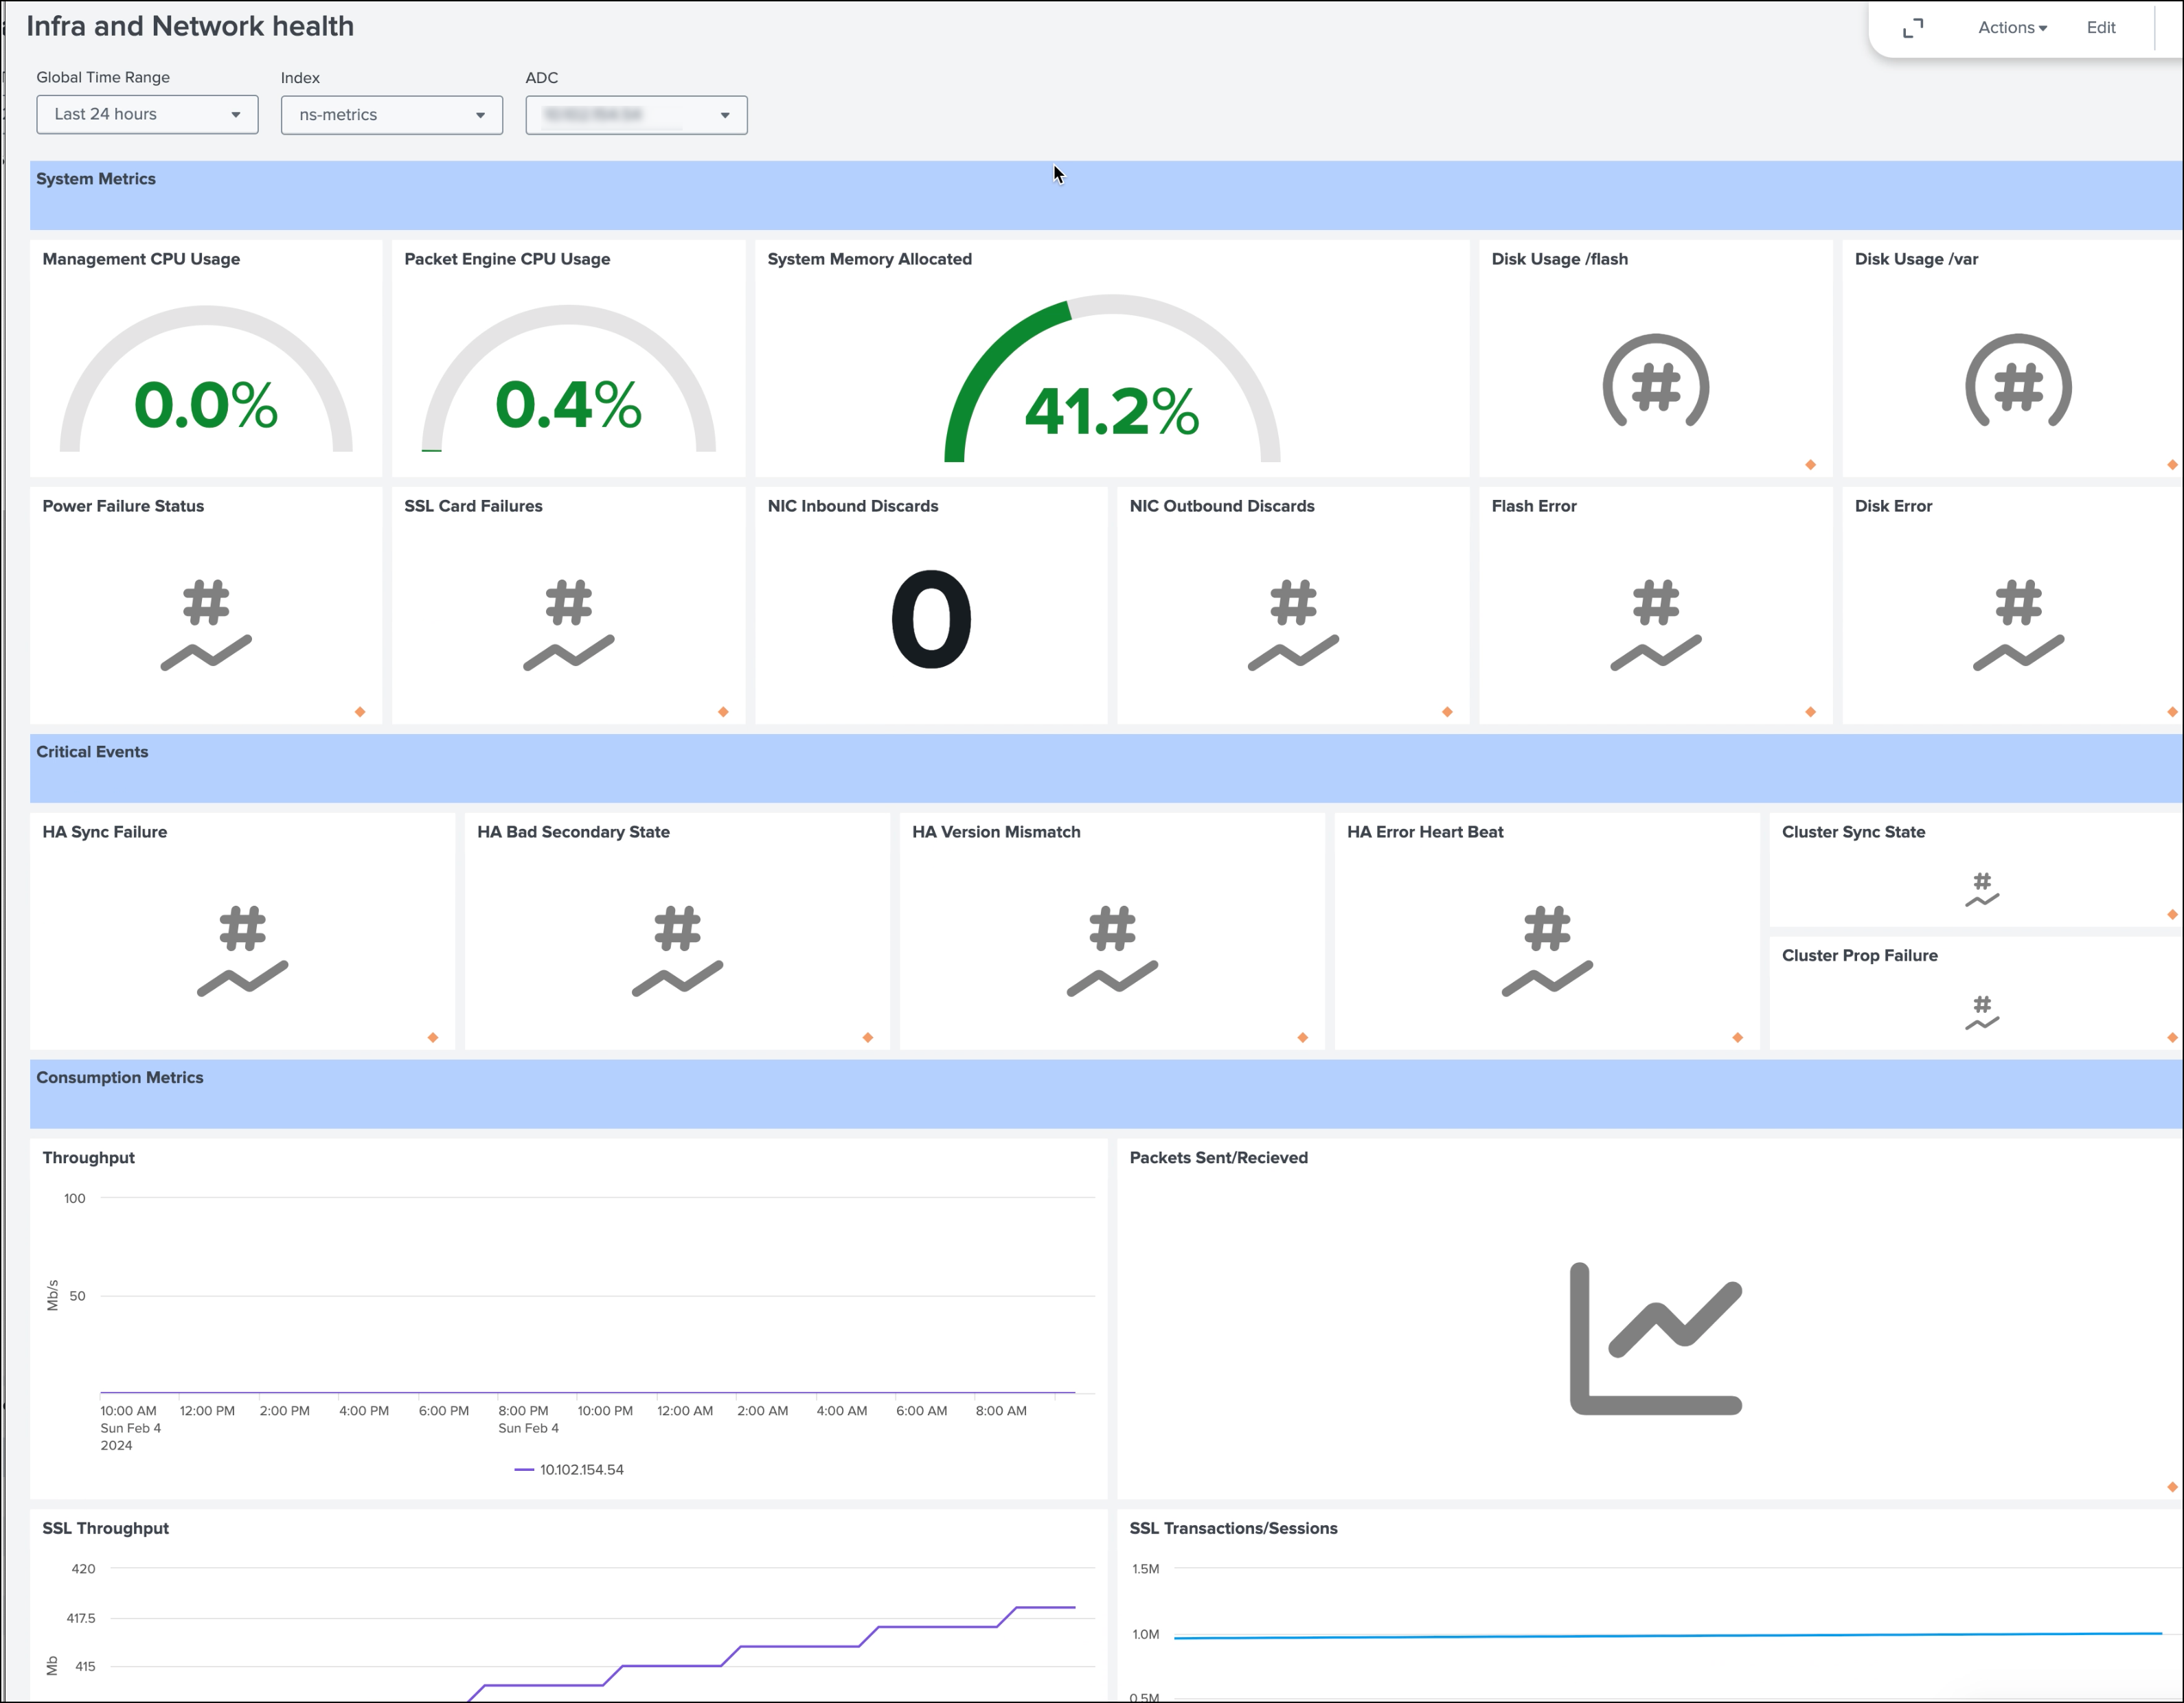
Infra- und Netzwerkstatus-Dashboard für NetScaler ADC
Sie können das Infra and Network Health Dashboard for NetScaler ADC Dashboard verwenden, um alle Systemmetriken wie Golden Signals − Latenz, Traffic, Fehler, Sättigungen, HA-Synchronisierungsfehler − für alle NetScaler auf einem zentralen Dashboard zu überwachen, um die Geschäftskontinuität sicherzustellen. Das Dashboard hilft Ihnen auch dabei, den Zustand von NetScaler zu beurteilen, Probleme zu identifizieren und Probleme zu korrelieren, um die Ursache eines Problems und wahrscheinliche Abhilfemaßnahmen zu finden.
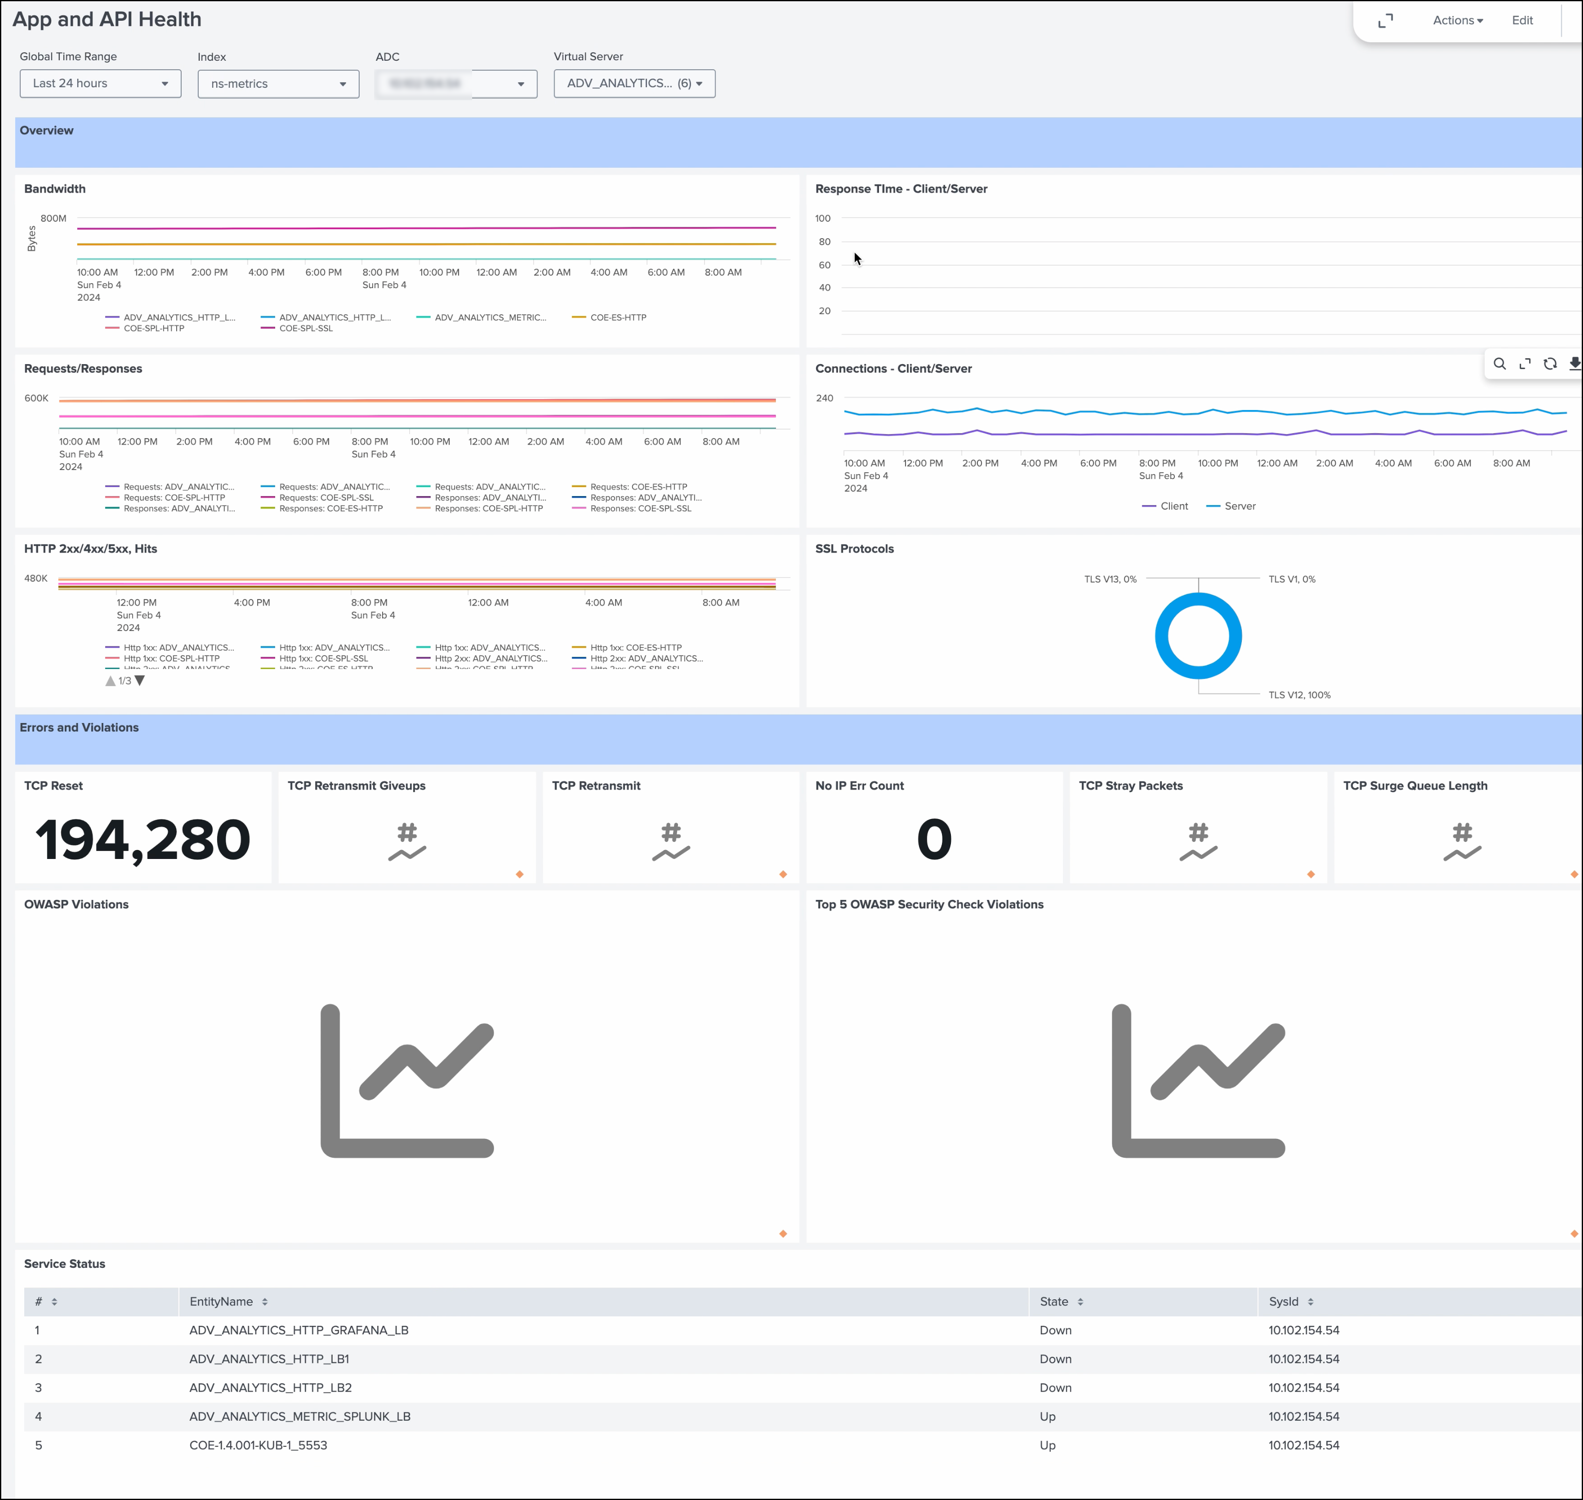
App- und API-Status-Dashboard
Sie können das App- und API-Health-Dashboard verwenden, um die Metriken für die Webanwendungen zu überwachen und Kundeninformationen zu gewinnen, um Endbenutzern ein leistungsstarkes und nahtloses Weberlebnis zu bieten. Mit diesem Dashboard können Sie die durchschnittliche Latenz für bestimmte Apps, die Hauptverursacher der Latenz und die Backend-Server, die zu HTTP-Fehlern usw. beitragen, nachvollziehen und diese mit Metriken korrelieren. Basierend auf den Erkenntnissen können Sie entscheiden, welche Aktionen für NetScaler- oder Back-End-Anwendungen erforderlich sind.
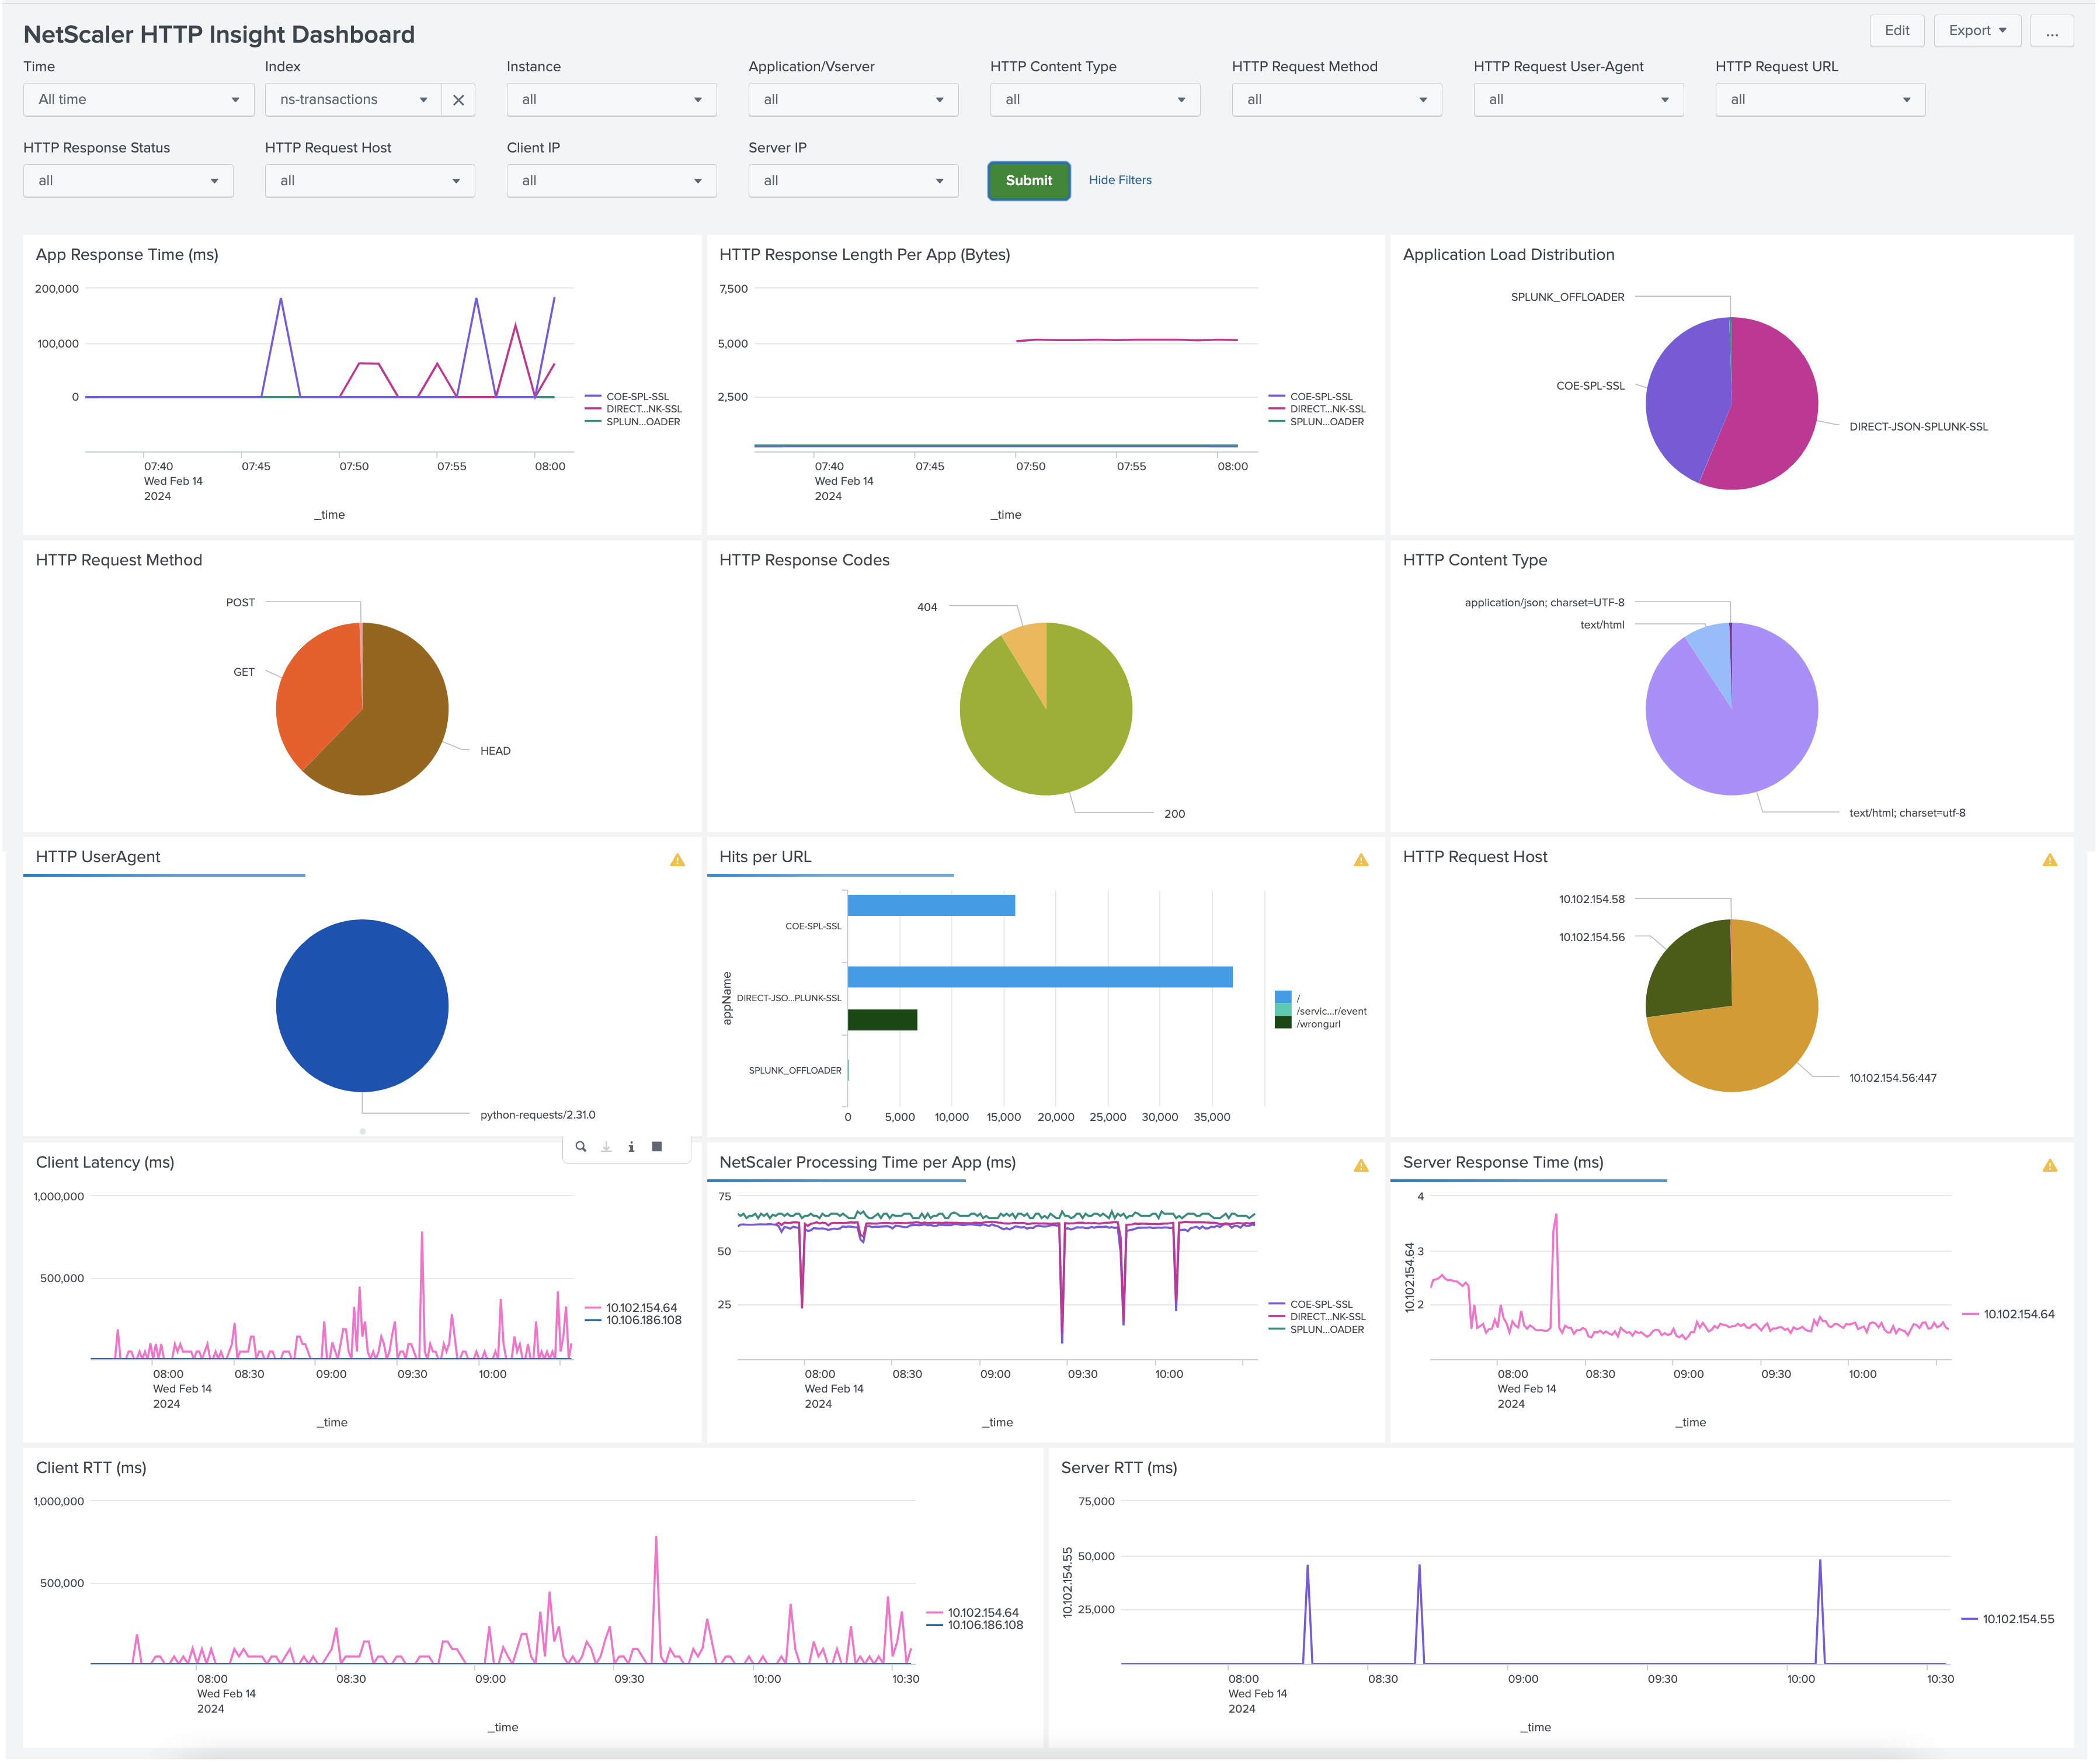
NetScaler HTTP Insight-Dashboard
Sie können das NetScaler HTTP Insight Dashboard verwenden, um den HTTP-Verkehr zu überwachen. Dieses Dashboard ist sowohl für HTTP- als auch für HTTPS-Verkehr gültig und enthält Daten wie Antwortzeit, Latenz, NetScaler-Verarbeitungszeit auf Ebene 7, Distributionen wie Anwendungslast, Antwortlänge, Host, URL, Methode und einige gängige HTTP-Header.
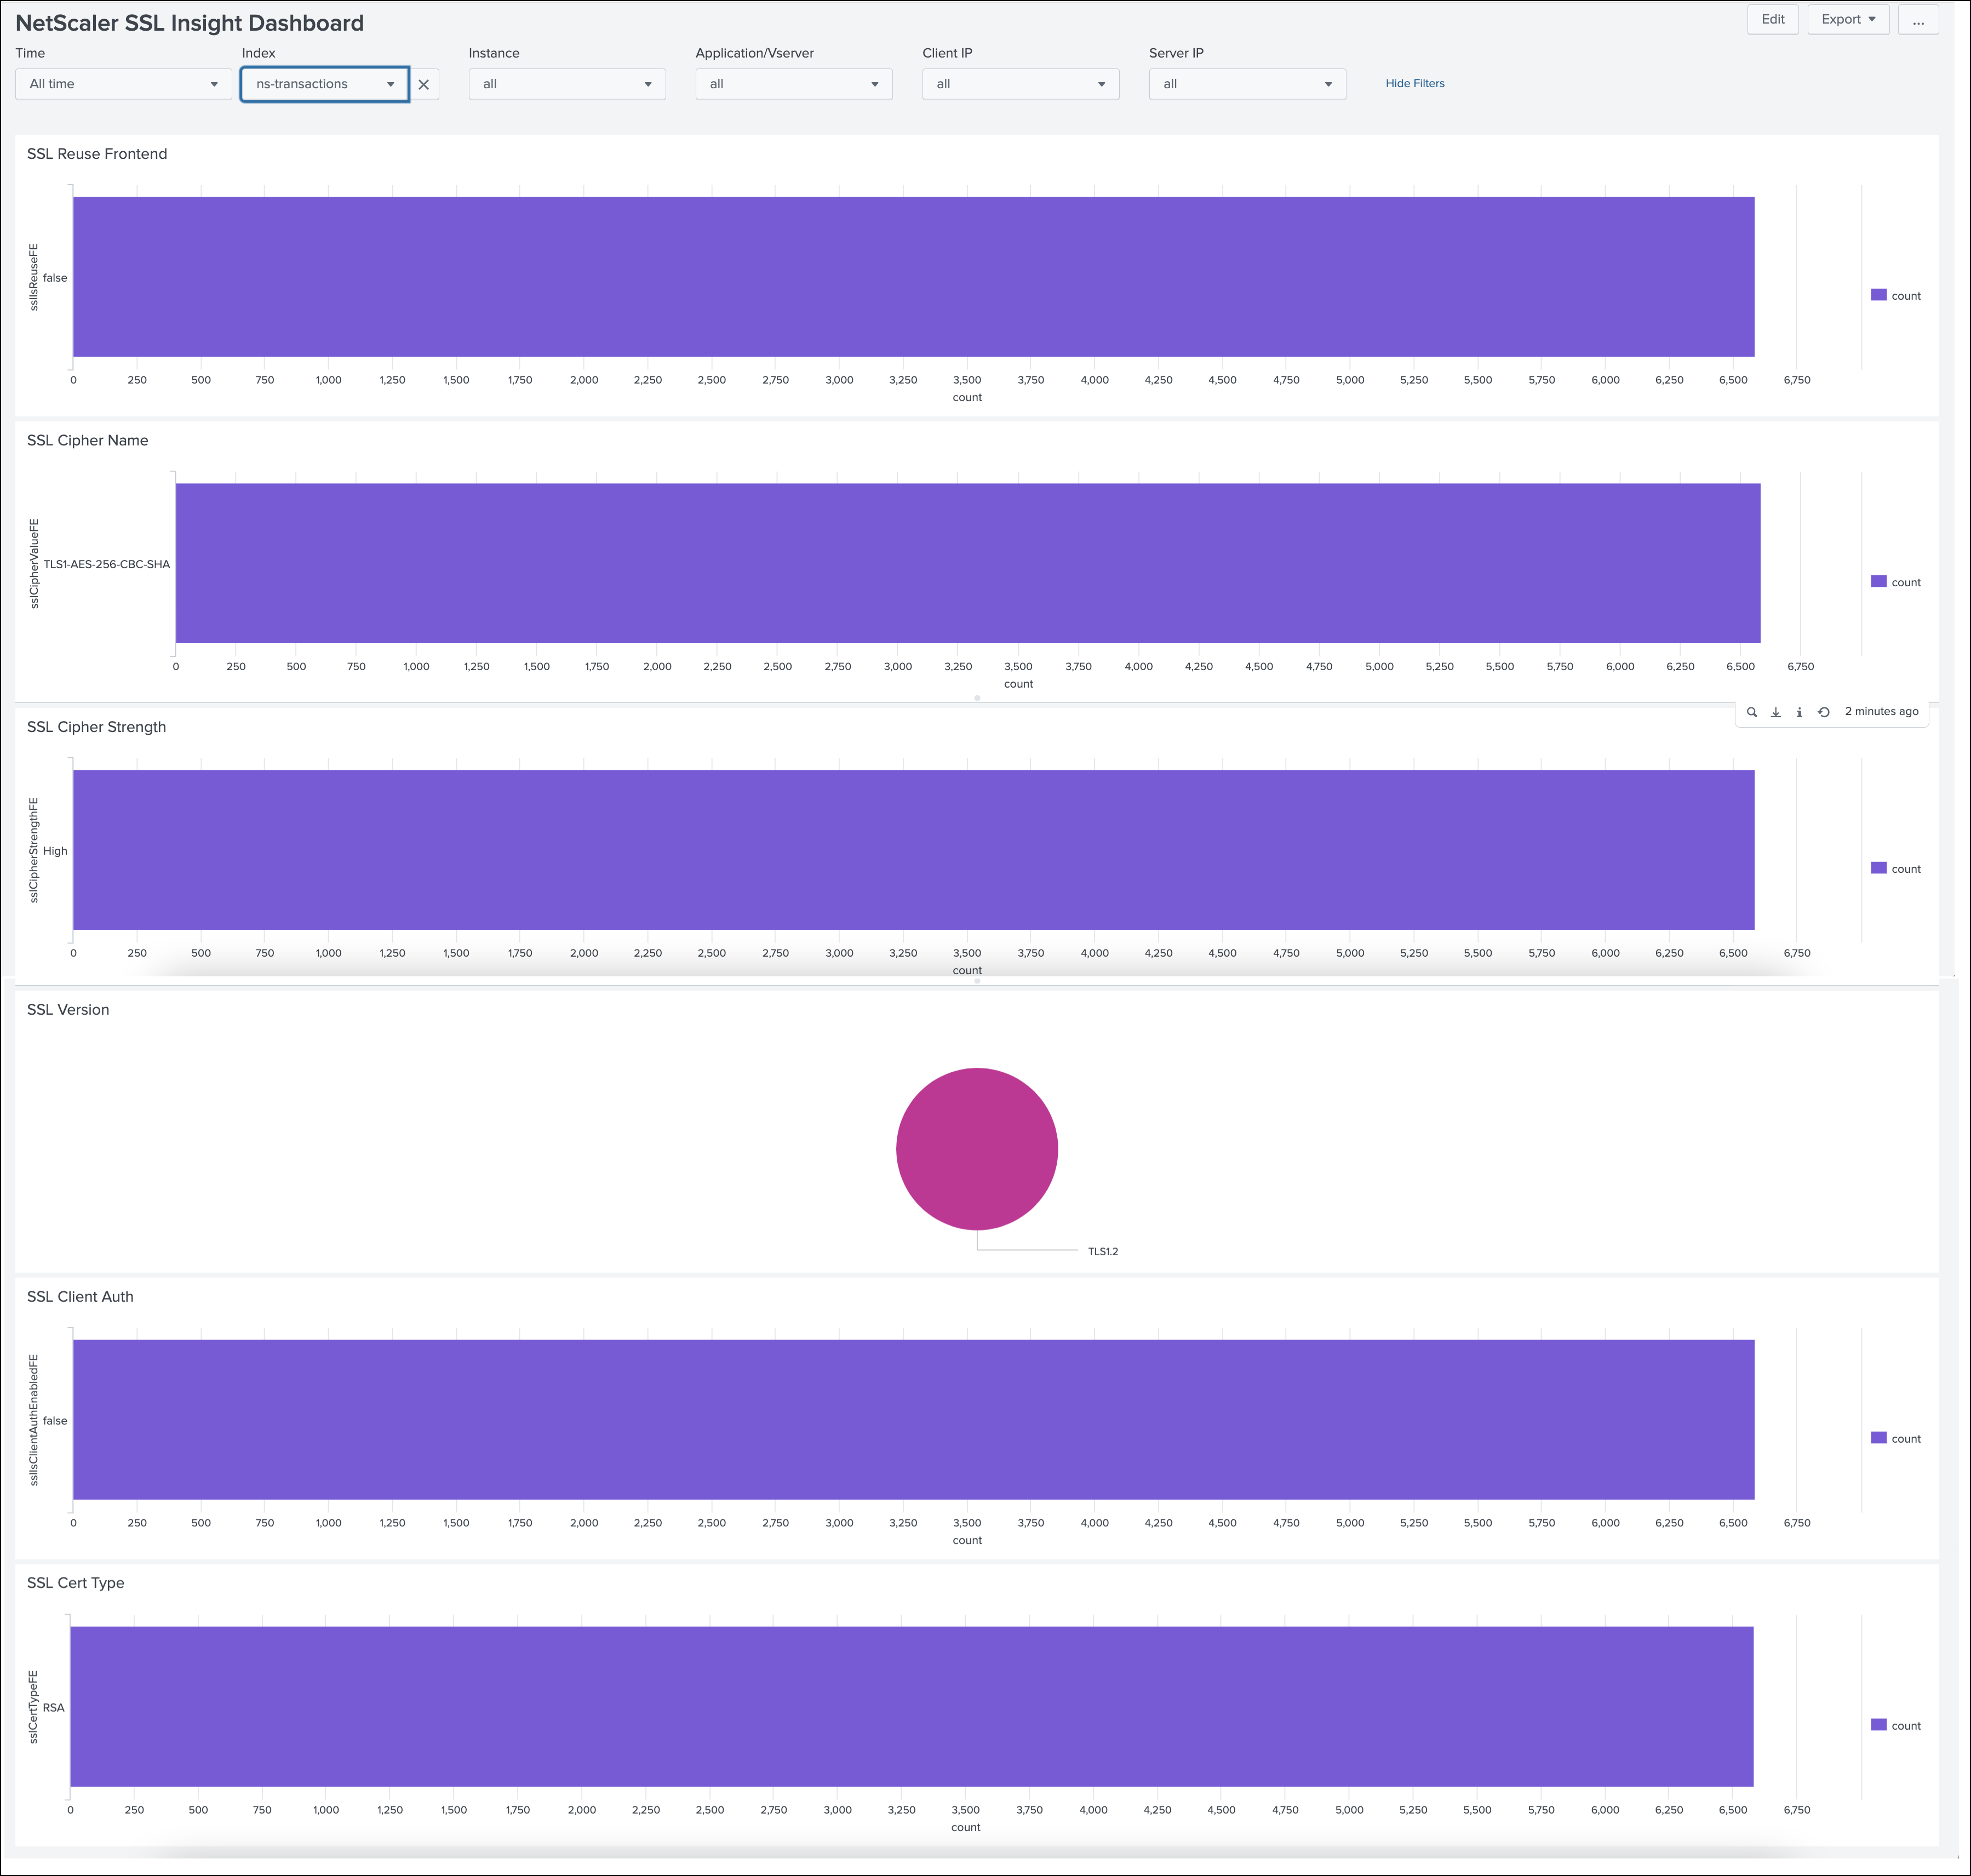
NetScaler SSL Insight-Dashboard
Sie können das NetScaler SSL Insight Dashboard verwenden, um den SSL-Verkehr zu überwachen. Dieses Dashboard enthält Felder im Zusammenhang mit TLS/SSL-Transaktionen oder Sitzungen, nach denen häufig gesucht wird, z. B. Chiffren und ihre Stärken, TLS/SSL-Versionen und Zertifikatstypen. Da HTTPS mit TLS betrieben wird, können Sie die Daten in diesem Dashboard mit dem NetScaler HTTP Insight Dashboard korrelieren, um ganzheitliche Einblicke in den HTTPS-Verkehr zu erhalten.
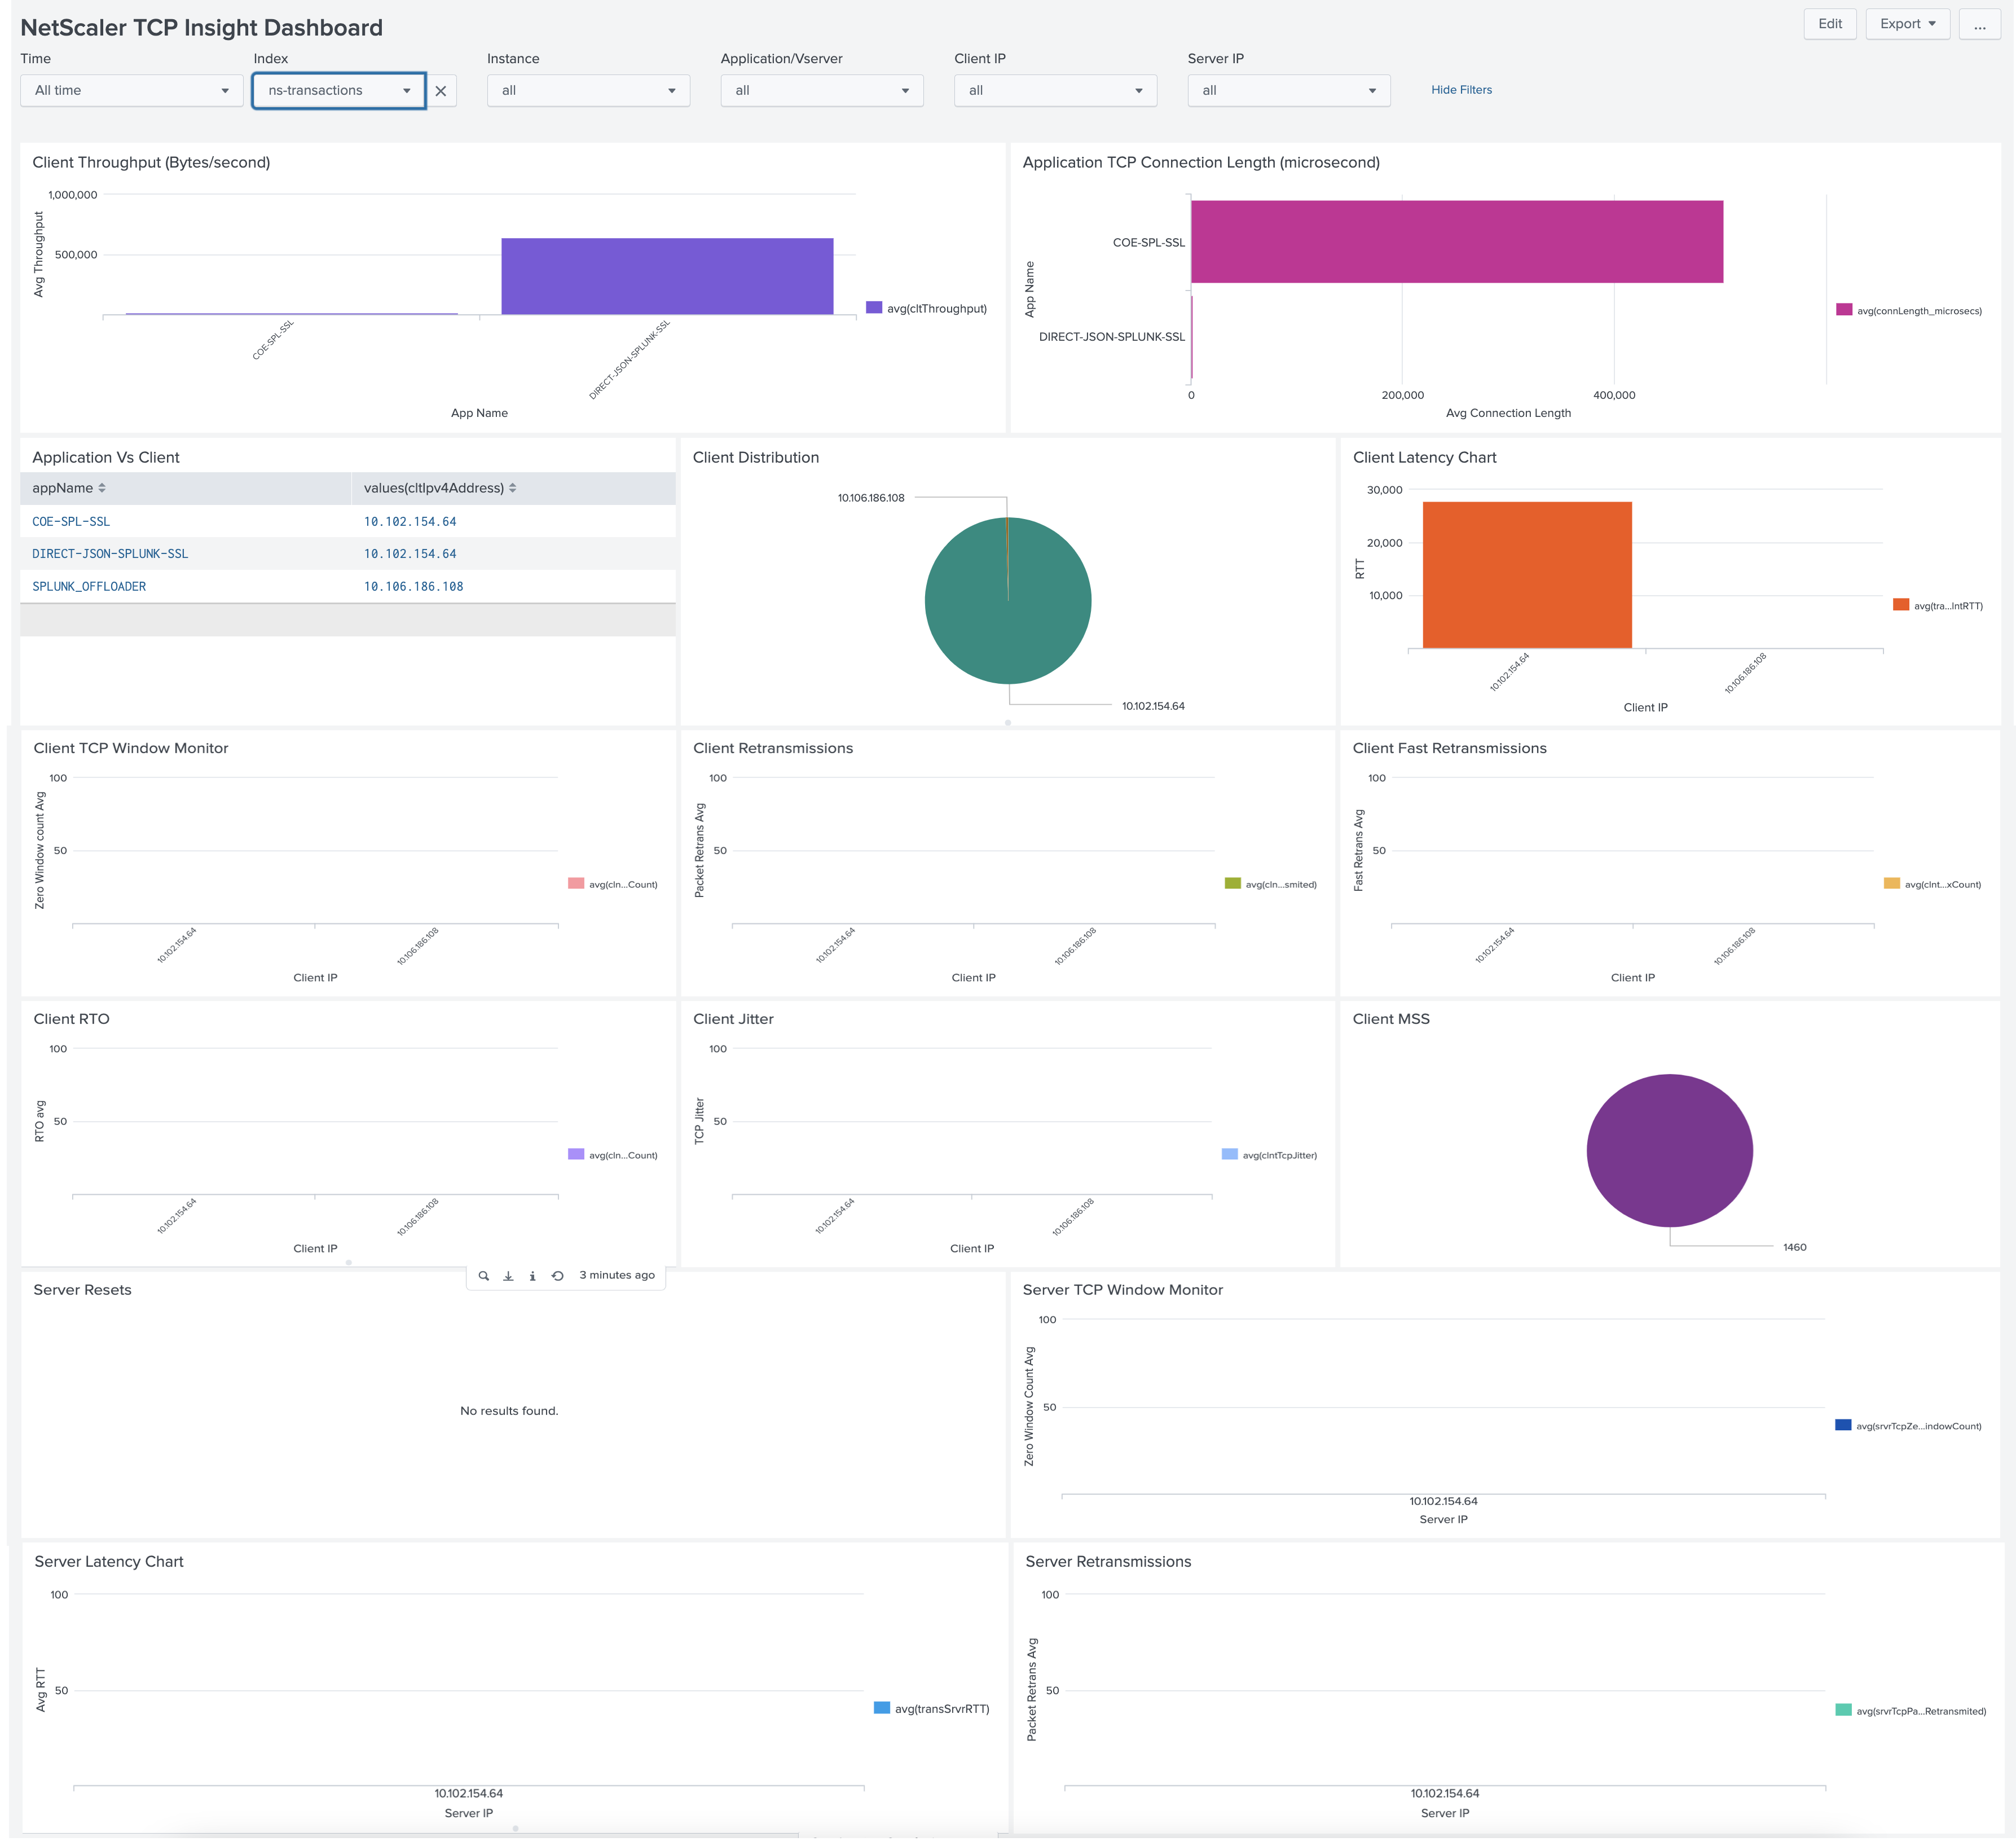
NetScaler TCP Insight-Dashboard
Sie können das NetScaler TCP Insight Dashboard verwenden, um den TCP-Verkehr zu überwachen. Dieses Dashboard enthält Daten wie Durchsatz, Verbindungslänge, Latenz, Jitter auf Layer 4 und Ereignisse wie Neuübertragungen, Resets, Zero Windows. Da HTTP, HTTPS und SSL auf TCP arbeiten, können Sie die Daten mit dem NetScaler HTTP Insight Dashboard und dem NetScaler SSL Insight Dashboard****korrelieren, um ganzheitliche Einblicke in den Traffic auf Layer 4 zu erhalten.
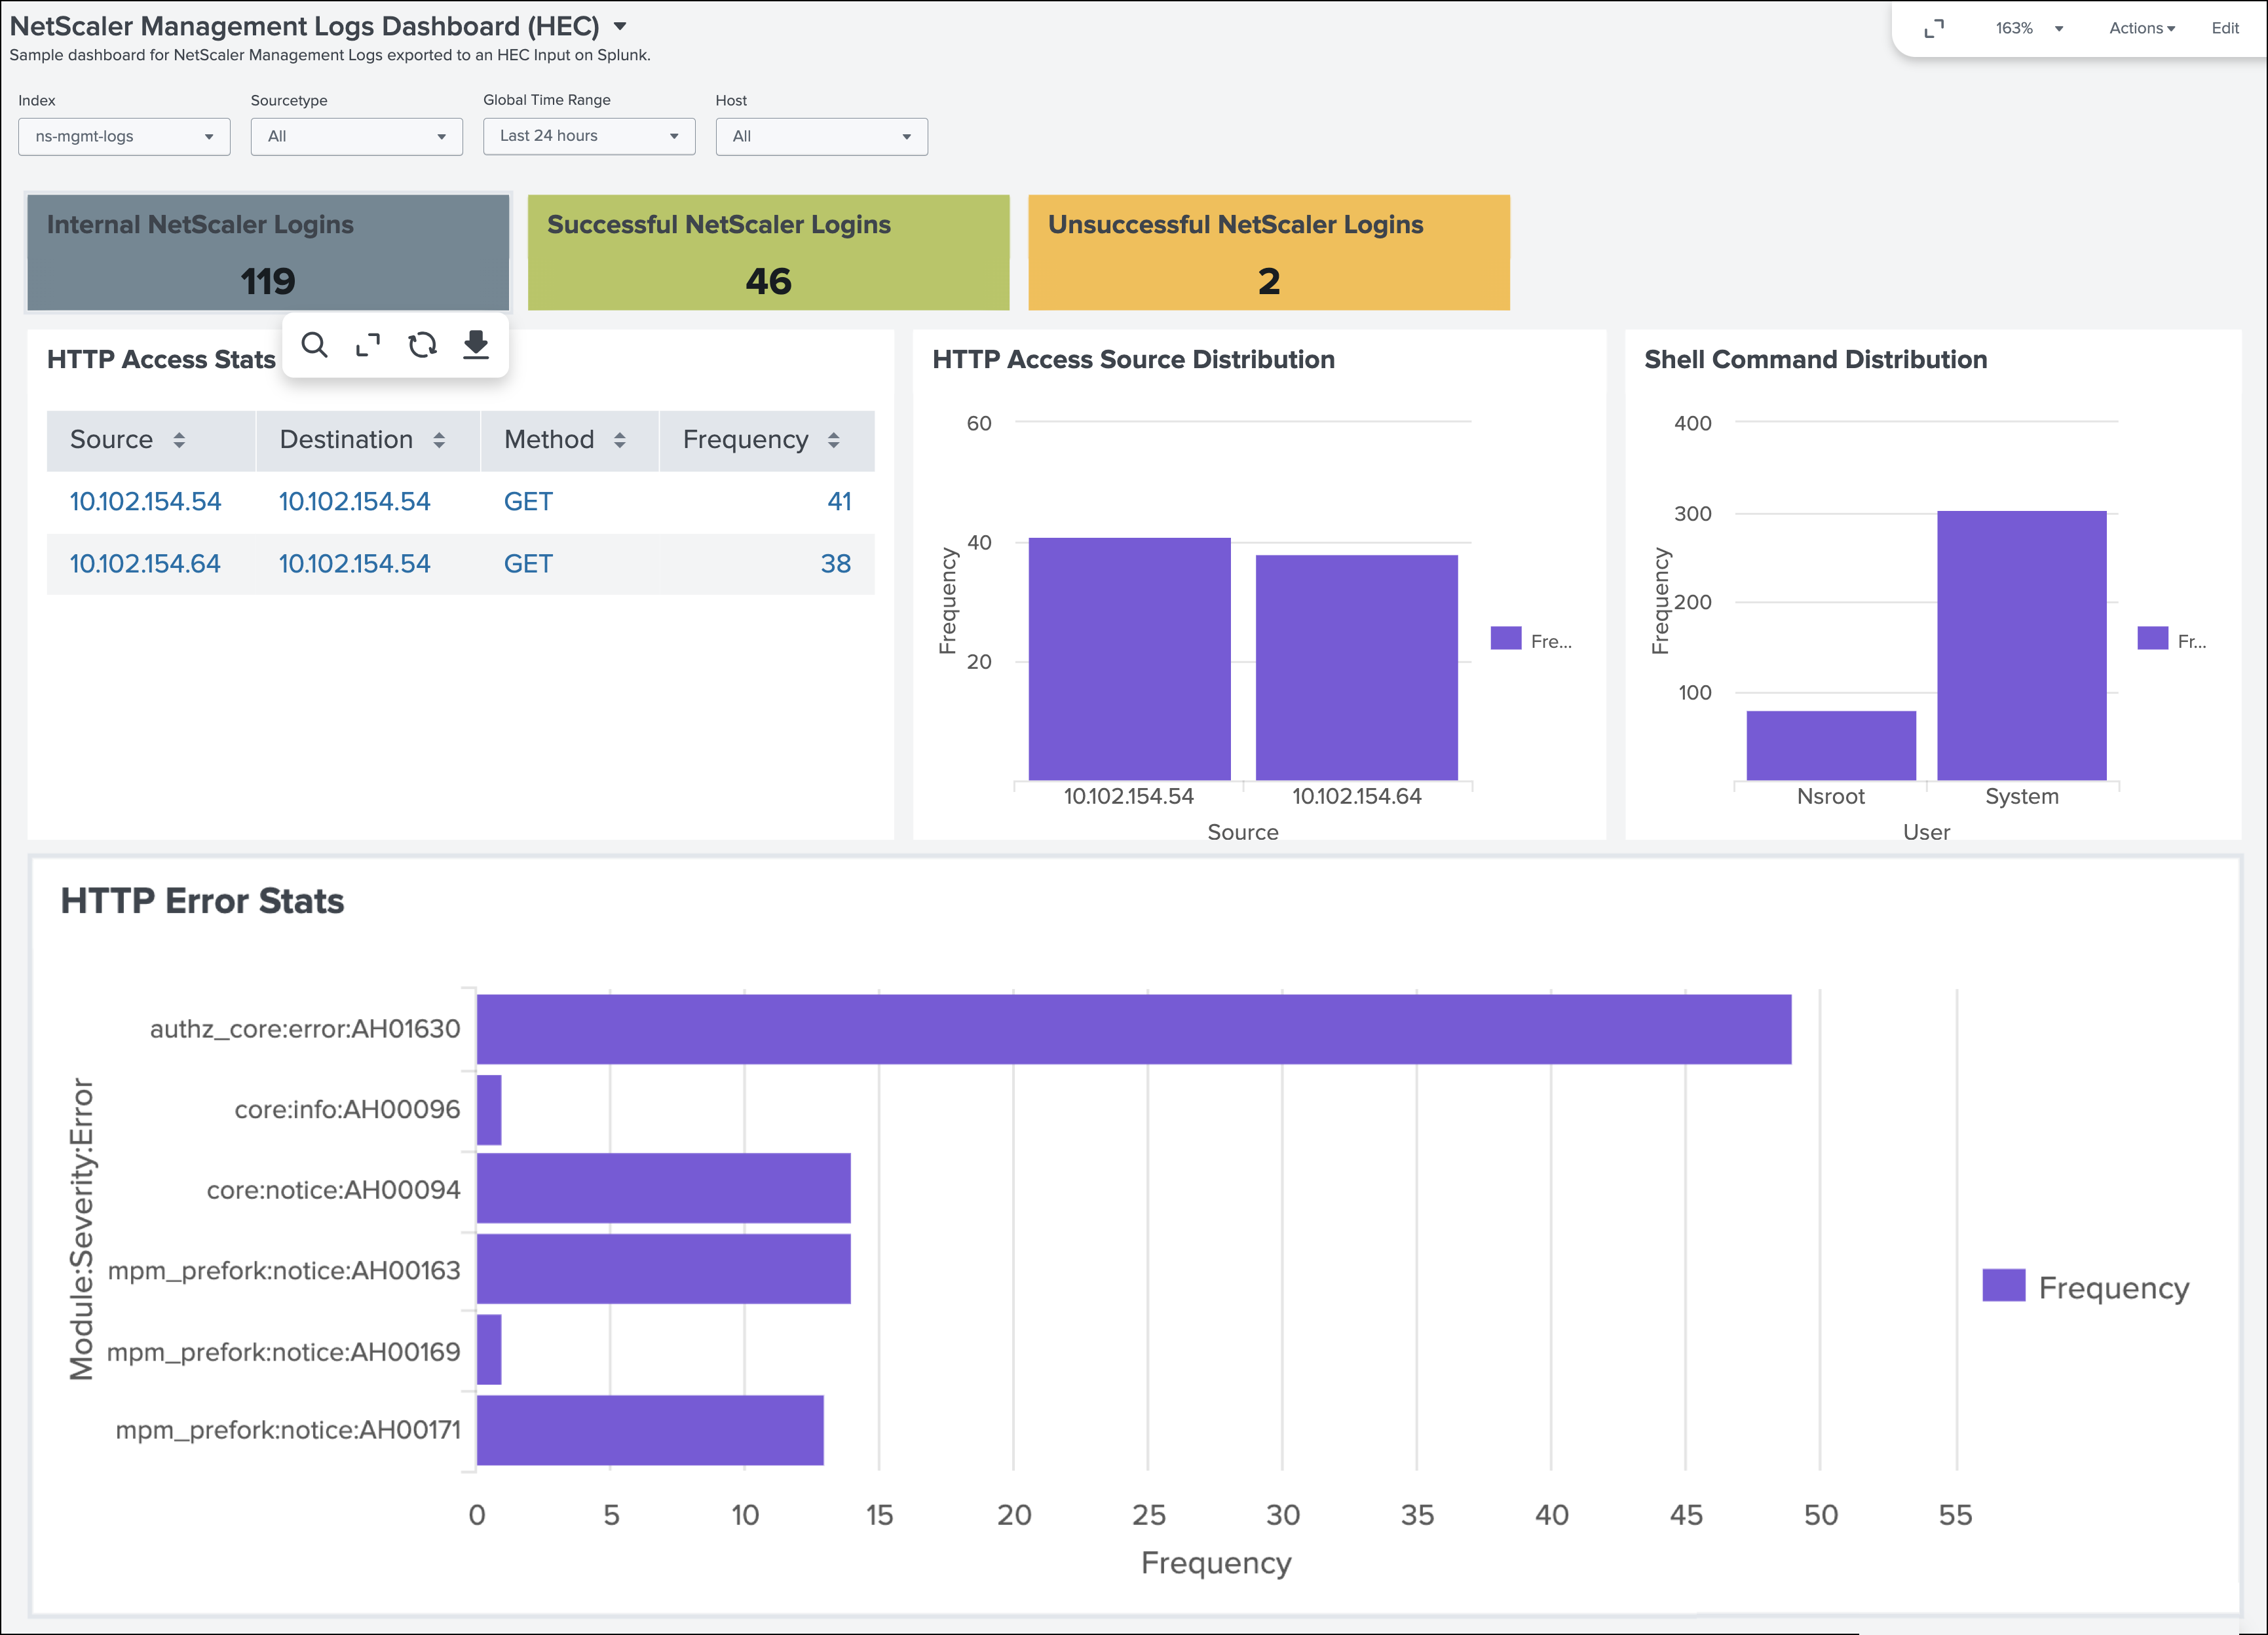
NetScaler Management Logs Dashboard (HEC)
Sie können das NetScaler Management Logs Dashboard (HEC) verwenden, um die Verwaltungsprotokolle anzuzeigen, die in eine HTTP Event Collector (HEC) -Eingabe auf Splunk exportiert wurden. Dieses Dashboard umfasst Verwaltungsereignisse wie Anmeldungen, GUI-Zugriff, Shell-Zugriff. Sie können auch detailliertere Details dieser Verwaltungsereignisse aufrufen.
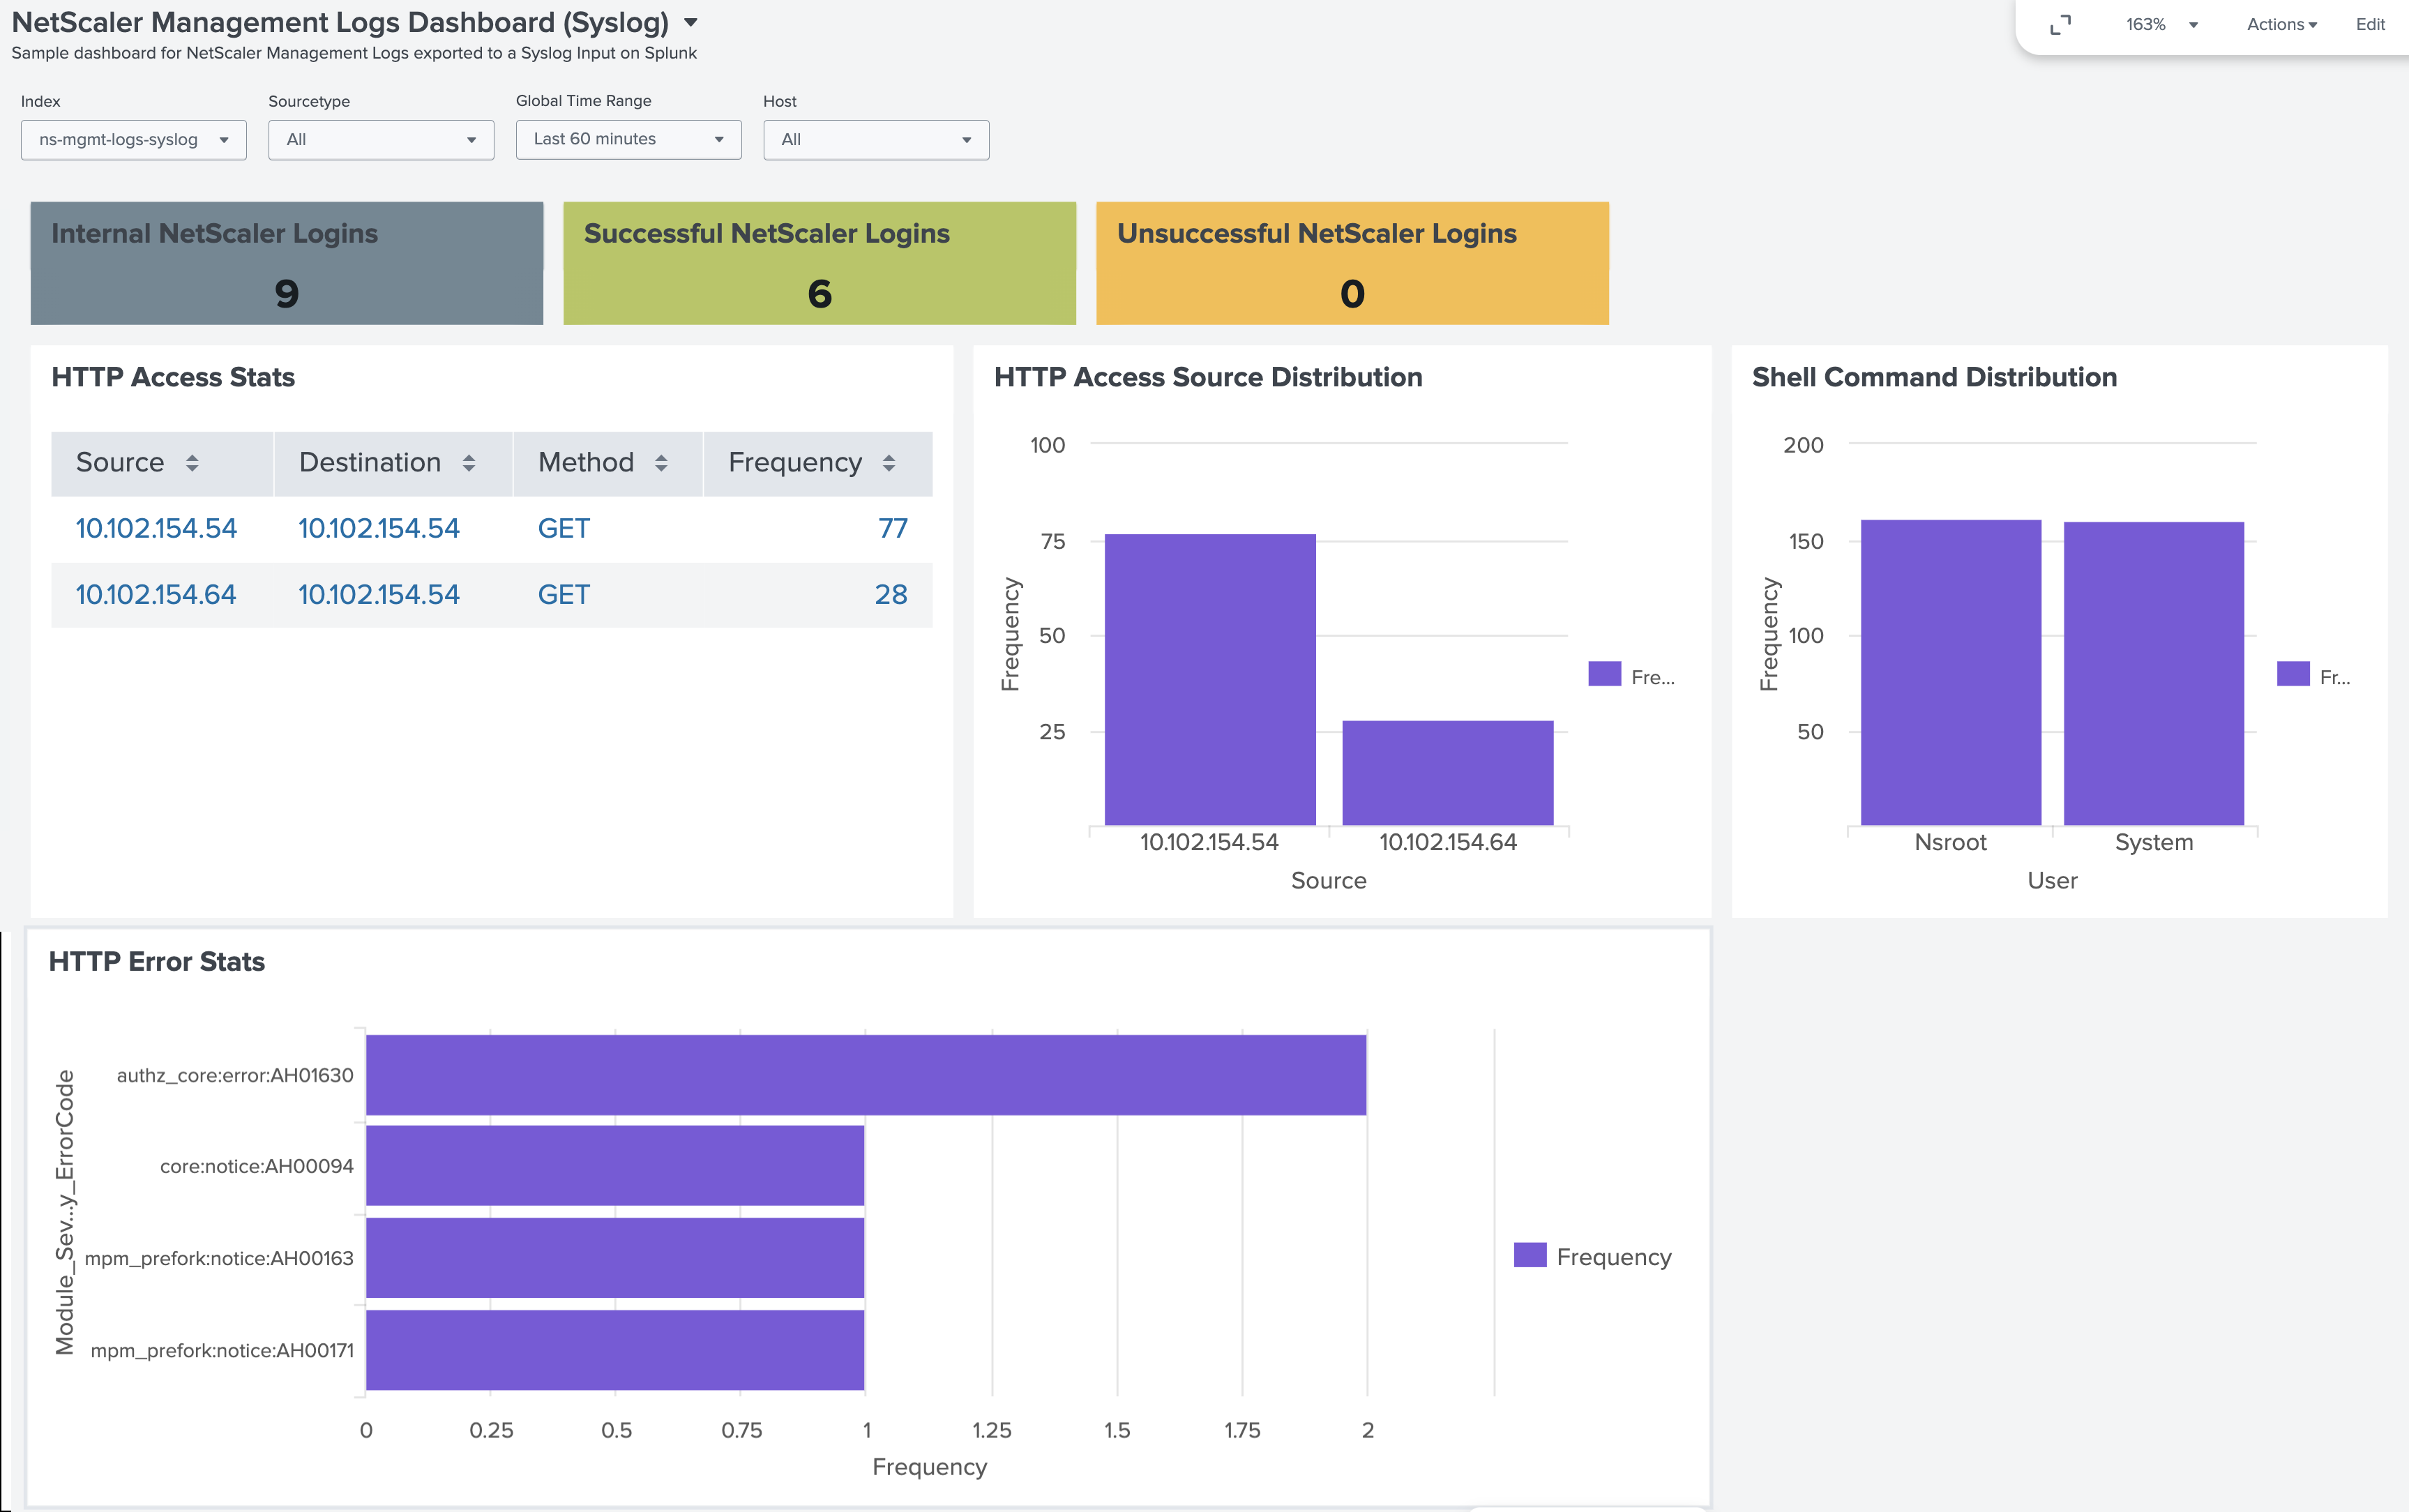
NetScaler Management Logs Dashboard (Syslog)
Sie können das NetScaler Management Logs Dashboard (Syslog) verwenden, um die Verwaltungsprotokolle anzuzeigen, die in eine Syslog-Eingabe auf Splunk exportiert wurden. Dieses Dashboard umfasst Verwaltungsereignisse wie Anmeldungen, GUI-Zugriff, Shell-Zugriff.