SSL-Offloading mit End-to-End-Verschlüsselung konfigurieren
Ein einfaches SSL-Offloading-Setup beendet SSL-Datenverkehr (HTTPS), entschlüsselt die SSL-Datensätze und leitet den HTTP-Datenverkehr (Clear Text) an die Back-End-Webserver weiter. Klartextverkehr ist anfällig dafür, von Personen gefälscht, gelesen, gestohlen oder kompromittiert zu werden, denen es gelingt, Zugriff auf die Back-End-Netzwerkgeräte oder Webserver zu erhalten.
Sie können daher SSL-Abladung mit End-to-End-Sicherheit konfigurieren, indem Sie die Klartextdaten erneut verschlüsseln und sichere SSL-Sitzungen verwenden, um mit den Back-End-Webservern zu kommunizieren.
Konfigurieren Sie die Back-End-SSL-Transaktionen so, dass die Appliance SSL-Sitzungsmultiplexing verwendet, um vorhandene SSL-Sitzungen mit den Back-End-Webservern wiederzuverwenden. Es hilft bei der Vermeidung von CPU-intensiven Schlüsselaustauschvorgängen (Full Handshake) und reduziert auch die Gesamtzahl der SSL-Sitzungen auf dem Server. Infolgedessen beschleunigt es die SSL-Transaktion bei gleichzeitiger Aufrechterhaltung der End-to-End-Sicherheit.
So konfigurieren Sie eine End-to-End-Verschlüsselungsbereitstellung:
-
Erstellen von SSL-Diensten
-
Erstellen eines virtuellen SSL-Servers
-
Hinzufügen eines Zertifikatschlüsselpaars
-
Binden Sie das Zertifikatschlüsselpaar an den virtuellen SSL-Server
-
Binden Sie die Dienste an den virtuellen SSL-Server
Informationen zum Hinzufügen von Diensten, virtuellen Servern und Zertifikatschlüsselpaaren finden Sie unter SSL-Abladungskonfiguration.
Beispielwerte, die in der Konfiguration verwendet werden, sind in der Tabelle
| Entität | Name | IP-Adresse | Port |
|---|---|---|---|
| SSL-Dienst | service-ssl-1 | 198.51.100.5 | 443 |
| SSL-Dienst | service-ssl-2 | 198.51.100.10 | 443 |
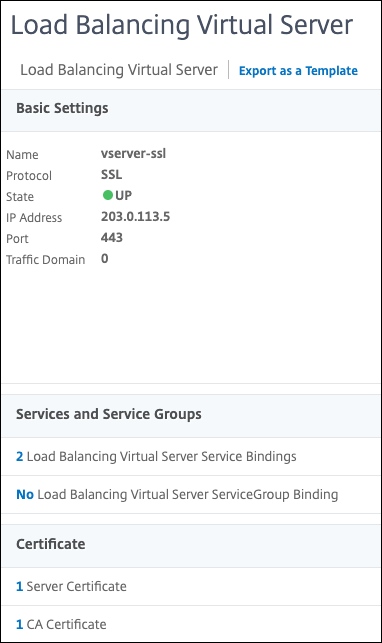
| Virtueller SSL-Server | vserver-ssl |
203.0.113.5 | 443 |
| SSL-Zertifikatschlüsselpaar | certkey-1 | Nicht verfügbar | Nicht verfügbar |
Beispiel:
add service service-ssl-1 198.51.100.5 SSL 443

 add service service-ssl-2 198.51.100.10 SSL 443

 add lb vserver vserver-ssl SSL 203.0.113.5 443

 add ssl certKey certkey-1 -cert server_rsa_1024.pem -key server_rsa_1024.ky

 bind ssl vserver vserver-ssl -certkeyName certkey-1

 bind lb vserver vserver-ssl service-ssl-1

 bind lb vserver vserver-ssl service-ssl-2
Related information
Konfigurieren Sie SSL-Abladung mit Ende-zu-Ende-Verschlüsselung mit der GUI
-
Navigieren Sie zu Traffic Management > Load Balancing > Services > Hinzufügen.
-
Fügen Sie zwei Dienste hinzu:
service-ssl-1undservice-ssl-2. -
Navigieren Sie zu Traffic Management > SSL > Zertifikate > Installieren.
-
Fügen Sie ein Zertifikatschlüsselpaar hinzu:
certkey-1. -
Navigieren Sie zu Traffic Management > Load Balancing > Virtuelle Server > Hinzufügen.
-
Fügen Sie einen virtuellen Server hinzu:
vserver-ssl. -
Klicken Sie auf OK.
-
Klicken Sie in Load Balancing Virtual Server Service-Bindung.
-
Klicken Sie unter Dienst auswählenauf den Pfeil.
-
Wählen Sie im Dialogfeld Dienst
service-ssl-1und ausservice-ssl-2. -
Klicken Sie auf Select.
-
Klicken Sie auf Bind.
-
Klicken Sie auf Weiter.
-
Klicken Sie im Abschnitt Certificate auf Serverzertifikat.
-
Klicken Sie unter Serverzertifikat auswählenauf den Pfeil.
-
Klicken Sie im Dialogfeld " Serverzertifikate " auf
certkey-1. -
Klicken Sie auf Select.
-
Klicken Sie auf Bind.
-
Klicken Sie auf Weiter.
-
Klicken Sie auf Fertig.