
AWSにNetScaler BLX™を展開する
AWSで利用可能なLinuxインスタンスにNetScaler® BLXを展開できます。AWSに展開されたBLXを使用すると、ビジネスニーズに合わせてAWSのクラウドコンピューティング機能とNetScalerの機能を利用できます。
Related information
AWS用語
このセクションでは、一般的に使用されるAWSの用語とフレーズについて説明します。詳細については、AWS用語集を参照してください。
| 用語 | 定義 |
|---|---|
| アマゾンマシンイメージ (AMI) | インスタンス(クラウド内の仮想サーバー)を起動するために必要な情報を提供するマシンイメージ。 |
| エラスティックブロックストア | AWSクラウド内のAmazon EC2インスタンスで使用するための永続的なブロックストレージボリュームを提供します。 |
| シンプルストレージサービス (S3) | インターネット用のストレージ。開発者がウェブスケールコンピューティングをより簡単にできるように設計されています。 |
| エラスティックコンピュートクラウド (EC2) | クラウドで安全かつサイズ変更可能なコンピューティング容量を提供するウェブサービス。開発者がウェブスケールクラウドコンピューティングをより簡単にできるように設計されています。 |
| エラスティックロードバランシング (ELB) | 複数のアベイラビリティゾーンにある複数のEC2インスタンスに、受信アプリケーショントラフィックを分散します。これにより、アプリケーションの耐障害性が向上します。 |
| 弾力性ネットワークインターフェース (ENI) | 仮想プライベートクラウド (VPC) 内のインスタンスにアタッチできる仮想ネットワークインターフェースです。 |
| 弾力性IP (EIP) アドレス | Amazon EC2 または Amazon VPC で割り当て、インスタンスにアタッチした静的なパブリック IPv4 アドレスです。弾力性IPアドレスは、特定のインスタンスではなく、アカウントに関連付けられています。必要に応じて簡単に割り当て、アタッチ、デタッチ、解放できるため、弾力性があります。 |
| インスタンスタイプ | Amazon EC2 は、さまざまなユースケースに合わせて最適化された幅広いインスタンスタイプを提供しています。インスタンスタイプは、CPU、メモリ、ストレージ、ネットワーク容量のさまざまな組み合わせで構成されており、アプリケーションに適したリソースの組み合わせを柔軟に選択できます。 |
| ID およびアクセス管理 (IAM) | AWS でそのIDができることとできないことを決定するアクセス許可ポリシーを持つ AWS ID です。IAM ロールを使用して、EC2 インスタンスで実行されているアプリケーションが AWS リソースに安全にアクセスできるようにすることができます。 |
| インターネットゲートウェイ | ネットワークをインターネットに接続します。VPC の外部にある IP アドレスのトラフィックをインターネットゲートウェイにルーティングできます。 |
| キーペア | 電子的に身元を証明するために使用するセキュリティ認証情報のセットです。キーペアは、秘密鍵と公開鍵で構成されます。 |
| ルートテーブル | ルートテーブルに関連付けられているサブネットから出るトラフィックを制御するルーティングルールのセットです。複数のサブネットを単一のルートテーブルに関連付けることができますが、1つのサブネットは一度に1つのルートテーブルにのみ関連付けることができます。 |
| セキュリティグループ | インスタンスに対する、許可されたインバウンドネットワーク接続の名前付きセット。 |
| サブネット | EC2インスタンスをアタッチできるVPCのIPアドレス範囲のセグメント。セキュリティおよび運用上のニーズに応じてインスタンスをグループ化するためにサブネットを作成できます。 |
| 仮想プライベートクラウド (VPC) | 定義した仮想ネットワーク内でAWSリソースを起動できる、AWSクラウドの論理的に分離されたセクションをプロビジョニングするためのウェブサービス。 |
| オートスケーリング | ユーザー定義のポリシー、スケジュール、およびヘルスチェックに基づいてAmazon EC2インスタンスを自動的に起動または終了するウェブサービス。 |
| CloudFormation | 関連するAWSリソースを単位としてまとめて作成および削除するテンプレートを作成または変更するためのサービス。 |
AWSでのNetScaler BLXの仕組み
NetScaler BLXは、Linuxシステム上でネイティブに動作する軽量ソフトウェアパッケージです。BLXでサポートされ、AWSマーケットプレイスで利用可能な任意のLinux AMIにBLXをインストールできます。サポートされているLinuxディストリビューションの詳細については、「サポートされているLinuxディストリビューション」を参照してください。
BLXは、AWS VPC内のEC2 Linuxインスタンス上でLinuxプロセスとして実行されます。Linux AMIインスタンスには、最低2つの仮想CPUと2GBのメモリが必要です。AWS VPC内で起動されたEC2インスタンスは、複数のインターフェイスまたはインターフェイスごとに複数のIPアドレスを持つことができます。各BLXインスタンスには、少なくとも3つのIPサブネットが必要です。
-
管理サブネット (NSIP)
-
クライアント向けサブネット (VIP)
-
バックエンド向けサブネット (SNIP)
注:
AWSでの標準的なBLX展開には、3つのネットワークインターフェースを推奨します。
AWSは現在、AWS VPC内で実行されているインスタンスに対してのみマルチIP機能をサポートしています。VPC内のBLXインスタンスは、EC2インスタンスで実行されているサーバーの負荷分散に使用できます。Amazon VPCを使用すると、独自のIPアドレス範囲、サブネット、ルートテーブル、ネットワークゲートウェイなどを含む仮想ネットワーク環境を作成および制御できます。
注:
デフォルトでは、各AWSアカウントにつき、AWSリージョンごとに最大5つのVPCインスタンスを作成できます。Amazonのリクエストフォームを提出することで、より高いVPC制限をリクエストできます。
次の図は、Linux AMIに展開されたBLXを持つAWS VPCのシンプルなトポロジを示しています。
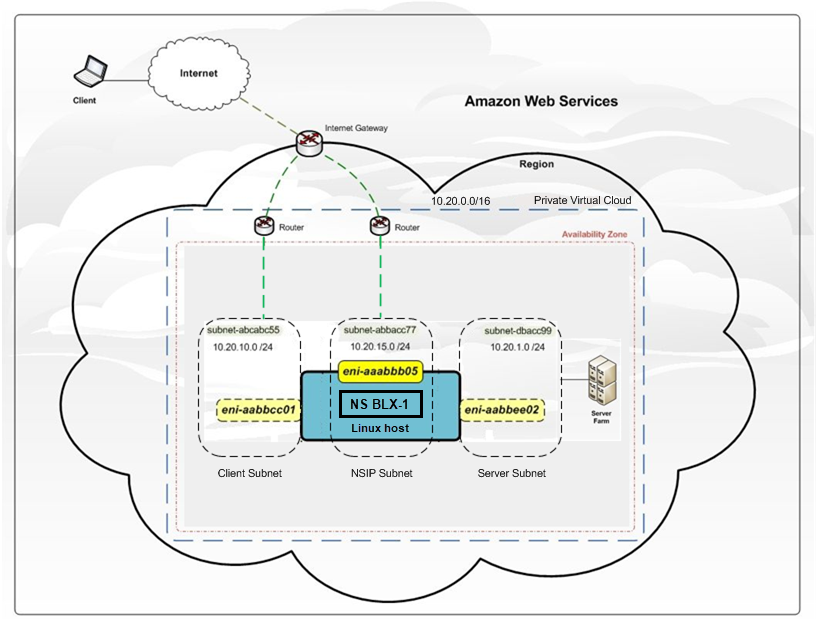
AWS VPCには以下が含まれます。
-
VPC内外のトラフィックをルーティングするための単一のインターネットゲートウェイ
-
インターネットゲートウェイとインターネット間のネットワーク接続
-
管理用、クライアント用、サーバー用にそれぞれ1つずつ、計3つのサブネット
-
インターネットゲートウェイと2つのサブネット(管理用とクライアント用)間のネットワーク接続
-
各サブネットに3つのENIがアタッチされたLinuxインスタンスにインストールされたスタンドアロンBLXインスタンス
前提条件
AWSでインスタンスを作成する前に、次の点を確認してください。
-
EC2インスタンスがBLXシステム要件を満たしていることを確認してください。
-
パフォーマンス向上のため、m5.xlarge以上のインスタンスタイプを作成することをお勧めします。
-
NSIP、VIP、およびSNIPを設定するには、3つのIPアドレスが必要です。注記:VIPおよびSNIPとして設定されたIPアドレスには、パブリックIPアドレスが関連付けられている必要があります。
-
AWS Virtual Private Cloud (VPC) でLinux AMIを起動するには、AWSアカウントが必要です。AWSアカウントはaws.amazon.comで無料で作成できます。
-
ユーザーのAWSサービスとリソースへのアクセスを安全に制御するには、AWS Identity and Access Management (IAM) ユーザーアカウントが必要です。IAMユーザーアカウントの作成方法の詳細については、IAMユーザーの作成 (コンソール)を参照してください。
-
ターミナルプログラムからAWS Management Consoleが提供するすべての機能を使用できます。詳細については、AWS CLIユーザーガイドを参照してください。ネットワークインターフェースタイプをSR-IOVに変更するには、AWS CLIも必要です。
-
Elastic Network Adapter (ENA) ドライバーが有効なインスタンスタイプ (M5、C5インスタンスなど) の場合、ファームウェアバージョンは13.0以降である必要があります。
制限事項と使用ガイドライン
AWSにNetScaler BLXインスタンスを展開する場合、以下の制限事項と使用ガイドラインが適用されます。
-
データおよび管理トラフィックのENIは、異なるサブネットに存在する必要があります。
-
管理ENIにはNSIPアドレスのみが存在する必要があります。
-
NSIPにEIPを割り当てる代わりに、セキュリティのためにNATインスタンスを使用する場合、適切なVPCレベルのルーティング変更が必要です。VPCレベルのルーティング変更を行う手順については、シナリオ2: パブリックおよびプライベートサブネットを持つVPCを参照してください。
-
ENIに複数のIPアドレスを割り当てることができます。ENIあたりのIPアドレスの最大数は、EC2インスタンスタイプによって決まります。詳細については、Elastic Network Interfacesの「インスタンスタイプごとのネットワークインターフェイスあたりのIPアドレス」セクションを参照してください。注:ENIにIPアドレスを割り当てる前に、AWSでIPアドレスを割り当てる必要があります。詳細については、Elastic Network Interfacesを参照してください。
-
AWSの制限により、次の機能はサポートされていません。
-
無償ARP (GARP)
-
L2モード
-
タグ付きVLAN
-
動的ルーティング
-
仮想MAC
-
-
RNATが機能するには、送信元/送信先チェックが無効になっていることを確認してください。詳細については、エラスティックネットワークインターフェースの「送信元/送信先チェックの変更」を参照してください。