
Avis de sécurité (Aperçu)
Remarque :
À partir de la version 13.1-53.22, l'avis de sécurité est automatiquement activé. Pour plus d'informations, consultez Avis de sécurité
Une infrastructure sûre, sécurisée et résiliente est la pierre angulaire de toute organisation. Les organisations doivent suivre les nouvelles vulnérabilités et expositions courantes (CVE), et évaluer l'impact des CVE sur leur infrastructure. Elles doivent également comprendre et planifier l'atténuation et la correction pour résoudre les vulnérabilités.
L'avis de sécurité NetScaler® ADM sur site ne met en évidence que les CVE NetScaler et les instances ADC qui sont à risque.
IMPORTANT
Pour une analyse détaillée de l'impact des CVE, des informations concluantes sur les analyses personnalisées/système, les flux de travail de correction et d'atténuation, essayez NetScaler ADM Service.
Related information
Afficher l'avis de sécurité
Pour accéder à Avis de sécurité, accédez à Infrastructure > Avis d'instance > Avis de sécurité. Vous pouvez voir l'état de vulnérabilité de toutes les instances ADC que vous gérez via NetScaler ADM.
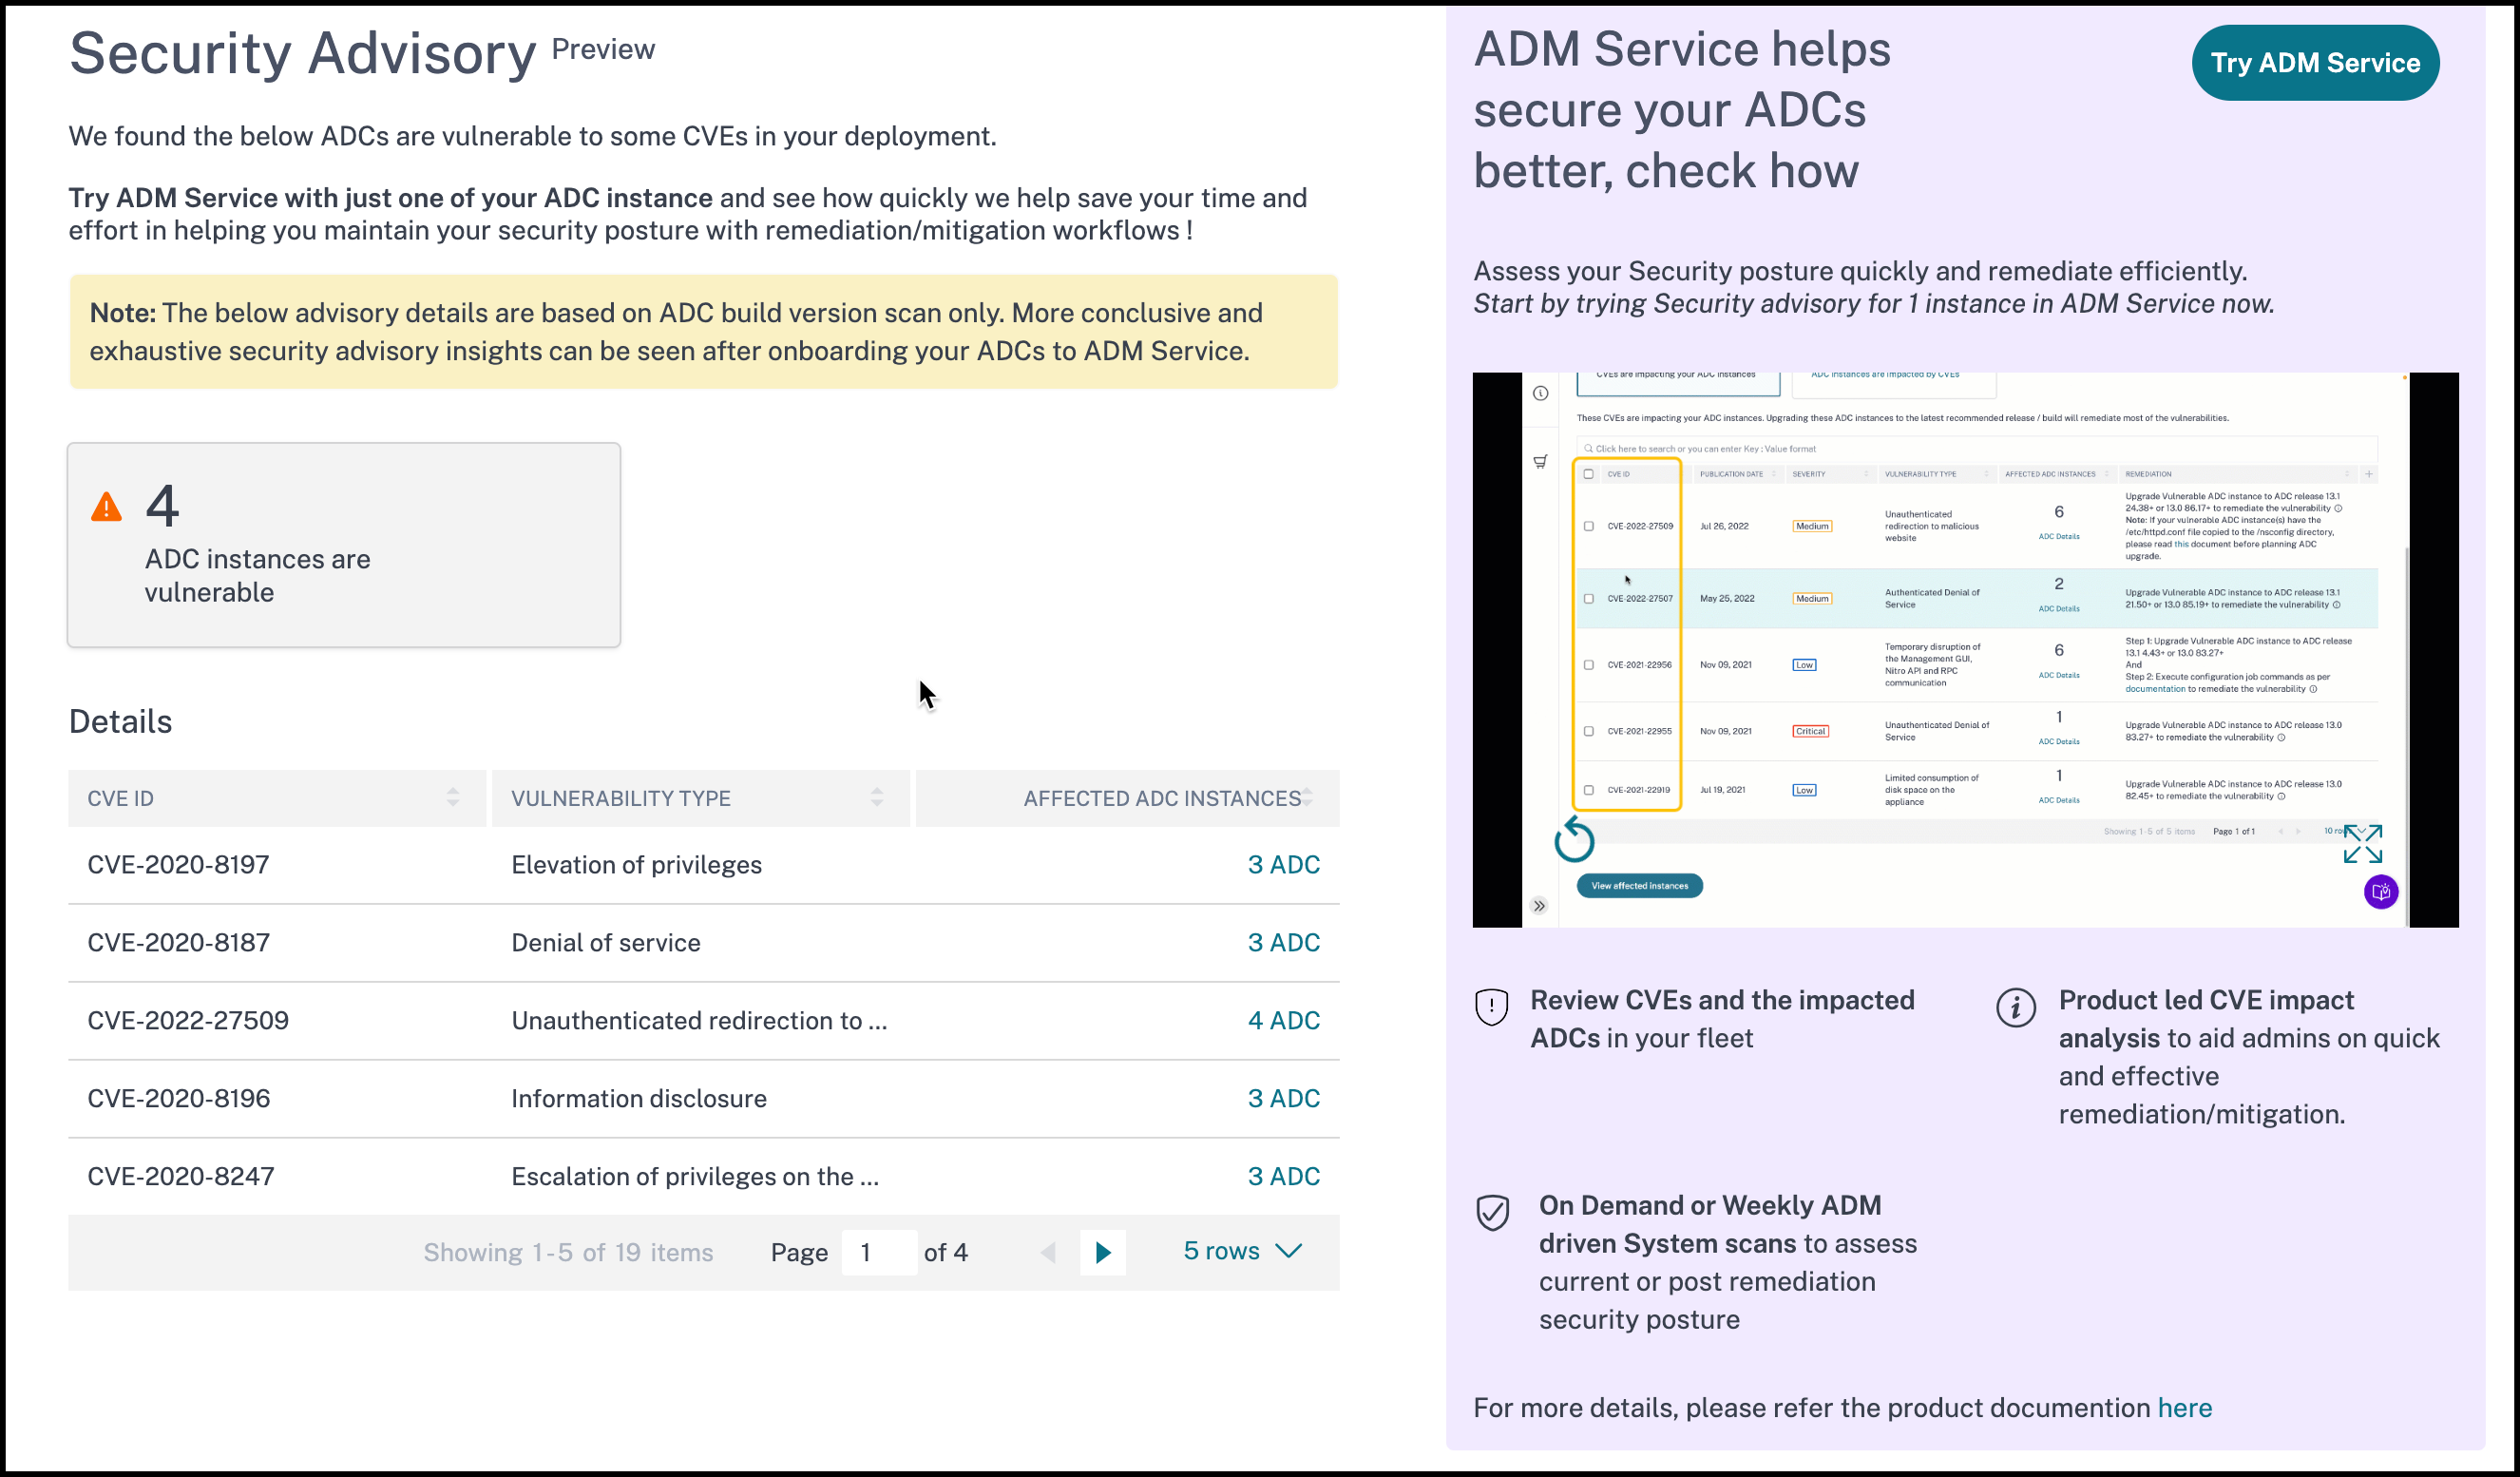
L'avis de sécurité NetScaler ADM sur site effectue uniquement une analyse de version ADC pour vérifier les CVE et les informations suivantes sont affichées.
-
ID CVE : L'ID de la CVE ayant un impact sur les instances.
-
Type de vulnérabilité : Le type de vulnérabilité pour cette CVE.
-
Instances ADC affectées : Le nombre d'instances impactées par l'ID CVE.
L'avis de sécurité NetScaler ADM sur site vous permet également de sélectionner l'une des instances ADC et d'intégrer l'instance ADC au service ADM. Cliquez sur Essayer le service ADM et intégrez l'instance ADC au service ADM. L'avis de sécurité du service ADM vous permet de vérifier le type de vulnérabilité d'une CVE particulière et d'obtenir des informations sur l'atténuation et la correction pour résoudre la vulnérabilité.
Pour plus d'informations sur l'avis de sécurité du service ADM, consultez l'animation GIF sur la page Avis de sécurité.