Bereitstellen eines VPX-Hochverfügbarkeitspaares mit elastischen IP-Adressen über verschiedene AWS-Zonen hinweg
Sie können zwei NetScaler VPX-Instanzen in zwei verschiedenen Subnetzen oder zwei verschiedenen AWS-Verfügbarkeitszonen mithilfe von elastischen IP-Adressen (EIP) im INC-Modus konfigurieren.
Weitere Informationen zur Hochverfügbarkeit finden Sie unter Hochverfügbarkeit. Weitere Informationen zu INC finden Sie unter Konfigurieren von Hochverfügbarkeitsknoten in verschiedenen Subnetzen.
Related information
Funktionsweise von HA mit EIP-Adressen über verschiedene AWS-Zonen hinweg
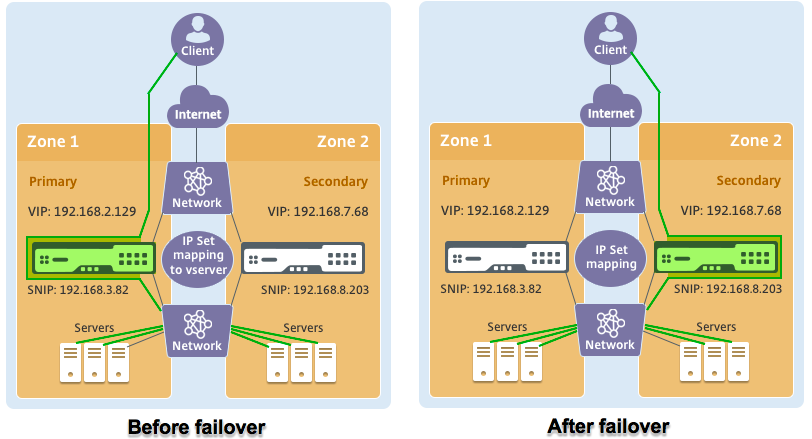
Beim Failover migriert die EIP der VIP der primären Instanz zur sekundären Instanz, die als neue primäre Instanz übernimmt. Im Failover-Prozess führt die AWS-API folgende Schritte aus:
-
Überprüft die virtuellen Server, denen
IPSetszugewiesen ist. -
Findet die IP-Adresse mit einer zugeordneten öffentlichen IP aus den beiden IP-Adressen, auf denen der virtuelle Server lauscht. Eine, die direkt an den virtuellen Server angehängt ist, und eine, die über den IP-Satz angehängt ist.
-
Ordnet die öffentliche IP (EIP) der privaten IP zu, die zur neuen primären VIP gehört.
Hinweis:
Um Ihr Netzwerk vor Angriffen wie Denial-of-Service (DoS) zu schützen, können Sie bei Verwendung einer EIP Sicherheitsgruppen in AWS erstellen, um den IP-Zugriff einzuschränken. Für Hochverfügbarkeit können Sie je nach Bereitstellung von EIP auf eine Lösung zur privaten IP-Verschiebung umstellen.
So stellen Sie ein VPX-Hochverfügbarkeitspaar mit elastischen IP-Adressen über verschiedene AWS-Zonen hinweg bereit
Im Folgenden finden Sie eine Zusammenfassung der Schritte zur Bereitstellung eines VPX-Paares in zwei verschiedenen Subnetzen oder zwei verschiedenen AWS-Verfügbarkeitszonen.
-
Erstellen Sie eine Amazon Virtual Private Cloud.
-
Stellen Sie zwei VPX-Instanzen in zwei verschiedenen Verfügbarkeitszonen oder in derselben Zone, aber in verschiedenen Subnetzen bereit.
-
Hochverfügbarkeit konfigurieren
-
Richten Sie Hochverfügbarkeit im INC-Modus in beiden Instanzen ein.
-
Fügen Sie ein IP-Set in beiden Instanzen hinzu.
-
Binden Sie das IP-Set in beiden Instanzen an die VIP.
-
Fügen Sie einen virtuellen Server in der primären Instanz hinzu.
-
Verwenden Sie für die Schritte 1 und 2 die AWS-Konsole. Verwenden Sie für Schritt 3 die NetScaler VPX GUI oder die CLI.
Schritt 1. Erstellen Sie eine Amazon Virtual Private Cloud (VPC).
Schritt 2. Stellen Sie zwei VPX-Instanzen in zwei verschiedenen Verfügbarkeitszonen oder in derselben Zone, aber in verschiedenen Subnetzen bereit. Weisen Sie der VIP der primären VPX eine EIP zu.
Weitere Informationen zum Erstellen einer VPC und zum Bereitstellen einer VPX-Instanz auf AWS finden Sie unter Bereitstellen einer eigenständigen NetScaler VPX-Instanz auf AWS und Szenario: eigenständige Instanz
Schritt 3. Konfigurieren Sie Hochverfügbarkeit. Sie können die NetScaler VPX CLI oder die GUI verwenden, um Hochverfügbarkeit einzurichten.
Hochverfügbarkeit mithilfe der CLI konfigurieren
-
Richten Sie Hochverfügbarkeit im INC-Modus in beiden Instanzen ein.Auf dem primären Knoten:
add ha node 1 <sec_ip> -inc ENABLEDAuf dem sekundären Knoten:add ha node 1 <prim_ip> -inc ENABLED<sec_ip>bezieht sich auf die private IP-Adresse der Management-NIC des sekundären Knotens<prim_ip>bezieht sich auf die private IP-Adresse der Management-NIC des primären Knotens -
Fügen Sie den IP-Satz in beiden Instanzen hinzu.Geben Sie den folgenden Befehl auf beiden Instanzen ein.
add ipset <ipsetname> -
Binden Sie den IP-Satz auf beiden Instanzen an den VIP-Satz.Geben Sie den folgenden Befehl auf beiden Instanzen ein:
add ns ip <secondary vip> <subnet> -type VIPbind ipset <ipsetname> <secondary VIP>Hinweis:Sie können den IP-Satz an die primäre VIP oder an die sekundäre VIP binden. Wenn Sie den IP-Satz jedoch an die primäre VIP binden, verwenden Sie die sekundäre VIP, um sie dem virtuellen Server hinzuzufügen, und umgekehrt. -
Fügen Sie einen virtuellen Server auf der primären Instanz hinzu.Geben Sie den folgenden Befehl ein:
add <server_type> vserver <vserver_name> <protocol> <primary_vip> <port> -ipset \<ipset_name>
Hochverfügbarkeit mithilfe der GUI konfigurieren
-
Richten Sie Hochverfügbarkeit im INC-Modus auf beiden Instanzen ein.
-
Melden Sie sich am primären Knoten mit dem Benutzernamen
nsrootund der Instanz-ID als Kennwort an. -
Gehen Sie in der GUI zu Configuration > System > High Availability. Klicken Sie auf Add.
-
Fügen Sie im Feld Remote Node IP address die private IP-Adresse der Management-NIC des sekundären Knotens hinzu.
-
Wählen Sie den Modus Turn on NIC (Independent Network Configuration) auf dem eigenen Knoten aus.
-
Fügen Sie unter Remote System Login Credential den Benutzernamen und das Kennwort für den sekundären Knoten hinzu und klicken Sie auf Create.
-
Wiederholen Sie die Schritte im sekundären Knoten.
-
Fügen Sie einen IP-Satz hinzu und binden Sie den IP-Satz an den VIP-Satz auf beiden Instanzen.
-
Navigieren Sie in der GUI zu System > Network > IPs > Add.
-
Fügen Sie die erforderlichen Werte für IP-Adresse, Netzmaske und IP-Typ (virtuelle IP) hinzu und klicken Sie auf Create.
-
Navigieren Sie zu System > Network > IP Sets > Add. Geben Sie einen IP-Satznamen ein und klicken Sie auf Insert.
-
Wählen Sie auf der Seite IPV4s die virtuelle IP aus und klicken Sie auf Insert. Klicken Sie auf Create, um den IP-Satz zu erstellen.
-
Fügen Sie einen virtuellen Server in der primären Instanz hinzu.Gehen Sie in der GUI zu Configuration > Traffic Management > Virtual Servers > Add.
Szenario
In diesem Szenario wird eine einzelne VPC erstellt. In dieser VPC werden zwei VPX-Instanzen in zwei Verfügbarkeitszonen erstellt. Jede Instanz verfügt über drei Subnetze – eines für die Verwaltung, eines für den Client und eines für den Back-End-Server. Eine EIP ist an den VIP des primären Knotens angehängt.
Diagramm: Dieses Diagramm veranschaulicht die NetScaler VPX Hochverfügbarkeits-Einrichtung im INC-Modus auf AWS
Verwenden Sie für dieses Szenario die CLI, um Hochverfügbarkeit zu konfigurieren.
-
Richten Sie Hochverfügbarkeit im INC-Modus auf beiden Instanzen ein.Geben Sie die folgenden Befehle auf dem primären und dem sekundären Knoten ein.Auf dem primären Knoten:
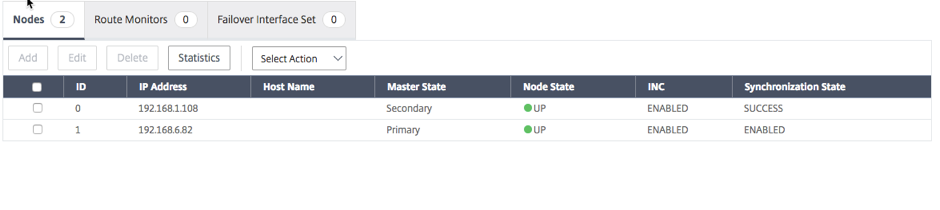
add ha node 1 192.168.6.82 -inc enabledHier bezieht sich 192.168.6.82 auf die private IP-Adresse der Management-NIC des sekundären Knotens.Auf dem sekundären Knoten:add ha node 1 192.168.1.108 -inc enabledHier bezieht sich 192.168.1.108 auf die private IP-Adresse der Management-NIC des primären Knotens. -
Fügen Sie einen IP-Satz hinzu und binden Sie den IP-Satz an den VIP auf beiden Instanzen.Auf dem primären Knoten:
add ipset ipset123add ns ip 192.168.7.68 255.255.255.0 -type VIPbindipset ipset123 192.168.7.68Auf dem Sekundärsystem:add ipset ipset123add ns ip 192.168.7.68 255.255.255.0 -type VIPbind ipset ipset123 192.168.7.68 -
Fügen Sie einen virtuellen Server auf der primären Instanz hinzu.Der folgende Befehl:
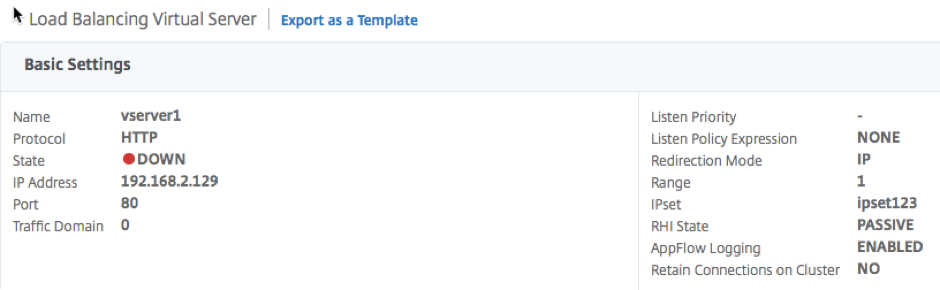
add lbvserver vserver1 http 192.168.2.129 80 -ipset ipset123 -
Speichern Sie die Konfiguration.
-
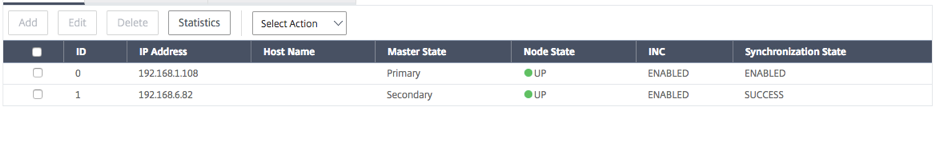
Nach einem erzwungenen Failover wird das sekundäre System zum neuen primären System.