Schwachstellen für CVE-2025-7776 identifizieren und beheben
Im Sicherheitswarnungs-Dashboard der NetScaler Console, unter Aktuelle CVEs
<number of> NetScaler-Instanzen sind von CVEs betroffen, können Sie alle Instanzen sehen, die aufgrund von CVE-2025-7776 anfällig sind. Um die Details der von den CVEs betroffenen Instanzen zu überprüfen, wählen Sie CVE-2025-7776 aus und klicken Sie auf Betroffene Instanzen anzeigen.
Sicherheitswarnungs-Dashboard für CVE-2025-7776(/en-us/netscaler-application-delivery-management-software/media/security-advisory-cve-2025-7776.png)
Hinweis:
Um den Grund für die NetScaler-Schwachstelle zu verstehen, laden Sie den CSV-Bericht auf der Registerkarte Scan-Protokolle in der Sicherheitswarnung herunter.
Das Fenster
<number of> NetScaler-Instanzen, die von CVEs betroffen sind wird angezeigt. Im folgenden Screenshot sehen Sie die Anzahl und Details der NetScaler-Instanzen, die von CVE-2025-7776 betroffen sind.
Instanzen, die von CVE-2025-7776 betroffen sind(/en-us/netscaler-application-delivery-management-software/media/cve-2025-7776-impacted-instance.png)
Weitere Informationen zum Sicherheitswarnungs-Dashboard finden Sie unter Sicherheitswarnung.
Hinweis:
Es kann einige Stunden dauern, bis der Scan des Sicherheitswarnungssystems abgeschlossen ist und die Auswirkungen von CVE-2025-7776 im Sicherheitswarnungsmodul widergespiegelt werden. Um die Auswirkungen früher zu sehen, starten Sie einen On-Demand-Scan, indem Sie auf Jetzt scannen klicken.
Related information
CVE-2025-7776 beheben
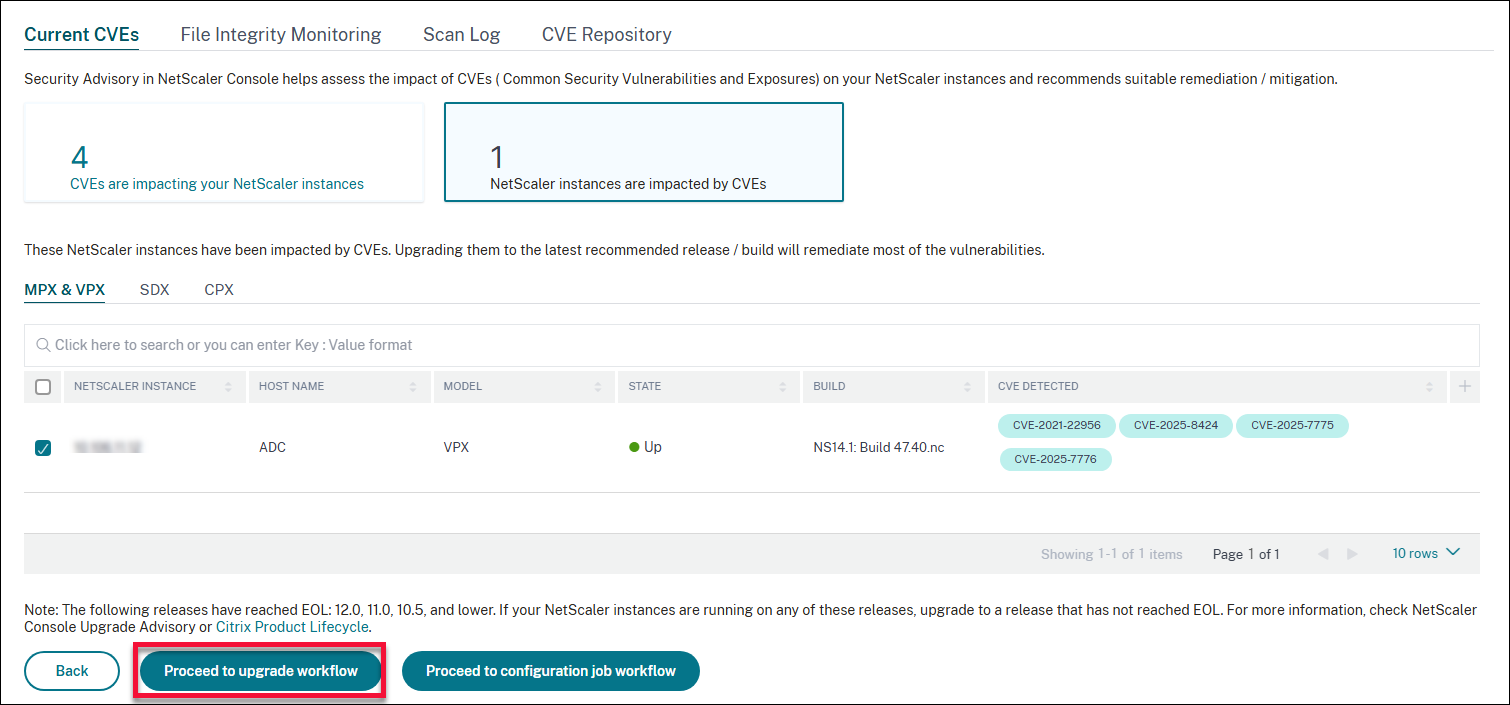
Für von CVE-2025-7776 betroffene NetScaler-Instanzen ist die Behebung ein einstufiger Prozess, und Sie müssen die anfälligen NetScaler-Instanzen auf eine Version und einen Build aktualisieren, der den Fix enthält. In der GUI, unter Aktuelle CVEs > NetScaler-Instanzen sind von CVEs betroffen, sehen Sie den Schritt zur Behebung.
Unter Aktuelle CVEs > NetScaler-Instanzen, die von CVEs betroffen sind, sehen Sie den folgenden Workflow für diesen einstufigen Behebungsprozess: Mit dem Upgrade-Workflow fortfahren.
Um die anfälligen Instanzen zu aktualisieren, wählen Sie die Instanzen aus und klicken Sie auf Mit dem Upgrade-Workflow fortfahren. Der Upgrade-Workflow wird mit den bereits ausgefüllten anfälligen NetScaler-Instanzen geöffnet.
WICHTIG
Wenn Ihre anfälligen NetScaler-Instanzen die Datei /etc/httpd.conf in das Verzeichnis /nsconfig kopiert haben, siehe Überlegungen zum Upgrade für angepasste NetScaler-Konfigurationen bevor Sie ein NetScaler-Upgrade planen.
Weitere Informationen zur Verwendung von NetScaler Console zum Upgrade von NetScaler-Instanzen finden Sie unter NetScaler-Upgrade-Job erstellen.