
Déployer NetScaler GSLB sur AWS
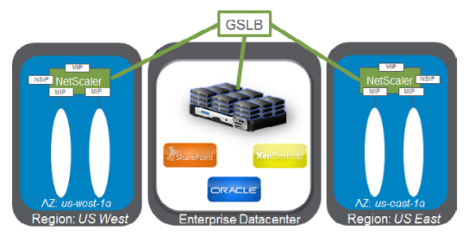
La configuration de GSLB pour NetScaler sur AWS consiste essentiellement à configurer NetScaler pour équilibrer la charge du trafic vers des serveurs situés en dehors du VPC auquel NetScaler appartient, par exemple au sein d'un autre VPC dans une région de disponibilité différente ou un centre de données sur site.
Related information
Présentation de DBS
La prise en charge de NetScaler GSLB utilisant les services basés sur les noms de domaine (DBS) pour les équilibreurs de charge cloud permet la découverte automatique de services cloud dynamiques à l'aide d'une solution d'équilibrage de charge cloud. Cette configuration permet à NetScaler d'implémenter l'équilibrage de charge global des serveurs (GSLB) basé sur les services de noms de domaine (DBS) dans un environnement Actif-Actif. DBS permet la mise à l'échelle des ressources backend dans les environnements AWS à partir de la découverte DNS.
Cette section couvre les intégrations entre NetScaler dans les environnements AWS AutoScaling. La dernière section du document détaille la capacité à configurer une paire HA de NetScaler ADC qui s'étend sur deux zones de disponibilité (AZ) différentes spécifiques à une région AWS.
DBS avec ELB
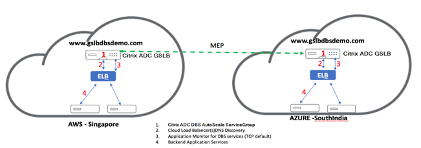
GSLB DBS utilise le FQDN de l'Elastic Load Balancer (ELB) de l'utilisateur pour mettre à jour dynamiquement les groupes de services GSLB afin d'inclure les serveurs backend qui sont créés et supprimés au sein d'AWS. Les serveurs backend ou instances dans AWS peuvent être configurés pour s'adapter en fonction de la demande réseau ou de l'utilisation du CPU. Pour configurer cette fonctionnalité, pointez NetScaler vers l'ELB pour acheminer dynamiquement vers différents serveurs dans AWS sans avoir à mettre à jour manuellement NetScaler chaque fois qu'une instance est créée et supprimée dans AWS. La fonctionnalité NetScaler DBS pour les groupes de services GSLB utilise la découverte de services consciente de DNS pour déterminer les ressources de service membres de l'espace de noms DBS identifié dans le groupe Autoscale.
Composants Autoscale NetScaler GSLB DBS avec équilibreurs de charge cloud :
Configurer les composants AWS
Groupes de sécurité
Remarque :
Nous vous recommandons de créer différents groupes de sécurité pour l'ELB, l'instance NetScaler GSLB et l'instance Linux, car l'ensemble des règles requis pour chacune de ces entités est différent. Cet exemple présente une configuration de groupe de sécurité consolidée par souci de concision.
Pour garantir la configuration correcte du pare-feu virtuel, consultez Groupes de sécurité pour votre VPC.
-
Connectez-vous au groupe de ressources AWS de l'utilisateur et accédez à EC2 > NETWORK & SECURITY > Security Groups.
-
Cliquez sur Create Security Group et indiquez un nom et une description. Ce groupe de sécurité englobe les serveurs web back-end NetScaler et Linux.
-
Ajoutez les règles de port entrant à partir de la capture d'écran suivante.Remarque :Il est recommandé de limiter l'accès aux adresses IP source pour un renforcement granulaire. Pour plus d'informations, consultez Web Server Rules.
-
Services Web back-end Amazon Linux
-
Connectez-vous au groupe de ressources AWS de l'utilisateur et accédez à EC2 > Instances.
-
Cliquez sur Launch Instance en utilisant les détails suivants pour configurer l'instance Amazon Linux.
Saisissez les détails concernant la configuration d'un serveur Web ou d'un service back-end sur cette instance. -
-
Configuration NetScaler
-
Connectez-vous au groupe de ressources AWS de l'utilisateur et accédez à EC2 > Instances.
-
Cliquez sur Launch Instance et utilisez les détails suivants pour configurer l'instance Amazon AMI.
-
-
Configuration d'IP élastiqueRemarque :NetScaler peut également être configuré pour fonctionner avec une seule IP élastique si nécessaire pour réduire les coûts, en n'ayant pas d'IP publique pour le NSIP. Au lieu de cela, attachez une IP élastique au SNIP qui peut couvrir l'accès de gestion à l'appliance, en plus de l'IP du site GSLB et de l'IP ADNS.
-
Connectez-vous au groupe de ressources AWS de l'utilisateur et accédez à EC2 > NETWORK & SECURITY > Elastic IPs.
-
Cliquez sur Allocate new address pour créer une adresse IP élastique.
-
Configurez l'adresse IP élastique pour qu'elle pointe vers l'instance NetScaler de l'utilisateur exécutée dans AWS.
-
Configurez une deuxième adresse IP élastique et pointez-la à nouveau vers l'instance NetScaler de l'utilisateur.
-
-
Équilibreur de charge élastique
-
Connectez-vous au groupe de ressources AWS de l'utilisateur et accédez à EC2 > LOAD BALANCING > Load Balancers.
-
Cliquez sur Create Load Balancer pour configurer un équilibreur de charge classique.
Les équilibreurs de charge élastiques de l'utilisateur permettent aux utilisateurs d'équilibrer la charge de leurs instances Amazon Linux de back-end tout en étant également en mesure d'équilibrer la charge d'autres instances qui sont lancées à la demande. -
Configuration des services d'équilibrage de charge global de serveur basés sur le nom de domaine
Pour les configurations de gestion du trafic, consultez Configure NetScaler GSLB domain-based service.
Types de déploiement
Déploiement à trois cartes réseau
-
Déploiements typiques
-
GSLB StyleBook
-
Avec ADM
-
Avec GSLB (Route53 avec enregistrement de domaine)
-
Licences - En pool/Marketplace
-
-
Cas d'utilisation
-
Les déploiements à trois cartes réseau sont utilisés pour obtenir une véritable isolation du trafic de données et de gestion.
-
Les déploiements à trois cartes réseau améliorent également l'évolutivité et les performances de l'ADC.
-
Les déploiements à trois cartes réseau sont utilisés dans les applications réseau où le débit est généralement de 1 Gbit/s ou plus, et un déploiement à trois cartes réseau est recommandé.
-
Déploiement CFT
Les clients déploieraient à l'aide de modèles CloudFormation s'ils personnalisent leurs déploiements ou s'ils automatisent leurs déploiements.
Étapes de déploiement
Voici les étapes de déploiement :
-
Déploiement à trois cartes réseau pour GSLB
-
Licences
-
options de déploiement
Déploiement à trois cartes réseau pour GSLB
L'instance NetScaler VPX est disponible en tant qu'Amazon Machine Image (AMI) sur la place de marché AWS, et elle peut être lancée en tant qu'instance Elastic Compute Cloud (EC2) au sein d'un VPC AWS. Le type d'instance EC2 minimal autorisé en tant qu'AMI prise en charge sur NetScaler VPX est m4.large. L'instance AMI NetScaler VPX nécessite un minimum de 2 CPU virtuels et 2 Go de mémoire. Une instance EC2 lancée au sein d'un VPC AWS peut également fournir les multiples interfaces, les multiples adresses IP par interface, et les adresses IP publiques et privées nécessaires à la configuration VPX. Chaque instance VPX nécessite au moins trois sous-réseaux IP :
-
Un sous-réseau de gestion
-
Un sous-réseau côté client (VIP)
-
Un sous-réseau côté back-end (SNIP)
NetScaler recommande trois interfaces réseau pour une installation standard d'une instance VPX sur AWS.
AWS ne rend actuellement la fonctionnalité multi-IP disponible que pour les instances exécutées au sein d'un VPC AWS. Une instance VPX dans un VPC peut être utilisée pour équilibrer la charge des serveurs exécutés dans des instances EC2. Un Amazon VPC permet aux utilisateurs de créer et de contrôler un environnement de réseau virtuel, y compris leur propre plage d'adresses IP, leurs sous-réseaux, leurs tables de routage et leurs passerelles réseau.
Remarque :
Par défaut, les utilisateurs peuvent créer jusqu'à 5 instances VPC par région AWS pour chaque compte AWS. Les utilisateurs peuvent demander des limites VPC plus élevées en soumettant le formulaire de demande d'Amazon ici : Demande Amazon VPC.
Licences
Une instance NetScaler VPX sur AWS nécessite une licence. Les options de licence suivantes sont disponibles pour les instances NetScaler VPX exécutées sur AWS :
-
Gratuit (illimité)
-
Horaire
-
Annuel
-
Apportez votre propre licence
-
Essai gratuit (toutes les offres d'abonnement NetScaler VPX-AWS sont gratuites pendant 21 jours sur la place de marché AWS).
Options de déploiement
Les utilisateurs peuvent déployer une instance autonome NetScaler VPX sur AWS. Pour plus d'informations, consultez Déployer une instance autonome NetScaler VPX sur AWS
Équilibrage de charge global de serveur NetScaler pour les déploiements hybrides et multi-cloud
La solution d'équilibrage de charge global de serveur (GSLB) hybride et multi-cloud NetScaler permet aux utilisateurs de distribuer le trafic d'applications sur plusieurs centres de données dans des clouds hybrides, des clouds multiples et des déploiements sur site. La solution GSLB hybride et multi-cloud NetScaler aide les utilisateurs à gérer leur configuration d'équilibrage de charge dans des environnements hybrides ou multi-cloud sans modifier la configuration existante. De plus, si les utilisateurs disposent d'une configuration sur site, ils peuvent tester certains de leurs services dans le cloud en utilisant la solution GSLB hybride et multi-cloud NetScaler avant de migrer complètement vers le cloud. Par exemple, les utilisateurs peuvent acheminer seulement un petit pourcentage de leur trafic vers le cloud et gérer la majeure partie du trafic sur site. La solution GSLB hybride et multi-cloud NetScaler permet également aux utilisateurs de gérer et de surveiller les instances NetScaler à travers des emplacements géographiques à partir d'une console unique et unifiée.
Une architecture hybride et multi-cloud peut également améliorer les performances globales de l'entreprise en évitant le « verrouillage fournisseur » et en utilisant différentes infrastructures pour répondre aux besoins des partenaires et des clients. Avec l'architecture multi-cloud, les utilisateurs peuvent mieux gérer leurs coûts d'infrastructure car ils n'ont désormais à payer que ce qu'ils utilisent. Les utilisateurs peuvent également mieux adapter leurs applications car ils utilisent désormais l'infrastructure à la demande. Elle offre également la possibilité de passer rapidement d'un cloud à l'autre pour profiter des meilleures offres de chaque fournisseur.
Les nœuds GSLB NetScaler gèrent la résolution de noms DNS. N'importe lequel de ces nœuds GSLB peut recevoir des requêtes DNS de n'importe quel emplacement client. Le nœud GSLB qui reçoit la requête DNS renvoie l'adresse IP du serveur virtuel de l'équilibreur de charge, telle que sélectionnée par la méthode d'équilibrage de charge configurée. Les métriques (métriques de site, de réseau et de persistance) sont échangées entre les nœuds GSLB à l'aide du protocole d'échange de métriques (MEP), qui est un protocole NetScaler propriétaire. Pour plus d'informations sur le protocole MEP, consultez Configurer le protocole d'échange de métriques.
Le moniteur configuré dans le nœud GSLB surveille l'état de santé du serveur virtuel d'équilibrage de charge dans le même centre de données. Dans une topologie parent-enfant, les métriques entre les nœuds GSLB et NetScaler sont échangées à l'aide du MEP. Cependant, la configuration de sondes de surveillance entre un nœud GSLB et un nœud NetScaler LB est facultative dans une topologie parent-enfant.
L'agent NetScaler permet la communication entre NetScaler ADM et les instances gérées dans le centre de données de l'utilisateur. Pour plus d'informations sur les agents NetScaler et leur installation, consultez Mise en route.
Remarque :
Ce document part des hypothèses suivantes :
-
Si les utilisateurs disposent d'une configuration d'équilibrage de charge existante, celle-ci est opérationnelle.
-
Une adresse SNIP ou une adresse IP de site GSLB est configurée sur chacun des nœuds GSLB NetScaler. Cette adresse IP est utilisée comme adresse IP source du centre de données lors de l'échange de métriques avec d'autres centres de données.
-
Un service ADNS ou ADNS-TCP est configuré sur chacune des instances GSLB NetScaler pour recevoir le trafic DNS.
-
Les groupes de pare-feu et de sécurité requis sont configurés chez les fournisseurs de services cloud.
Configuration des groupes de sécurité
Les utilisateurs doivent configurer les groupes de pare-feu/sécurité requis chez les fournisseurs de services cloud. Pour plus d'informations sur les fonctionnalités de sécurité AWS, consultez AWS/Documentation/Amazon VPC/User Guide/Security.
De plus, sur le nœud GSLB, les utilisateurs doivent ouvrir le port 53 pour l'adresse IP du service ADNS/serveur DNS et le port 3009 pour l'adresse IP du site GSLB pour l'échange de trafic MEP. Sur le nœud d'équilibrage de charge, les utilisateurs doivent ouvrir les ports appropriés pour recevoir le trafic d'application. Par exemple, les utilisateurs doivent ouvrir le port 80 pour recevoir le trafic HTTP et le port 443 pour recevoir le trafic HTTPS. Ouvrez le port 443 pour la communication NITRO entre l'agent NetScaler et NetScaler ADM.
Pour la méthode GSLB de temps d'aller-retour dynamique, les utilisateurs doivent ouvrir le port 53 pour autoriser les sondes UDP et TCP en fonction du type de sonde LDNS configuré. Les sondes UDP ou TCP sont initiées à l'aide de l'un des SNIP et, par conséquent, ce paramètre doit être effectué pour les groupes de sécurité liés au sous-réseau côté serveur.
Capacités de la solution GSLB hybride et multi-cloud de NetScaler
Certaines des capacités de la solution GSLB hybride et multi-cloud de NetScaler sont décrites dans cette section.
Compatibilité avec d'autres solutions d'équilibrage de charge
La solution GSLB hybride et multi-cloud de NetScaler prend en charge diverses solutions d'équilibrage de charge telles que l'équilibreur de charge NetScaler, NGINX, HAProxy et d'autres équilibreurs de charge tiers.
Remarque :
Les solutions d'équilibrage de charge autres que NetScaler ne sont prises en charge que si des méthodes GSLB basées sur la proximité et non basées sur des métriques sont utilisées et si la topologie parent-enfant n'est pas configurée.
Méthodes GSLB
La solution GSLB hybride et multi-cloud de NetScaler prend en charge les méthodes GSLB suivantes.
-
Méthodes GSLB basées sur des métriques. Les méthodes GSLB basées sur des métriques collectent des métriques des autres nœuds NetScaler via le protocole d'échange de métriques.
-
Moins de connexions : La requête client est acheminée vers l'équilibreur de charge qui a le moins de connexions actives.
-
Moins de bande passante : La requête client est acheminée vers l'équilibreur de charge qui traite actuellement le moins de trafic.
-
Moins de paquets : La requête client est acheminée vers l'équilibreur de charge qui a reçu le moins de paquets au cours des 14 dernières secondes.
-
-
Méthodes GSLB non basées sur des métriques
-
Tourniquet : La requête du client est acheminée vers l'adresse IP de l'équilibreur de charge qui se trouve en haut de la liste des équilibreurs de charge. Cet équilibreur de charge passe ensuite en bas de la liste.
-
Hachage d'adresse IP source : Cette méthode utilise la valeur hachée de l'adresse IP du client pour sélectionner un équilibreur de charge.
-
-
Méthodes GSLB basées sur la proximité
-
Proximité statique : La requête du client est acheminée vers l'équilibreur de charge le plus proche de l'adresse IP du client.
-
Temps d'aller-retour (RTT) : Cette méthode utilise la valeur RTT (le délai de connexion entre le serveur DNS local du client et le centre de données) pour sélectionner l'adresse IP de l'équilibreur de charge le plus performant.
-
Pour plus d'informations sur les méthodes d'équilibrage de charge, consultez load balancingAlgorithms.
Topologies GSLB
La solution GSLB hybride et multi-cloud NetScaler prend en charge la topologie active-passive et la topologie parent-enfant.
-
Topologie active-passive – Fournit une reprise après sinistre et assure la disponibilité continue des applications en protégeant contre les points de défaillance. Si le centre de données principal tombe en panne, le centre de données passif devient opérationnel. Pour plus d'informations sur la topologie GSLB active-passive, consultez Configure GSLB for Disaster Recovery.
-
Topologie parent-enfant – Peut être utilisée si les clients utilisent les méthodes GSLB basées sur les métriques pour configurer les nœuds GSLB et d'équilibrage de charge et si les nœuds d'équilibrage de charge sont déployés sur une instance NetScaler différente. Dans une topologie parent-enfant, le nœud LB (site enfant) doit être une appliance NetScaler car l'échange de métriques entre le site parent et le site enfant se fait via le protocole d'échange de métriques (MEP).
Pour plus d'informations sur la topologie parent-enfant, consultez Parent-Child Topology deployment using the MEP Protocol.
Prise en charge d'IPv6
La solution GSLB hybride et multi-cloud NetScaler prend également en charge IPv6.
Surveillance
La solution GSLB hybride et multi-cloud NetScaler prend en charge les moniteurs intégrés avec une option pour activer la connexion sécurisée. Cependant, si les configurations LB et GSLB se trouvent sur la même instance NetScaler ou si une topologie parent-enfant est utilisée, la configuration des moniteurs est facultative.
Persistance
La solution GSLB hybride et multi-cloud NetScaler prend en charge les éléments suivants :
-
Sessions de persistance basées sur l'adresse IP source, de sorte que plusieurs requêtes du même client soient dirigées vers le même service si elles arrivent dans la fenêtre de délai d'attente configurée. Si la valeur du délai d'attente expire avant que le client n'envoie une autre requête, la session est abandonnée et l'algorithme d'équilibrage de charge configuré est utilisé pour sélectionner un nouveau serveur pour la prochaine requête du client.
-
Persistance de débordement afin que le serveur virtuel de secours continue de traiter les requêtes qu'il reçoit, même après que la charge sur le serveur principal soit tombée en dessous du seuil. Pour plus d'informations, consultez Configurer le débordement.
-
Persistance de site afin que le nœud GSLB sélectionne un centre de données pour traiter une requête client et transmette l'adresse IP du centre de données sélectionné pour toutes les requêtes DNS ultérieures. Si la persistance configurée s'applique à un site qui est HORS SERVICE, le nœud GSLB utilise une méthode GSLB pour sélectionner un nouveau site, et le nouveau site devient persistant pour les requêtes ultérieures du client.
Configuration à l'aide des StyleBooks NetScaler ADM
Les clients peuvent utiliser le StyleBook GSLB multi-cloud par défaut sur NetScaler ADM pour configurer les instances NetScaler avec des configurations GSLB hybrides et multi-cloud.
Les clients peuvent utiliser le StyleBook GSLB multi-cloud par défaut pour le StyleBook de nœud d'équilibrage de charge afin de configurer les nœuds d'équilibrage de charge NetScaler qui sont les sites enfants dans une topologie parent-enfant qui gèrent le trafic applicatif. Utilisez ce StyleBook uniquement si les utilisateurs souhaitent configurer des nœuds d'équilibrage de charge dans une topologie parent-enfant. Cependant, chaque nœud LB doit être configuré séparément à l'aide de ce StyleBook.
Flux de travail de la configuration de la solution GSLB hybride et multi-cloud NetScaler
Les clients peuvent utiliser le StyleBook GSLB multi-cloud fourni sur NetScaler ADM pour configurer les instances NetScaler avec des configurations GSLB hybrides et multi-cloud.
Le diagramme suivant montre le flux de travail pour la configuration d'une solution GSLB hybride et multi-cloud NetScaler. Les étapes du diagramme de flux de travail sont expliquées plus en détail après le diagramme.
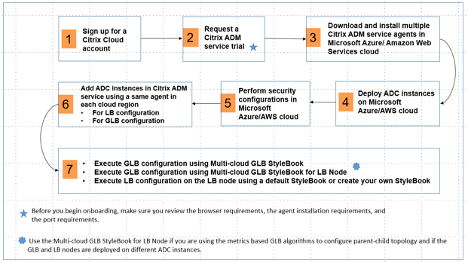
Effectuez les tâches suivantes en tant qu'administrateur cloud :
-
Inscrivez-vous à un compte NetScaler Cloud.Pour commencer à utiliser NetScaler ADM, créez un compte d'entreprise NetScaler Cloud ou rejoignez-en un existant qui a été créé par quelqu'un de votre entreprise.
-
Une fois que les utilisateurs se sont connectés à NetScaler Cloud, cliquez sur Gérer sur la vignette NetScaler Application Delivery Management pour configurer le service ADM pour la première fois.
-
Téléchargez et installez plusieurs agents de service NetScaler ADM.Les utilisateurs doivent installer et configurer l'agent de service NetScaler ADM dans leur environnement réseau pour permettre la communication entre NetScaler ADM et les instances gérées dans leur centre de données ou leur cloud. Installez un agent dans chaque région, afin qu'ils puissent configurer les configurations LB et GSLB sur les instances gérées. Les configurations LB et GSLB peuvent partager un seul agent. Pour plus d'informations sur les trois tâches ci-dessus, consultez Mise en route.
-
Déployez des équilibreurs de charge sur le cloud AWS/les centres de données sur site.Selon le type d'équilibreurs de charge que les utilisateurs déploient sur le cloud et sur site, provisionnez-les en conséquence. Par exemple, les utilisateurs peuvent provisionner des instances NetScaler VPX dans un cloud privé virtuel Amazon Web Services (AWS) et dans des centres de données sur site. Configurez les instances NetScaler pour qu'elles fonctionnent comme des nœuds LB ou GSLB en mode autonome, en créant les machines virtuelles et en configurant d'autres ressources. Pour plus d'informations sur la façon de déployer des instances NetScaler VPX, consultez les documents suivants :
-
Effectuez les configurations de sécurité.Configurez les groupes de sécurité réseau et les ACL réseau dans ARM et dans AWS pour contrôler le trafic entrant et sortant des instances utilisateur et des sous-réseaux.
-
Ajoutez des instances NetScaler dans NetScaler ADM.Les instances NetScaler sont des appliances réseau ou des appliances virtuelles que les utilisateurs souhaitent découvrir, gérer et surveiller à partir de NetScaler ADM. Pour gérer et surveiller ces instances, les utilisateurs doivent ajouter les instances au service et enregistrer les instances LB (si les utilisateurs utilisent NetScaler pour le LB) et GSLB. Pour plus d'informations sur l'ajout d'instances NetScaler dans NetScaler ADM, consultez Mise en route
-
Implémentez les configurations GSLB et LB à l'aide des StyleBooks NetScaler ADM par défaut.
-
Utilisez le StyleBook GSLB multi-cloud pour exécuter la configuration GSLB sur les instances NetScaler GSLB sélectionnées.
-
Implémentez la configuration d'équilibrage de charge. (Les utilisateurs peuvent ignorer cette étape s'ils ont déjà des configurations LB sur les instances gérées.) Les utilisateurs peuvent configurer des équilibreurs de charge sur les instances NetScaler de l'une des deux manières suivantes :
-
Configurez manuellement les instances pour l'équilibrage de charge des applications. Pour plus d'informations sur la configuration manuelle des instances, consultez Configurer l'équilibrage de charge de base.
-
Utiliser les StyleBooks. Les utilisateurs peuvent utiliser l'un des StyleBooks NetScaler ADM (StyleBook d'équilibrage de charge HTTP/SSL ou StyleBook d'équilibrage de charge HTTP/SSL (avec moniteurs)) pour créer la configuration de l'équilibreur de charge sur l'instance NetScaler sélectionnée. Les utilisateurs peuvent également créer leurs propres StyleBooks. Pour plus d'informations sur les StyleBooks, consultez StyleBooks.
-
-
Utilisez le StyleBook GSLB multi-cloud pour nœud LB afin de configurer la topologie parent-enfant GSLB dans l'un des cas suivants :
-
Si les utilisateurs utilisent les algorithmes GSLB basés sur des métriques (Paquets les moins nombreux, Connexions les moins nombreuses, Bande passante la plus faible) pour configurer les nœuds GSLB et d'équilibrage de charge, et si les nœuds d'équilibrage de charge sont déployés sur une instance NetScaler différente.
-
Si la persistance de site est requise.
-
Utilisation des StyleBooks pour configurer le GSLB sur les nœuds d'équilibrage de charge NetScaler
Les clients peuvent utiliser le StyleBook GSLB multi-cloud pour nœud LB s'ils utilisent les algorithmes GSLB basés sur des métriques (Paquets les moins nombreux, Connexions les moins nombreuses, Bande passante la plus faible) pour configurer les nœuds GSLB et d'équilibrage de charge, et si les nœuds d'équilibrage de charge sont déployés sur une instance NetScaler différente.
Les utilisateurs peuvent également utiliser ce StyleBook pour configurer davantage de sites enfants pour un site parent existant. Ce StyleBook configure un site enfant à la fois. Par conséquent, créez autant de configurations (packs de configuration) à partir de ce StyleBook qu'il y a de sites enfants. Le StyleBook applique la configuration GSLB sur les sites enfants. Les utilisateurs peuvent configurer un maximum de 1024 sites enfants.
Remarque :
Utilisez le StyleBook GSLB multi-cloud pour configurer les sites parents.
Ce StyleBook repose sur les hypothèses suivantes :
-
Une adresse SNIP ou une adresse IP de site GSLB est configurée.
-
Le pare-feu et les groupes de sécurité requis sont configurés chez les fournisseurs de services cloud.
Configuration d'un site enfant dans une topologie parent-enfant à l'aide du StyleBook GSLB multi-cloud pour nœud LB
-
Accédez à Applications > Configuration > Créer nouveau.
-
Accédez à Applications > Configuration, puis cliquez sur Créer nouveau.Le StyleBook apparaît comme une page d'interface utilisateur sur laquelle les utilisateurs peuvent saisir les valeurs de tous les paramètres définis dans ce StyleBook.Remarque :Les termes centre de données et sites sont utilisés de manière interchangeable dans ce document.
-
Définissez les paramètres suivants :
-
Nom de l'application. Saisissez le nom de l'application GSLB déployée sur les sites GSLB pour lesquels vous souhaitez créer des sites enfants.
-
Protocole. Sélectionnez le protocole d'application de l'application déployée dans la liste déroulante.
-
Vérification de l'état du LB (Facultatif)
-
Type de vérification de l'état. Dans la liste déroulante, sélectionnez le type de sonde utilisé pour vérifier l'état de l'adresse VIP du répartiteur de charge qui représente l'application sur un site.
-
Mode sécurisé. (Facultatif) Sélectionnez Oui pour activer ce paramètre si des vérifications de l'état basées sur SSL sont requises.
-
Requête HTTP. (Facultatif) Si les utilisateurs ont sélectionné HTTP comme type de vérification de l'état, saisissez la requête HTTP complète utilisée pour sonder l'adresse VIP.
-
Liste des codes de réponse d'état HTTP. (Facultatif) Si les utilisateurs ont sélectionné HTTP comme type de vérification de l'état, saisissez la liste des codes d'état HTTP attendus dans les réponses aux requêtes HTTP lorsque le VIP est sain.
-
-
Configuration du site parent.
-
Fournissez les détails du site parent (nœud GSLB) sous lequel vous souhaitez créer le site enfant (nœud LB).
-
Nom du site. Saisissez le nom du site parent.
-
Adresse IP du site. Saisissez l'adresse IP que le site parent utilise comme adresse IP source lors de l'échange de métriques avec d'autres sites. Cette adresse IP est supposée être déjà configurée sur le nœud GSLB de chaque site.
-
Adresse IP publique du site. (Facultatif) Saisissez l'adresse IP publique du site parent utilisée pour échanger des métriques, si l'adresse IP de ce site est soumise à la NAT.
-
-
-
Configuration du site enfant.
-
Fournissez les détails du site enfant.
-
Nom du site. Saisissez le nom du site.
-
Adresse IP du site. Saisissez l'adresse IP du site enfant. Ici, utilisez l'adresse IP privée ou le SNIP du nœud NetScaler configuré comme site enfant.
-
Adresse IP publique du site. (Facultatif) Saisissez l'adresse IP publique du site enfant utilisée pour échanger des métriques, si l'adresse IP de ce site est soumise à la NAT.
-
-
-
Configuration des services GSLB actifs (facultatif)
-
Configurez les services GSLB actifs uniquement si l'adresse IP du serveur virtuel LB n'est pas une adresse IP publique. Cette section permet aux utilisateurs de configurer la liste des services GSLB locaux sur les sites où l'application est déployée.
-
IP du service. Saisissez l'adresse IP du serveur virtuel d'équilibrage de charge sur ce site.
-
Adresse IP publique du service. Si l'adresse IP virtuelle est privée et qu'une adresse IP publique lui est attribuée via la NAT, spécifiez l'adresse IP publique.
-
Port du service. Saisissez le port du service GSLB sur ce site.
-
Nom du site. Saisissez le nom du site sur lequel le service GSLB est situé.
-
-
-
Cliquez sur Instances cibles et sélectionnez les instances NetScaler configurées comme instances GSLB sur chaque site où déployer la configuration GSLB.
-
Cliquez sur Créer pour créer la configuration LB sur l'instance NetScaler sélectionnée (nœud LB). Les utilisateurs peuvent également cliquer sur Exécution à blanc pour vérifier les objets qui seraient créés dans les instances cibles. La configuration StyleBook que les utilisateurs ont créée apparaît dans la liste des configurations sur la page Configurations. Les utilisateurs peuvent examiner, mettre à jour ou supprimer cette configuration à l'aide de l'interface graphique de NetScaler ADM.
Déploiement du modèle CloudFormation
NetScaler VPX est disponible sous forme d'Amazon Machine Images (AMI) sur l'AWS Marketplace. Avant d'utiliser un modèle CloudFormation pour provisionner un NetScaler VPX dans AWS, l'utilisateur AWS doit accepter les conditions et s'abonner au produit AWS Marketplace. Chaque édition de NetScaler VPX sur le Marketplace nécessite cette étape.
Chaque modèle du référentiel CloudFormation est accompagné d'une documentation décrivant son utilisation et son architecture. Les modèles visent à codifier l'architecture de déploiement recommandée de NetScaler VPX, ou à initier l'utilisateur à NetScaler, ou à démontrer une fonctionnalité, une édition ou une option particulière. Les utilisateurs peuvent réutiliser, modifier ou améliorer les modèles pour répondre à leurs besoins spécifiques de production et de test. La plupart des modèles nécessitent des autorisations EC2 complètes en plus des autorisations de création de rôles IAM.
Les modèles CloudFormation contiennent des ID AMI spécifiques à une version particulière de NetScaler VPX (par exemple, la version 12.0-56.20) et à une édition (par exemple, NetScaler VPX Platinum Edition - 10 Mbps) OU NetScaler BYOL. Pour utiliser une version/édition différente de NetScaler VPX avec un modèle CloudFormation, l'utilisateur doit modifier le modèle et remplacer les ID AMI.
Les derniers ID AMI AWS NetScaler se trouvent ici : NetScaler AWS CloudFormation Master.
Déploiement CFT à trois cartes réseau
Ce modèle déploie un VPC, avec 3 sous-réseaux (Gestion, client, serveur) pour 2 zones de disponibilité. Il déploie une passerelle Internet, avec une route par défaut sur les sous-réseaux publics. Ce modèle crée également une paire HA (haute disponibilité) à travers les zones de disponibilité avec deux instances de NetScaler : 3 ENI associées à 3 sous-réseaux VPC (Gestion, Client, Serveur) sur le primaire et 3 ENI associées à 3 sous-réseaux VPC (Gestion, Client, Serveur) sur le secondaire. Tous les noms de ressources créés par ce CFT sont préfixés par un tagName du nom de la pile.
La sortie du modèle CloudFormation comprend :
-
PrimaryCitrixADCManagementURL - URL HTTPS vers l'interface graphique de gestion du VPX principal (utilise un certificat auto-signé)
-
PrimaryCitrixADCManagementURL2 - URL HTTP vers l'interface graphique de gestion du VPX principal
-
PrimaryCitrixADCInstanceID - ID d'instance de l'instance VPX principale nouvellement créée
-
PrimaryCitrixADCPublicVIP - Adresse IP élastique de l'instance VPX principale associée au VIP
-
PrimaryCitrixADCPrivateNSIP - IP privée (IP NS) utilisée pour la gestion du VPX principal
-
PrimaryCitrixADCPublicNSIP - IP publique (IP NS) utilisée pour la gestion du VPX principal
-
PrimaryCitrixADCPrivateVIP - Adresse IP privée de l'instance VPX principale associée au VIP
-
PrimaryCitrixADCSNIP - Adresse IP privée de l'instance VPX principale associée au SNIP
-
SecondaryCitrixADCManagementURL - URL HTTPS vers l'interface graphique de gestion du VPX secondaire (utilise un certificat auto-signé)
-
SecondaryCitrixADCManagementURL2 - URL HTTP vers l'interface graphique de gestion du VPX secondaire
-
SecondaryCitrixADCInstanceID - ID d'instance du VPX secondaire nouvellement créé
-
SecondaryCitrixADCPrivateNSIP - IP privée (IP NS) utilisée pour la gestion du VPX secondaire
-
SecondaryCitrixADCPublicNSIP - IP publique (IP NS) utilisée pour la gestion du VPX secondaire
-
SecondaryCitrixADCPrivateVIP - Adresse IP privée de l'instance VPX secondaire associée au VIP
-
SecondaryCitrixADCSNIP - Adresse IP privée de l'instance VPX secondaire associée au SNIP
-
SecurityGroup - ID du groupe de sécurité auquel appartient le VPX
Lors de la saisie des données dans le CFT, le
* pour tout paramètre du CFT implique qu'il s'agit d'un champ obligatoire. Par exemple, VPC ID* est un champ obligatoire.
Les prérequis suivants doivent être remplis. Le modèle CloudFormation nécessite des autorisations suffisantes pour créer des rôles IAM, au-delà des privilèges complets EC2 normaux. L'utilisateur de ce modèle doit également accepter les conditions et s'abonner au produit AWS Marketplace avant d'utiliser ce modèle CloudFormation.
Les éléments suivants doivent également être présents :
-
Paire de clés
-
3 EIP non allouées
-
Gestion principale
-
VIP client
-
Gestion secondaire
Pour plus d'informations sur le provisionnement des instances NetScaler VPX sur AWS, consultez Provisionnement des instances NetScaler VPX sur AWS.
Pour plus d'informations sur la configuration de GSLB à l'aide de StyleBooks, consultez Utilisation des StyleBooks pour configurer GSLB
Reprise après sinistre (DR)
Un sinistre est une interruption soudaine des fonctions commerciales causée par des catastrophes naturelles ou des événements d'origine humaine. Les sinistres affectent les opérations des centres de données, après quoi les ressources et les données perdues sur le site sinistré doivent être entièrement reconstruites et restaurées. La perte de données ou les temps d'arrêt dans le centre de données sont critiques et compromettent la continuité des activités.
L'un des défis auxquels les clients sont confrontés aujourd'hui est de décider où implanter leur site de reprise après sinistre (DR). Les entreprises recherchent la cohérence et la performance, quelles que soient les défaillances de l'infrastructure ou du réseau sous-jacents.
Pour déployer GSLB pour la reprise après sinistre, consultez Déployer une instance autonome NetScaler VPX sur AWS