
Configuration du serveur d'authentification externe
Le service de gestion NetScaler SDX peut authentifier les utilisateurs avec des comptes d'utilisateurs locaux ou en utilisant un serveur d'authentification externe. L'appliance prend en charge les types d'authentification suivants :
-
Local—Authentifie auprès du service de gestion à l'aide d'un mot de passe, sans référence à un serveur d'authentification externe. Les données utilisateur sont stockées localement sur le service de gestion.
-
RADIUS—Authentifie auprès d'un serveur d'authentification RADIUS externe.
-
LDAP—Authentifie auprès d'un serveur d'authentification LDAP externe.
-
TACACS—Authentifie auprès d'un serveur d'authentification externe Terminal Access Controller Access-Control System (TACACS).
Pour configurer une authentification externe, spécifiez le type d'authentification et configurez un serveur d'authentification.
Related information
Ajout d'un serveur RADIUS
Pour configurer l'authentification RADIUS, spécifiez le type d'authentification comme RADIUS et configurez le serveur d'authentification RADIUS.
Le service de gestion prend en charge l'authentification par défi-réponse RADIUS conformément aux spécifications RADIUS. Les utilisateurs RADIUS peuvent être configurés avec un mot de passe à usage unique sur le serveur RADIUS. Lorsque l'utilisateur se connecte à une appliance SDX, il est invité à spécifier ce mot de passe à usage unique.
Pour ajouter un serveur RADIUS
-
Sous l'onglet Configuration, sous Système, développez Authentification, puis cliquez sur Radius.
-
Dans le volet d'informations, cliquez sur Ajouter.
-
Dans la boîte de dialogue Créer un serveur Radius, saisissez ou sélectionnez les valeurs des paramètres :
-
Nom*—Nom du serveur.
-
Nom du serveur / Adresse IP*—nom de domaine complet (FQDN) ou adresse IP du serveur. Remarque : Le DNS doit pouvoir résoudre le FQDN spécifié en une adresse IP, et seul le DNS principal est utilisé pour résoudre le FQDN. Pour configurer manuellement le DNS principal, consultez la section « Ajout d'un DNS principal pour la résolution de noms FQDN ».
-
Port*—Port sur lequel le serveur RADIUS est en cours d'exécution. Valeur par défaut : 1812.
-
Délai d'expiration*—Nombre de secondes pendant lesquelles le système attend une réponse du serveur RADIUS. Valeur par défaut : 3.
-
Clé secrète*—Clé partagée entre le client et le serveur. Ces informations sont nécessaires pour la communication entre le système et le serveur RADIUS.
-
Activer l'extraction de l'adresse IP NAS—Si cette option est activée, l'adresse IP du service de gestion est envoyée au serveur en tant que
nasipconformément au protocole RADIUS. -
NASID—Si configurée, cette chaîne est envoyée au serveur RADIUS en tant que
nasidconformément au protocole RADIUS. -
Préfixe de groupe—Chaîne de préfixe qui précède les noms de groupe dans un attribut RADIUS pour l'extraction de groupe RADIUS.
-
ID de fournisseur de groupe—ID de fournisseur pour l'extraction de groupe RADIUS.
-
Type d'attribut de groupe—Type d'attribut pour l'extraction de groupe RADIUS.
-
Séparateur de groupe—Chaîne de séparateur de groupe qui délimite les noms de groupe dans un attribut RADIUS pour l'extraction de groupe RADIUS.
-
Identifiant de fournisseur d'adresse IP—ID de fournisseur de l'attribut dans le RADIUS qui indique l'adresse IP de l'intranet. Une valeur de 0 indique que l'attribut n'est pas encodé par le fournisseur.
-
Type d'attribut d'adresse IP—Type d'attribut de l'attribut d'adresse IP distante dans une réponse RADIUS.
-
Identifiant de fournisseur de mot de passe—ID de fournisseur du mot de passe dans la réponse RADIUS. Utilisé pour extraire le mot de passe de l'utilisateur.
-
Type d'attribut de mot de passe—Type d'attribut de l'attribut de mot de passe dans une réponse RADIUS.
-
Encodage du mot de passe—Comment les mots de passe doivent être encodés dans les paquets RADIUS transitant du système vers le serveur RADIUS. Valeurs possibles : pap, chap, mschapv1 et mschapv2.
-
Groupe d'authentification par défaut—Groupe par défaut choisi lorsque l'authentification réussit, en plus des groupes extraits.
-
Comptabilité—Permet au service de gestion d'enregistrer les informations d'audit avec le serveur RADIUS.
-
-
Cliquez sur Créer, puis cliquez sur Fermer.
Ajout d'un serveur d'authentification LDAP
Pour configurer l'authentification LDAP, spécifiez le type d'authentification comme LDAP et configurez le serveur d'authentification LDAP.
Pour ajouter un serveur LDAP
-
Sous l'onglet Configuration, sous Système, développez Authentification, puis cliquez sur LDAP.
-
Dans le volet des détails, cliquez sur Ajouter.
-
Dans la boîte de dialogue Créer un serveur LDAP, saisissez ou sélectionnez les valeurs des paramètres :
-
Nom*—Nom du serveur.
-
Nom du serveur / Adresse IP*—FQDN ou adresse IP du serveur.Remarque : Le DNS doit être capable de résoudre le FQDN spécifié en une adresse IP, et seul le DNS principal est utilisé pour résoudre le FQDN. Pour configurer manuellement le DNS principal, consultez la section « Ajout d'un DNS principal pour la résolution de noms FQDN ».
-
Port*—Port sur lequel le serveur LDAP est en cours d'exécution. Valeur par défaut : 389.
-
Délai d'expiration*—Nombre de secondes pendant lesquelles le système attend une réponse du serveur LDAP.
-
DN de base—Base, ou nœud où la recherche LDAP doit commencer.
-
Type—Type de serveur LDAP. Valeurs possibles : Active Directory (AD) et Novell Directory Service (NDS).
-
DN de liaison administratif — Nom distinctif complet qui est utilisé pour se lier au serveur LDAP.
-
Mot de passe administratif — Mot de passe qui est utilisé pour se lier au serveur LDAP.
-
Valider le certificat LDAP — Cochez cette option pour valider le certificat reçu du serveur LDAP.
-
Nom d'hôte LDAP — Nom d'hôte du serveur LDAP. Si le paramètre validateServerCert est activé, ce paramètre spécifie le nom d'hôte sur le certificat du serveur LDAP. Une non-concordance du nom d'hôte entraîne un échec de connexion.
-
Attribut de nom de connexion du serveur — Attribut de nom utilisé par le système pour interroger le serveur LDAP externe ou un Active Directory.
-
Filtre de recherche — Chaîne à combiner avec la chaîne de recherche d'utilisateur LDAP par défaut pour former la valeur. Par exemple, vpnallowed=true avec ldaploginame
samaccountet le nom d'utilisateur fourni par l'utilisateur bob donnerait une chaîne de recherche LDAP de : (&(vpnallowed=true)(samaccount=bob). -
Attribut de groupe — Nom d'attribut pour l'extraction de groupe du serveur LDAP.
-
Nom du sous-attribut — Nom du sous-attribut pour l'extraction de groupe du serveur LDAP.
-
Type de sécurité — Type de chiffrement pour la communication entre l'appliance et le serveur d'authentification. Valeurs possibles :PLAINTEXT : Aucun chiffrement requis.TLS : Communiquer en utilisant le protocole TLS.SSL : Communiquer en utilisant le protocole SSL
-
Groupe d'authentification par défaut — Groupe par défaut qui est choisi lorsque l'authentification réussit en plus des groupes extraits.
-
Références — Permet de suivre les références LDAP reçues du serveur LDAP.
-
Nombre maximal de références LDAP — Nombre maximal de références LDAP à suivre.
-
Activer le changement de mot de passe—Permet à l'utilisateur de modifier le mot de passe si celui-ci expire. Vous ne pouvez modifier le mot de passe que lorsque le type de sécurité configuré est TLS ou SSL.
-
Activer l'extraction de groupes imbriqués—Active la fonctionnalité d'extraction de groupes imbriqués.
-
Niveau d'imbrication maximal—Nombre de niveaux auxquels l'extraction de groupes est autorisée.
-
Identifiant du nom de groupe—Nom qui identifie de manière unique un groupe dans le serveur LDAP.
-
Attribut de recherche de groupe—Attribut de recherche de groupe LDAP. Utilisé pour déterminer à quels groupes un groupe appartient.
-
Sous-attribut de recherche de groupe—Sous-attribut de recherche de groupe LDAP. Utilisé pour déterminer à quels groupes un groupe appartient.
-
Filtre de recherche de groupe—Chaîne à combiner avec la chaîne de recherche de groupe LDAP par défaut pour former la valeur de recherche.
-
-
Cliquez sur Créer, puis sur Fermer.
Prise en charge de l'authentification par clé publique SSH pour les utilisateurs LDAP
L'appliance SDX peut désormais authentifier les utilisateurs LDAP via l'authentification par clé publique SSH pour la connexion. La liste des clés publiques est stockée sur l'objet utilisateur dans le serveur LDAP. Pendant l'authentification, SSH extrait les clés publiques SSH du serveur LDAP. La connexion réussit si l'une des clés publiques récupérées prend en charge SSH.
Le même nom d'attribut de la clé publique extraite doit être présent à la fois dans le serveur LDAP et dans l'appliance NetScaler SDX.
Important
Pour l'authentification par clé, vous devez spécifier un emplacement des clés publiques en définissant la valeur de
Authorizedkeysfile dans le fichier /etc/sshd_config de la manière suivante :
AuthorizedKeysFile .ssh/authorized_keys
Utilisateur système. Vous pouvez spécifier l'emplacement des clés publiques pour tout utilisateur système en définissant la valeur de
Authorizedkeysfile dans le fichier /etc/sshd_config*`.
Utilisateurs LDAP. La clé publique récupérée est stockée dans le répertoire
/var/pubkey/<user_name>/tmp_authorized_keys-<pid>. Le pid est le numéro unique ajouté pour différencier les requêtes SSH concurrentes du même utilisateur. Cet emplacement est un emplacement temporaire pour conserver la clé publique pendant le processus d'authentification. La clé publique est supprimée du système une fois l'authentification terminée.
Pour vous connecter avec l'utilisateur, exécutez la commande suivante à partir de l'invite de commande du shell :
$ ssh –i <private key> <username>@<IPAddress>
Pour configurer le serveur LDAP à l'aide de l'interface graphique :
-
Accédez à Système > Authentification > LDAP.
-
Sur la page LDAP, cliquez sur l'onglet Serveurs.
-
Cliquez sur l'un des serveurs LDAP disponibles.
-
Sur la page Configurer le serveur LDAP d'authentification, sélectionnez Authentification.
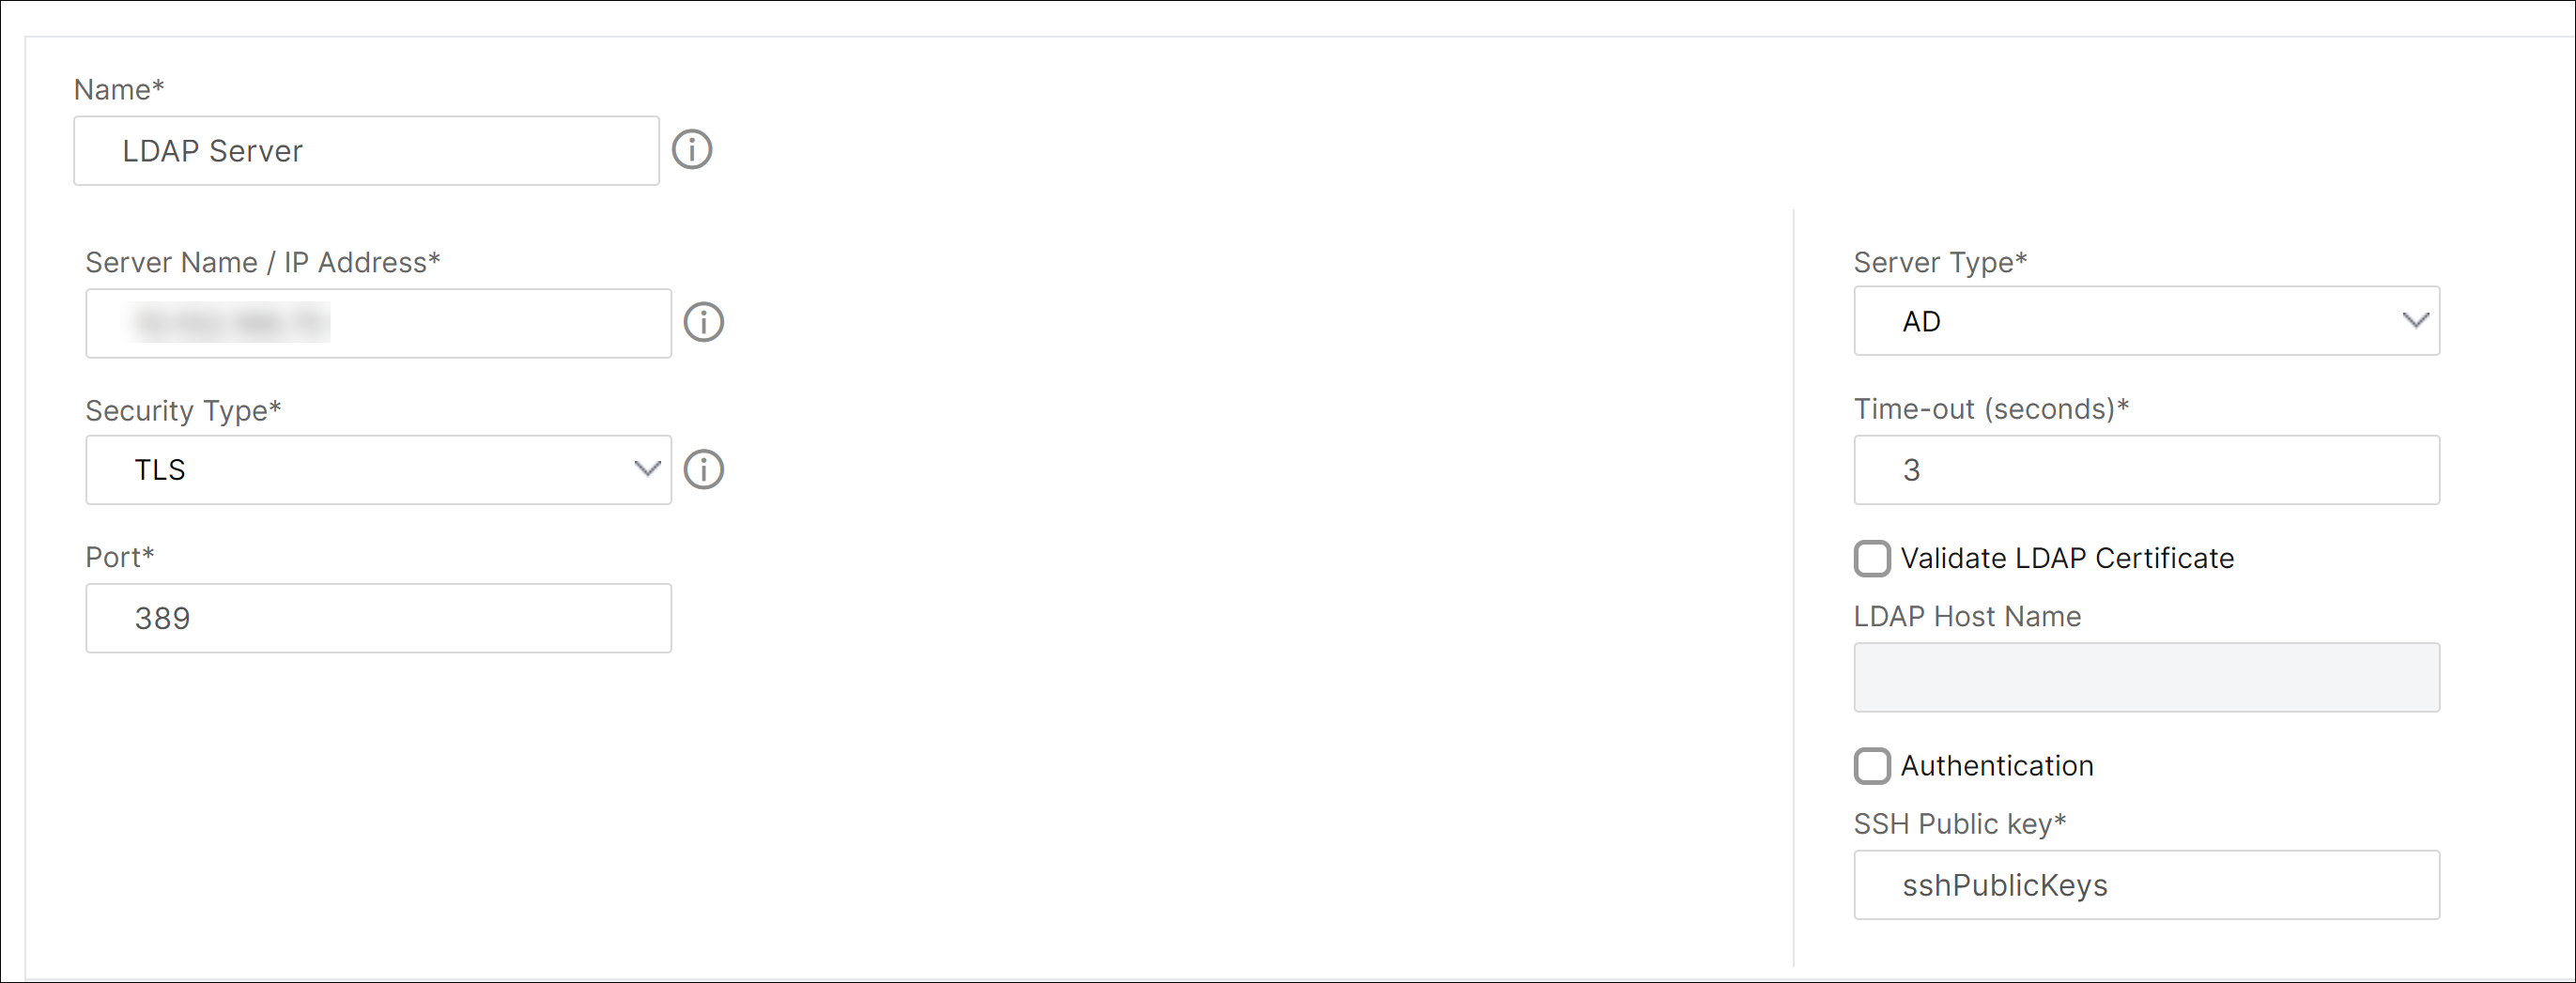
Remarque :
Décochez la case Authentification pour utiliser « sshPublicKeys » pour l'authentification des utilisateurs LDAP.
Ajout d'un DNS principal pour la résolution de noms FQDN
Si vous définissez un serveur RADIUS ou LDAP en utilisant le FQDN du serveur au lieu de son adresse IP, définissez manuellement le DNS principal pour résoudre le nom du serveur. Vous pouvez utiliser l'interface graphique ou la CLI.
Pour définir le DNS principal à l'aide de l'interface graphique, accédez à Système > Configuration réseau > DNS.
Pour définir le DNS principal à l'aide de la CLI, suivez ces étapes.
-
Ouvrez une console Secure Shell (SSH).
-
Connectez-vous à l'appliance NetScaler SDX à l'aide des informations d'identification de l'administrateur.
-
Exécutez la commande
networkconfig. -
Sélectionnez le menu approprié, mettez à jour l'adresse IPv4 DNS et enregistrez les modifications.
Si vous exécutez à nouveau la commande
networkconfig, vous verrez l'adresse DNS mise à jour.
Ajout d'un serveur TACACS
Pour configurer l'authentification TACACS, spécifiez le type d'authentification comme TACACS et configurez le serveur d'authentification TACACS.
Pour ajouter un serveur TACACS
-
Dans l'onglet Configuration, sous Système, développez Authentification, puis cliquez sur TACACS.
-
Dans le volet d'informations, cliquez sur Ajouter.
-
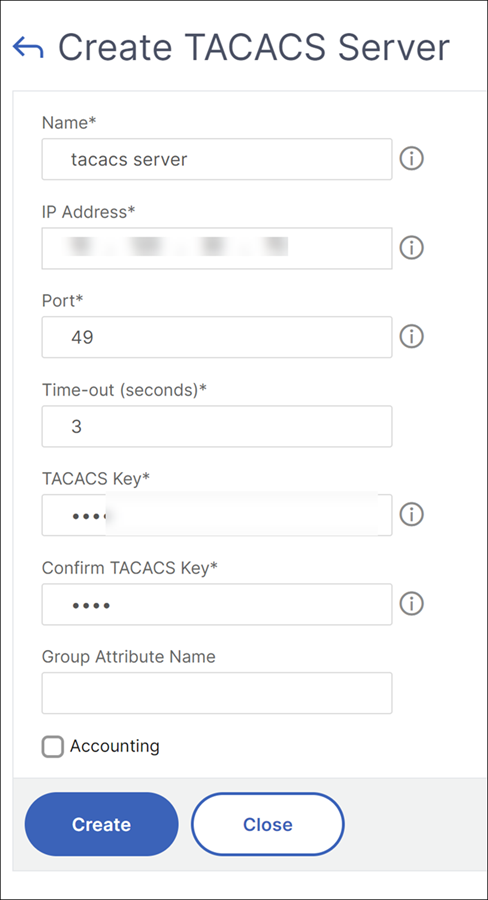
Dans la boîte de dialogue Créer un serveur TACACS, saisissez ou sélectionnez les valeurs des paramètres :
-
Nom—Nom du serveur TACAS
-
Adresse IP—Adresse IP du serveur TACACS
-
Port—Port sur lequel le serveur TACACS est en cours d'exécution. Valeur par défaut : 49
-
Délai d'expiration—Nombre maximal de secondes pendant lesquelles le système attend une réponse du serveur TACACS
-
Clé TACACS—Clé partagée entre le client et le serveur. Ces informations sont nécessaires pour que le système communique avec le serveur TACACS.
-
Comptabilité—Permet au service de gestion d'enregistrer les informations d'audit avec le serveur TACACS.
-
Nom de l'attribut de groupe—Nom de l'attribut de groupe configuré dans le serveur TACACS+.
-
-
Cliquez sur Créer, puis cliquez sur Fermer.