
Bereitstellen von NetScaler BLX™ mit GSLB auf AWS
NetScaler® BLX ist ein Software-Formfaktor von NetScaler und bietet die gleiche Funktionalität wie andere Formfaktoren. Es läuft als Benutzermodus-Anwendung auf einem Linux-Host.
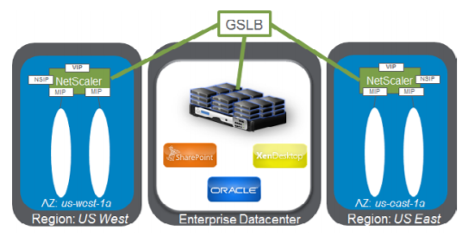
Das Einrichten von GSLB für BLX auf AWS besteht darin, NetScaler so zu konfigurieren, dass der Datenverkehr zu Servern außerhalb der VPC, zu der NetScaler gehört, lastausgeglichen wird, z. B. innerhalb einer anderen VPC in einer anderen Verfügbarkeitsregion oder einem lokalen Rechenzentrum.
Related information
Übersicht über domänenbasierte Dienste
NetScaler GSLB unterstützt domänenbasierte Dienste (DBS) für Cloud-Load Balancer und ermöglicht die automatische Erkennung dynamischer Cloud-Dienste. Diese Konfiguration ermöglicht es NetScaler, Global Server Load Balancing in einer Active-Active-Umgebung zu implementieren. DBS ermöglicht die Skalierung von Backend-Ressourcen in AWS-Umgebungen durch DNS-Erkennung.
DBS mit ELB
GSLB DBS verwendet den FQDN des Elastic Load Balancers (ELB) des Benutzers, um die GSLB-Dienstgruppen dynamisch zu aktualisieren und die Backend-Server einzuschließen, die in AWS erstellt und gelöscht werden. Die Backend-Server oder Instanzen in AWS können so konfiguriert werden, dass sie basierend auf Netzwerkanforderungen oder CPU-Auslastung skaliert werden. Um diese Funktion zu konfigurieren, verweisen Sie NetScaler auf den ELB, um dynamisch zu verschiedenen Servern in AWS zu routen, ohne NetScaler jedes Mal manuell aktualisieren zu müssen, wenn eine Instanz in AWS erstellt und gelöscht wird. Die NetScaler DBS-Funktion für GSLB-Dienstgruppen verwendet die DNS-basierte Dienstermittlung, um die Mitgliedsdienstressourcen des in der Autoscale™-Gruppe identifizierten DBS-Namespace zu bestimmen.
Voraussetzungen
-
Stellen Sie zwei eigenständige BLX-Instanzen auf verschiedenen AWS-VPCs bereit. Informationen zur Bereitstellung finden Sie unter Bereitstellen einer eigenständigen NetScaler BLX-Instanz auf AWS.Hinweis:Stellen Sie sicher, dass Sie die folgenden Befehle im Abschnitt cli-cmds der
blx.conf-Datei angegeben haben.-
add ns ip <VIP address> <netmask> -type VIP -
add ns ip <SNIP address> <netmask> -type SNIP -mgmtAccess ENABLED
-
-
Sie benötigen eine NetScaler-Lizenz, die die GSLB-Funktion unterstützt. Weitere Informationen finden Sie unter Lizenzierung.
-
Stellen Sie sicher, dass Sie zwei Linux-Instanzen auf AWS verfügbar haben.Hinweis:Wir empfehlen, einen Instanztyp von m5.xlarge oder höher für eine bessere Leistung zu erstellen.
-
Sie benötigen drei IP-Adressen, die als NSIP, VIP und SNIP konfiguriert werden sollen.Hinweis:Die als VIP und SNIP konfigurierten IP-Adressen müssen eine öffentliche IP-Adresse zugewiesen bekommen.
-
Sie müssen die folgenden Ports in der Sicherheitsgruppe öffnen:
-
53/UDP
-
22/TCP
-
3008/TCP
-
3009/TCP
-
Beispiel für eine blx.conf-Datei
blx-system-config
 {
   core-dumps: yes
   syslog: yes
   ipaddress: 10.0.12.245/20
   interfaces: eth1
 }
 static-routes
 {
   default 10.0.0.1
 }
 cli-cmds
 {
   add ns ip 11.0.12.245/20 -type VIP`
   add ns ip 12.0.12.245/20 -type SNIP -mgmtAccess ENABLED`
 }
GSLB konfigurieren
NetScaler, konfiguriert mit GSLB, bietet Notfallwiederherstellung und gewährleistet die kontinuierliche Verfügbarkeit von Anwendungen, indem es vor Ausfallpunkten in einem WAN schützt. GSLB gleicht die Last über Rechenzentren hinweg aus, indem es Client-Anfragen an das nächstgelegene oder leistungsstärkste Rechenzentrum leitet oder an überlebende Rechenzentren im Falle eines Ausfalls.
Weitere Informationen zu GSLB-Bereitstellungstypen und -Konfigurationen finden Sie in der GSLB-Dokumentation.